 notsosecure/android_application_analyzer
L'outil est utilisé pour analyser le contenu de l'application Android dans le stockage local.

Cet outil est utilisé pour analyser le contenu de l'application Android dans le stockage local.
Installez la dépendance en utilisant la commande suivante
chmod +x setup.sh./setup.shUtilisez la commande suivante pour exécuter l'outil avec python3
python -m venv android_application_analyzerandroid_application_analyzer\Scripts\activatepip install -r requirements.txtpython main.pyAfin d'exécuter les scripts "Fridump" et "Frida universal ssl unpinning"
, le client Frida doit être installé sur la machine de base
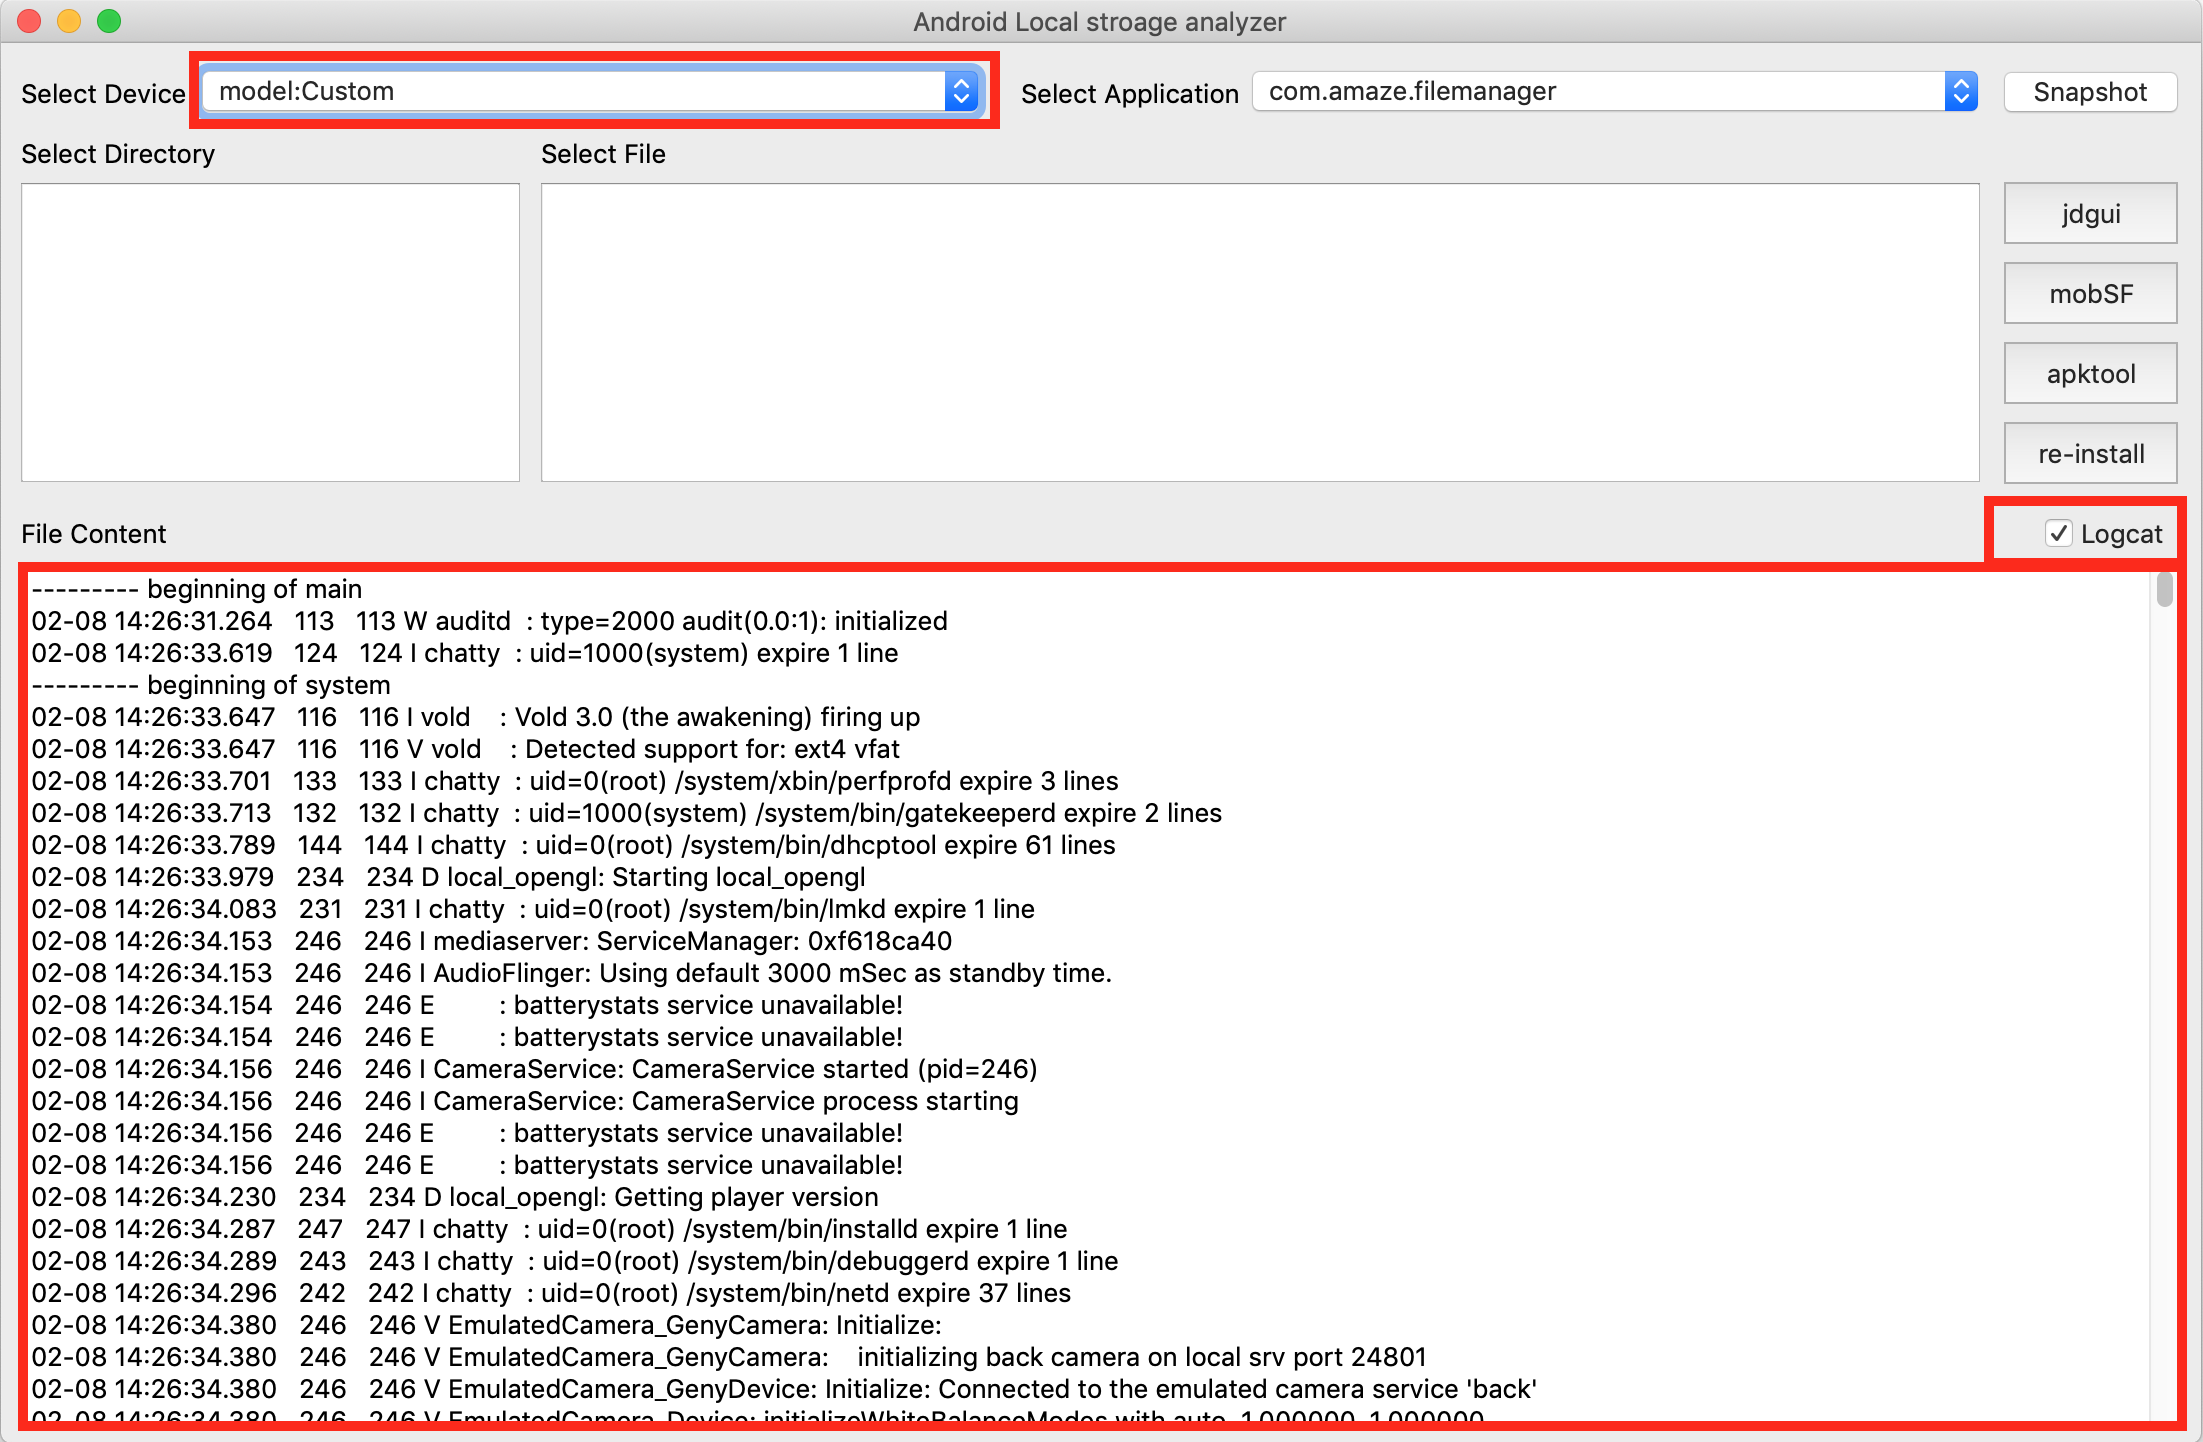
Il listera tous les appareils connectés comme illustré dans la figure :

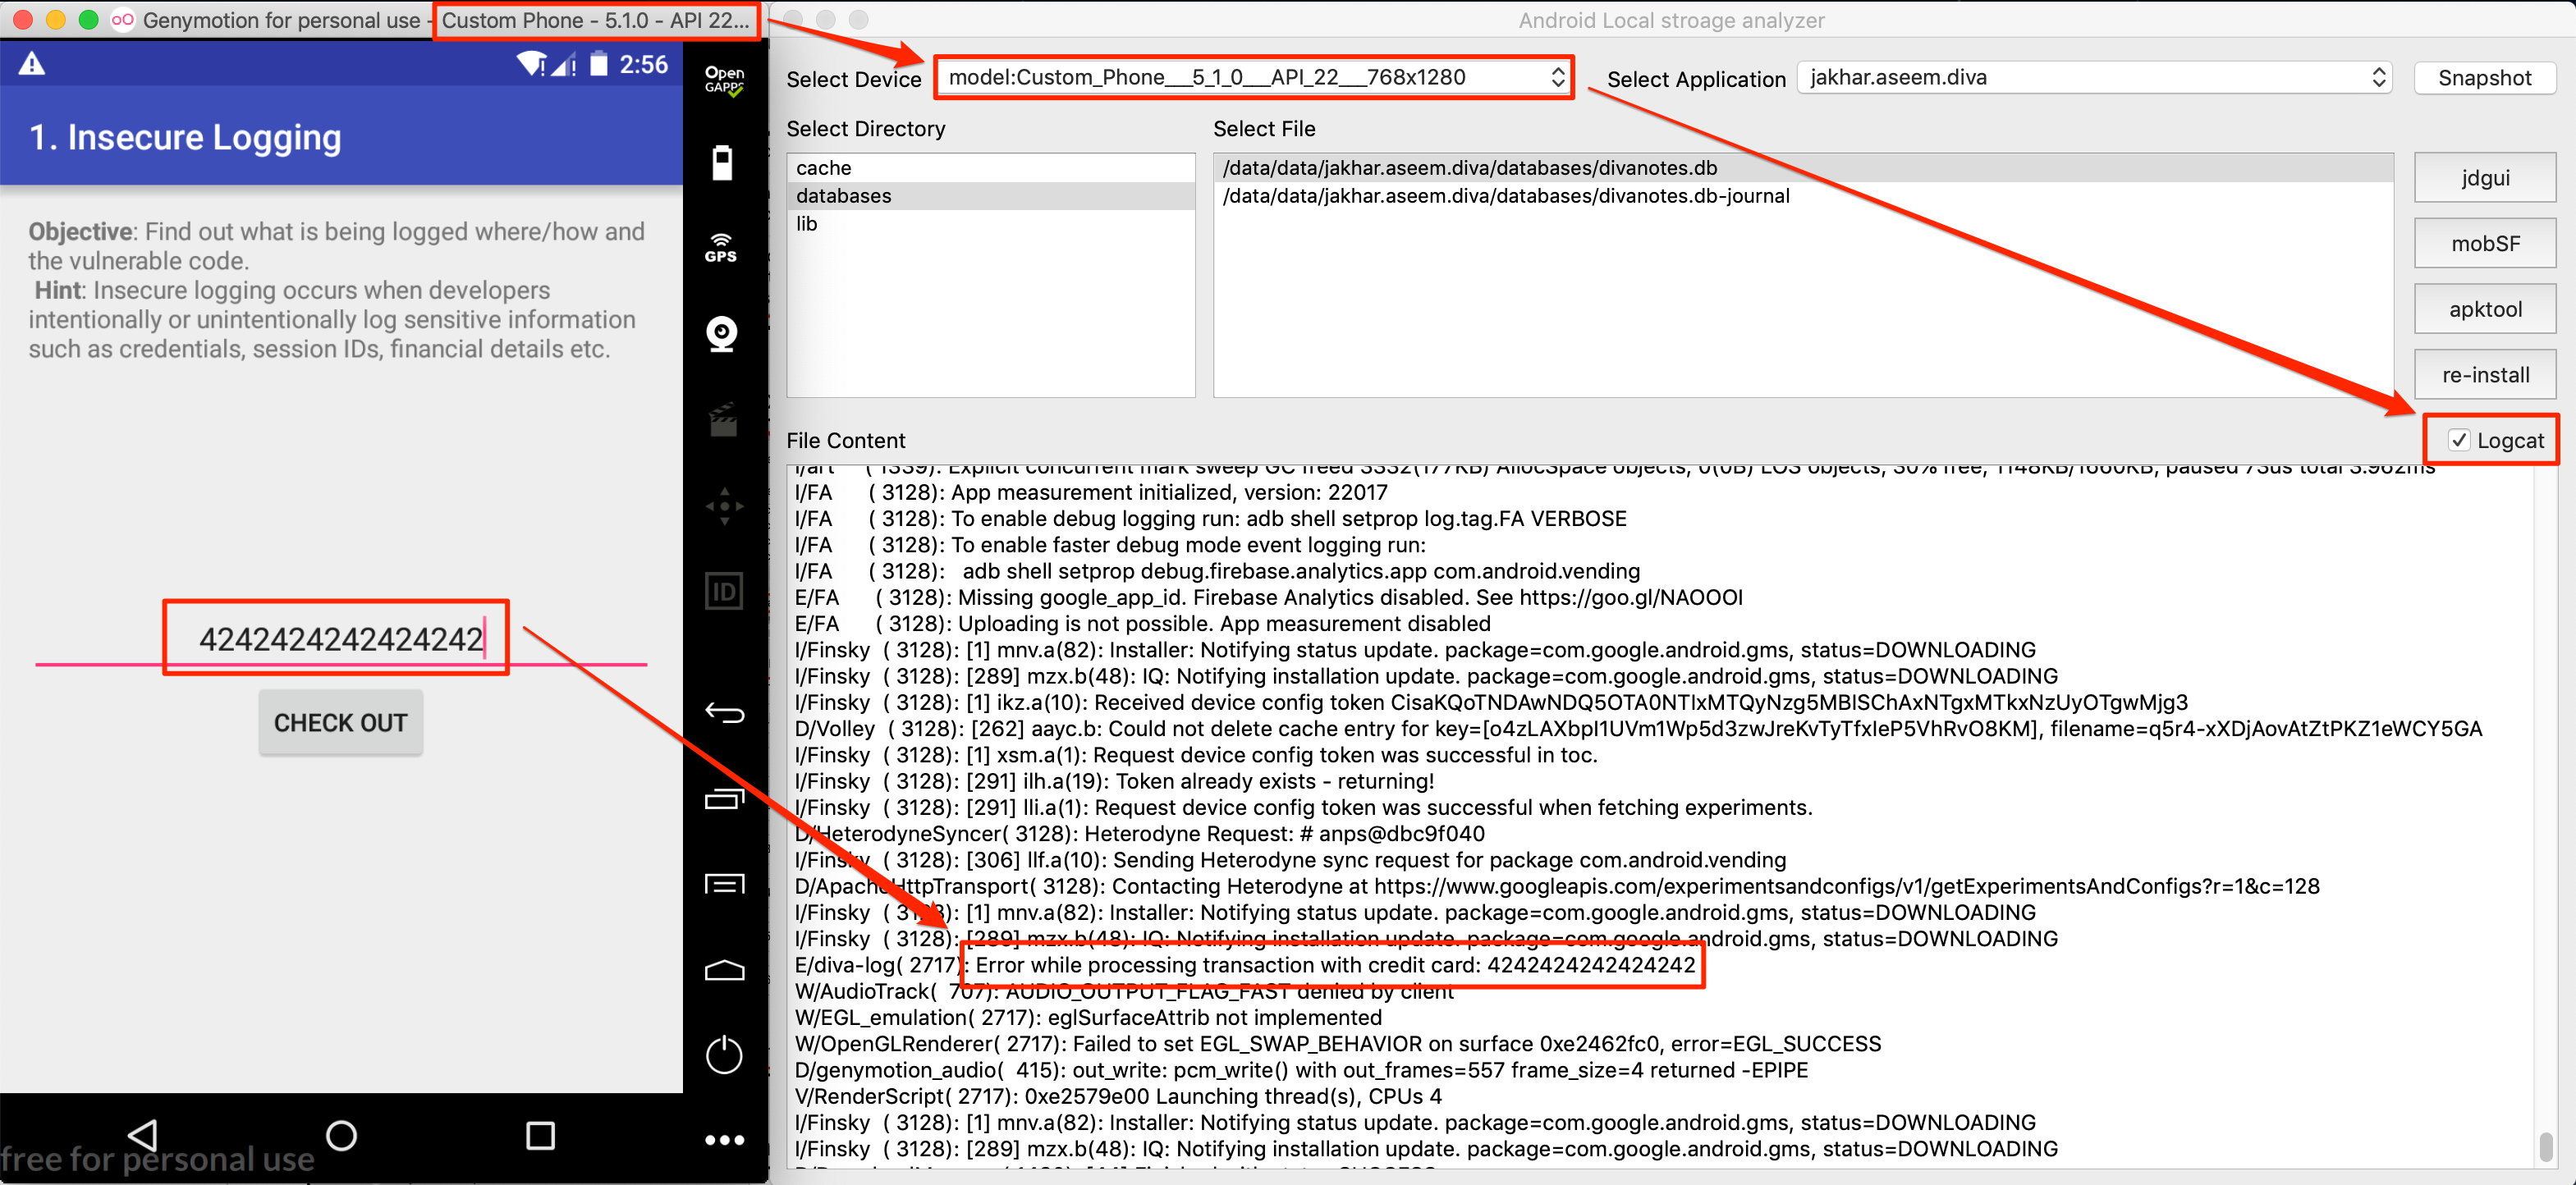
Il commencera à récupérer les logs logcat pour l'appareil sélectionné comme illustré dans la figure :
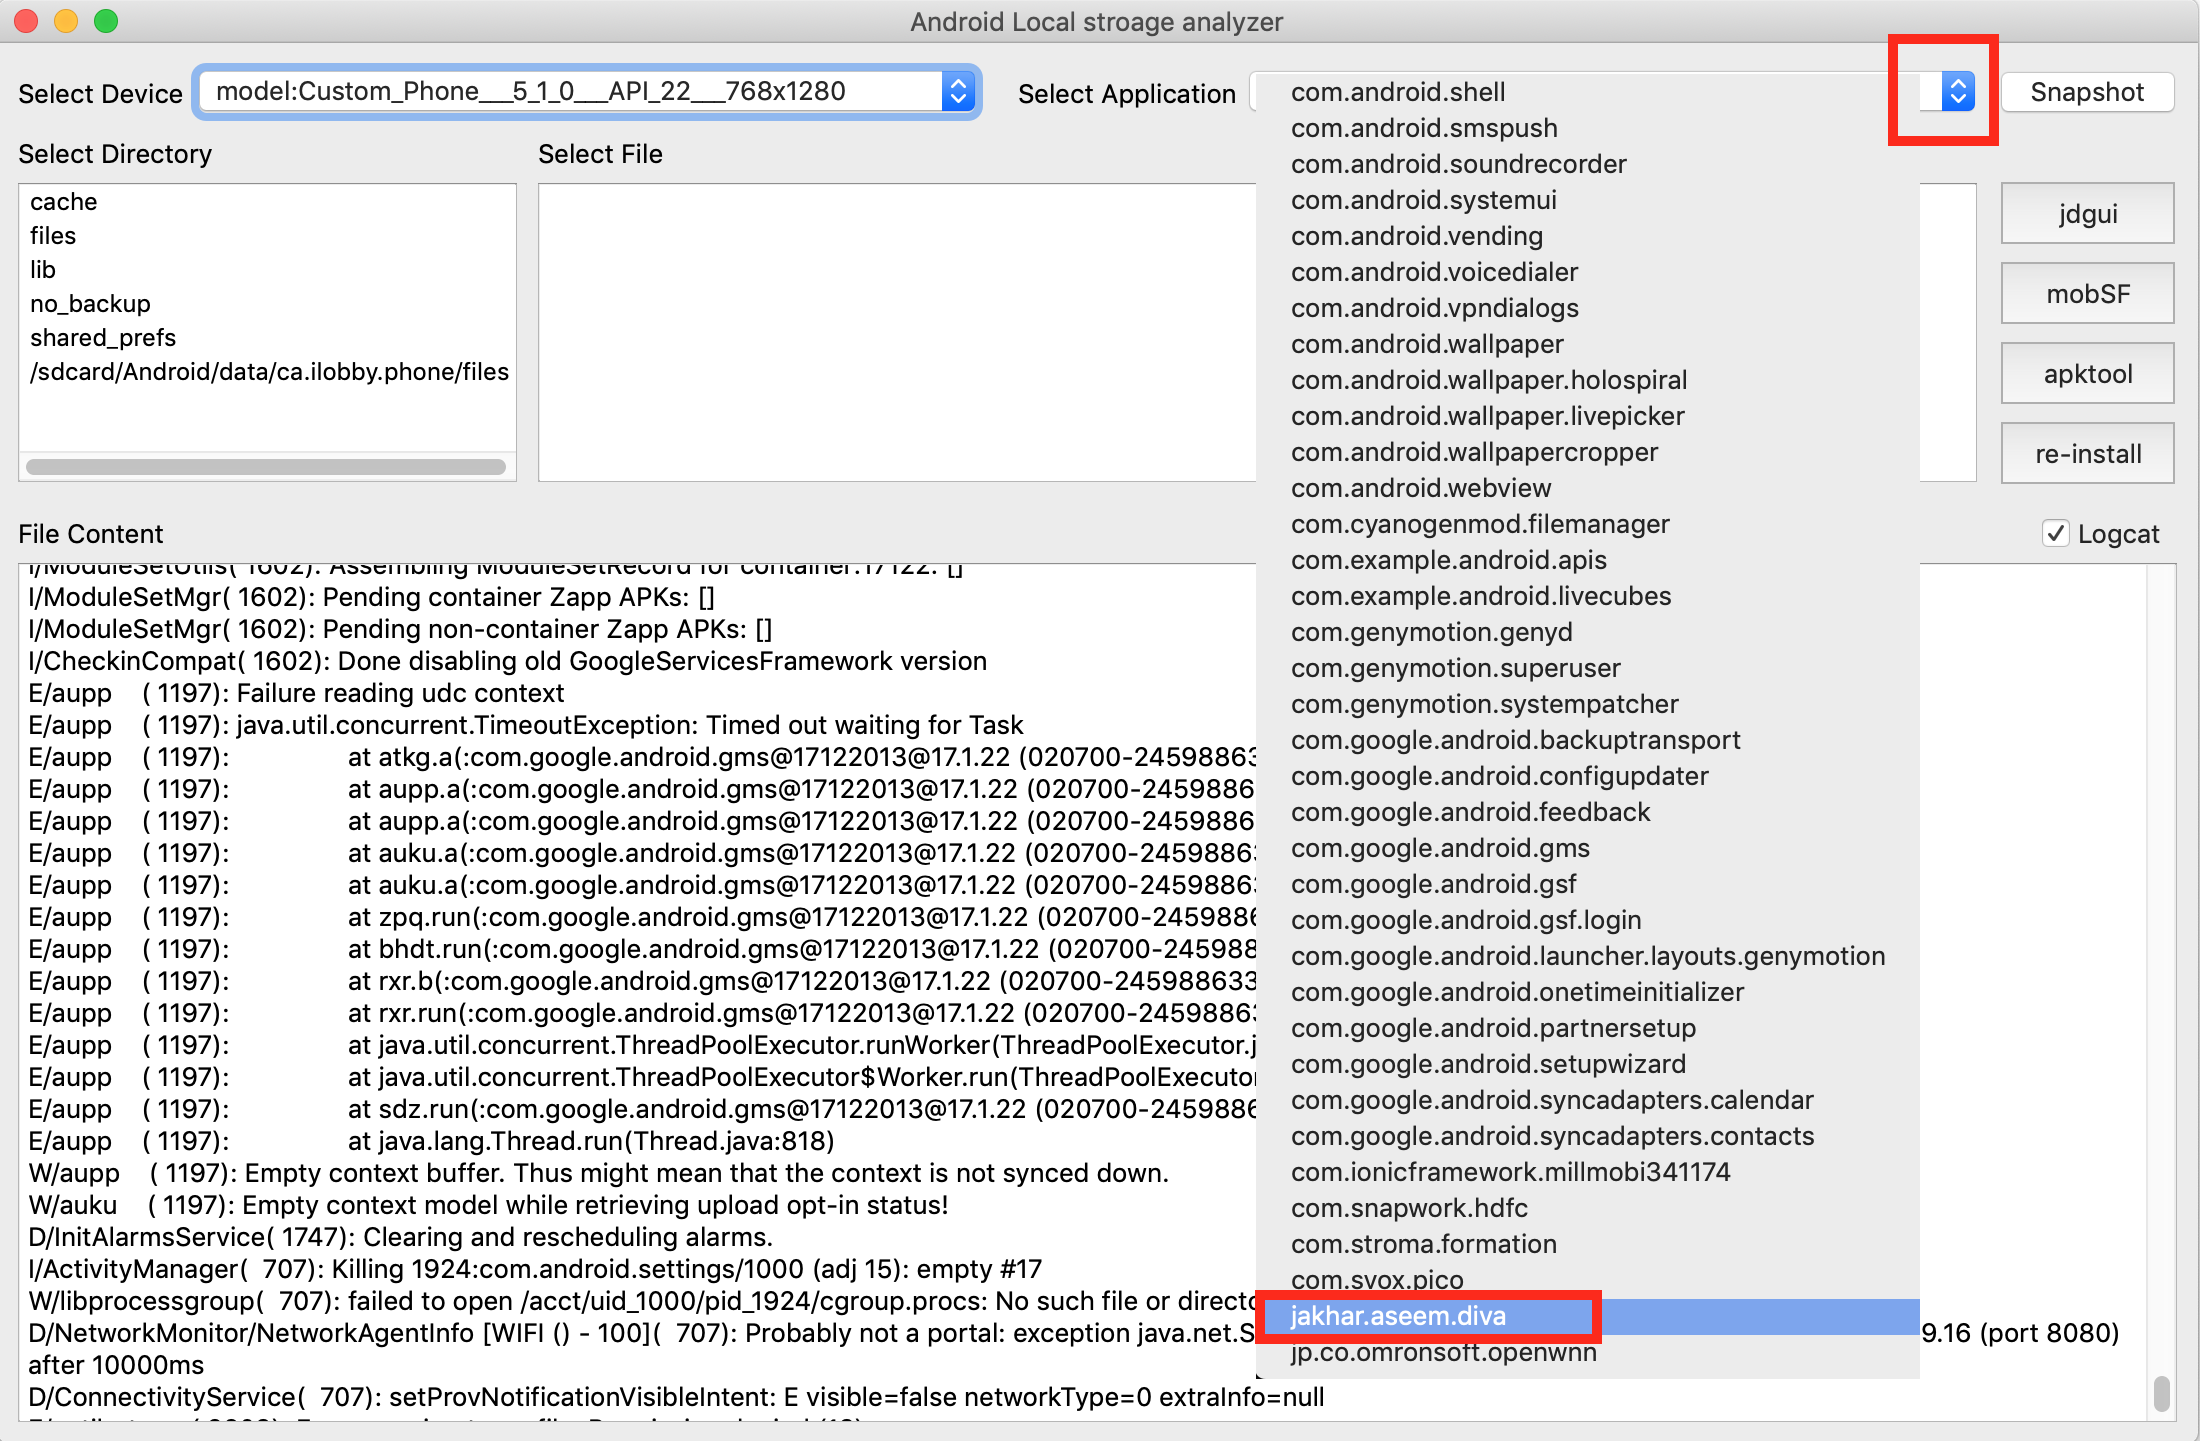
Pour analyser l'application, sélectionnez-la dans la liste déroulante comme illustré dans la figure :
Pour analyser le contenu du fichier de l'application, sélectionnez le fichier comme illustré dans la figure :
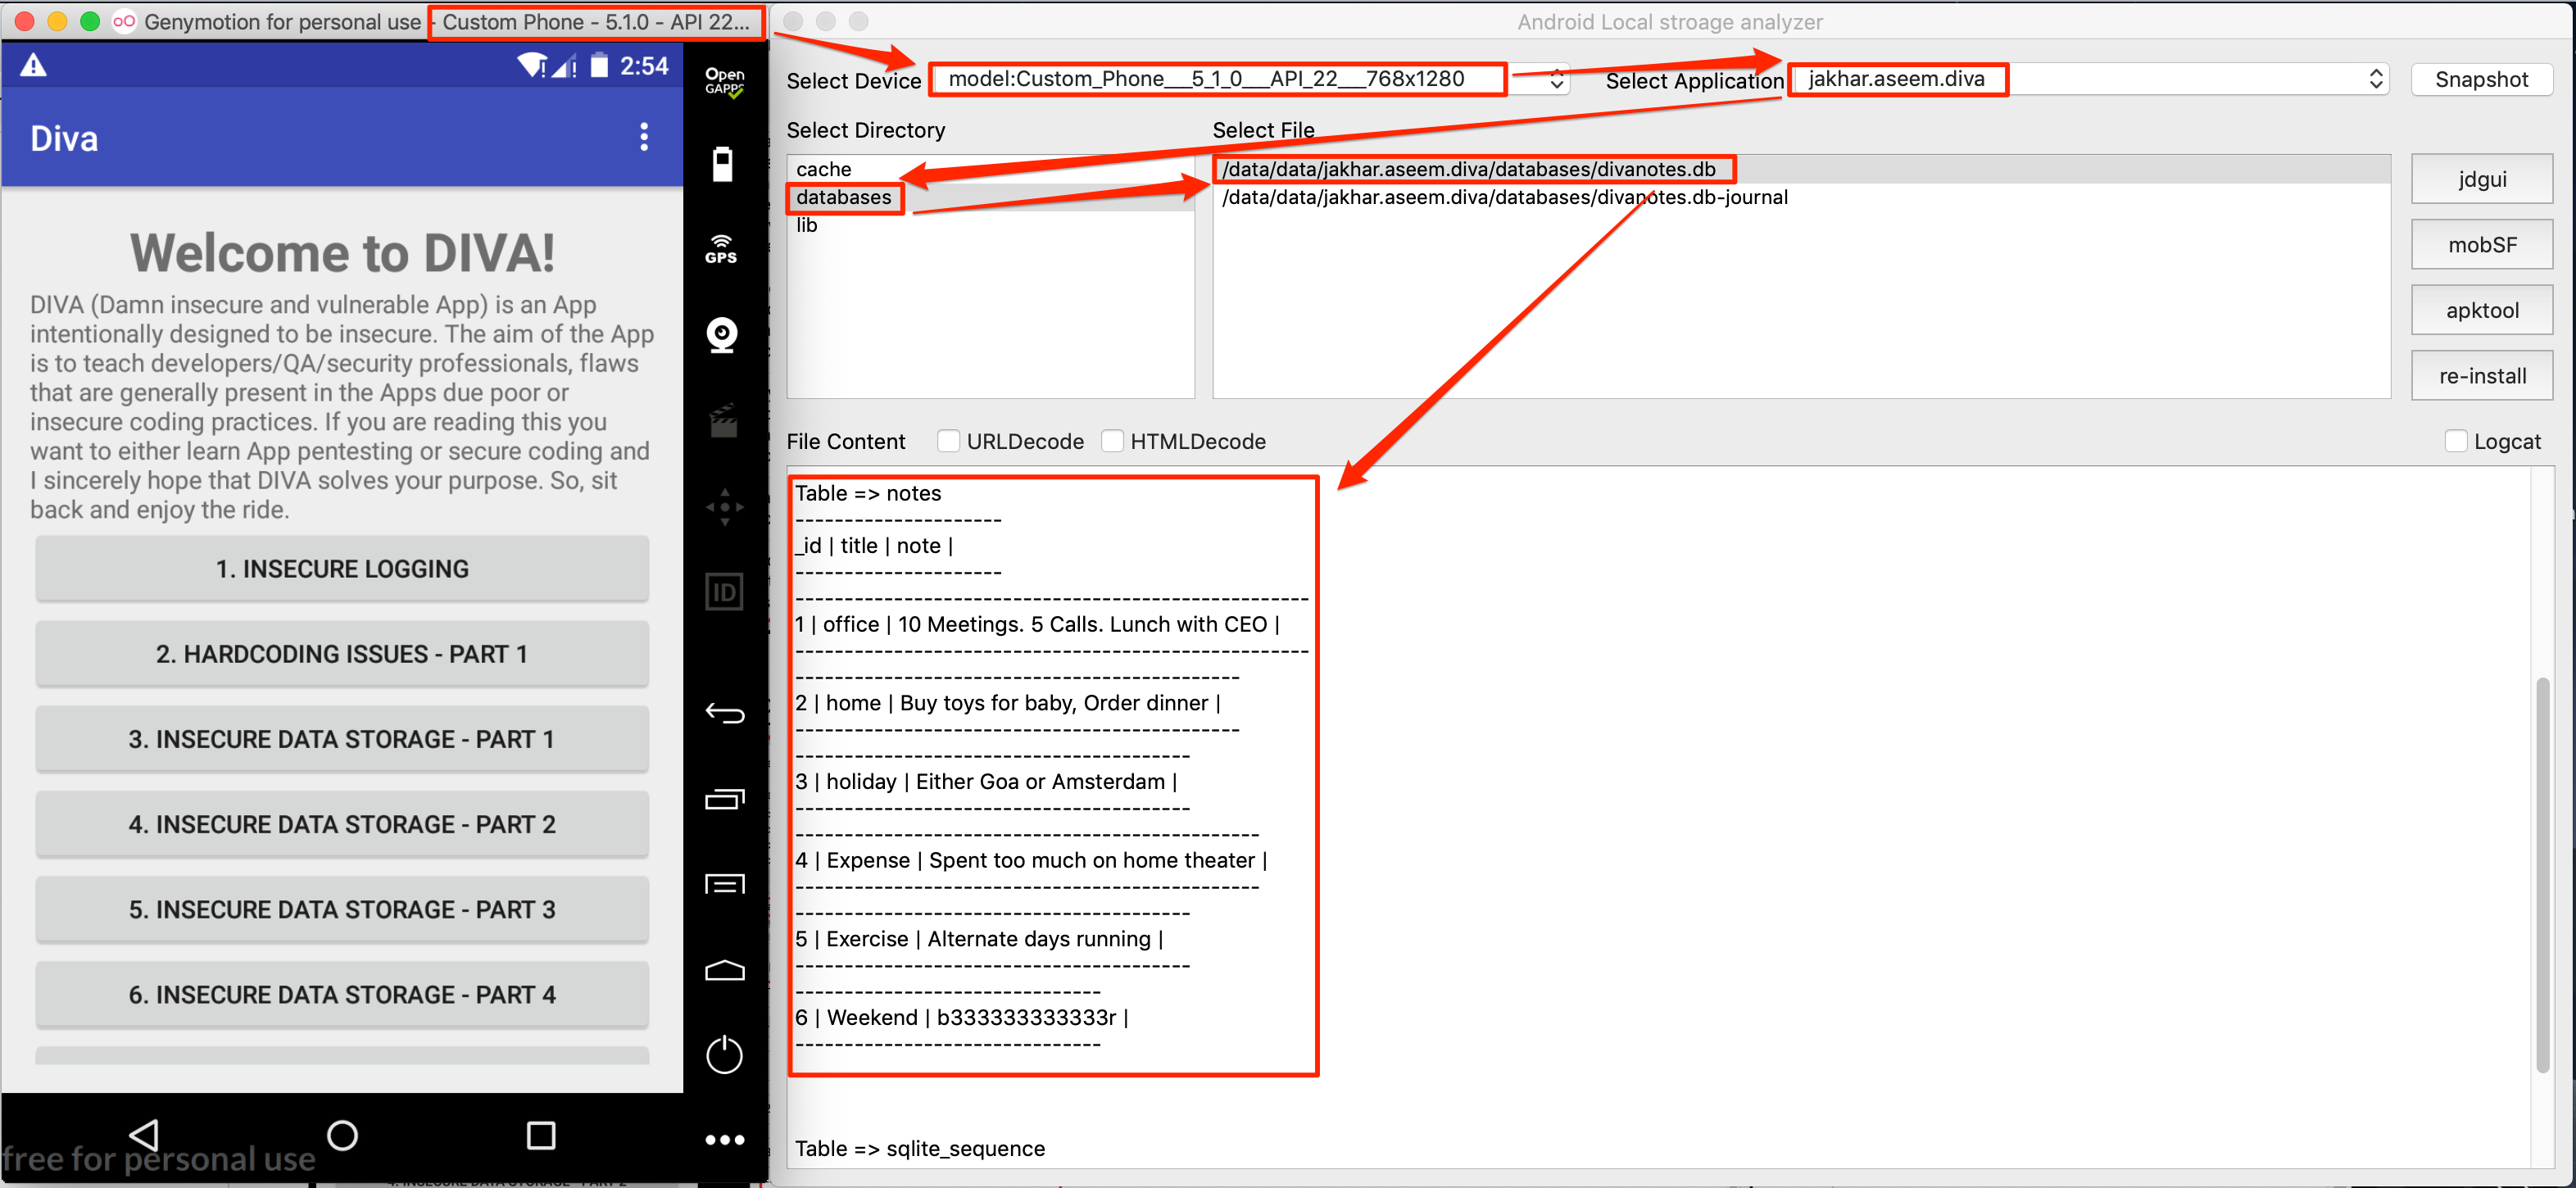
Analysez les logs logcat d'informations sensibles comme illustré dans la figure :
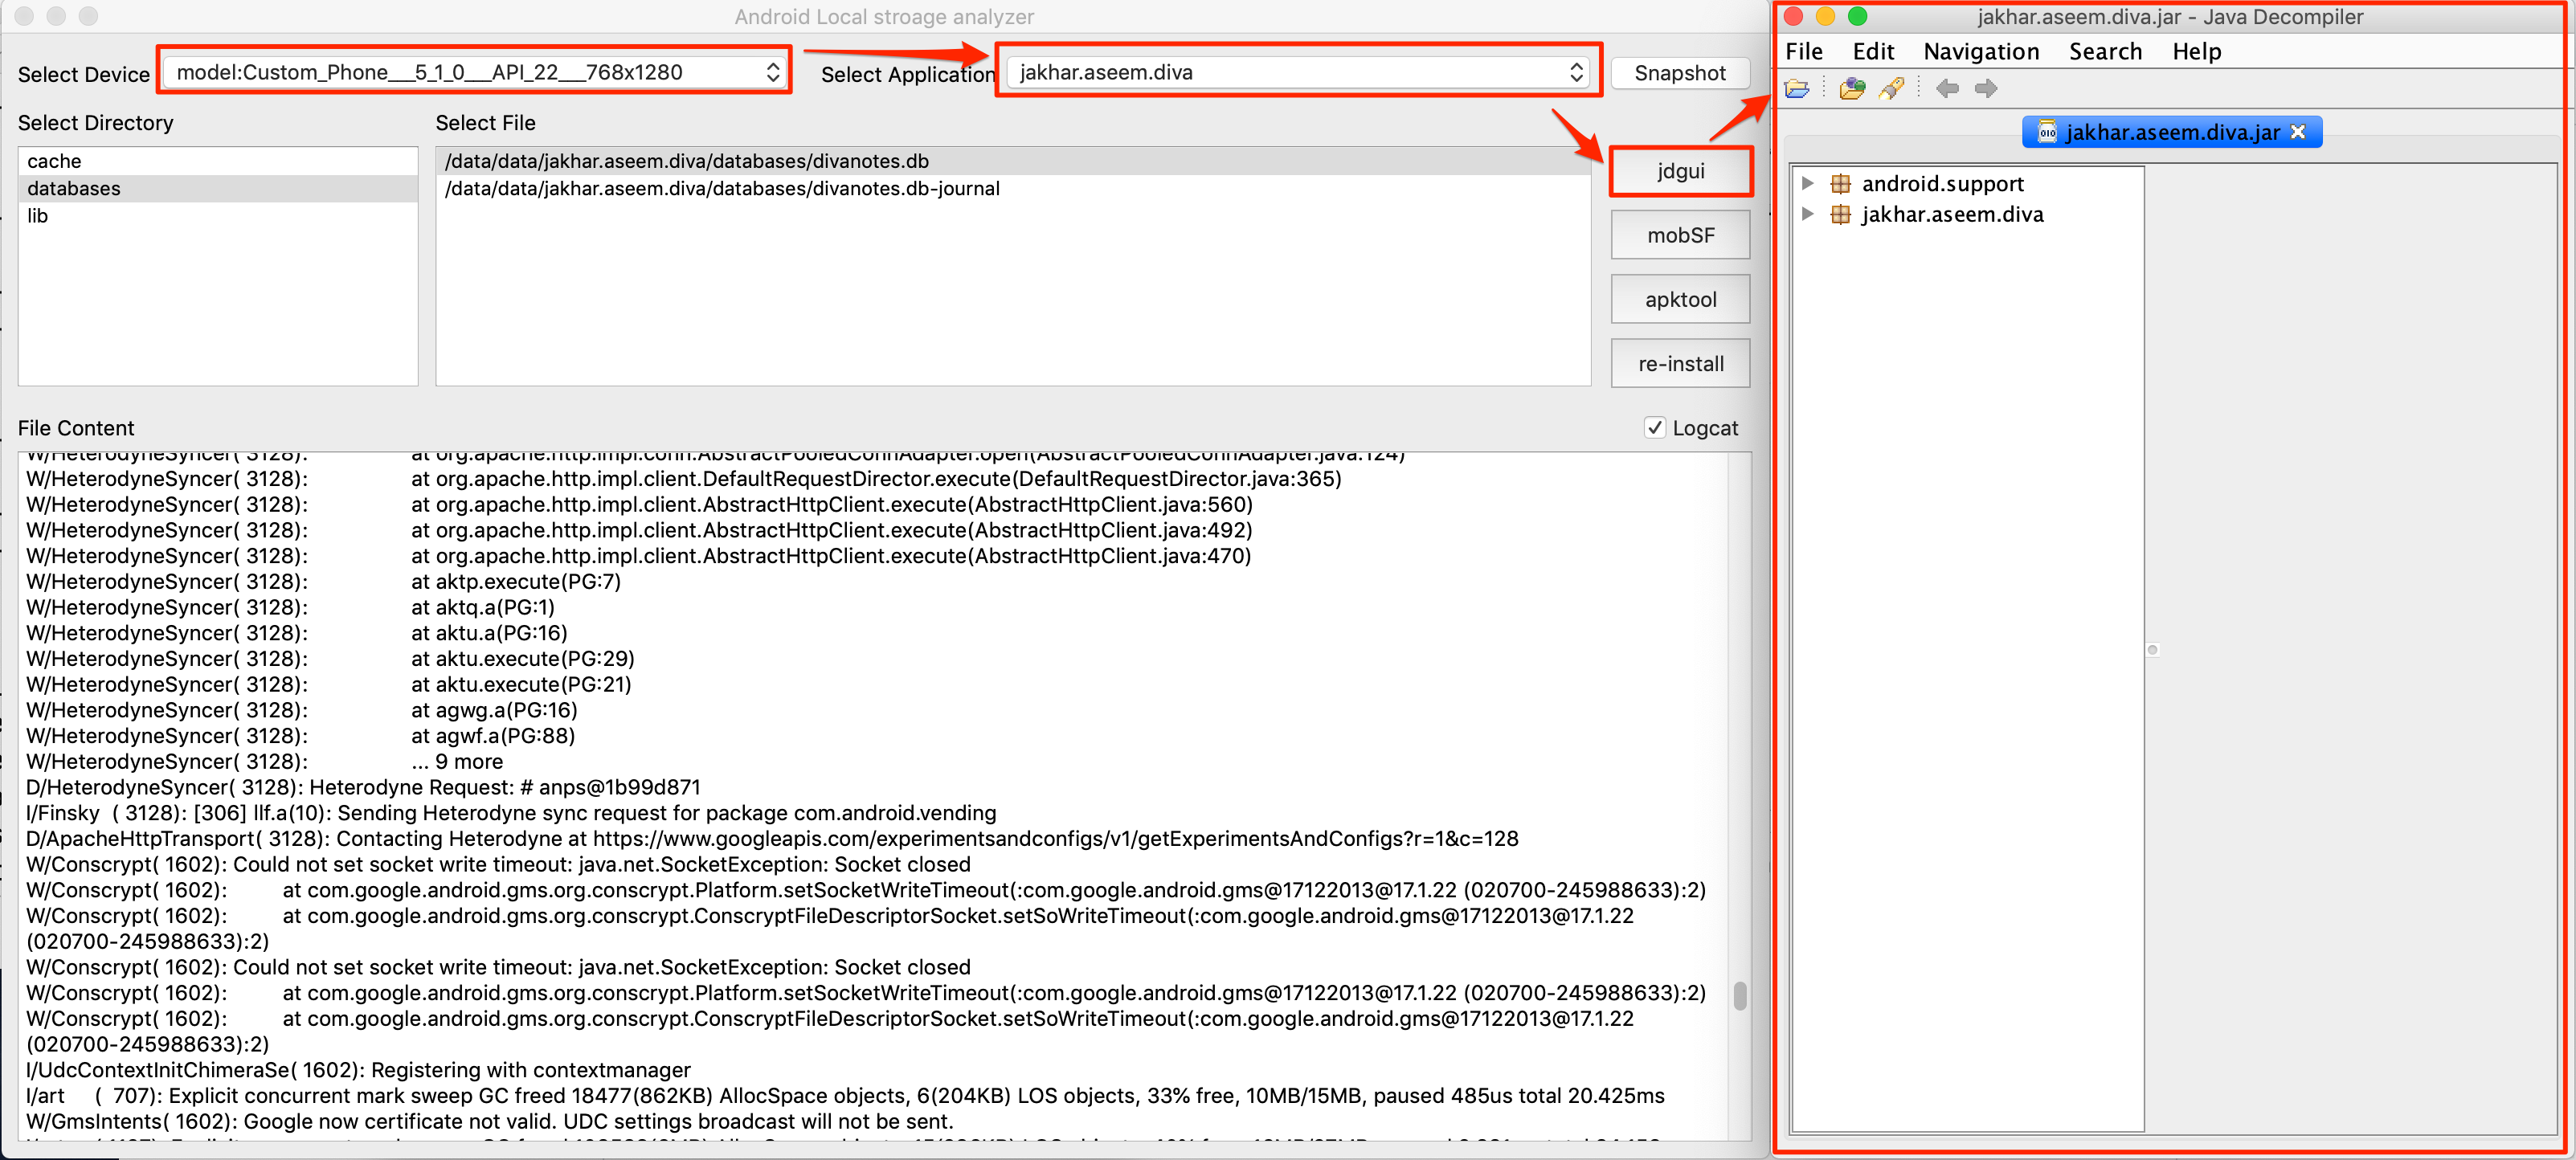
Pour afficher le code source de l'application dans JD-GUI, cliquez sur le bouton "jdgui" comme illustré dans la figure :
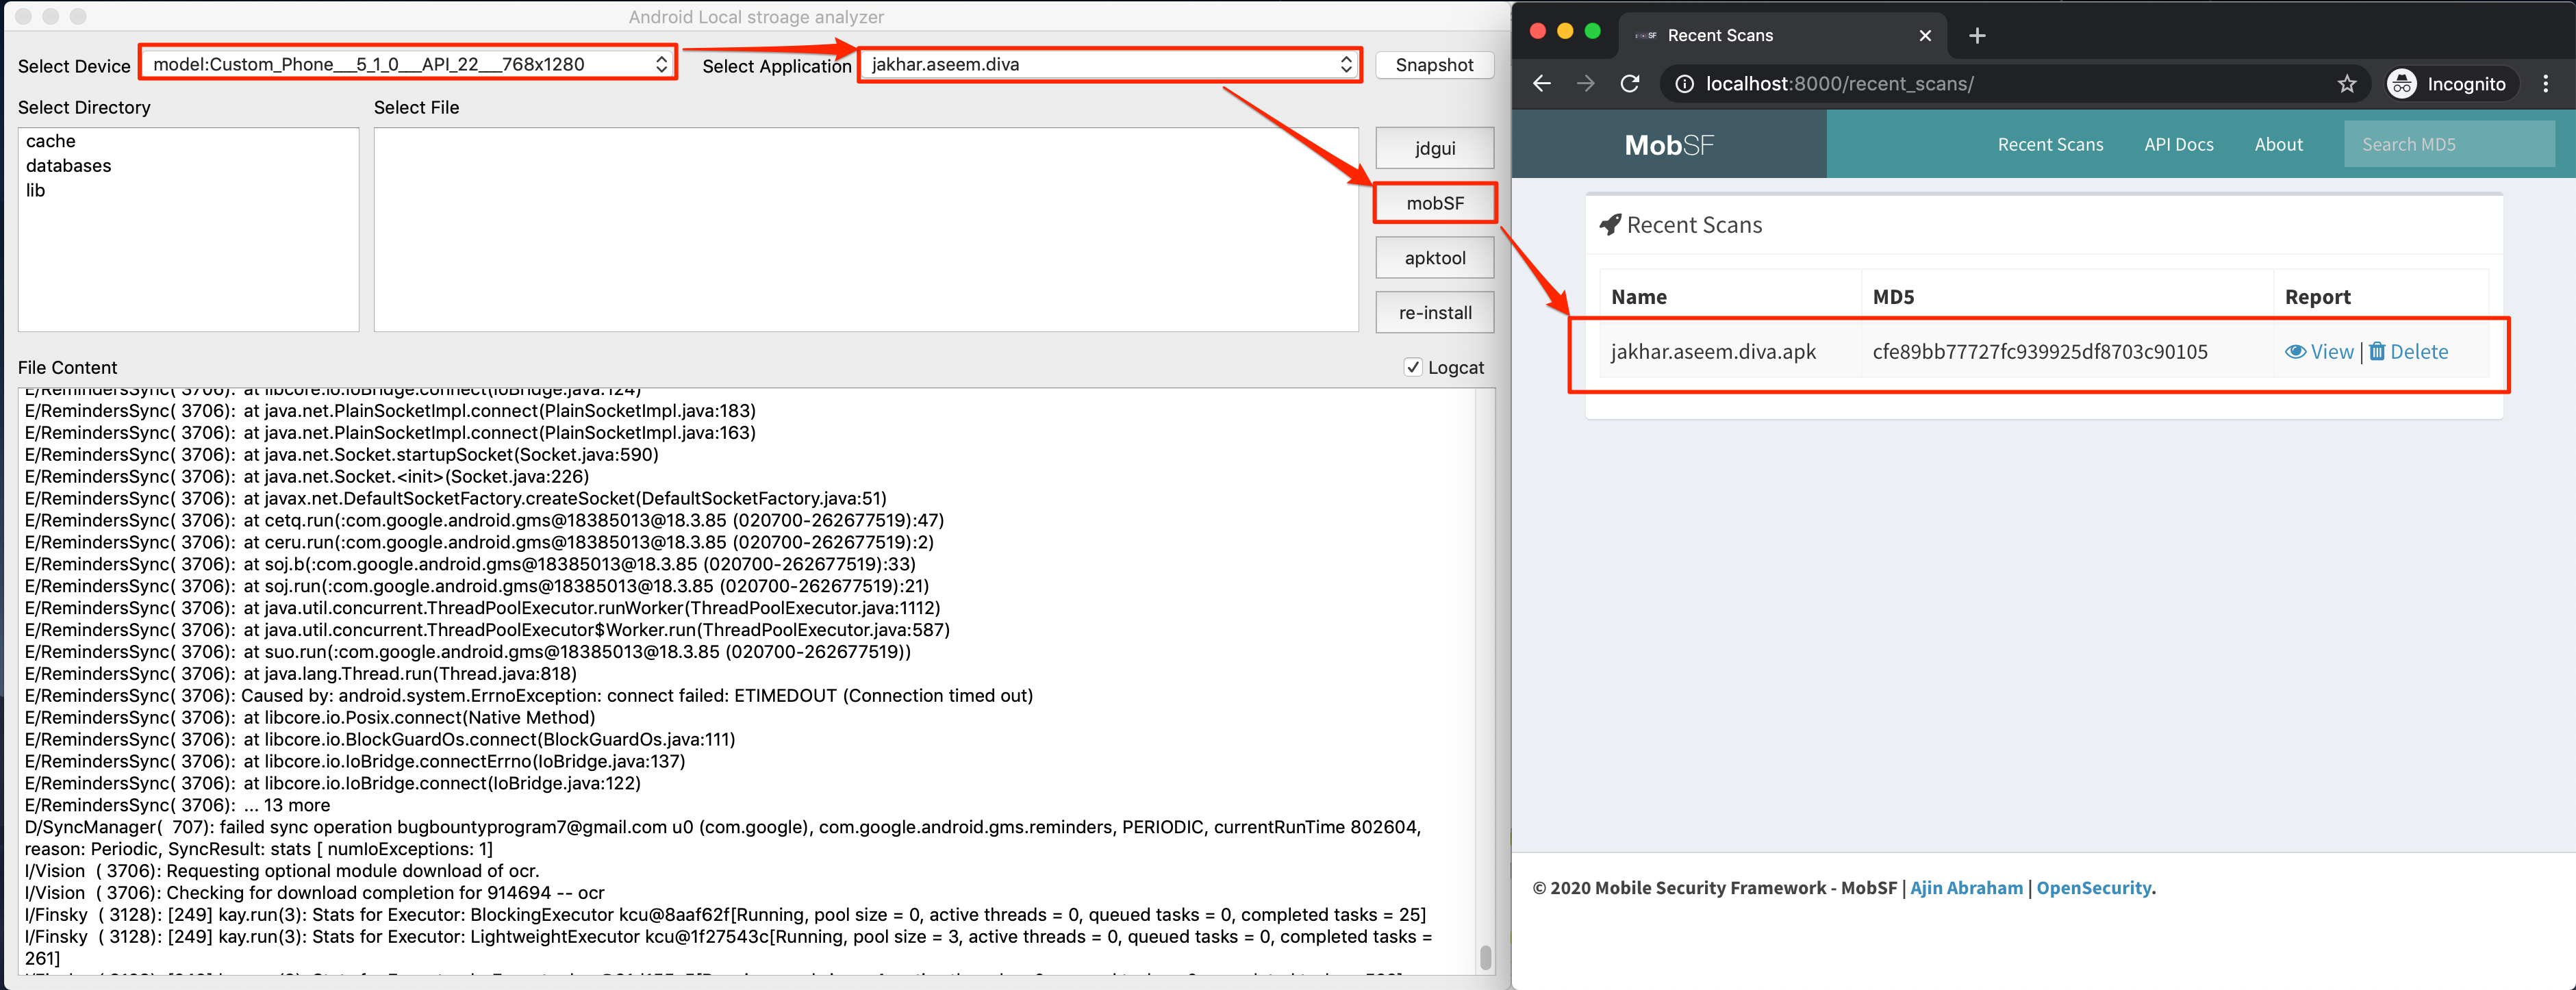
Si mobSF est configuré sur le système et pour ouvrir l'application avec MobSF, cliquez sur le bouton "mobSF" comme illustré dans la figure :
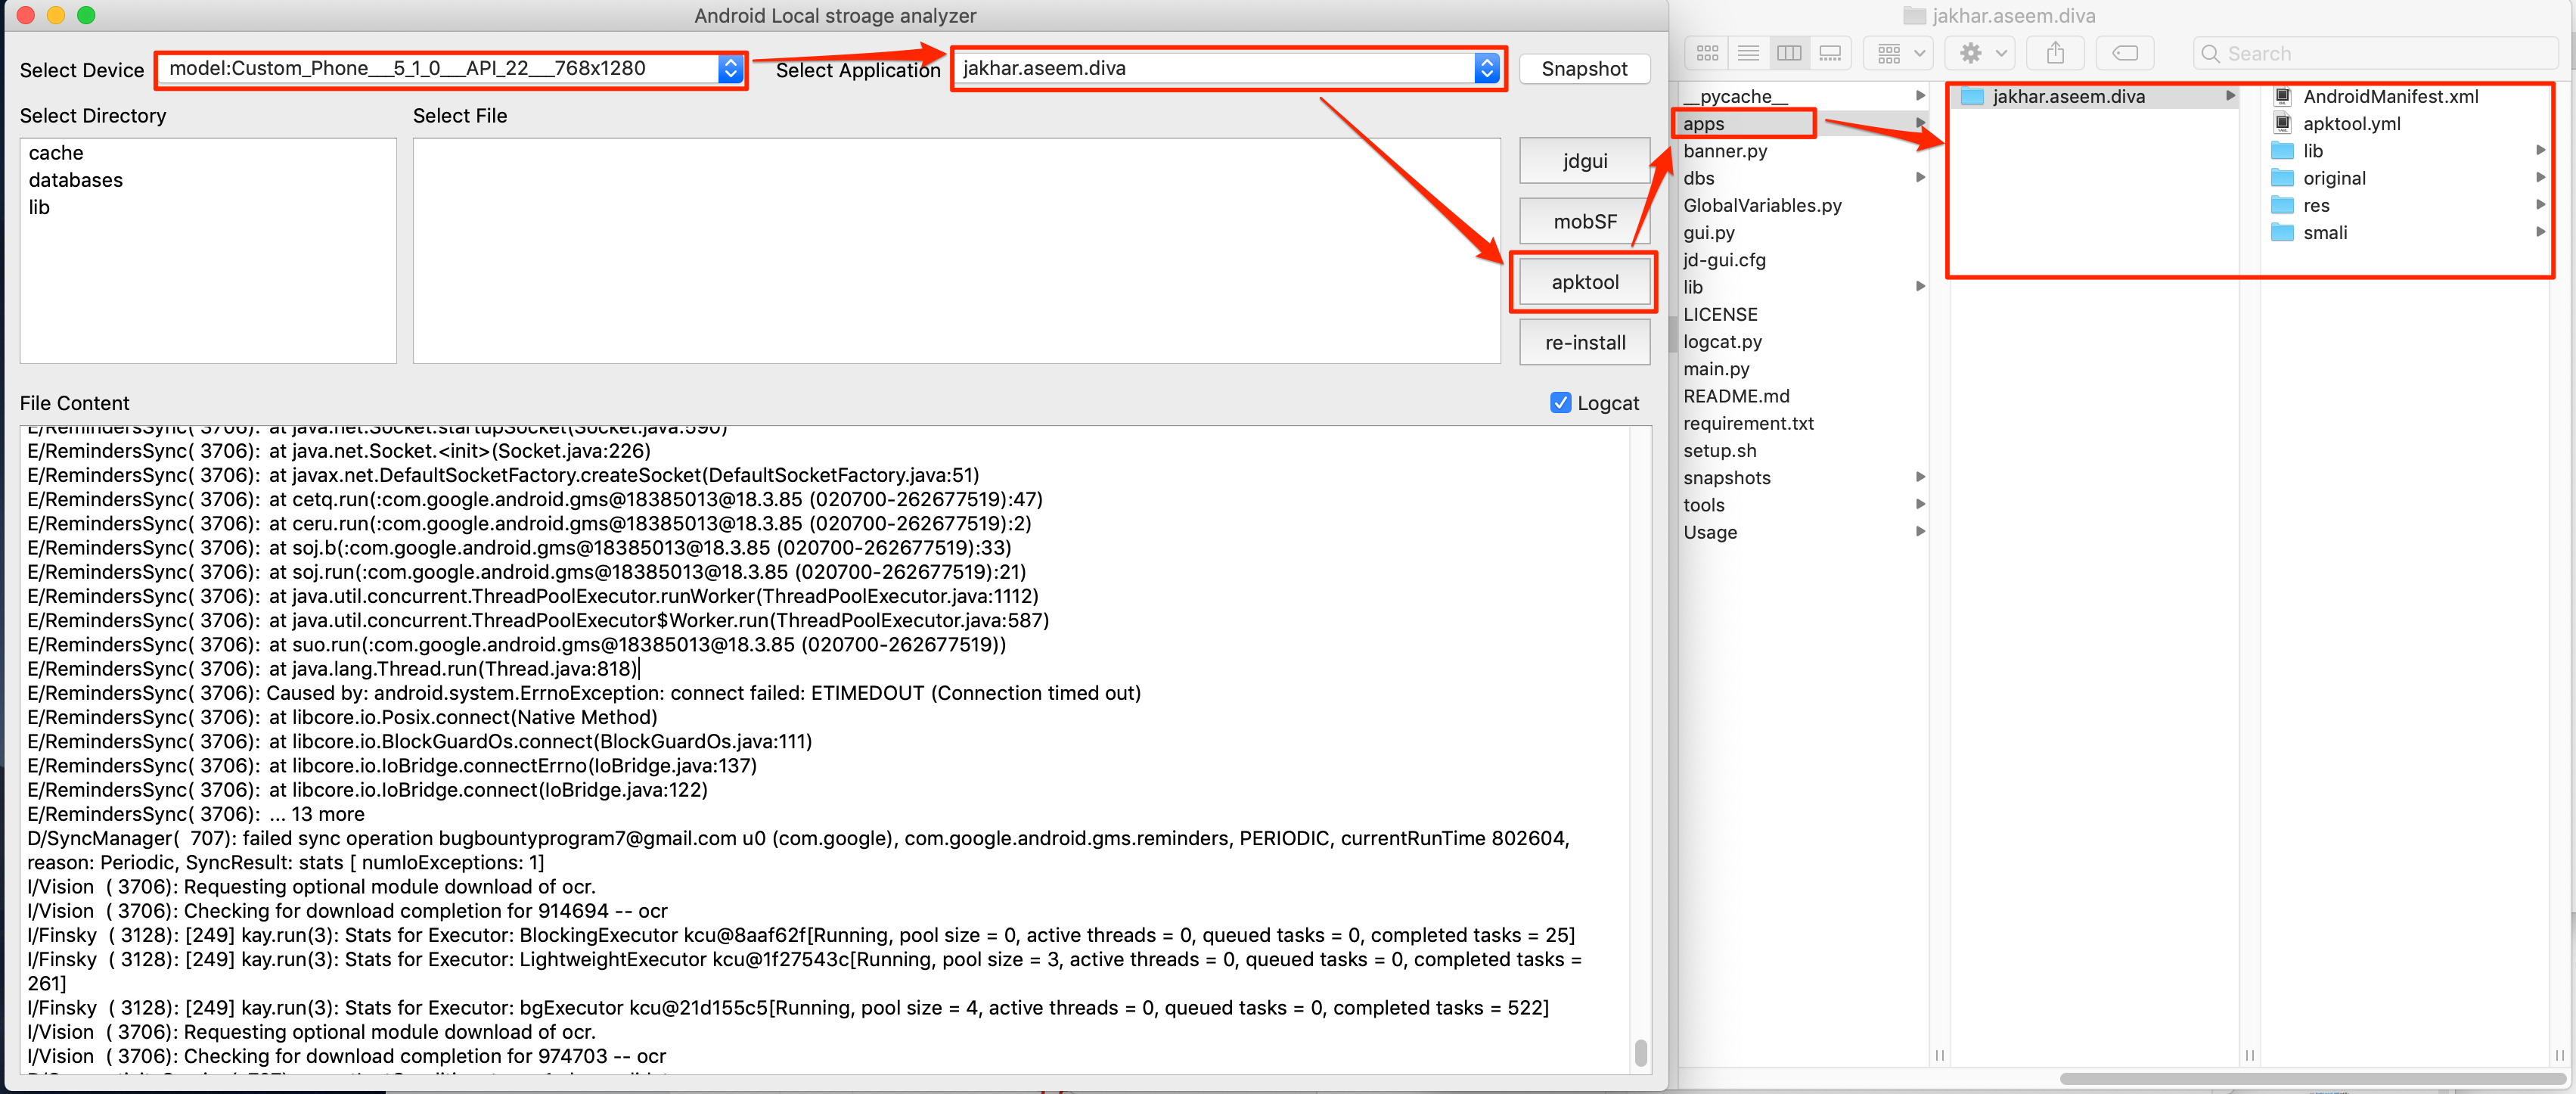
Pour décompiler l'application avec apktool, cliquez sur le bouton "apktool" comme illustré dans la figure :
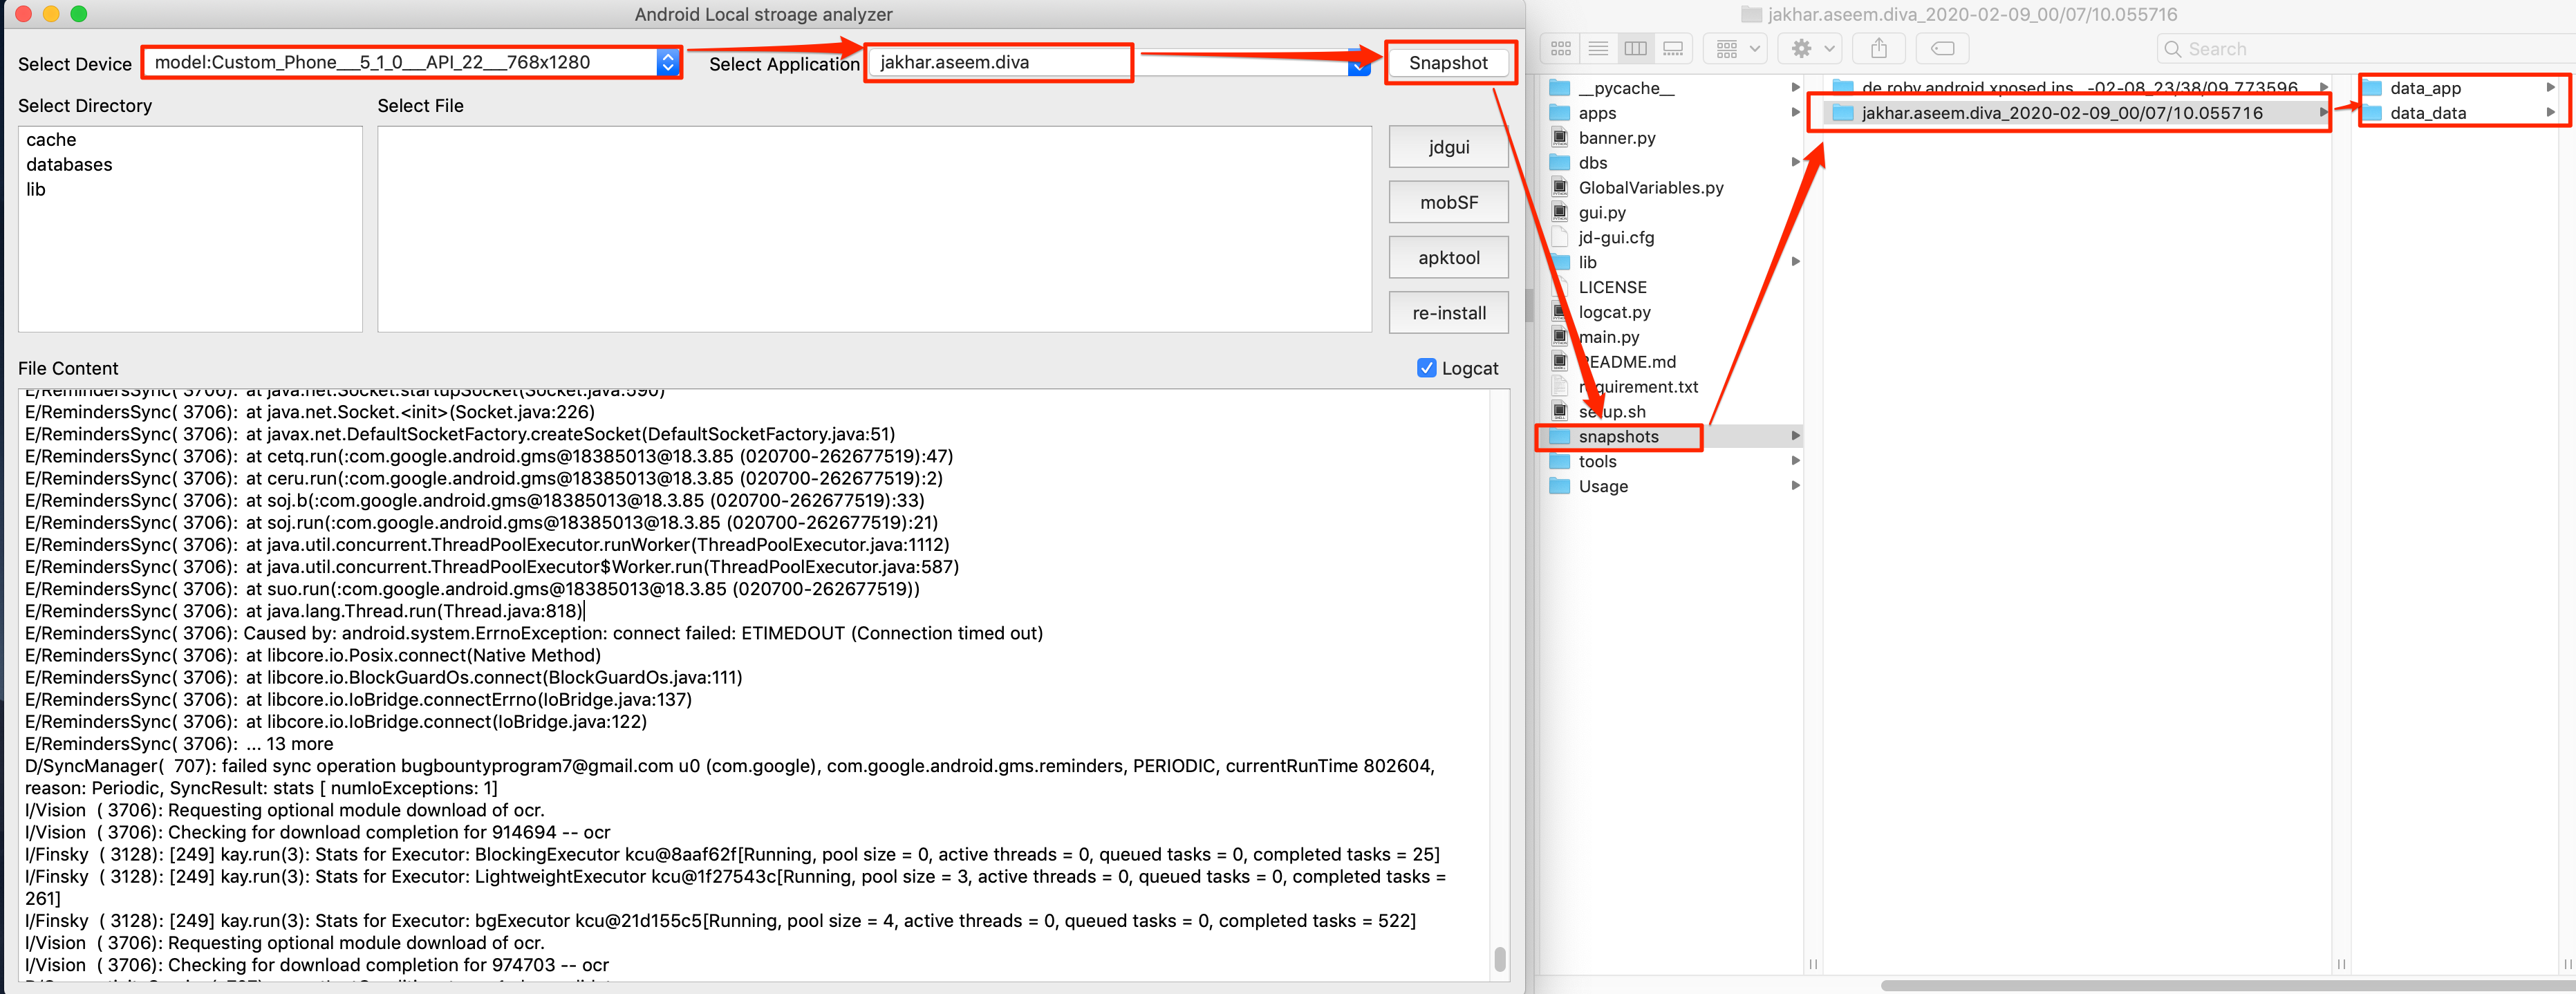
Pour effectuer une sauvegarde du sandbox de l'application pour référence future, cliquez sur le bouton "snapshot" comme illustré dans la figure :
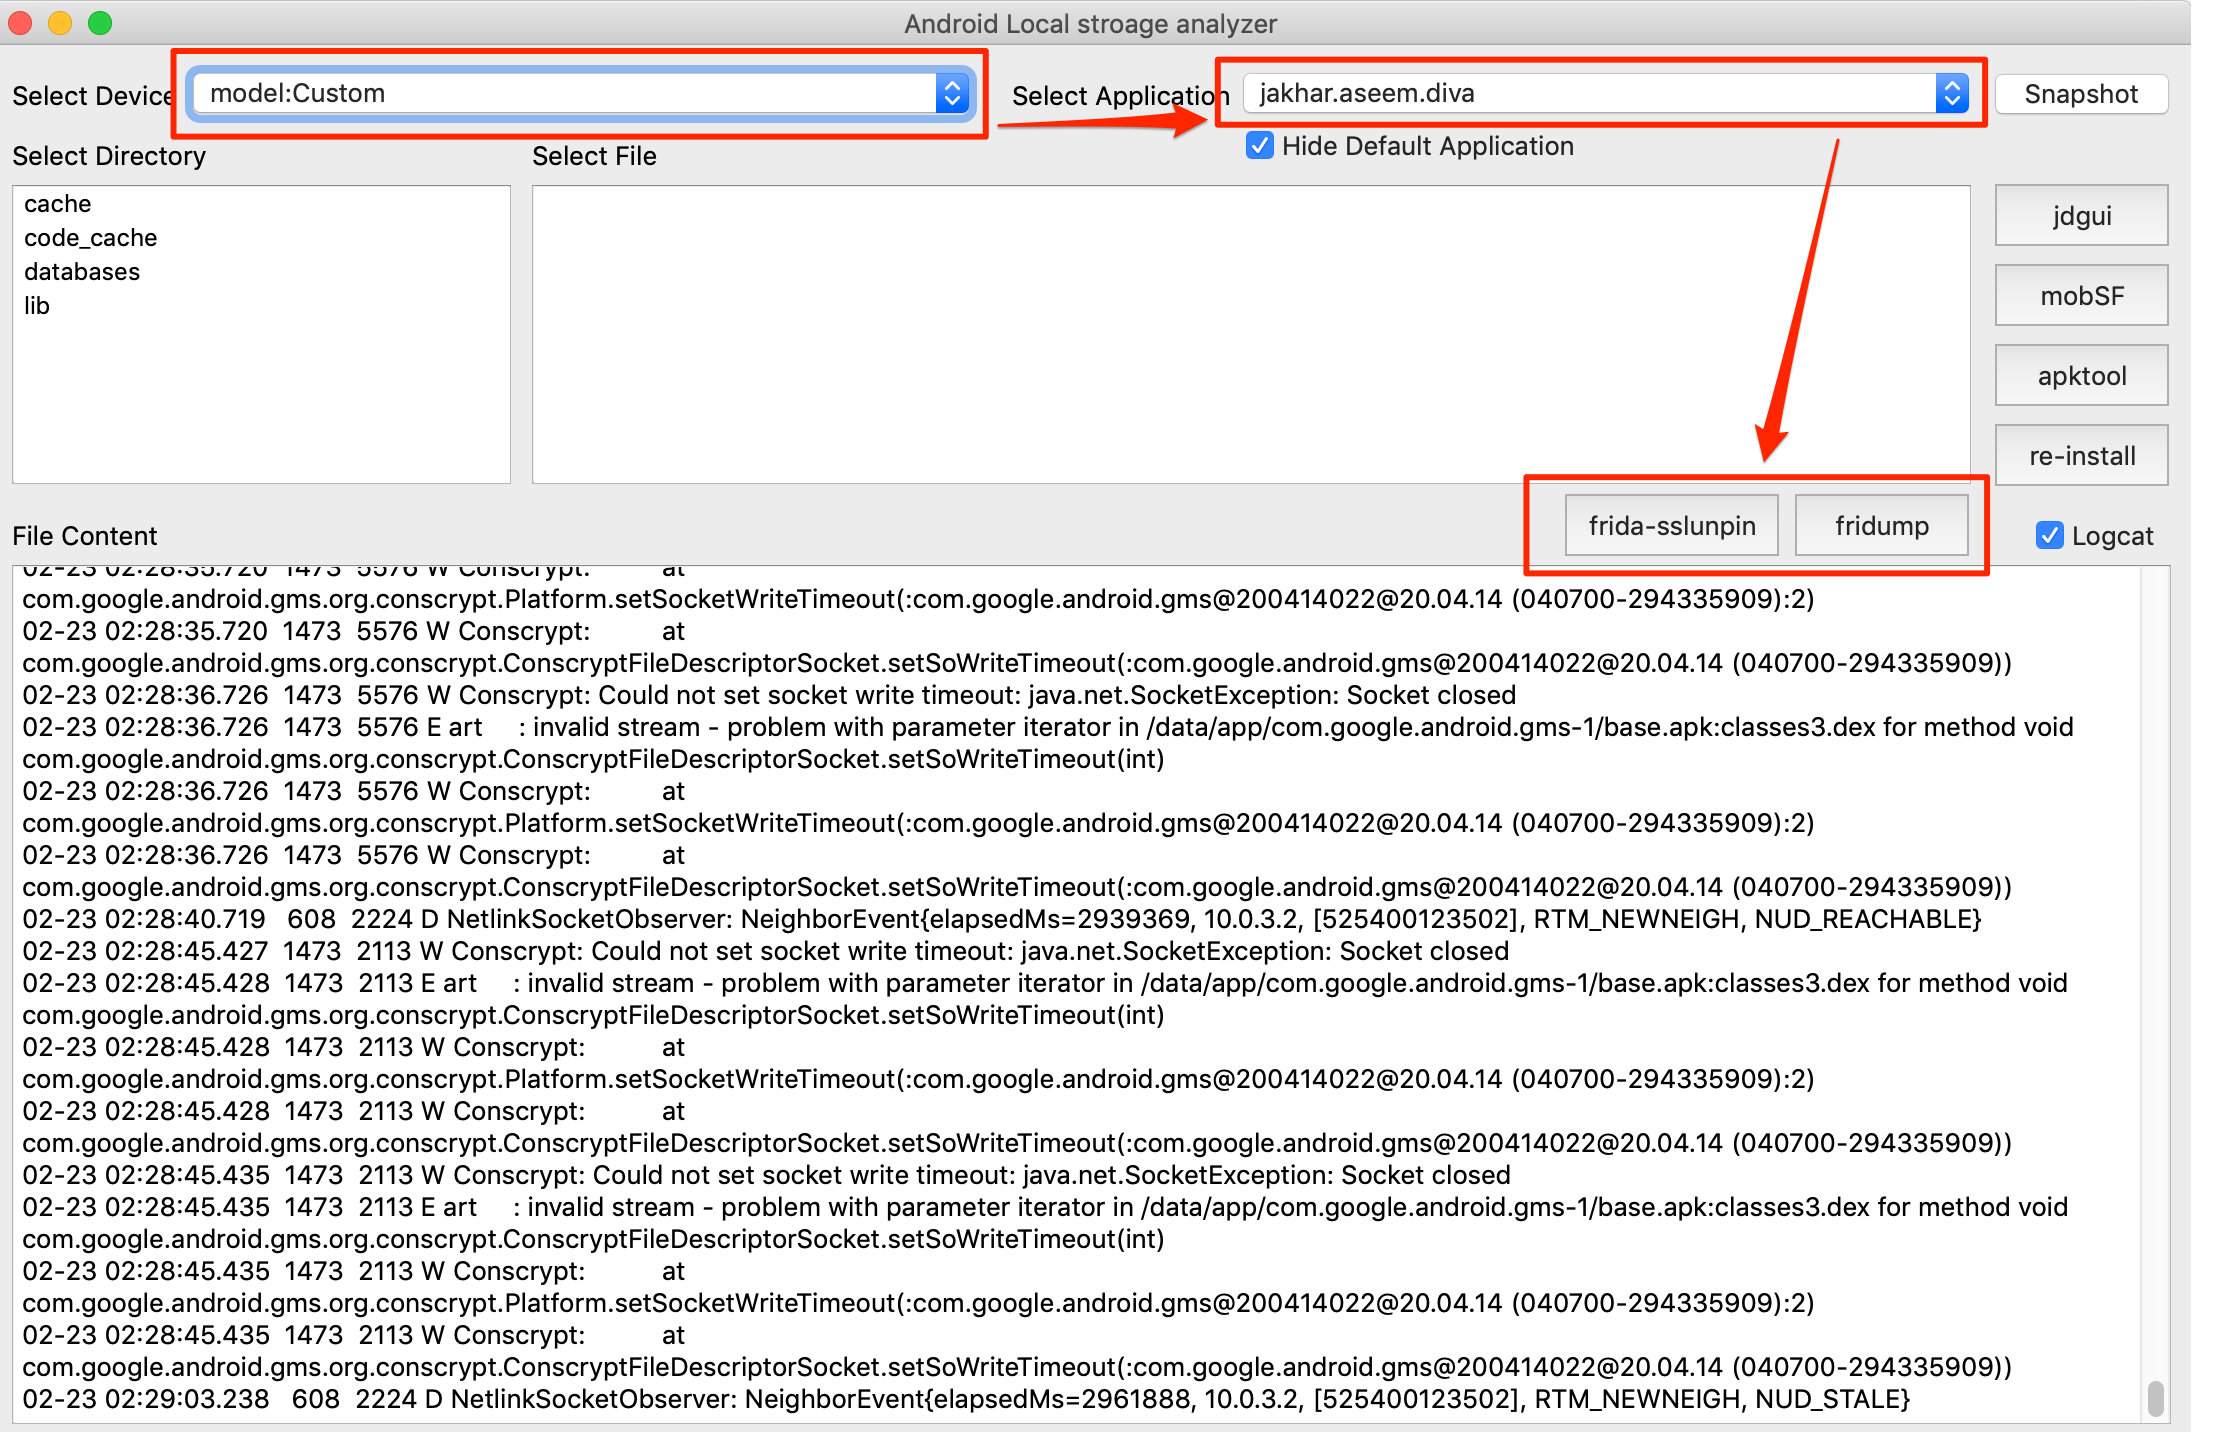
Le support de Frida universal SSL unpinning et fridump comme illustré dans la figure :