Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SOC335-CVE-2024-49138-Investigation — Investigation SOC d’une alerte d’exploitation de CVE-2024-49138 à l’aide de l’analyse des journaux, du renseignement sur les menaces et de la mise en quarantaine des points de terminaison. | Kitploit
Outils/GitHubGitHub/nadineelliottcyber/soc335-cve-2024-49138-investigation
Criminalistique NumériqueRenseignement sur les MenacesApprentissage et ÉducationRéponse aux IncidentsRessources OrganiséesAnalyse de Journaux
GitHubnadineelliottcyber/soc335-cve-2024-49138-investigation

SOC335-CVE-2024-49138-Investigation

Investigation SOC d’une alerte d’exploitation de CVE-2024-49138 à l’aide de l’analyse des journaux, du renseignement sur les menaces et de la mise en quarantaine des points de terminaison.

Voir le dépôt
33il y a 2 moisPas encore vérifié
Partager

SOC335 – Enquête sur l'exploitation de CVE-2024-49138

Aperçu

Ce projet documente une enquête SOC sur une alerte d'exploitation de CVE-2024-49138 à l'aide de la plateforme LetsDefend. L'enquête a consisté à analyser les journaux réseau, à rechercher les indicateurs de compromission, à déterminer si une communication suspecte avait eu lieu et à contenir le point de terminaison affecté.
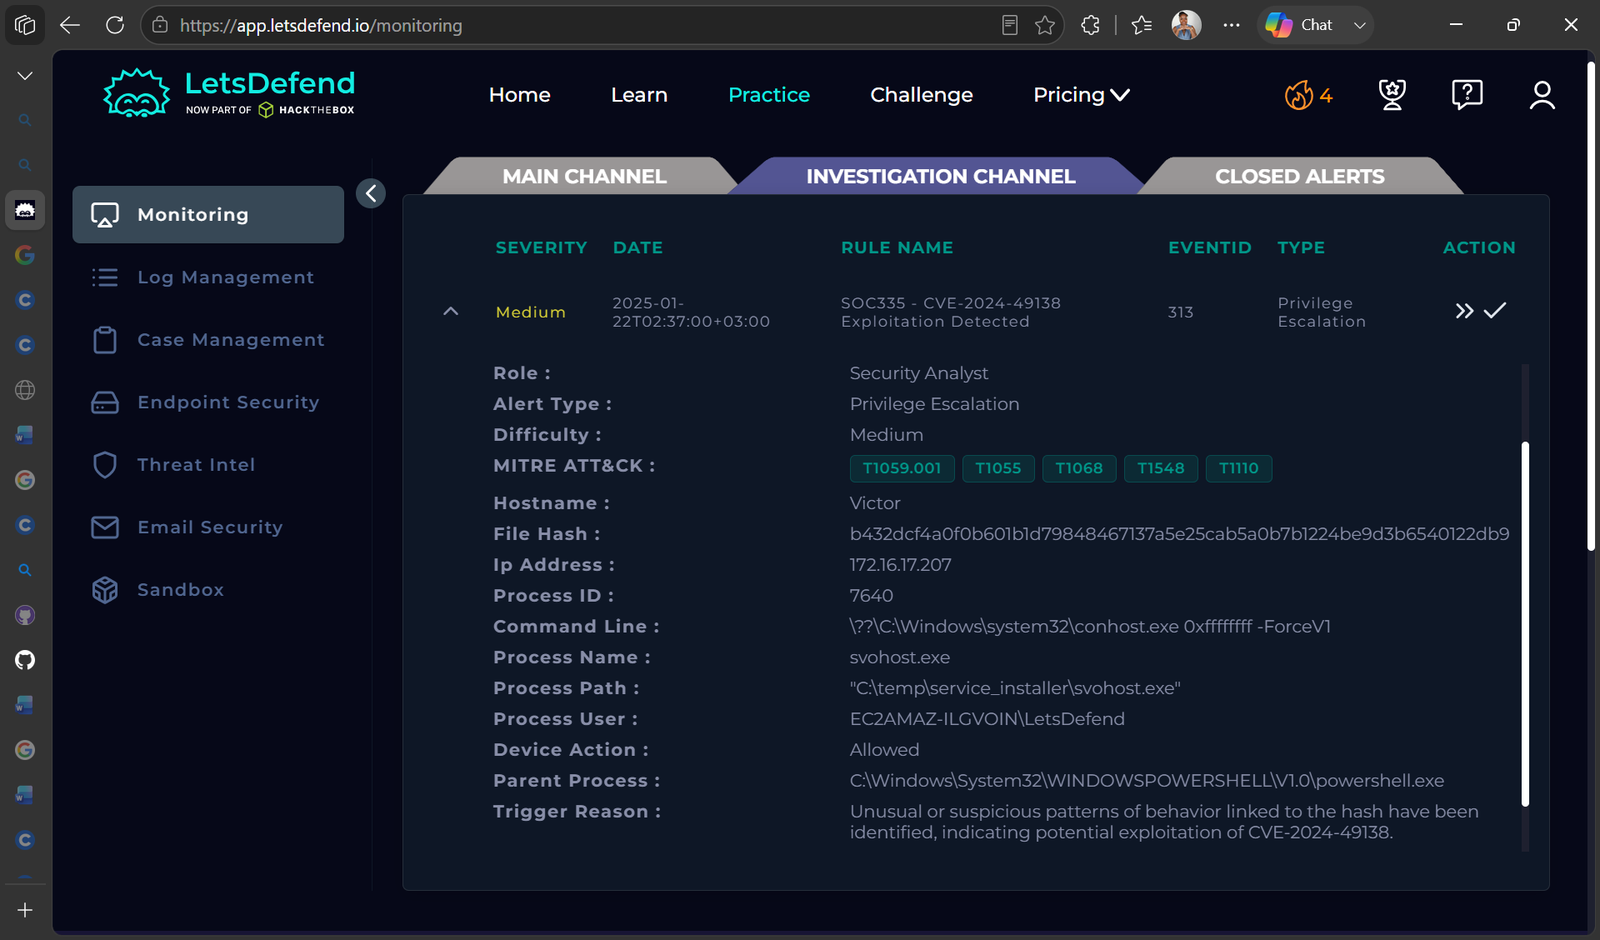
Détails de l'alerte

  • Alerte : SOC335 – Exploitation de CVE-2024-49138 détectée
  • Gravité : Moyenne
  • ID d'événement : 313
  • Catégorie : Élévation de privilèges
  • Hôte affecté : Victor
  • IP interne : 172.16.17.207
  • IP externe suspecte : 185.107.56.141

Capture d'écran de l'alerte

Détails de l'alerte SOC335

Enquête

1. Analyse des journaux

Les journaux du pare-feu ont été examinés pour enquêter sur la communication impliquant le point de terminaison affecté. Un trafic a été identifié entre l'adresse IP externe suspecte et l'hôte interne.

2. Renseignements sur les menaces

L'adresse IP externe a été examinée à l'aide de VirusTotal et d'informations supplémentaires sur les menaces afin de déterminer si elle était associée à une activité suspecte.

3. Enquête sur le point de terminaison

Le point de terminaison affecté a été identifié comme étant Victor (172.16.17.207), un client Windows 10.
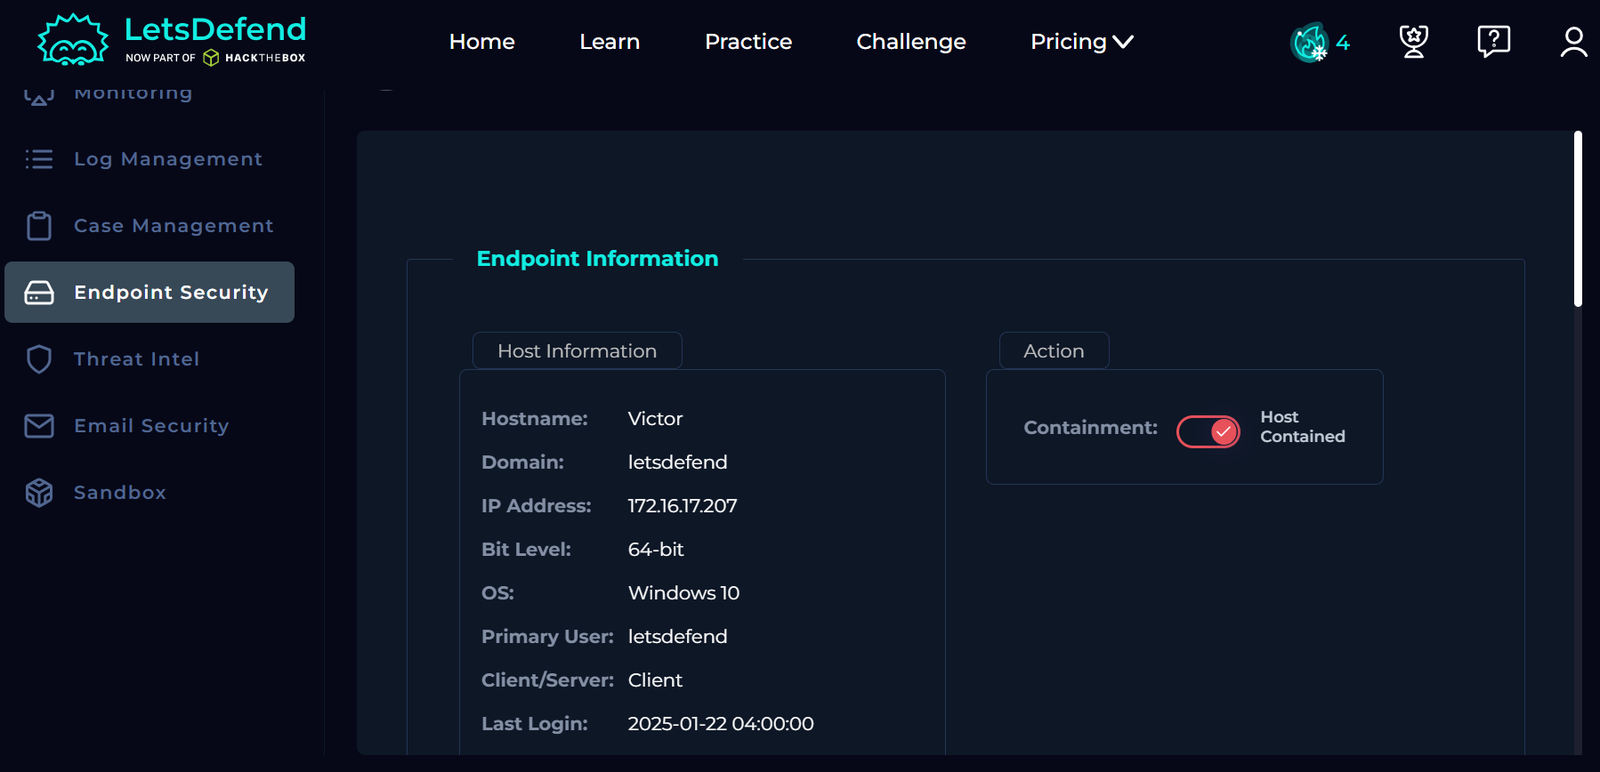
Point de terminaison affecté - Victor

4. Contenement

Sur la base des conclusions de l'enquête, le point de terminaison affecté a été contenu via la plateforme de détection et de réponse des points de terminaison (EDR) afin d'empêcher toute activité potentiellement malveillante supplémentaire.

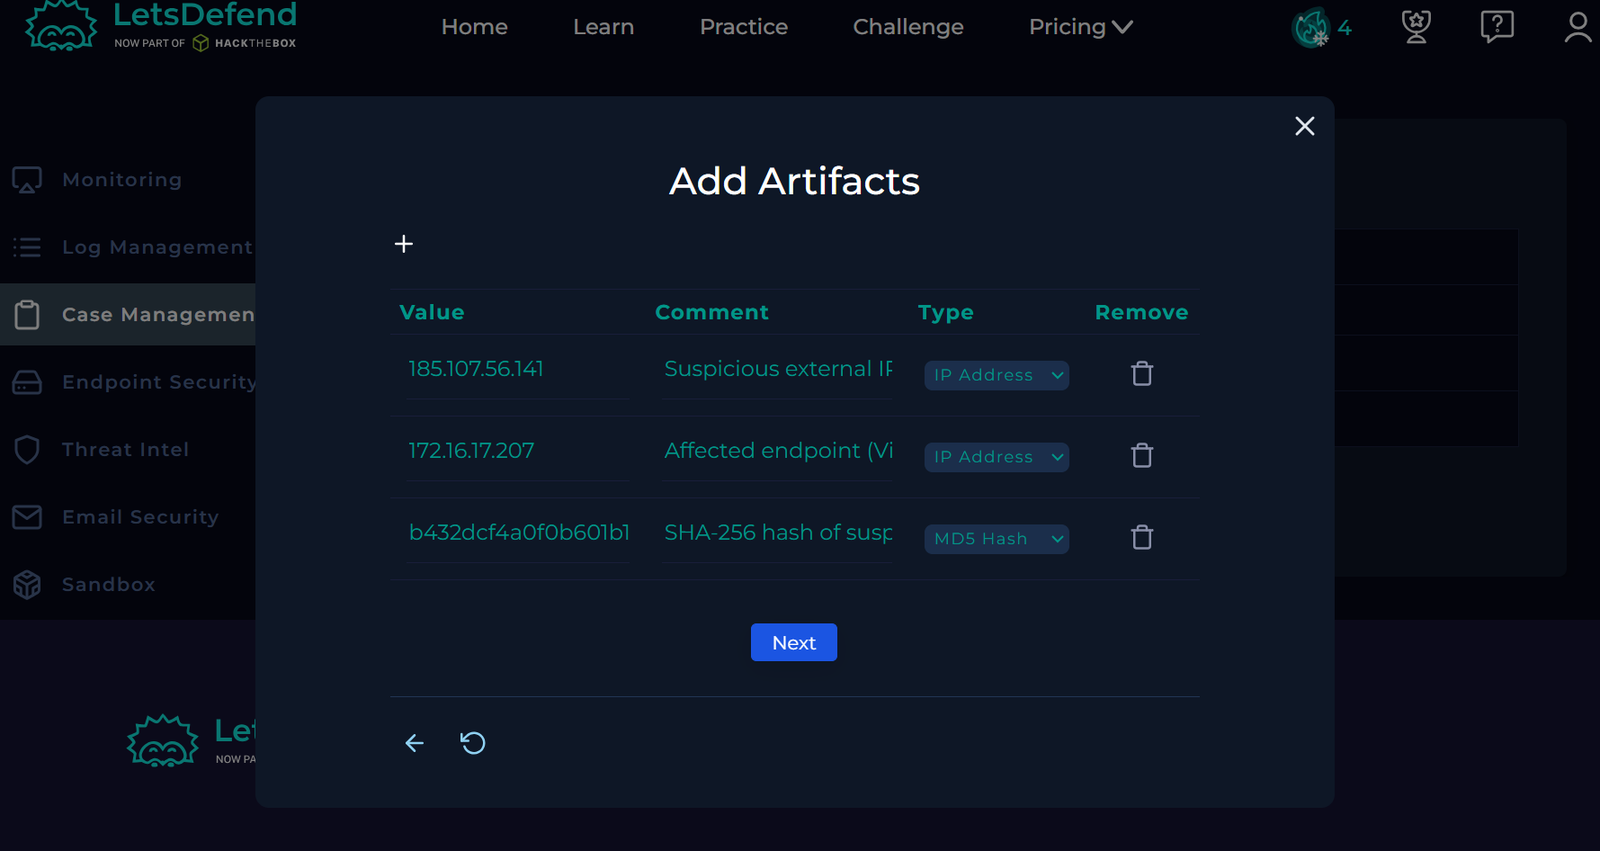
Indicateurs de compromission (IOC)

TypeValeur
IP externe185.107.56.141
IP interne172.16.17.207
Nom d'hôteVictor

Indicateurs de compromission - Artefacts

Conclusion

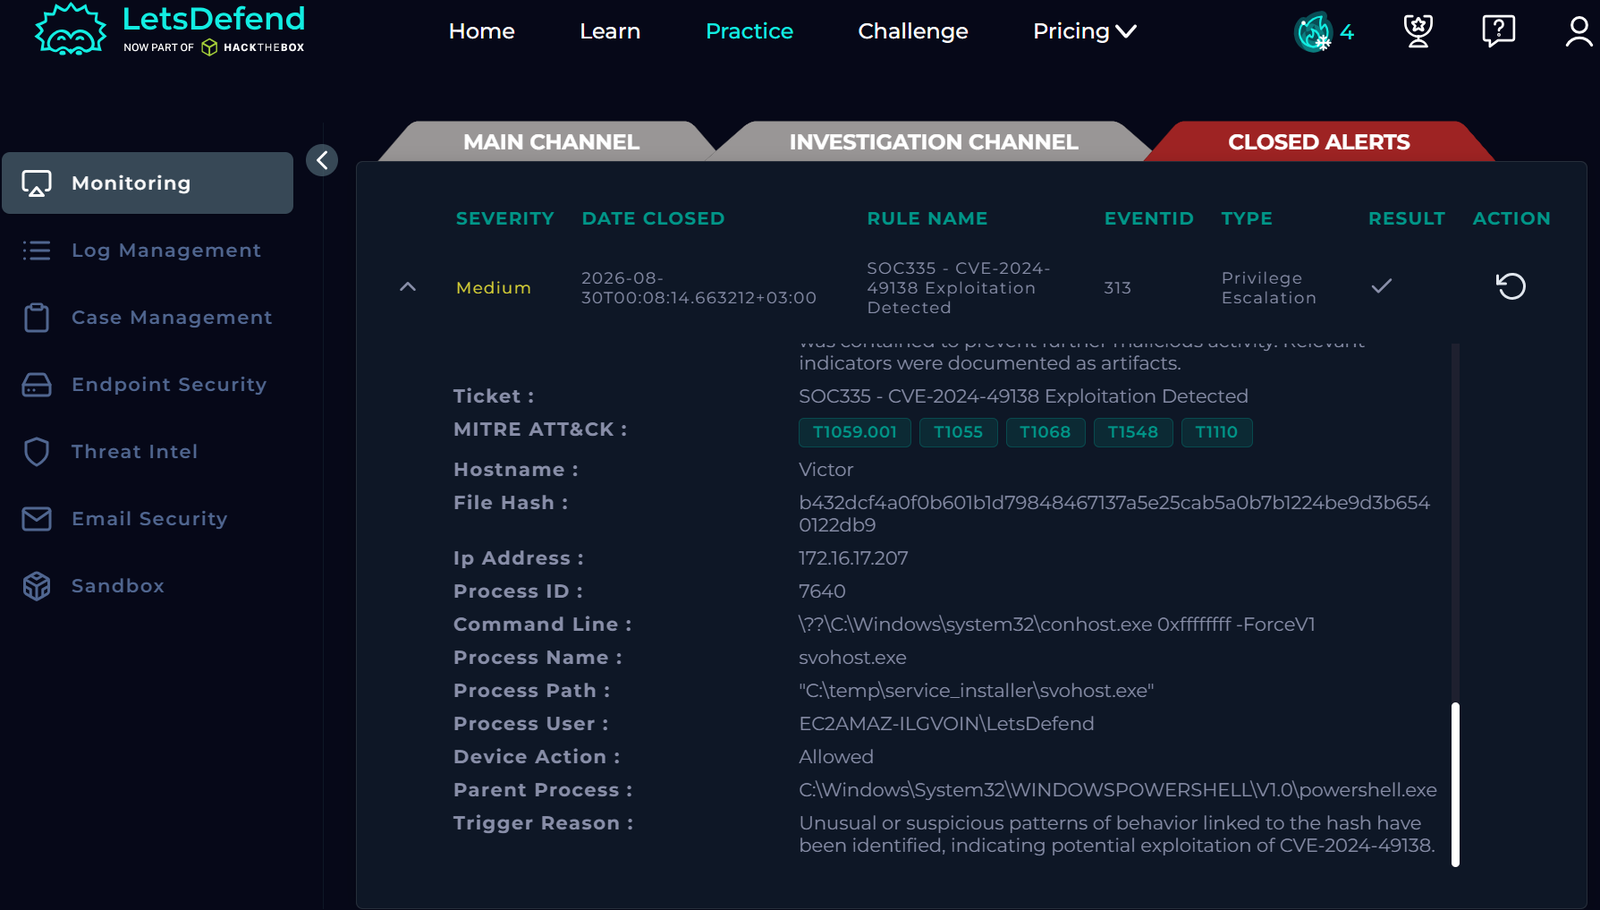
L'alerte a été déterminée comme un vrai positif. Une activité réseau suspecte associée à l'alerte d'exploitation a été identifiée, et le point de terminaison affecté a été contenu dans le cadre du processus de réponse aux incidents.
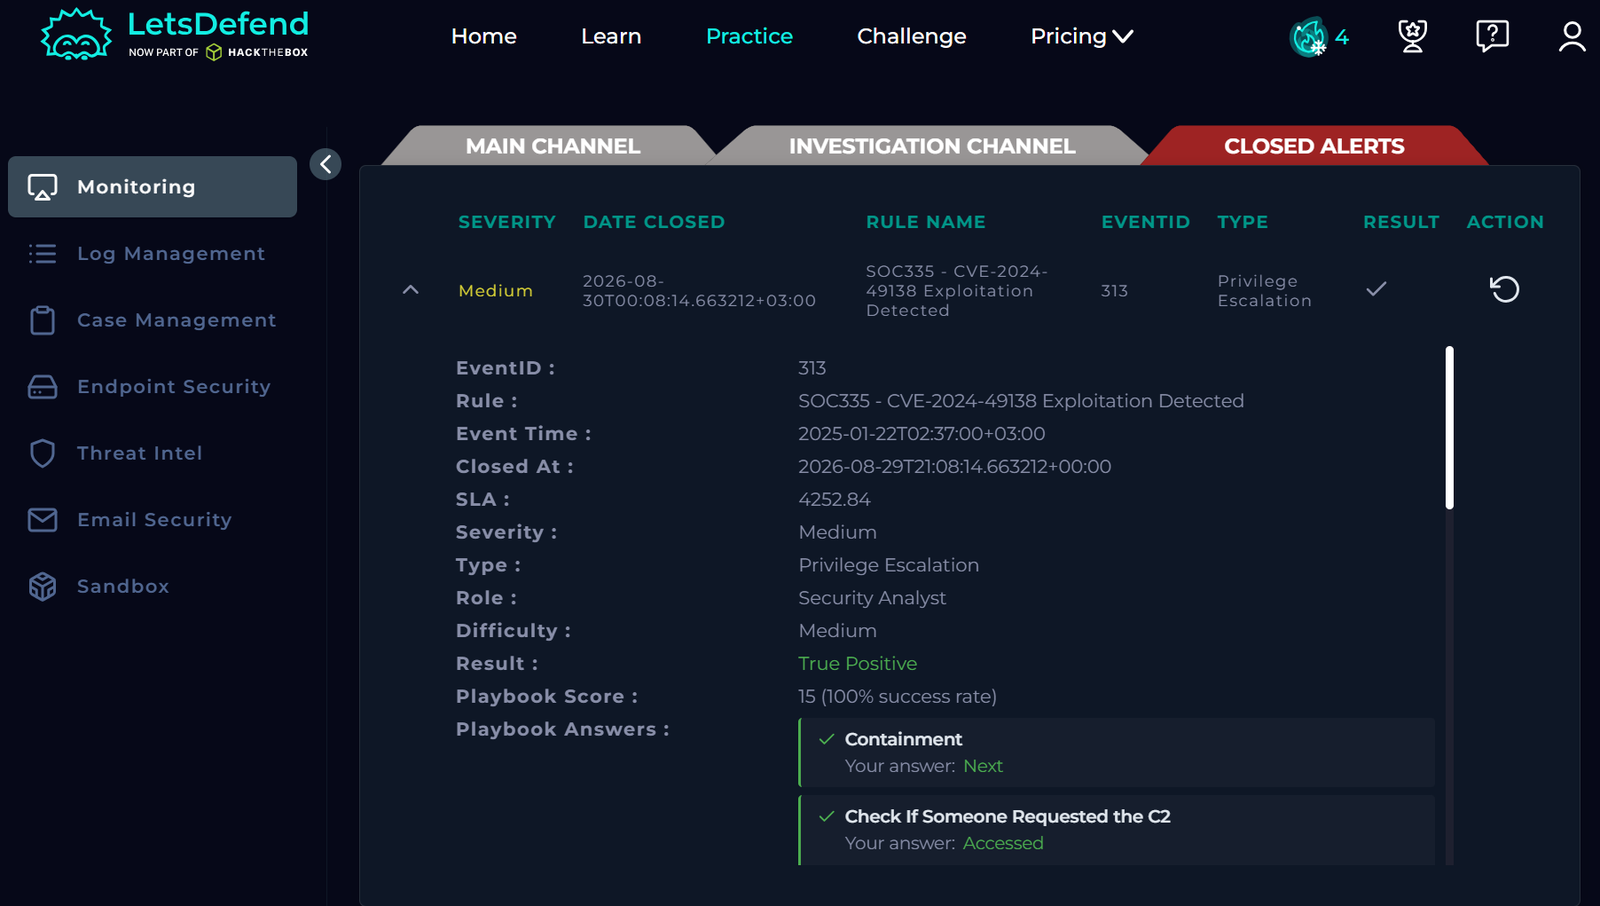
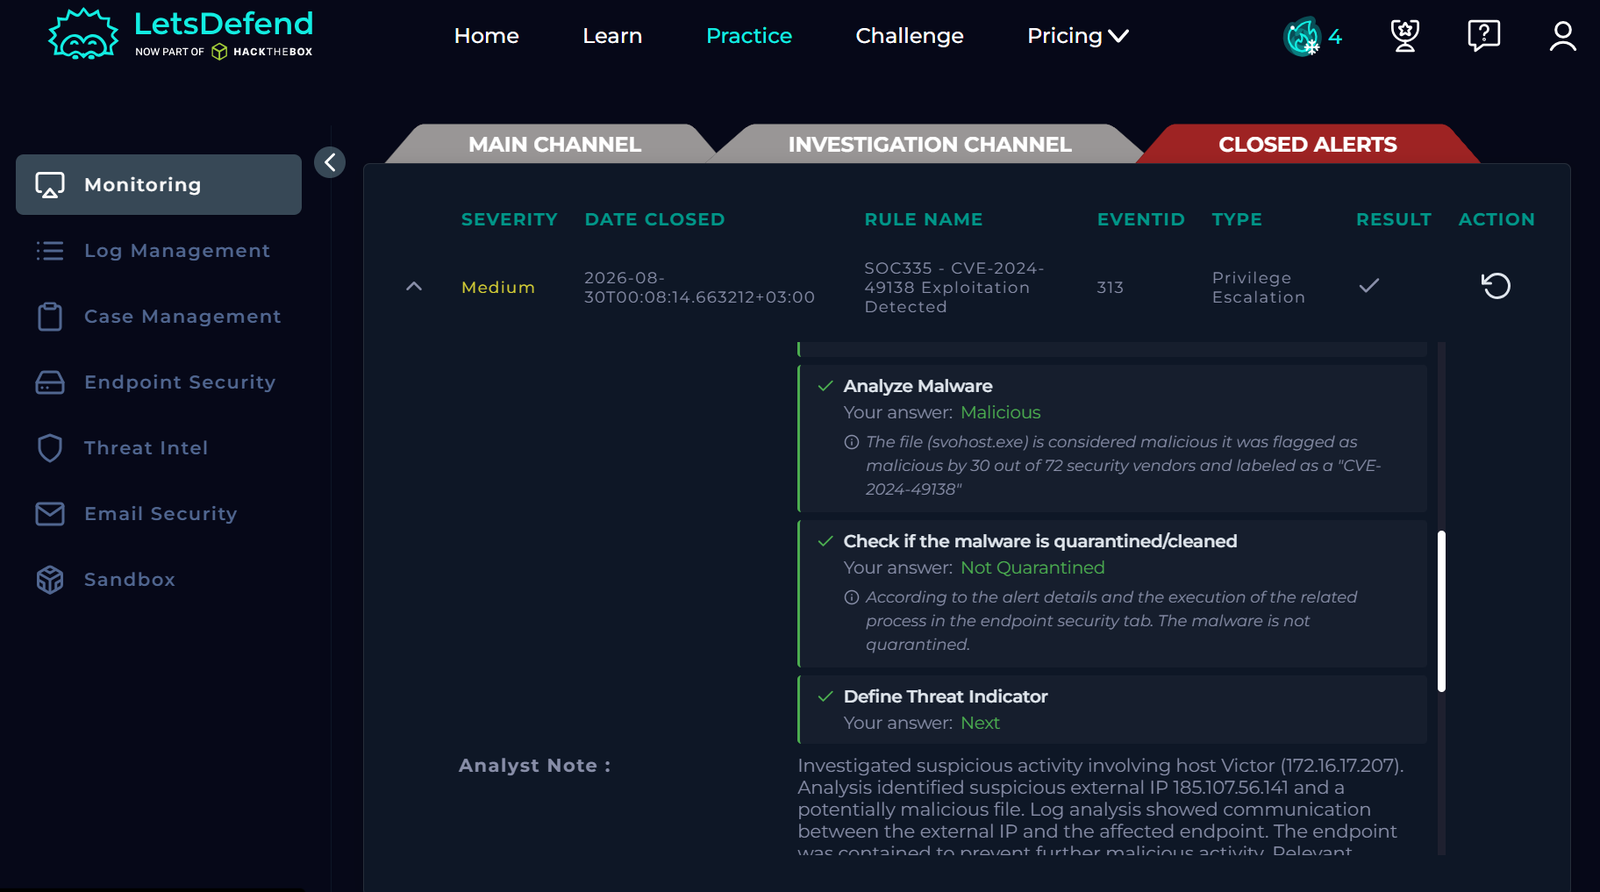
Résultats de l'alerte clôturée

Résultats de l'alerte clôturée - Partie 1

Résultats de l'alerte clôturée - Partie 2

Résultats de l'alerte clôturée - Partie 3

Compétences démontrées

  • Triage des alertes SOC
  • Analyse des journaux
  • Recherche de renseignements sur les menaces
  • Analyse des indicateurs de compromission (IOC)
  • Enquête sur les points de terminaison
  • Contenement des incidents
  • Enquête EDR
  • Documentation des incidents

Outils utilisés

  • LetsDefend
  • VirusTotal

Ce projet a été réalisé dans un environnement SOC simulé à des fins éducatives et de portfolio.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    403
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    263

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →