 morpheuslord/quadrainspect
Framework modulaire d'analyse de sécurité des APK Android intégrant des outils d'analyse statique, dynamique et de rétro-ingénierie pour une évaluation complète des vulnérabilités et des tests de pénétration des applications mobiles.

   ____                  __           ____                           __
  / /\ \__  ______ _____/ /________ _/  _/___  _________  ___  _____/ /_
 / / / / / / / __ `/ __  / ___/ __ `// // __ \/ ___/ __ \/ _ \/ ___/ __/
/ /_/ / /_/ / /_/ / /_/ / /  / /_/ // // / / (__  ) /_/ /  __/ /__/ /_
\___\\_\__,_/\__,_/\__,_/_/   \__,_/___/_/ /_/____/ .___/\___/\___/\__/
                                                /_/


QuadraInspect est un framework Android qui intègre AndroPass, APKUtil, RMS et MobFS, offrant un outil puissant pour analyser la sécurité des applications Android. AndroPass est un outil qui se concentre sur l'analyse de la sécurité des mécanismes d'authentification et d'autorisation des applications Android, tandis qu'APKUtil est un outil qui extrait des informations précieuses d'un fichier APK. Enfin, MobFS et RMS facilitent l'analyse du système de fichiers d'une application en montant son stockage dans un environnement virtuel.
En combinant ces trois outils, QuadraInspect offre une approche complète de l'analyse des vulnérabilités des applications Android. Ce framework peut être utilisé par les développeurs, les chercheurs en sécurité et les testeurs d'intrusion pour évaluer la sécurité de leurs propres applications ou d'applications tierces. QuadraInspect fournit une interface unifiée pour les trois outils, ce qui facilite son utilisation et réduit le temps nécessaire pour mener une analyse complète des vulnérabilités. En fin de compte, ce framework vise à accroître la sécurité des applications Android et à protéger les données sensibles des utilisateurs contre les menaces potentielles.
QuadraInspect est packagé comme un projet Python standard et est géré avec le
gestionnaire de paquets uv.
Le chemin le plus rapide — installe uv, toutes les dépendances Python, et
chaque outil intégré et add-on en une seule commande :
git clone https://github.com/morpheuslord/QuadraInspect
cd QuadraInspect
./install.sh            # Linux / macOS  (use sudo where tools require it)
Sous Windows, exécutez install.bat depuis le répertoire cloné. Passez --deps-only pour
installer uniquement les dépendances Python et ignorer les outils.
Les instructions étape par étape ci-dessous font la même chose manuellement.
curl -LsSf https://astral.sh/uv/install.sh | sh
(Voir le guide d'installation de uv pour Windows et les méthodes alternatives.)
git clone https://github.com/morpheuslord/QuadraInspect
cd QuadraInspect
uv sync
uv sync crée un environnement virtuel isolé et installe QuadraInspect à partir
de l'ensemble de dépendances verrouillé (uv.lock). Les scripts d'analyse inclus tirent quelques
bibliothèques supplémentaires ; installez-les avec :
uv sync --extra tools
uv run quadrainspect # interactive (frame) mode
Vous pouvez également l'exécuter en tant que module ou via le point d'entrée hérité :
uv run python -m quadrainspect
uv run python main.py
Sous Linux/macOS, certains outils intégrés nécessitent des privilèges élevés ; exécutez la commande avec
sudosi nécessaire.
Une fois QuadraInspect chargé, exécutez :
QuadraInspect Main>> START install_tools
Pour installer les outils intégrés et chaque add-on optionnel en une seule étape, utilisez :
QuadraInspect Main>> START full_install
Les outils sont téléchargés dans le répertoire tools et les étapes de configuration propres à chaque outil
s'exécutent automatiquement.
Les add-ins sont des outils optionnels, fournis par la communauté. Ils sont déclarés comme objets AddOn
dans quadrainspect/tools/addins.py, donc contribuer à un nouveau se résume
à ajouter une seule entrée avec ses dépendances et une fonction d'installation — aucune
instruction switch/match à modifier.
update addins ou
update-addins, qui effectuent un git pull sur le dépôt.START addins ; les deux nécessitent un environnement d'exécution Java.Chaque module dispose d'une fonction d'aide afin que les commandes et les descriptions soient détaillées et puissent être modifiées pour l'opération.
sudoAdmin, tout le reste peut être fait en tant qu'utilisateur normalVoici les points clés qui doivent être pris en compte pour un fonctionnement fluide :
args, soit en utilisant SET target dans l'outil.target car tous les outils recherchent le fichier cible dans ce dossier.Il existe 2 modes :
|
└─> F mode
└─> A mode
Le mode f est un mode où vous obtenez l'interface active pour utiliser la variante interactive du framework avec l'invite, etc.
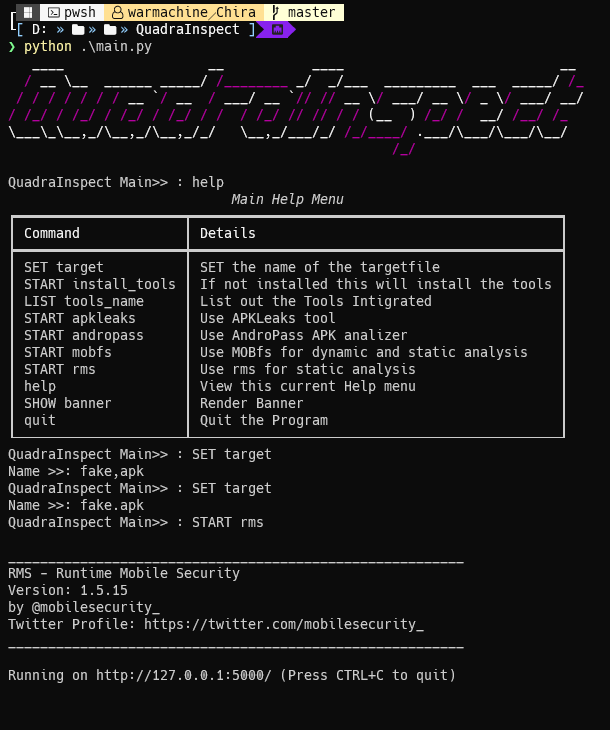
Le mode F est le mode normal et peut être utilisé facilement
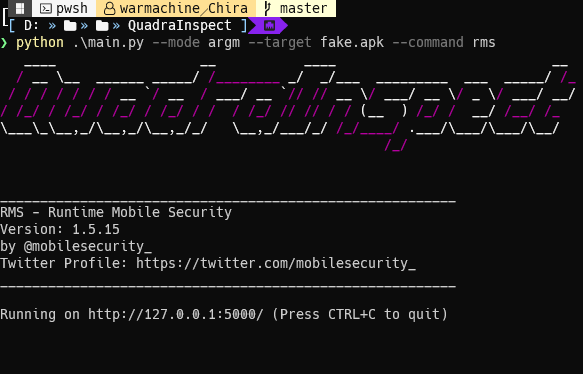
Le mode A ou mode argumentatif prend l'entrée via des arguments et exécute les commandes sans aucune intervention de l'utilisateur ; cela est limité au menu principal, à l'avenir je prévois d'étendre cette fonctionnalité même aux codes incorporés.
uv run quadrainspect --target <APK_file> --mode argm --command install_tools/tools_name/apkleaks/mobfs/rms/apkleaks
le menu principal de l'ensemble de l'outil propose ces options et commandes :
