
 mein-0/mercilessamd
Preuve de concept exploitant les IOCTL de lecture/écriture MSR d'AMD AmdTools64.sys pour écraser IA32_LSTAR, contourner SMEP et élever les privilèges d'administrateur à SYSTEM sur Windows 10 x64.

salut les hackers.
AmdTools64.sys est le pilote signé Special Tools fourni avec AMD uProf. Pas de contournement UAC, pas de frontière utilisateur standard. Une fois que vous avez le handle, il n'y a pas de liste blanche sur l'index MSR, donc vous pouvez lire et écrire n'importe quel MSR que vous voulez.
Le côté lecture casse déjà KASLR à lui seul. Lisez IA32_LSTAR (0xC0000082) et le pilote vous donne ntoskrnl!KiSystemCall64 gratuitement. Le côté écriture est le vrai problème. IA32_LSTAR est l'adresse vers laquelle le CPU saute à chaque appel système, et le pilote permet à un utilisateur normal de l'écraser. Pointez-la vers du code que vous contrôlez et l'appel système suivant exécute votre code en CPL0. SMEP est la seule chose sur le chemin, donc l'exploit lit d'abord IA32_LSTAR pour trouver ntoskrnl, analyse le répertoire d'importation depuis le disque, trouve quelques gadgets pour désactiver SMEP avec mov cr4, rax, exécute un petit shellcode qui copie le jeton SYSTEM dans le processus courant, et restaure IA32_LSTAR en sortant pour que la machine continue de fonctionner.
Il y a deux IOCTL et c'est toute l'histoire. 0xFFF02804 lit un MSR et 0xFFF02808 en écrit un, tous deux avec un tampon de 20 octets et sans validation d'index. Le dispatcher vérifie seulement les longueurs des tampons. Il y a aussi une lecture/écriture de mémoire physique et une carte physique en mode utilisateur (0xFFF0281C, 0xFFF02820, 0xFFF028A4), mais le chemin de la carte peut déclencher PFN_LIST_CORRUPT sur de la RAM arbitraire, donc le chemin MSR est celui utilisé ici.
Je l'ai testé sur Windows 10 x64 22H2 (build 19045.6456) avec AMD uProf 5.3.521.0. Le pilote est en version 1.7.16.218. Pas de course ni de heap grooming, cela a fonctionné à chaque fois que je l'ai exécuté. Le pilote est fourni avec uProf et est installé sur beaucoup de machines AMD, donc il est déjà chargé pour vous. La capture d'écran est la machine Win10 : whoami est subhan\windows10 avant, nt authority\system après.
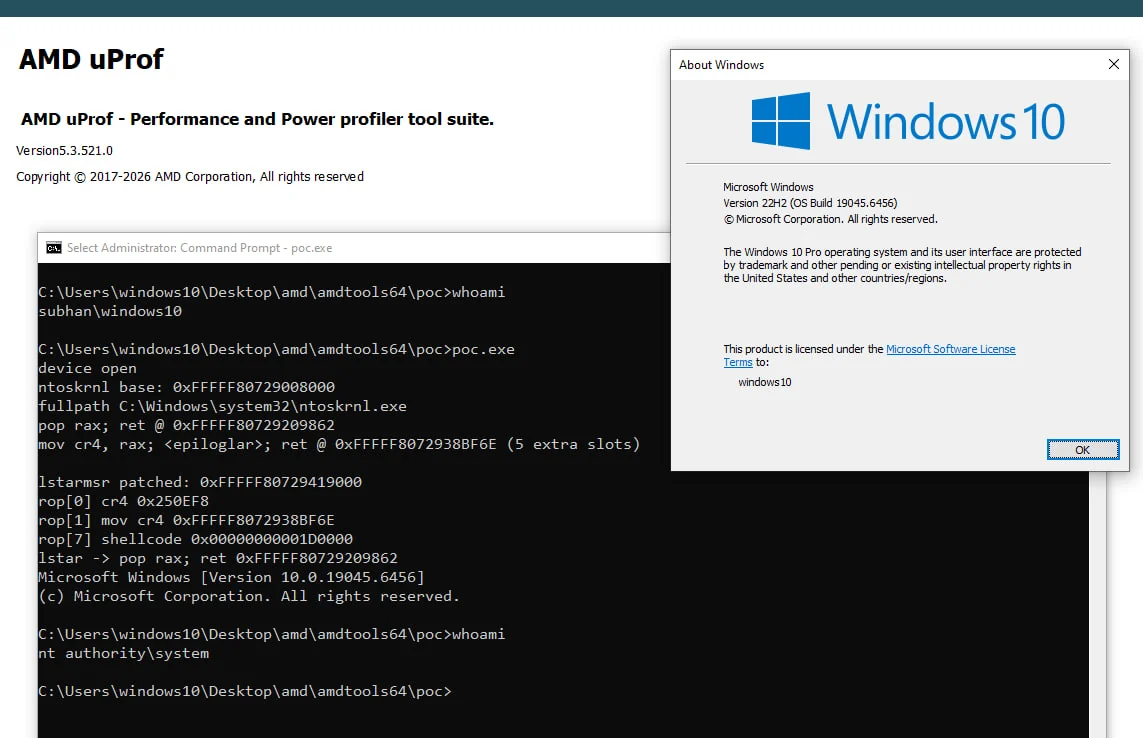
Sur Windows 11 26300, j'ai pu installer le pilote et lire IA32_LSTAR, mais le wrmsr vers LSTAR échoue quand Memory Integrity est activé, VBS/HVCI l'intercepte. La disposition EPROCESS connue de Win11 est UniqueProcessId 0x1D0, ActiveProcessLinks 0x1D8, Token 0x248, ImageFileName 0x338, vérifiée par rapport à PsGetProcessId, PsReferenceProcessToken et PsGetProcessImageFileName dans ce build.
La valeur est le pilote signé et la primitive noyau : un administrateur peut charger le pilote AMD et obtenir une exécution de code en ring-0. La chaîne LSTAR-vers-SYSTEM ici est la partie exploit, pas une nouvelle découverte de pilote.
Je l'ai signalé à AMD PSIRT le 2026-08-17. Cependant, ils ont fait tout leur possible pour éviter de reconnaître cette faille, ils m'ont même bloqué sur Gmail pour que je ne puisse plus leur envoyer d'e-mails depuis ma propre adresse. Ce n'est que le début ; à l'avenir, je ne partagerai plus mes découvertes concernant les produits AMD avec eux directement ou via leurs autres canaux. Je continuerai à tout partager ici même. Restez à l'écoute, et continuez à hacker !






