
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Scanner-and-Patcher — Un scanner et correcteur de vulnérabilités web | Kitploit
Outils/GitHubGitHub/malwareman007/scanner-and-patcher
ReconnaissanceScanners de VulnérabilitésScanners de Vulnérabilités WebGénération de PayloadsScan de PortsÉnumération DNS et Sous-domaineExploitationCollecte d'InformationsSécurité WebTests d'IntrusionApprentissage et Éducation
1735276il y a 1 anVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
GitHubmalwareman007/scanner-and-patcher

Scanner-and-Patcher

Un scanner et correcteur de vulnérabilités web

Voir le dépôt
Partager

Scanner and Patcher Build Status


Maintenance Documentation License: MIT

Aperçu :

Le projet Scanner and Patcher fait partie du framework AlphaSecure, qui a été présenté et publié à ACM IC3 2024 sous le titre AlphaSecure: A State-of-the-Art Framework for Web Application Vulnerabilities Detection and Patch Recommendation Using Automated Techniques. Vous pouvez trouver la publication ici AlphaSecure: A State-of-the-Art Framework for Web Application Vulnerabilities Detection and Patch Recommendation Using Automated Techniques.

Cet outil est très utile pour trouver les vulnérabilités présentes dans les applications Web.

  • Un scanner d'applications web explore une application web en parcourant ses pages web et l'examine pour les vulnérabilités de sécurité, ce qui implique la génération d'entrées malveillantes et l'évaluation des réponses de l'application.
    • Ces scanners sont des outils automatisés qui analysent les applications web pour rechercher des vulnérabilités de sécurité. Ils testent les applications web pour des problèmes de sécurité courants tels que le cross-site scripting (XSS), l'injection SQL et la falsification de requête intersite (CSRF).
    • Ce scanner utilise différents outils comme nmap, dnswalk, dnsrecon, dnsenum, dnsmap, etc. pour scanner les ports, les sites, les hôtes et le réseau afin de trouver des vulnérabilités telles que l'injection CCS OpenSSL, Slowloris, le déni de service, etc.

Outils utilisés


Serial No.Tool NameSerial No.Tool Name
1whatweb2nmap
3golismero4host
5wget6uniscan
7wafw00f8dirb
9davtest10theharvester
11xsser12fierce
13dnswalk14dnsrecon
15dnsenum16dnsmap
17dmitry18nikto
19whois20lbd
21wapiti22devtest
23sslyze

Fonctionnement


Phase 1

  • L'utilisateur doit écrire : - "python3 web_scan.py (https ou http) ://example.com"
  • Au début, le programme enregistre l'heure de début, puis il crée l'URL avec "www.example.com".
  • Après cette étape, le système vérifie la connexion Internet en utilisant ping.
  • Fonctionnalités : -
    • Pour accéder au menu d'aide, écrivez cette commande : - --help for update --update
    • Si l'utilisateur veut ignorer l'analyse/test en cours : - CTRL+C
    • Pour quitter le scanner, utilisez : - CTRL+Z
    • Le programme indiquera le temps d'analyse pris par l'outil pour un test spécifique.

Phase 2

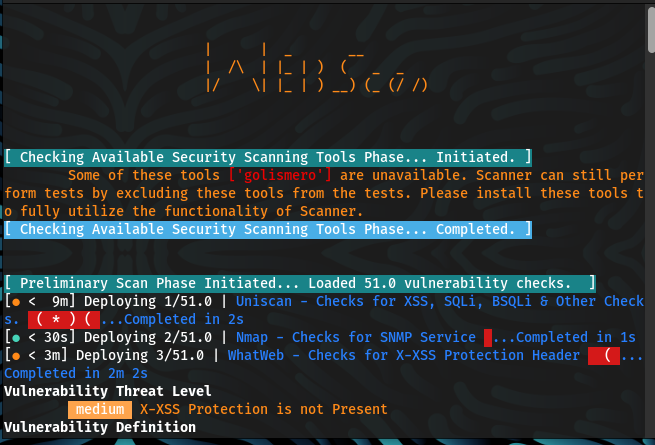
  • À partir de là, la fonction principale du scanner commence :
  • Le scanner sélectionnera automatiquement un outil pour commencer l'analyse.
  • Scanners qui seront utilisés et rotation des noms de fichiers (par défaut : activé (1))
  • La commande utilisée pour lancer l'outil (avec paramètres et paramètres supplémentaires) est déjà donnée dans le code.
  • Après avoir trouvé une vulnérabilité dans l'application web, le scanner classera la vulnérabilité dans un format spécifique : -
    • [Réponses + Sévérité (c - critique | h - élevée | m - moyenne | l - faible | i - informative) + Référence pour la définition et la correction de la vulnérabilité]
    • Ici c ou critique définit la vulnérabilité la plus grave, tandis que l ou faible est pour le système le moins vulnérable.

Définitions : -

  • Critique : - Les vulnérabilités qui obtiennent un score dans la plage critique présentent généralement la plupart des caractéristiques suivantes : L'exploitation de la vulnérabilité conduit probablement à une compromission au niveau root des serveurs ou des périphériques d'infrastructure. L'exploitation est généralement simple, en ce sens que l'attaquant n'a besoin d'aucune information d'authentification spéciale ni connaissance individuelle des victimes, et n'a pas besoin de convaincre un utilisateur cible, par exemple via l'ingénierie sociale, d'effectuer des fonctions spéciales.

  • Élevée : - Un attaquant peut compromettre complètement la confidentialité, l'intégrité ou la disponibilité d'un système cible sans accès spécialisé, interaction utilisateur ou circonstances hors de son contrôle. Très susceptible de permettre un mouvement latéral et une escalade de l'attaque vers d'autres systèmes du réseau interne de l'application vulnérable. La vulnérabilité est difficile à exploiter. L'exploitation pourrait entraîner une élévation de privilèges. L'exploitation pourrait entraîner une perte de données ou un temps d'arrêt significatif.

  • Moyenne : - Un attaquant peut compromettre partiellement la confidentialité, l'intégrité ou la disponibilité d'un système cible. Un accès spécialisé, une interaction utilisateur ou des circonstances hors du contrôle de l'attaquant peuvent être nécessaires pour qu'une attaque réussisse. Très susceptible d'être utilisée en conjonction avec d'autres vulnérabilités pour escalader une attaque. Vulnérabilités qui exigent que l'attaquant manipule des victimes individuelles via des tactiques d'ingénierie sociale. Vulnérabilités de déni de service difficiles à mettre en place. Exploits qui exigent que l'attaquant soit sur le même réseau local que la victime. Vulnérabilités où l'exploitation ne fournit qu'un accès très limité. Vulnérabilités qui nécessitent des privilèges utilisateur pour une exploitation réussie.

  • Faible : - Un attaquant a une portée limitée pour compromettre la confidentialité, l'intégrité ou la disponibilité d'un système cible. Un accès spécialisé, une interaction utilisateur ou des circonstances hors du contrôle de l'attaquant sont nécessaires pour qu'une attaque réussisse. Doit être utilisée en conjonction avec d'autres vulnérabilités pour escalader une attaque.

  • Info : - Un attaquant peut obtenir des informations sur le site web. Ce n'est pas nécessairement une vulnérabilité, mais toute information qu'un attaquant obtient peut être utilisée pour préparer plus précisément une attaque ultérieure. Il est recommandé de limiter autant que possible toute divulgation d'informations.

  • PLAGE DE SCORE CVSS V3SÉVÉRITÉ DANS L'AVIS
    0.1 - 3.9Faible
    4.0 - 6.9Moyenne
    7.0 - 8.9Élevée
    9.0 - 10.0Critique

Vulnérabilités

  • Après cela, le scanner affichera les résultats qui incluent :
    • Temps de réponse
    • Temps total d'analyse
    • Classe de vulnérabilité

Correction

  • Maintenant, le scanner indiquera les effets néfastes de ce type spécifique de vulnérabilité.
  • Le scanner indique des sources pour en savoir plus sur les vulnérabilités (sites web).
  • Après cette étape, le scanner suggère quelques remèdes pour surmonter les vulnérabilités.

Phase 3

  • Le scanner générera un rapport approprié incluant
    • Nombre total de vulnérabilités analysées
    • Nombre total de vulnérabilités ignorées
    • Nombre total de vulnérabilités détectées
    • Temps pris pour l'analyse totale
    • Détails sur chaque vulnérabilité.
  • Écriture de tous les fichiers de sortie d'analyse dans SA-Debug-ScanLog à des fins de débogage dans le même répertoire.
  • À des fins de débogage, vous pouvez consulter la sortie complète générée par tous les outils nommés SA-Debug-ScanLog.
Télécharger l’outil