Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
EmbedPayloadInPng — Intégrer une charge utile dans un fichier PNG | Kitploit

Outils/GitHubGitHub/maldev-academy/embedpayloadinpng
Évasion IDS/IPSExfiltration de DonnéesStéganographieCryptographieDéveloppement de Charges Utiles
GitHubmaldev-academy/embedpayloadinpng

EmbedPayloadInPng

Intégrer une charge utile dans un fichier PNG

Voir le dépôt
3735640il y a 2 ansVérifié par Kitploit
Partager

EmbedPayloadInPng

Intégrer une charge utile dans un fichier PNG en la répartissant sur plusieurs sections IDAT. Chaque section est chiffrée individuellement avec sa propre clé de 16 octets à l'aide de l'algorithme de chiffrement RC4.

Liens rapides

Accueil Maldev Academy

Programme Maldev Academy

Tarifs Maldev Academy

Implémentation

Ce dépôt contient deux implémentations :

  • EmbedPayloadInPng.py - Script Python permettant d'intégrer une charge utile d'entrée dans un fichier PNG spécifié.
  • FetchPayloadFromPng - Extrayez la charge utile du fichier PNG généré par EmbedPayloadInPng.py, puis déchiffrez-la à l'aide de la fonction ExtractDecryptedPayload.

Utilisation

  1. Utilisez EmbedPayloadInPng.py pour créer le fichier PNG intégrant la charge utile :
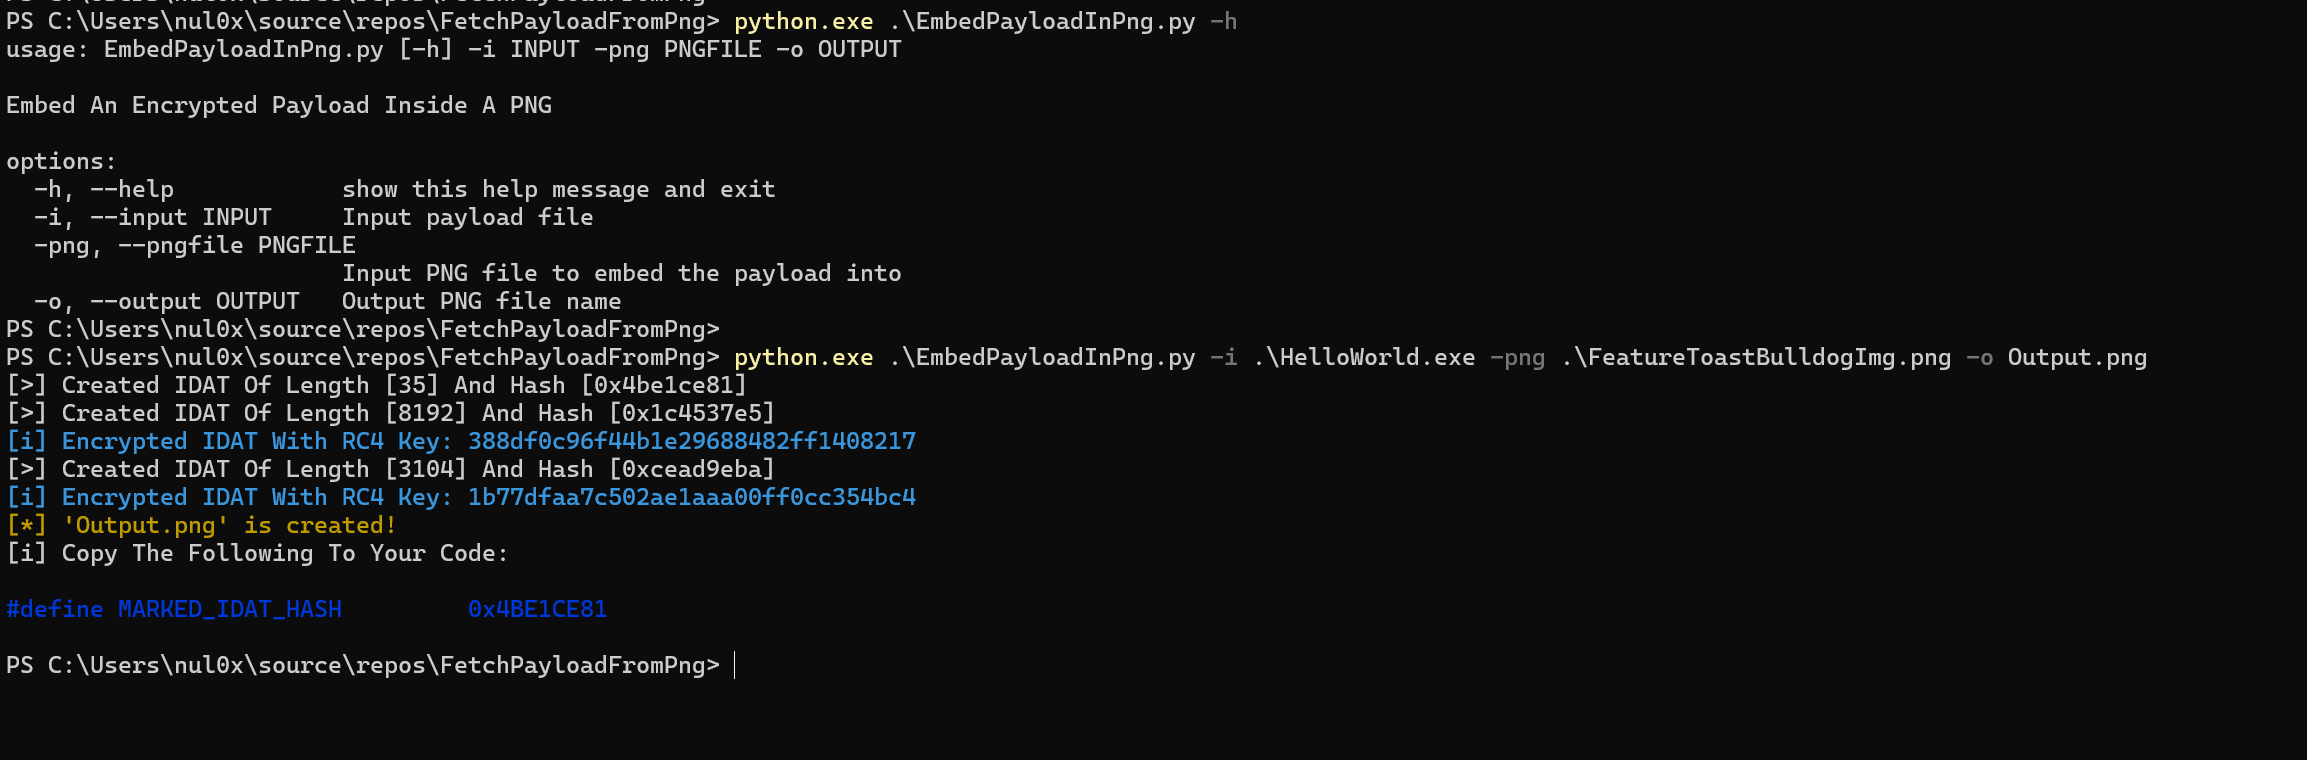
image

Le fichier PNG intégrant la charge utile, Output.png, est le même fichier .PNG que le fichier original.

https://github.com/user-attachments/assets/bec6f597-9955-4552-80f7-f484bd5754c3

  1. Copiez la définition de macro MARKED_IDAT_HASH générée par EmbedPayloadInPng.py et remplacez-la par celle existante dans le projet FetchPayloadFromPng ici.

Structure du fichier PNG intégré

Comme mentionné précédemment, EmbedPayloadInPng.py est chargé d'intégrer le fichier de charge utile dans un fichier PNG. Vous trouverez ci-dessous la structure d'un fichier PNG intégrant une charge utile.
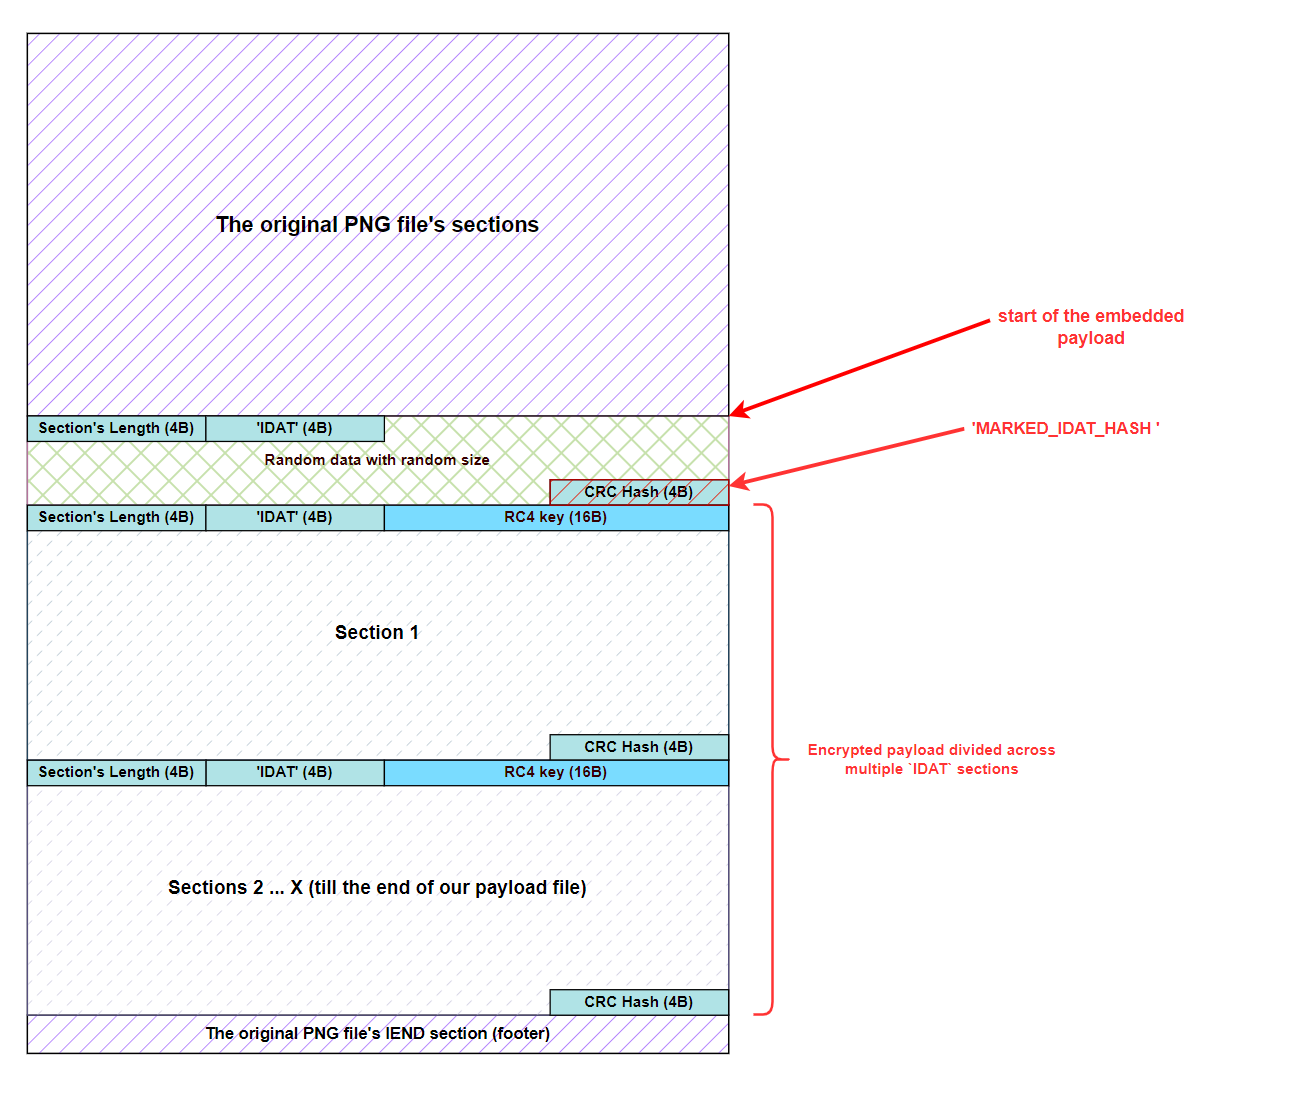
image

Étant donné que la taille maximale d'une section IDAT est de 8192 octets, notre charge utile est divisée en plusieurs sections IDAT. Chaque section a une taille équivalente à (8192 - 16 [longueur de la clé RC4]). De plus, la dernière section IDAT contiendra les octets restants de la charge utile.


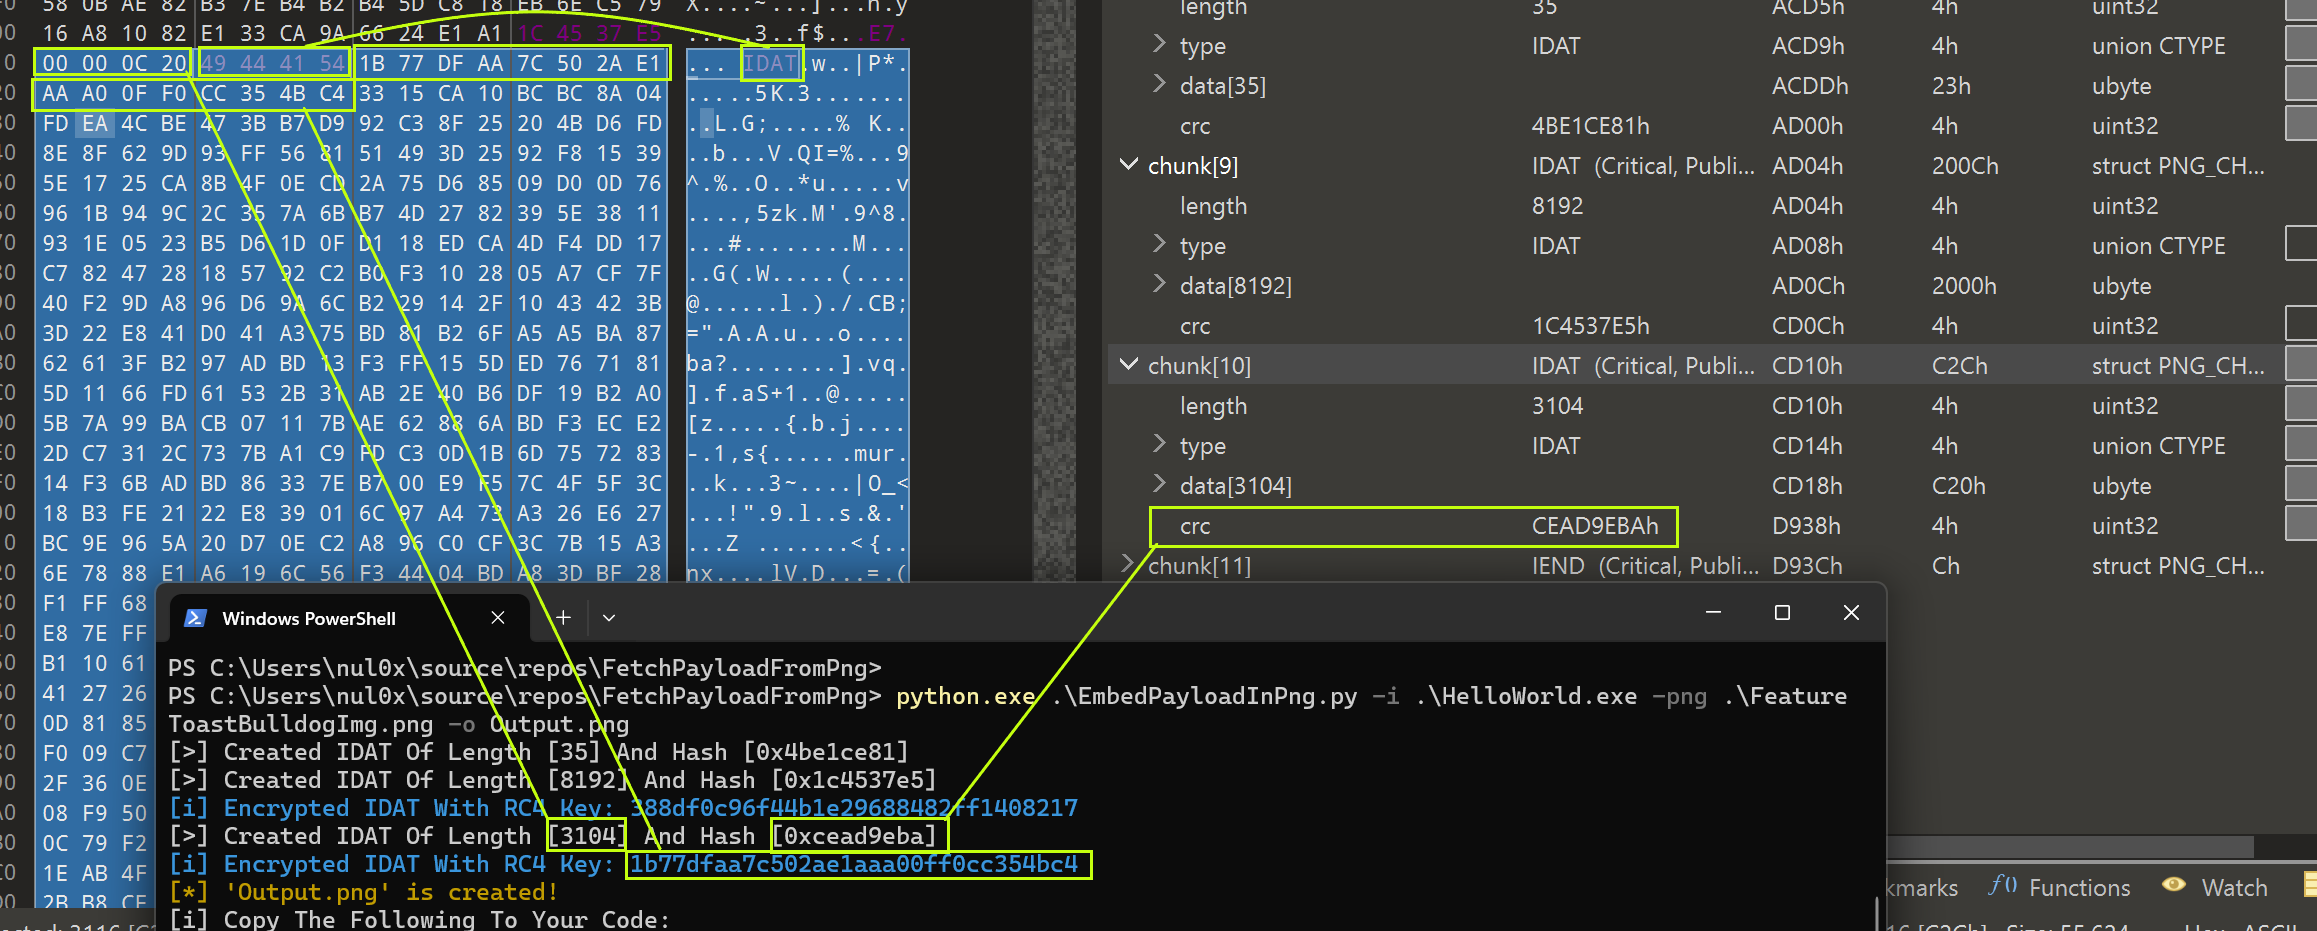
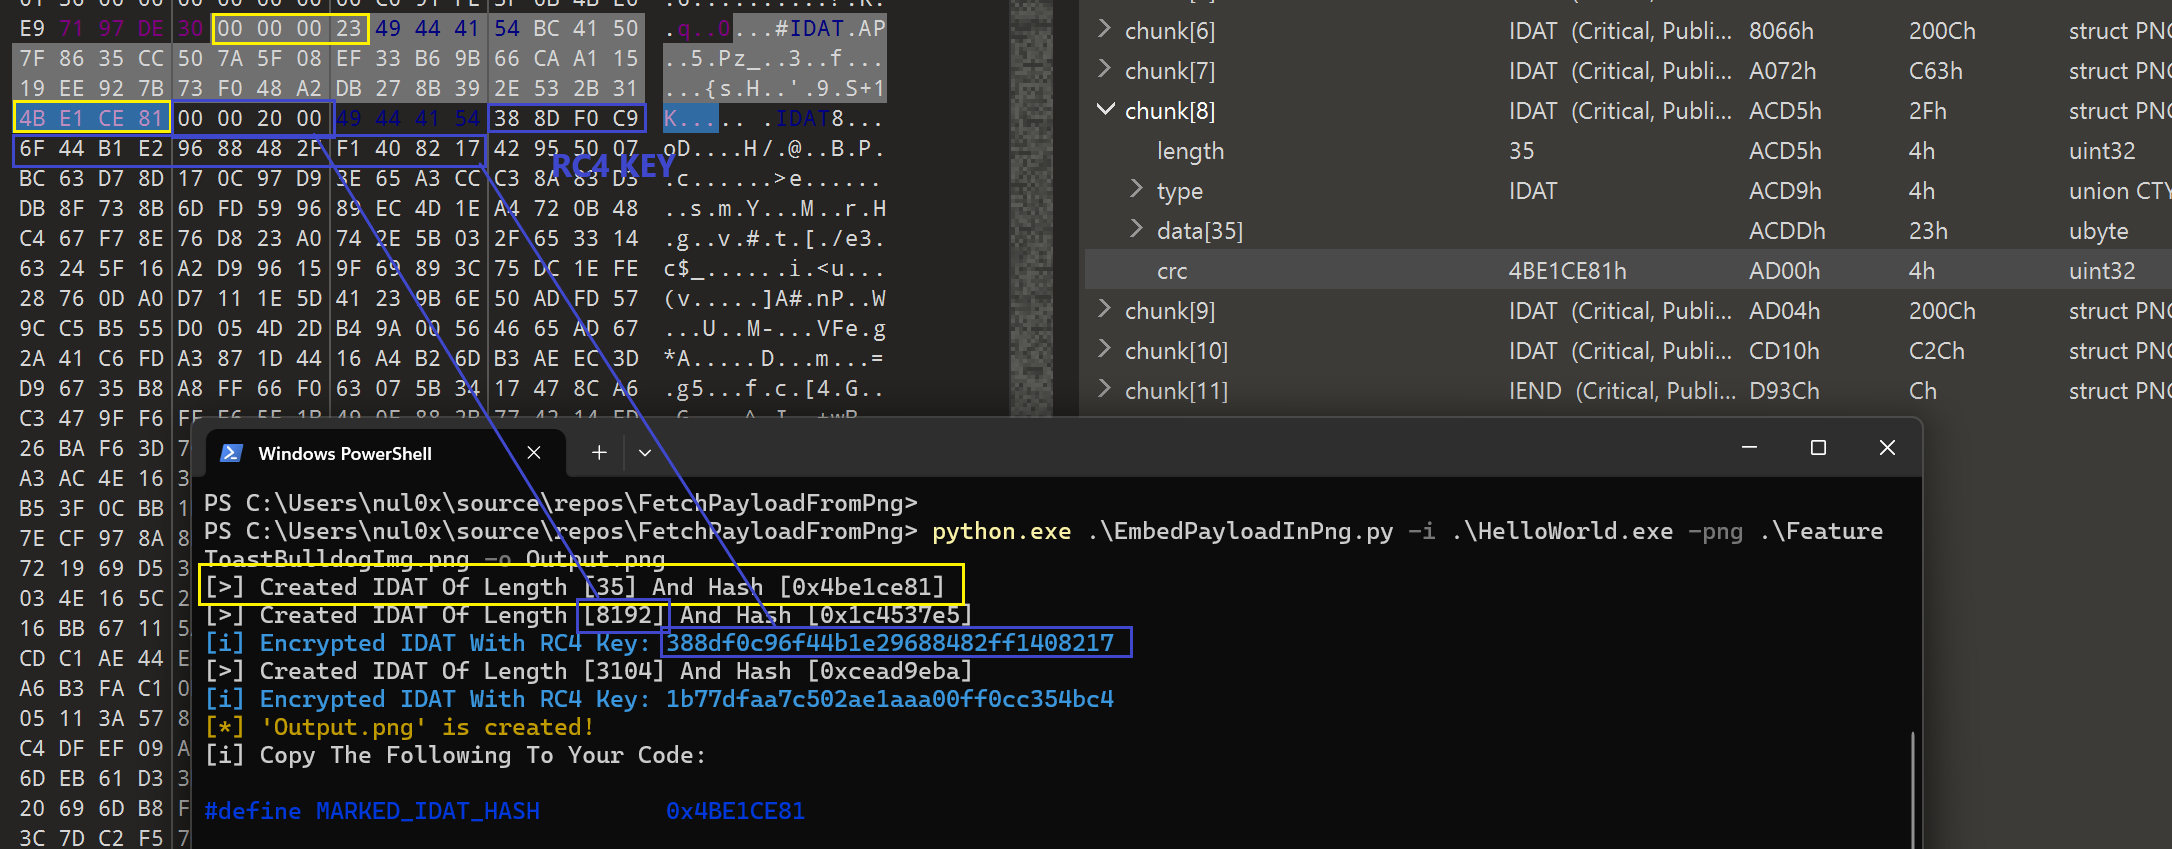
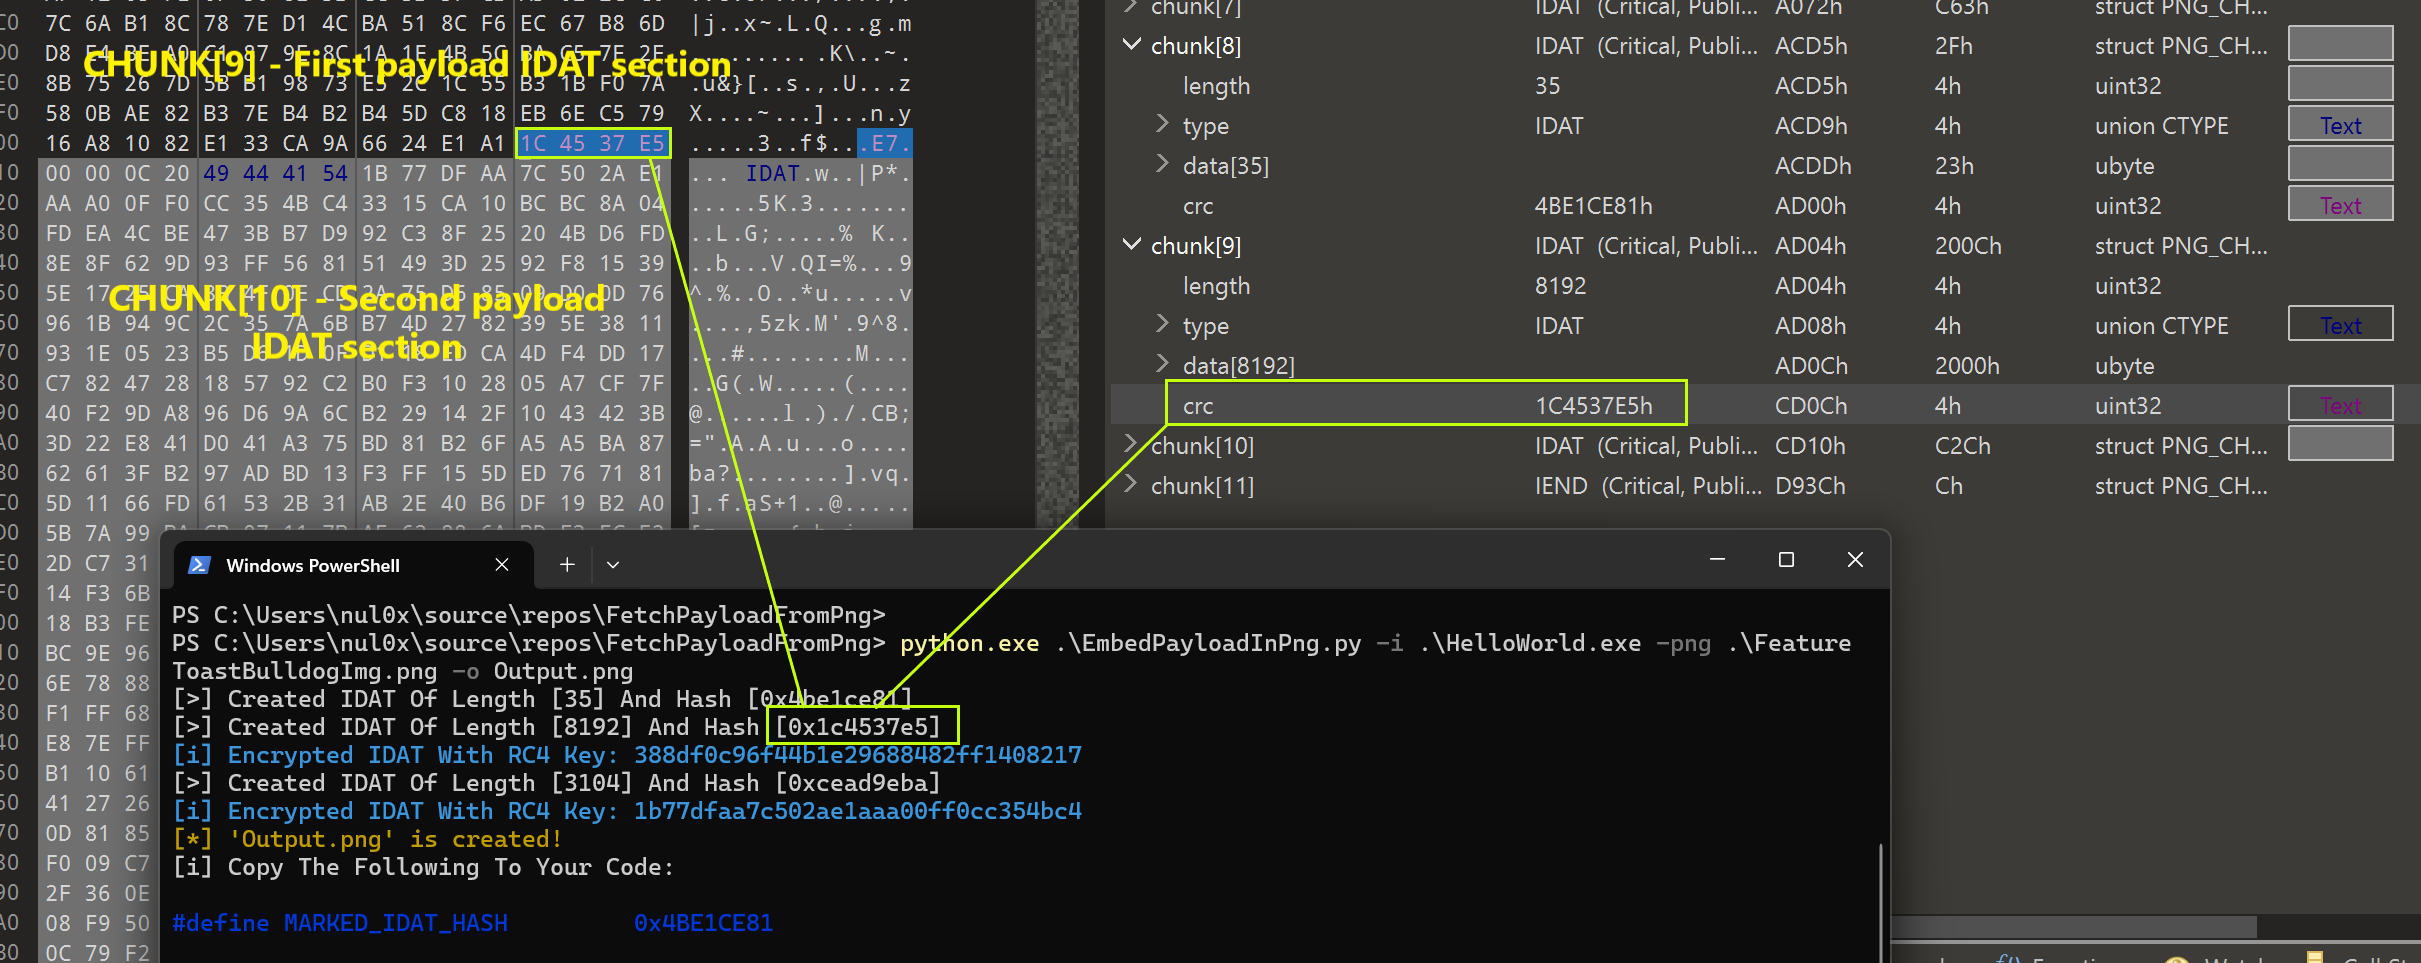
Les images suivantes expliquent la sortie de EmbedPayloadInPng.py et la comparent à la structure du fichier PNG créé :
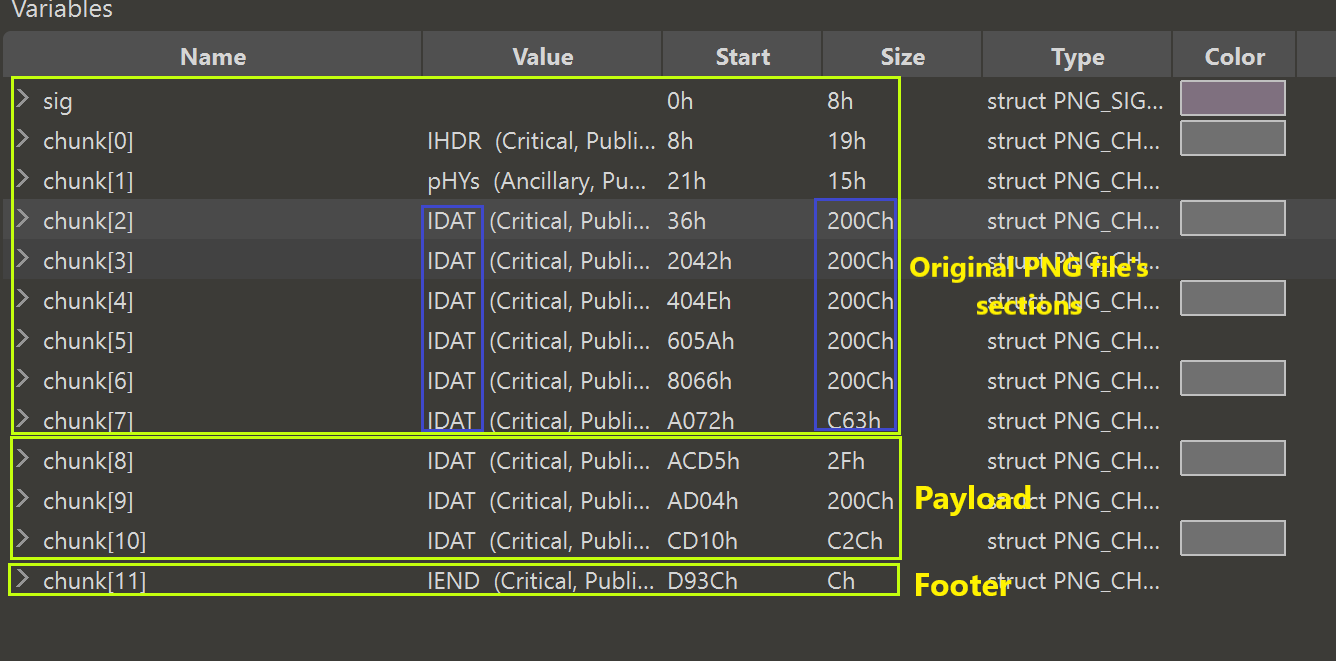
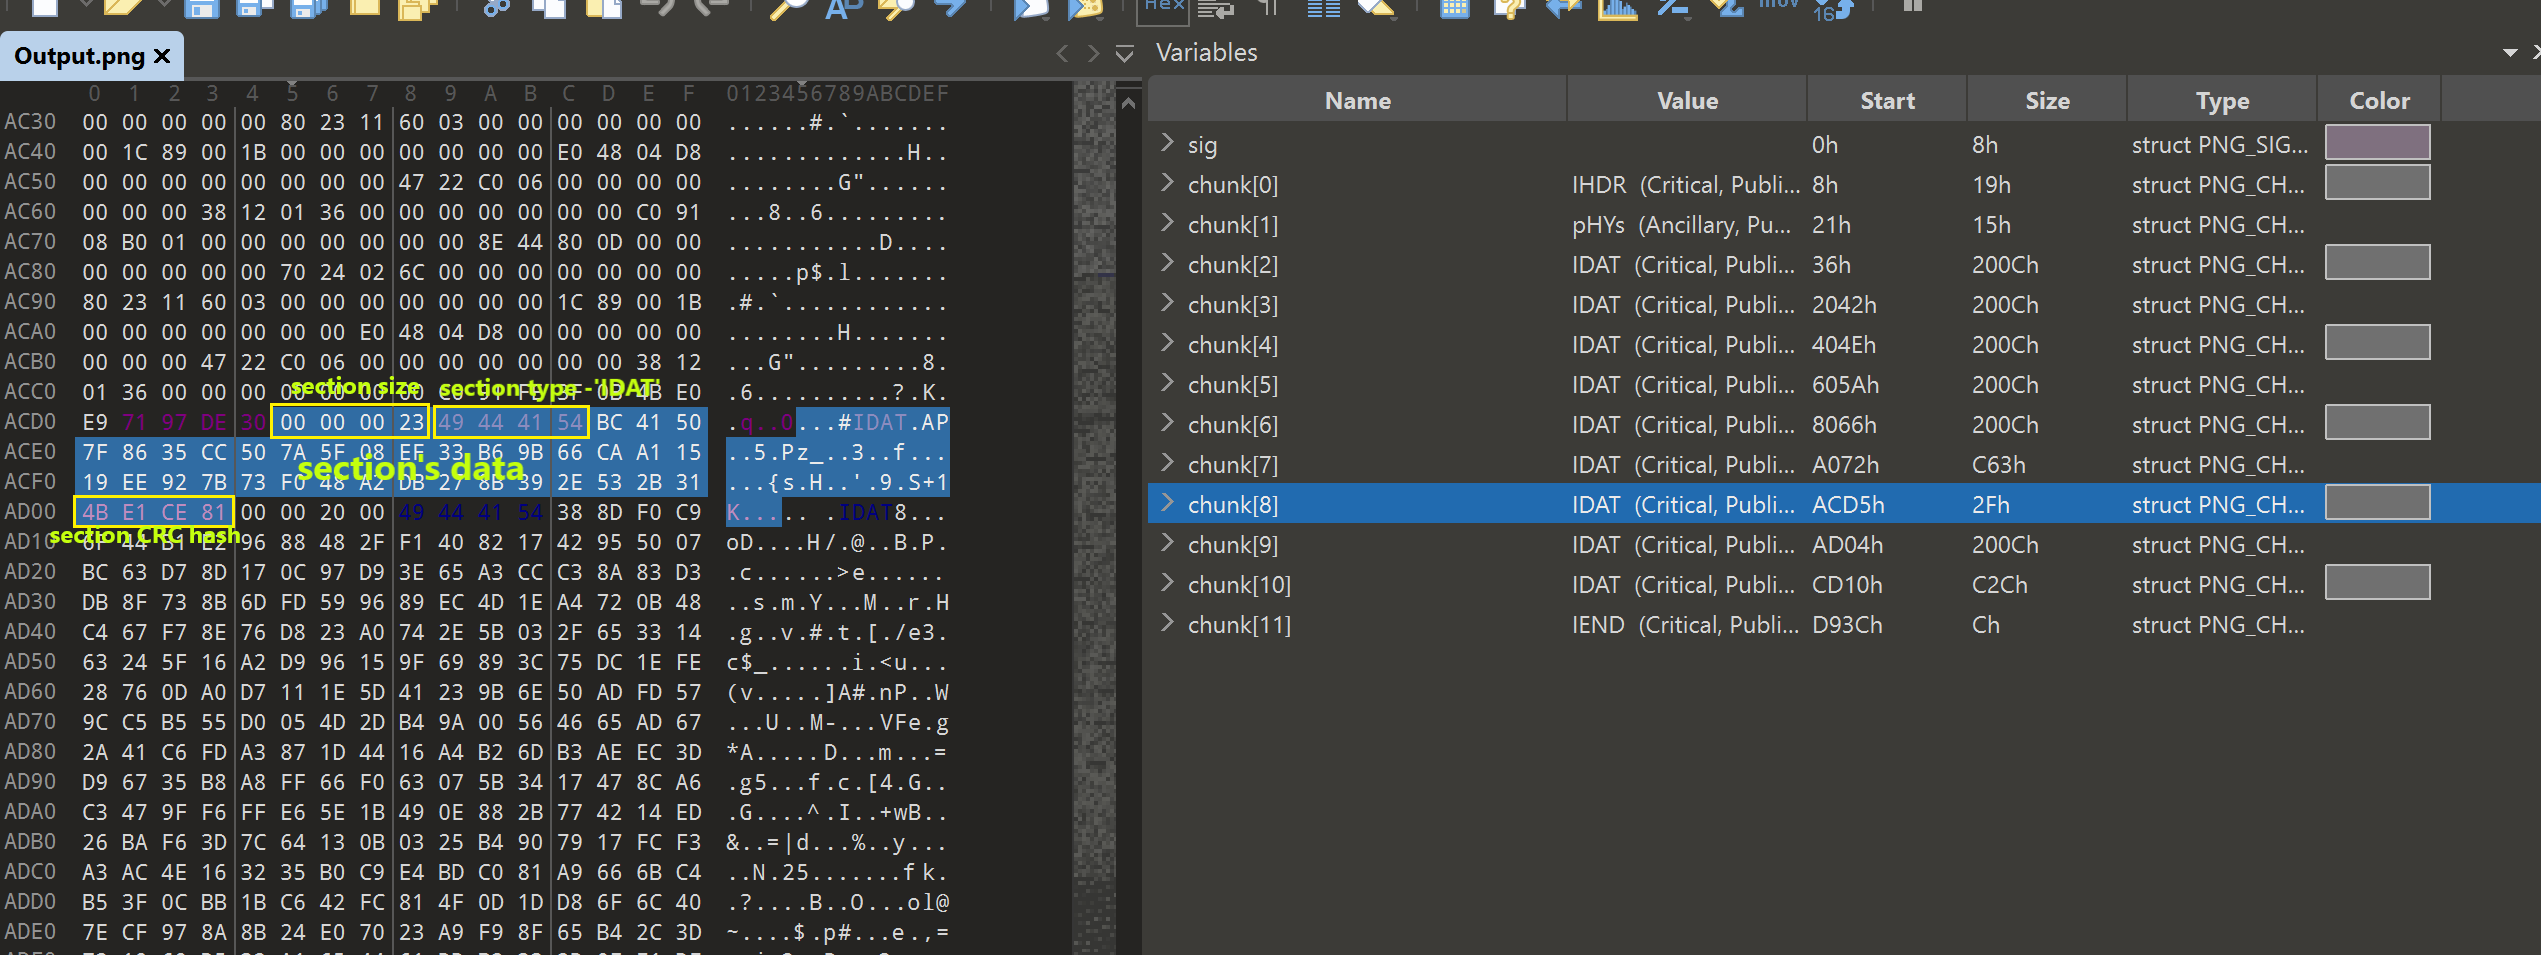
  • Les sections du fichier PNG de sortie.
image

  • La section IDAT aléatoire, créée pour marquer le début de notre charge utile. Le hash CRC de cette section est utilisé dans notre code C pour identifier le début de notre charge utile dans le fichier PNG.
image

  • La première section IDAT de la charge utile, qui suit notre section aléatoire (en bleu). Cette image montre également la position du hash CRC et la taille de la section IDAT aléatoire au préalable (en jaune).
image

  • Le hash CRC de la première section IDAT de la charge utile, situé à la fin de la section qui suit le premier bloc chiffré de notre charge utile.
image

  • Le début de la deuxième section IDAT de la charge utile.
image
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →