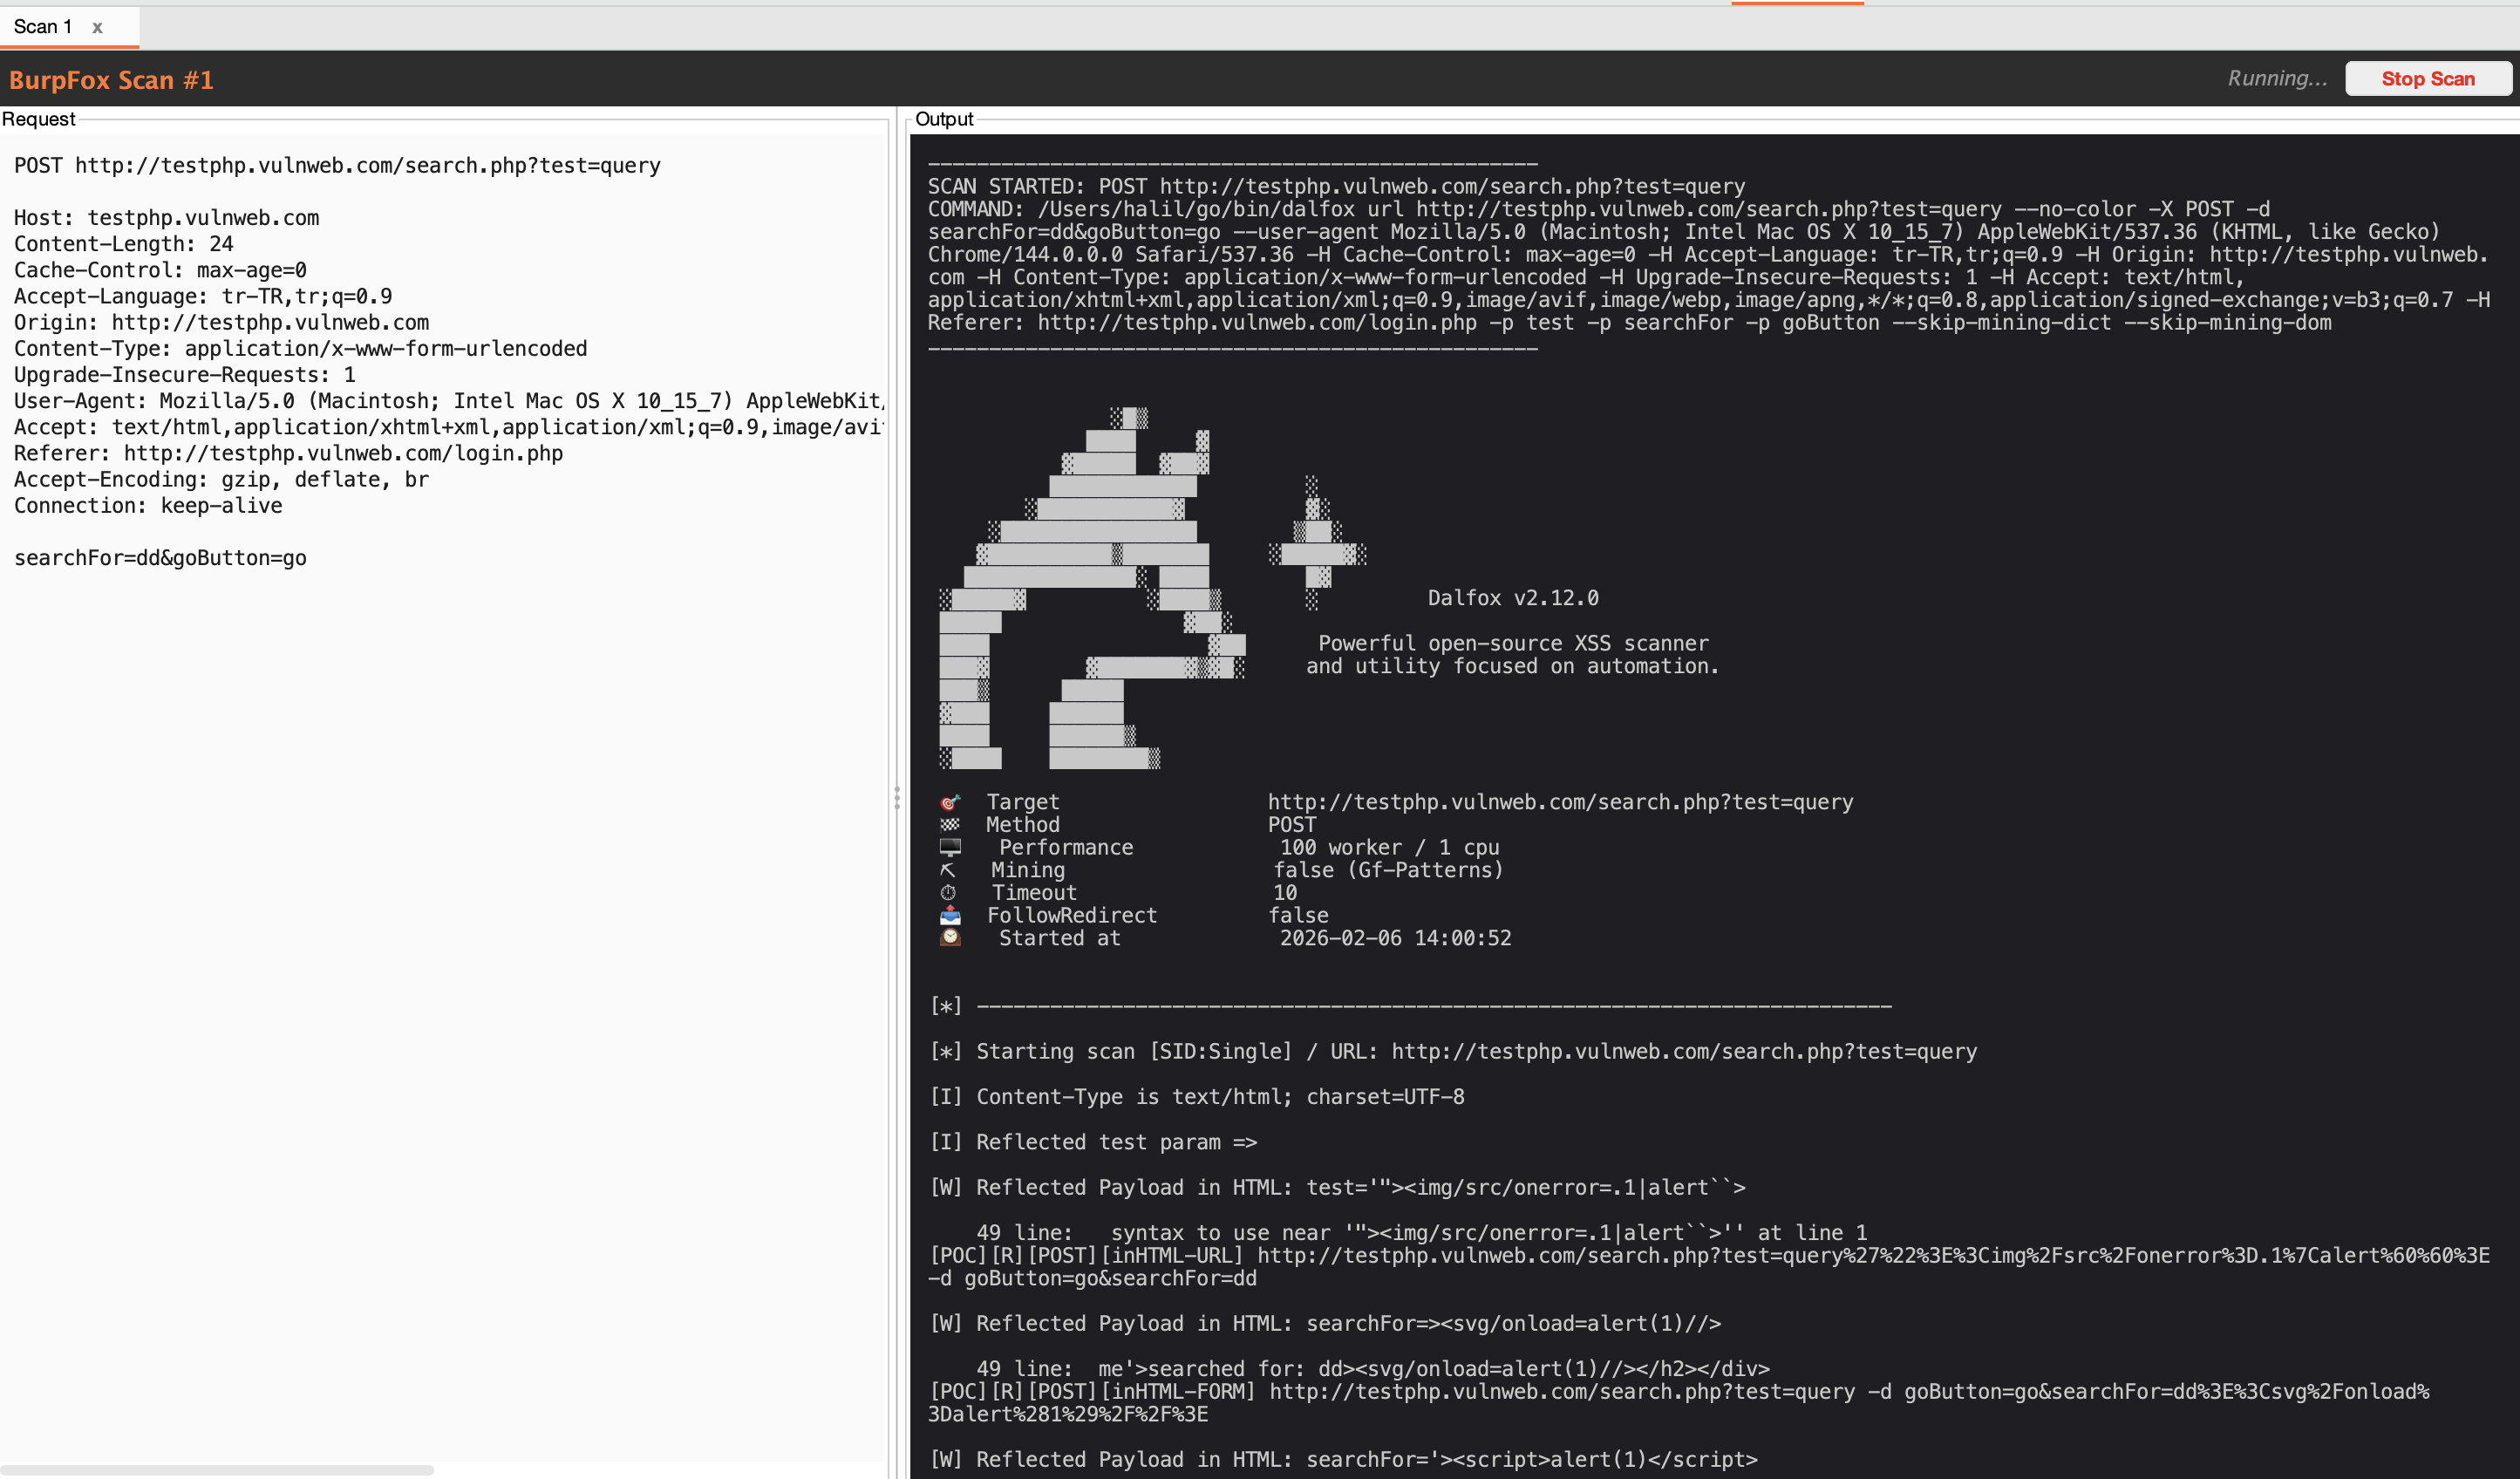
 halilkirazkaya/burpfox
Une extension Burp Suite qui intègre le scanner XSS Dalfox directement dans votre flux de travail.

Une extension Burp Suite qui intègre le scanner XSS Dalfox directement dans votre flux de travail.


Dalfox doit être installé sur votre système avant d'utiliser BurpFox.
macOS (Homebrew) :
brew install dalfox
Linux (Go) :
go install github.com/hahwul/dalfox/v2@latest
Vérifier l'installation :
dalfox version
Remarque : Assurez-vous que
dalfoxest dans votre PATH. BurpFox vérifie également les emplacements courants comme~/go/bin/dalfoxet/usr/local/bin/dalfox.
burpfox-x.x.jar depuis les ReleasesPrérequis :
# Clone the repository
git clone https://github.com/halilkirazkaya/burpfox.git
cd burpfox

# Build
mvn clean package

# The JAR will be at target/burpfox-0.1.jar
Suivez ensuite les étapes 2 à 6 de l'option A pour installer le JAR.
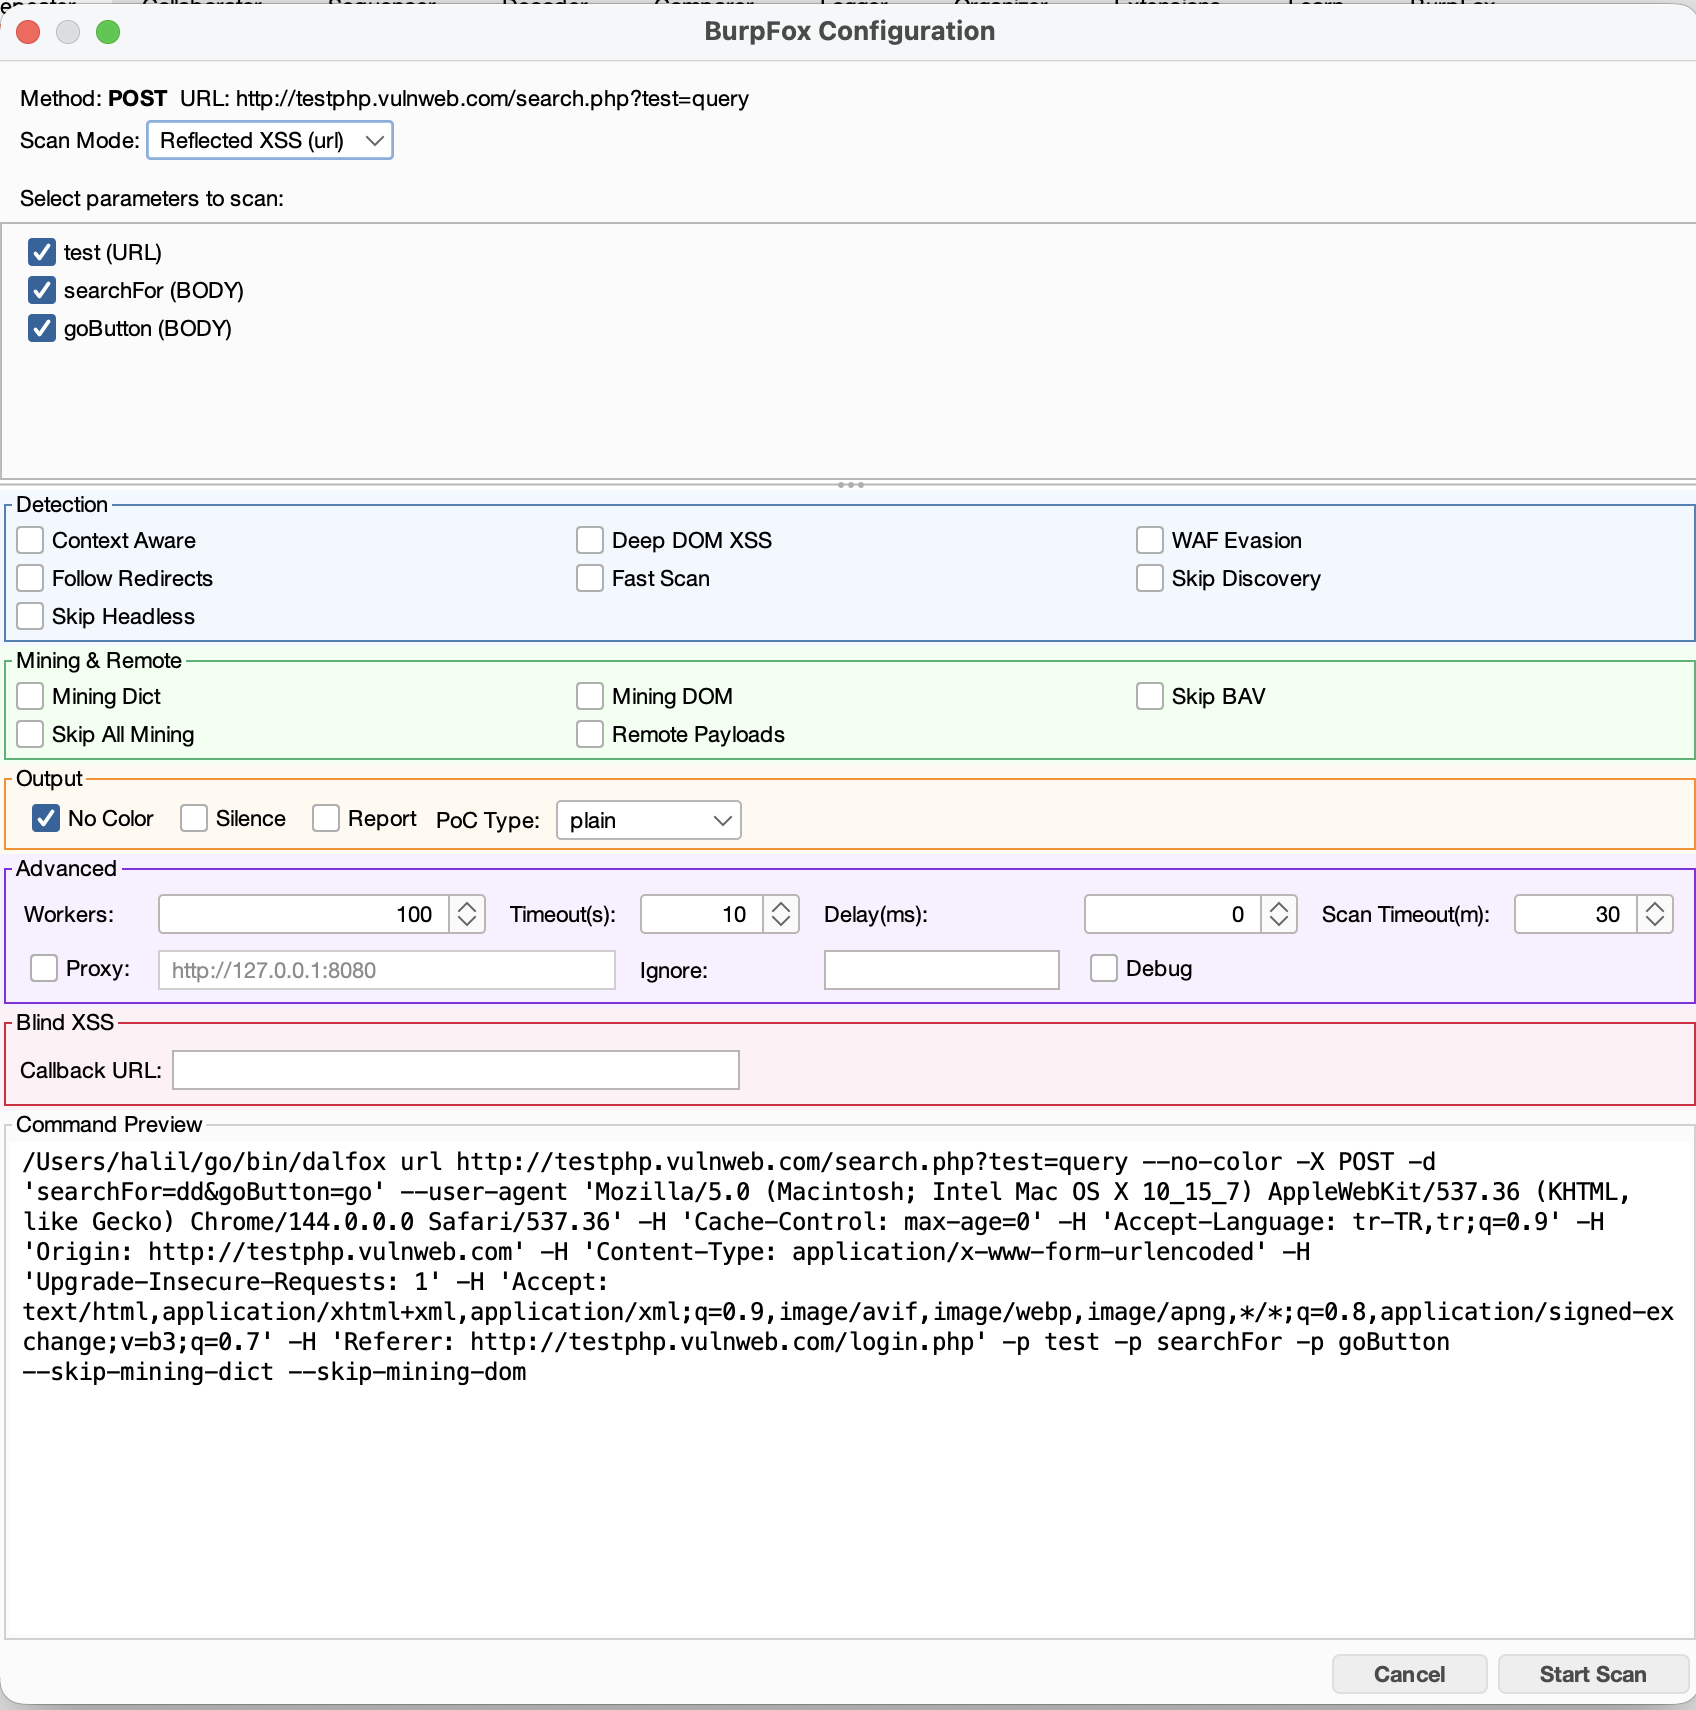
| Catégorie | Options |
|---|---|
| Détection | Context Aware, Deep DOM XSS, WAF Evasion, Follow Redirects, Fast Scan |
| Fouille | Mining Dict, Mining DOM, Skip BAV, Remote Payloads |
| Sortie | No Color, Silence Mode, Report, PoC Type (plain/curl/httpie) |
| Avancé | Workers, Timeout, Delay, Proxy, Ignore Return |
Sélectionnez plusieurs requêtes dans l'historique du proxy ou le plan du site, puis faites un clic droit pour :
Si Dalfox n'est pas dans votre PATH, définissez la propriété système :
# In Burp Suite JVM options
-Ddalfox.path=/custom/path/to/dalfox
Activez l'option Proxy dans les paramètres avancés pour acheminer le trafic de Dalfox via Burp (par défaut : http://127.0.0.1:8080).
1. Envoyer à BurpFox
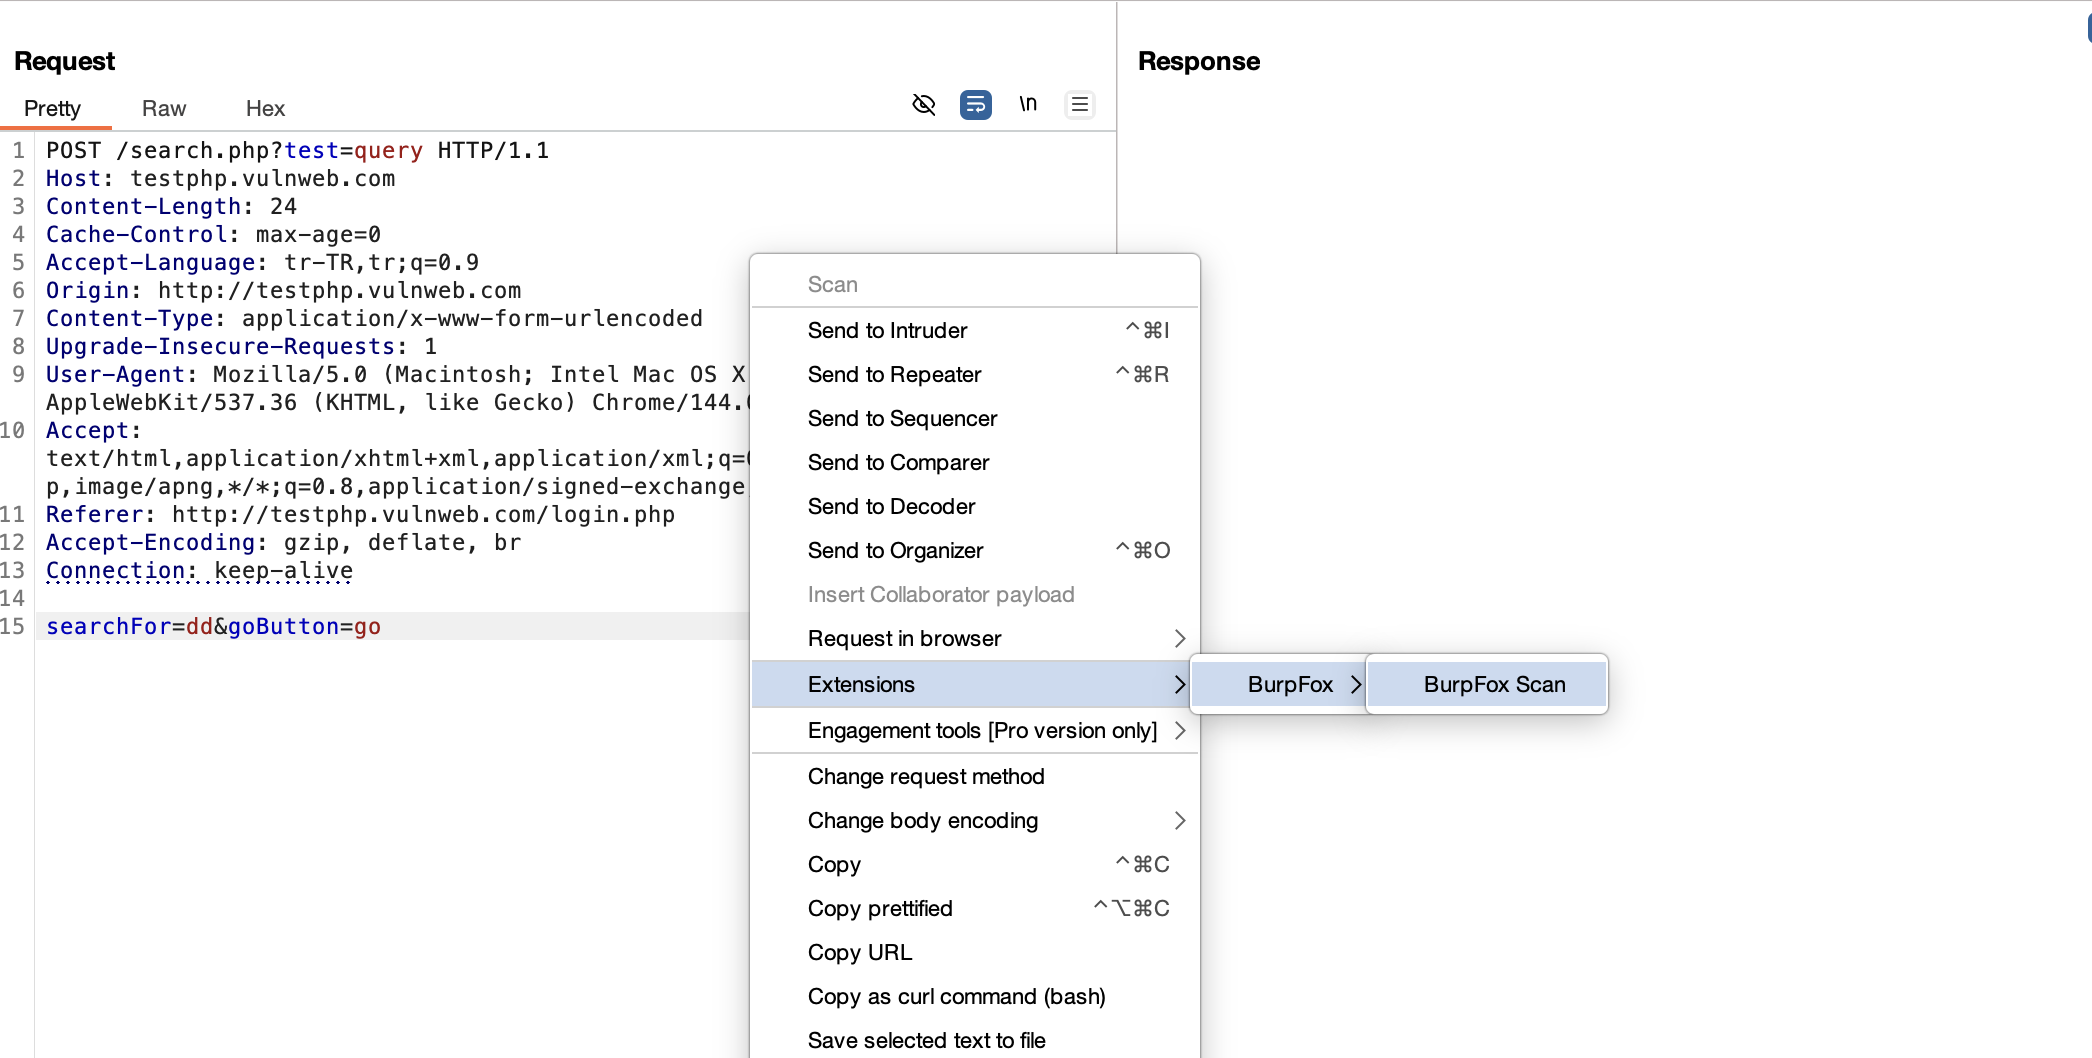
2. Configurer le scan
3. Résultats du scan
dalfox versionwhich dalfoxLes contributions sont les bienvenues ! N'hésitez pas à soumettre une Pull Request.
Ce projet est sous licence MIT - voir le fichier LICENSE pour plus de détails.
Halil Kirazkaya - @halilkirazkaya
Fait avec ❤️ pour la communauté de la sécurité.

