
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/galaxy-sc/cve-2026-47423-dompurify-xss-detector
Analyse StatiqueScanners de VulnérabilitésExploitationSécurité WebTests d'Intrusion
GitHubgalaxy-sc/cve-2026-47423-dompurify-xss-detector

CVE-2026-47423-dompurify-xss-detector

Scanner basé sur Go qui détecte les contournements du validateur DOMPurify (CVE-2026-47423) via l'empreinte logique sur des bundles JavaScript de production minifiés, identifiant les configurations de balises autorisées non corrigées.

Voir le dépôt
38il y a 5 moisPas encore vérifié
Partager

DOMPurify < 3.4.5 Outil de détection de contournement du sanitizer (Go)

Un scanner léger et haute performance écrit en Go pour détecter les déploiements en production de DOMPurify vulnérables à un contournement complet du sanitizer via la faille logique de re-clonage de <selectedcontent>.

Au lieu de se fier aux commentaires source facilement supprimés ou aux variables de version, cet outil effectue une empreinte logique sur les bundles JavaScript minifiés de production pour identifier les configurations de balises autorisées non corrigées.

Résumé de la vulnérabilité

Dans les versions de DOMPurify jusqu'à la 3.4.4, l'élément <selectedcontent> était autorisé par défaut. Cela introduit une faille logique où les navigateurs Chromium/WebKit rafraîchissent et re-clonent le sous-arbre <selectedcontent> après que DOMPurify a déjà exécuté sa passe de nettoyage, conduisant à un contournement XSS absolu lorsque la charge utile est injectée dans le DOM en direct.
Fonctionnalités

  • Indépendant du framework (fonctionne avec les structures de bundles React, Vue, Angular ou Vanilla JS)
  • Analyse automatisée des actifs JS dynamiques à partir des chemins racine
  • Analyse statique insensible à la casse sur le code de production compilé

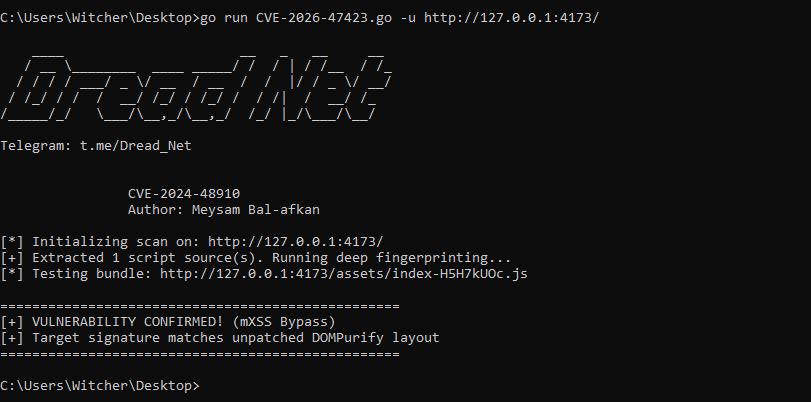
Preuve de concept

Capture d'écran de l'exploit

Utilisation

# Clone the repository
git clone https://github.com/Galaxy-sc/CVE-2026-47423-dompurify-xss-detector.git
cd CVE-2026-47423-dompurify-xss-detector

# Run against a target using parameters
go run CVE-2026-47423.go -u https://example.com

Remédiation

Mettez à jour dompurify vers la version 3.4.5 ou supérieure via votre gestionnaire de paquets :

npm install [email protected]

Si une mise à jour immédiate n'est pas possible, bloquez manuellement la balise dans votre configuration :

DOMPurify.sanitize(userInput, { FORBID_TAGS: ['selectedcontent'] });

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





