
 ev-flow/quark-engine
Moteur de notation de malwares Android basé sur des règles qui analyse les APK à l’aide d’analyses statique et dynamique pour détecter les vulnérabilités, identifier les familles de malwares et générer des rapports de menace détaillés.
<p align="center">
    <a href="https://www.blackhat.com/asia-24/arsenal/schedule/index.html#quark-script---dig-vulnerabilities-in-the-blackbox-37549">
        <img alt="Black Hat Arsenal" src="https://img.shields.io/badge/Black%20Hat%20Arsenal-Asia%202024-blue">
    </a>
    <a href="https://www.blackhat.com/asia-21/arsenal/schedule/index.html#quark-engine-storyteller-of-android-malware-22458">
        <img alt="Black Hat Arsenal" src="https://img.shields.io/badge/Black%20Hat%20Arsenal-Asia%202021-blue">
    </a>
    <a href="https://conference.hitb.org/hitb-lockdown002/sessions/quark-engine-an-obfuscation-neglect-android-malware-scoring-system/">
        <img alt="HITB" src="https://img.shields.io/badge/HITB-Lockdown%20002-red">
    </a>
    <a href="https://www.youtube.com/watch?v=XK-yqHPnsvc&ab_channel=DEFCONConference">
        <img alt="defcon" src="https://img.shields.io/badge/DEFCON%2028-BTV-blue">
    </a><br>
    <a href="https://github.com/quark-engine/quark-engine/actions/workflows/pytest.yml">
        <img alt="build status" src="https://github.com/quark-engine/quark-engine/actions/workflows/pytest.yml/badge.svg">
    </a>
    <a href="https://codecov.io/gh/quark-engine/quark-engine">
        <img alt="codecov" src="https://codecov.io/gh/ev-flow/quark-engine/graph/badge.svg">
    </a>
    <a href="https://github.com/18z/quark-rules/blob/master/LICENSE">
        <img alt="license" src="https://img.shields.io/badge/License-GPLv3-blue.svg">
    </a>
    <a href="https://www.python.org/downloads/release/python-31015/">
        <img alt="python version" src="https://img.shields.io/badge/python-3.10-blue.svg">
    </a>
    <a href="https://pypi.org/project/quark-engine/">
        <img alt="PyPi Download" src="https://pepy.tech/badge/quark-engine">
    </a><br>
    <a href="https://twitter.com/quarkengine">
        <img alt="Twitter" src="https://img.shields.io/twitter/follow/quarkengine?style=social">
    </a><br>
    <img src="https://assets.kitploit.com/production/public/readmes/6741/03a197011a23cc6c340ef8243156a4a8da0cb226daf3ea012a0d007029c48fa9.png"/>
</p>

## Présentation des rapports d'analyse des familles de logiciels malveillants

<table>

  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/e14e7970a278faef3a85a6ceee30dd7681c8d7be6f16bc8fad16ff3230600bc1.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/72948195e3960572f7c23ff84362625375890339c5f75d651fe42d02e9ed1e95.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/1705305abf7957429991bf0cf5ba0bc619edc460604806451ecd0ddc8c464a23.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/d94cb3d285cfcc850934be26d17b38c226bc671cddb707ce6597e399f2dca1de.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/2423f24f7933d1923794763e041bdb9d99027688f5f3254e73f7b36e79e3c00a.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/0035c5f69112d8097ee4ece87a8b0f05f28bc2dec6a8f8cec645138c4d0b5080.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/f73f15ad9490c35e70dbea6a90acbd69b480103f9fcdc87440868c3f745c1450.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/c0628a03cbd744f7cb5077d27e9cf3b31e4e6faa11a480c729e6f66f1c9f9391.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/ff076c7dc8c384297783518dcec6861ef3de193f292724589759ab38c6717032.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/d8a967c14e5b508626a281d50f008ab3a6422008231e9e7b3b6b8bbc0822afe5.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/eea1fde985ce1cbc5097045e39ed59a92b3c1b9defa920084d64764bd582b8f6.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/4e1ef70891c707c427030190d413c66e65183608abfc96d550c203ae7b121ead.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/64d7d5044f1b2e2219507f765302a95313f04c19e81a10f5b7c0dd04ceb13a12.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/5a4348c3ee554e08cf1509923c29152a337b9c1e7f674b5d0f187feb8884b7f0.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/cf2ac808de2437476ff2b20e8178cd906614fe5daea9c3d56c57683c45f73558.png" width="310"></td>
  </tr>
  <tr>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/00a382b46e7116952deba2411f72d1eb3addd9d94a0f43cc28419c6e7728c4c0.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/fb3f3c0f39b14940edfc6ba133a0670a333e509b19d1e4c5d259621d8875eefb.png" width="310"></td>
    <td><img src="https://assets.kitploit.com/production/public/readmes/6741/6bc7b397dedd9d531ff7a4add4e97001ff5bfe6f78d0506de06b0f4352f65538.png" width="310"></td>
  </tr>
  <tr>
      <td><img src="https://assets.kitploit.com/production/public/readmes/6741/946a13c57e64267f069f0bd0ca98dba98216d014092dc0f09c5eadb060854986.png" width="310"></td>
  </tr>
</table>


| Famille      | Résumé                                            | Comportements caractéristiques                    | Rapport |
|-------------|----------------------------------------------------|--------------------------|--------|
| DroidKungFu | Escalade de privilèges avec contrôle C2.              | 1. Obtenir un accès illimité à un appareil.<br>2. Installer/Désinstaller des applications supplémentaires.<br>3. Transférer des données confidentielles. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-droidkungfu) |
| GoldDream   | Exfiltration des journaux SMS/appels avec commandes C2 à distance. | 1. Surveiller les messages SMS et les appels téléphoniques.<br>2. Téléverser les messages SMS et les appels téléphoniques vers des serveurs distants.              | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-golddream) |
| SpyNote     | Vol d'identifiants et surveillance de l'appareil via RAT.  | 1. Prendre des captures d'écran.<br>2. Simuler des gestes utilisateur.<br>3. Enregistrer les saisies utilisateur.<br>4. Communiquer avec des serveurs C2.      | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-spynote) |
| DawDropper  | Dropper qui installe des chevaux de Troie bancaires pour le vol financier. | 1. Télécharger des APK depuis des serveurs distants.<br>2. Installer des APK supplémentaires. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-dawdropper) |
| SLocker     | Ransomware Android verrouillant/chiffrant les appareils.     | 1. Verrouiller l'appareil avec un écran superposé. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-slocker) |
| PhantomCard | Fraude financière basée sur le relais NFC.                   | 1. Communiquer avec des serveurs C2.<br>2. Lire les données de paiement des cartes NFC.<br>3. Capturer les codes PIN des cartes NFC via des écrans trompeurs.  | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-phantomcard) |
| ToxicPanda  | Cheval de Troie bancaire permettant la fraude sur l'appareil.     | 1. Abuser de l'accessibilité.<br>2. Contrôle à distance de l'appareil.<br>3. Intercepter les OTP. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-toxicpanda) |
| Hydra       | Cheval de Troie bancaire utilisant des attaques par superposition.        | 1. Vol d'identifiants par superposition.<br>2. Abus de l'accessibilité.<br>3. Vol d'OTP/cookies. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-hydra) |
| SharkBot    | Cheval de Troie bancaire ciblant les identifiants financiers et les transactions. | 1. Abuser des services d'accessibilité.<br>2. Effectuer des attaques par superposition pour voler des identifiants.<br>3. Intercepter les messages SMS (OTP). | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-sharkbot) |
| Antidot     | Cheval de Troie bancaire déguisé en mises à jour légitimes pour le vol de données financières. | 1. Intercepter les messages SMS (OTP).<br>2. Enregistrer les saisies utilisateur (keylogging).<br>3. Activer le contrôle à distance via C2. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-antidot) |
| Arsink      | Cheval de Troie bancaire axé sur l'exfiltration d'identifiants et de données financières. | 1. Voler des données sensibles de l'appareil.<br>2. Intercepter les messages SMS (OTP). | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-arsink) |
| TrickMo     | Cheval de Troie bancaire utilisant des attaques par superposition et l'abus d'accessibilité pour le vol d'identifiants. | 1. Attaques par superposition pour voler des identifiants bancaires.<br>2. Intercepter les SMS pour contourner la 2FA.<br>3. Enregistrement d'écran et abus d'accessibilité.<br>4. Chargement dynamique de charge utile via la réflexion. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-trickmo) |
| Anubis      | Cheval de Troie bancaire avec capacités RAT.              | 1. Vol d'identifiants par superposition.<br>2. Keylogging.<br>3. Intercepter les SMS (OTP).<br>4. Contrôle à distance via C2. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-anubis) |
| GodFather  | Cheval de Troie bancaire ciblant les identifiants financiers via superposition et abus d'accessibilité. | 1. Effectuer des attaques par superposition pour voler des identifiants.<br>2. Abuser des services d'accessibilité.<br>3. Intercepter les messages SMS (OTP).<br>4. Voler des identifiants bancaires et des données sensibles. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-godfather) |
| TangleBot   | Logiciel malveillant Android basé sur les SMS volant des données personnelles et financières. | 1. Se propager via des liens de phishing SMS.<br>2. Contrôler les interactions de l'appareil et les écrans superposés.<br>3. Accéder aux SMS, contacts, journaux d'appels, caméra et microphone.<br>4. Voler des informations de compte et financières. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#new-quark-rules-for-tanglebot) |
| BRATA       | Cheval de Troie bancaire avec capacités de contrôle à distance et d'anti-analyse. | 1. Effectuer des attaques par superposition pour voler des identifiants bancaires.<br>2. Abuser des services d'accessibilité pour le contrôle de l'appareil.<br>3. Intercepter les messages SMS (OTP).<br>4. Exécuter des commandes de réinitialisation d'usine ou d'effacement de l'appareil. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#brata-malware-family-analysis-report) |
| Cerberus    | Cheval de Troie bancaire ciblant les identifiants financiers via superposition et contrôle de l'appareil. | 1. Effectuer des attaques par superposition pour voler des identifiants.<br>2. Abuser des services d'accessibilité.<br>3. Enregistrer les saisies utilisateur (keylogging).<br>4. Activer le contrôle à distance via C2. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#cerberus-malware-family-analysis-report) |
| SuperCardX  | Logiciel malveillant de relais NFC permettant la fraude de paiement sans contact. | 1. Lire les données de carte de paiement NFC.<br>2. Relayer les transactions NFC vers des appareils contrôlés par l'attaquant.<br>3. Communiquer avec des serveurs C2.<br>4. Faciliter les paiements sans contact non autorisés. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#supercardx-malware-family-analysis-report) |
| NGate       | Logiciel malveillant basé sur NFC permettant des attaques par relais et la fraude de paiement. | 1. Lire les données de carte de paiement NFC.<br>2. Relayer les communications NFC vers des appareils contrôlés par l'attaquant.<br>3. Communiquer avec des serveurs C2.<br>4. Faciliter les paiements sans contact non autorisés. | [Voir](https://quark-engine.readthedocs.io/en/latest/malware_report.html#ngate-malware-family-analysis-report) |

## Démarrage rapide

### Étape 1. Installation via PyPi
Installez la dernière version de Quark Engine :
```bash
$ pip3 install -U quark-engine
```

### Étape 2. Téléchargement des dernières règles
Récupérez la dernière base de règles :
```bash
$ freshquark
```

### Étape 3. Exécution du rapport récapitulatif
Analysez un APK avec les règles téléchargées et générez un rapport récapitulatif :
```bash
$ quark -a <apk_file> -s
```
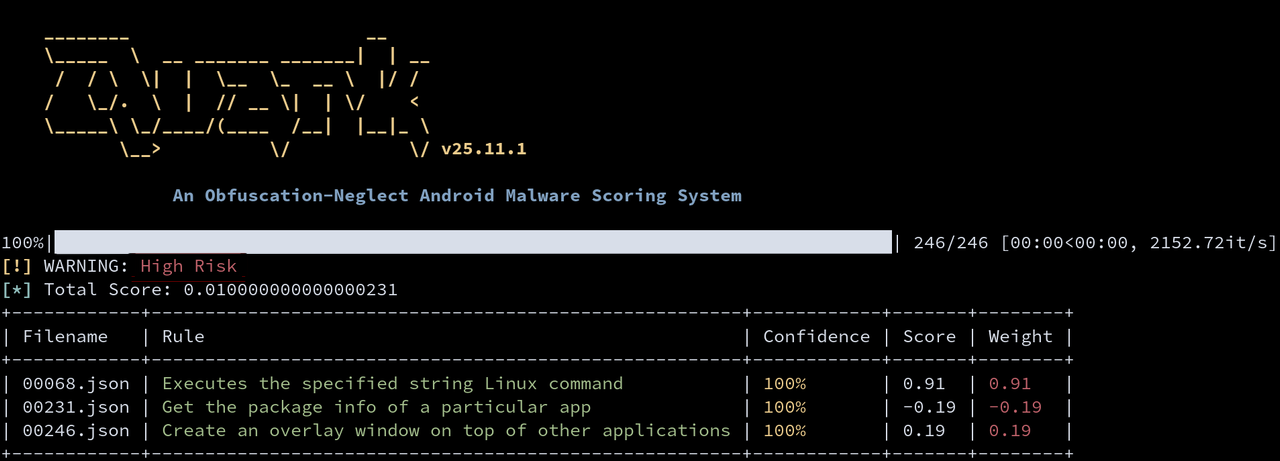
### Étape 4. Consultation des résultats
Exemple de sortie :
<img width="1280" height="461" alt="Screenshot-2025-11-25-22-36-54" src="https://assets.kitploit.com/production/public/readmes/6741/896c831335911a2de27ffe4eaa7f501d0f1670432afde44c94df5f1a46b06bd1.png" />


## Remerciements

### The Honeynet Project

<a href="https://www.honeynet.org"> <img style="border: 0.2px solid black" width=115 height=150 src="https://assets.kitploit.com/production/public/readmes/6741/3434e2b0361550a5a1836ff81c009062d9e83ef7bb84cd53186cd9cd939252ed.png" alt="Honeynet.org logo"> </a>

### Google Summer Of Code

Quark-Engine a participé au GSoC sous l'égide du Honeynet Project !

*   2021 :
    *   [YuShiang Dang](https://twitter.com/YushianhD) : [Technique de génération de nouvelles règles & Rendre Quark omniprésent parmi les projets de sécurité open source](https://github.com/ev-flow/ref/blob/main/GSoC-2021-YuShiangDang.md)
    *   [Sheng-Feng Lu](https://twitter.com/haeter525) : [Remplacer la bibliothèque centrale de Quark-Engine](https://github.com/ev-flow/ref/blob/main/GSoC-2021-ShengFengLu.md)

Restez à l'écoute pour le prochain GSoC ! Rejoignez le [chat Slack Honeynet](https://gsoc-slack.honeynet.org/) pour plus d'informations.

## Valeurs fondamentales de l'équipe Quark Engine

*   Nous aimons les **champs de bataille**. Nous embrassons les **incertitudes**. Nous relevons les **impossibles**. Nous **repensons** tout. Nous changeons la façon dont les gens pensent. Et le plus important, nous bénéficions à nous-mêmes en bénéficiant aux autres **en premier**.