

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
cve — Exemple reproductible démontrant la détection de la vulnérabilité CVE-2024-26308 lors des builds Docker, avec analyse de l'arbre de dépendances Maven et recommandations de correction pour Apache Commons Compress. | Kitploit
Outils/GitHubGitHub/crazycatmyopic/cve
Sécurité des ConteneursAnalyse des VulnérabilitésAnalyse de CodeSécurité de la Chaîne LogistiqueApprentissage et Éducation
GitHubcrazycatmyopic/cve

cve

Exemple reproductible démontrant la détection de la vulnérabilité CVE-2024-26308 lors des builds Docker, avec analyse de l'arbre de dépendances Maven et recommandations de correction pour Apache Commons Compress.

Voir le dépôt
40il y a 2 ansPas encore vérifié
Partager

CVE


Énoncé du problème : Stackoverflow

J'essaie de construire mon projet dans Docker, donc j'utilise Docker Desktop pour construire mon projet. Lorsque je construis l'image, j'obtiens ceci comme l'une de mes vulnérabilités

CVE-2024-26308
CWE-770
7.5
H
Allocation of Resources Without Limits or Throttling vulnerability in Apache Commons Compress. This issue affects Apache Commons Compress: from 1.21 before 1.26. Users are recommended to upgrade to version 1.26, which fixes the issue.
CVSS Score:	7.5
CVSS Vector:	CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H
Affected range:	>=1.21,<1.26.0
Fix version:	1.26.0
Publish date:	2024-02-19

Je voudrais corriger cela, mais quand je lis le bug, il dit que c'est dû à org.apache.commons, mais je ne l'ai pas dans ma dépendance. J'ai essayé d'exécuter mvn help:effective-pom et mvn dependency:tree -Dverbose et je ne l'ai toujours pas trouvé. Quelle pourrait en être la cause et comment puis-je le corriger ?


Prérequis

  • Java 17
  • maven
  • Docker Desktop

EXÉCUTION

commande à exécuter

 docker build --target run -t build_run .
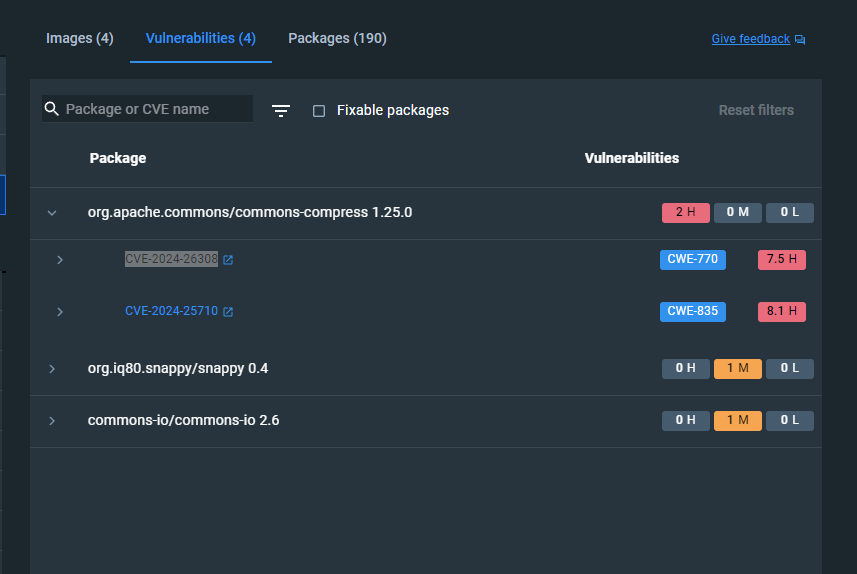
Snapshot

snapsho

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






