Vérificateur de preuves simple-git hors ligne pour CVE-2026-102826. Preuves de configuration Git et de paquets. Python autonome ; rapports JSON/CSV/HTML ; aucune charge utile d'exploit.





Vérificateur de preuves hors ligne pour CVE-2026-102826 — injection de commande via l'inclusion de configuration de simple-git.
Il compare les preuves de version de simple-git que vous fournissez (valeurs CLI, inventaires JSON/CSV, fichiers de verrouillage npm, manifestes installés) avec les règles de l'avis de sécurité examiné, et peut lister des candidats lexicaux à l'examen du code source. Il ne contacte jamais de sites web, n'importe pas de code applicatif, n'exécute ni Git ni un gestionnaire de paquets, et n'exécute aucune charge utile d'exploitation.
potentially_affected ne signifie pas une exploitabilité confirmée, et fixed_version_reported n'atteste jamais d'un correctif installé ni d'une absence de risque. Chaque résultat conserve exploitability: not_tested.unknown. unknown n'est ni une conclusion ni un résultat propre.Utilisez-le uniquement sur des preuves que vous êtes autorisé à traiter. Les rapports contiennent des données d'opérateur ; gardez les cibles réelles, les inventaires et les rapports hors des commits.
simplegit_rce_check.py peut être copié et exécuté seul. Il embarque ses propres assistants bornés d'entrée/rapport et son lexer de code source, et ne nécessite aucun dépôt compagnon à l'exécution.python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv est votre propre fichier (voir Inventaires JSON et CSV) ; les autres entrées sont fournies dans examples/. Le format de sortie par défaut est CSV sur stdout. python -m unittest -v exécute les tests synthétiques locaux uniquement.
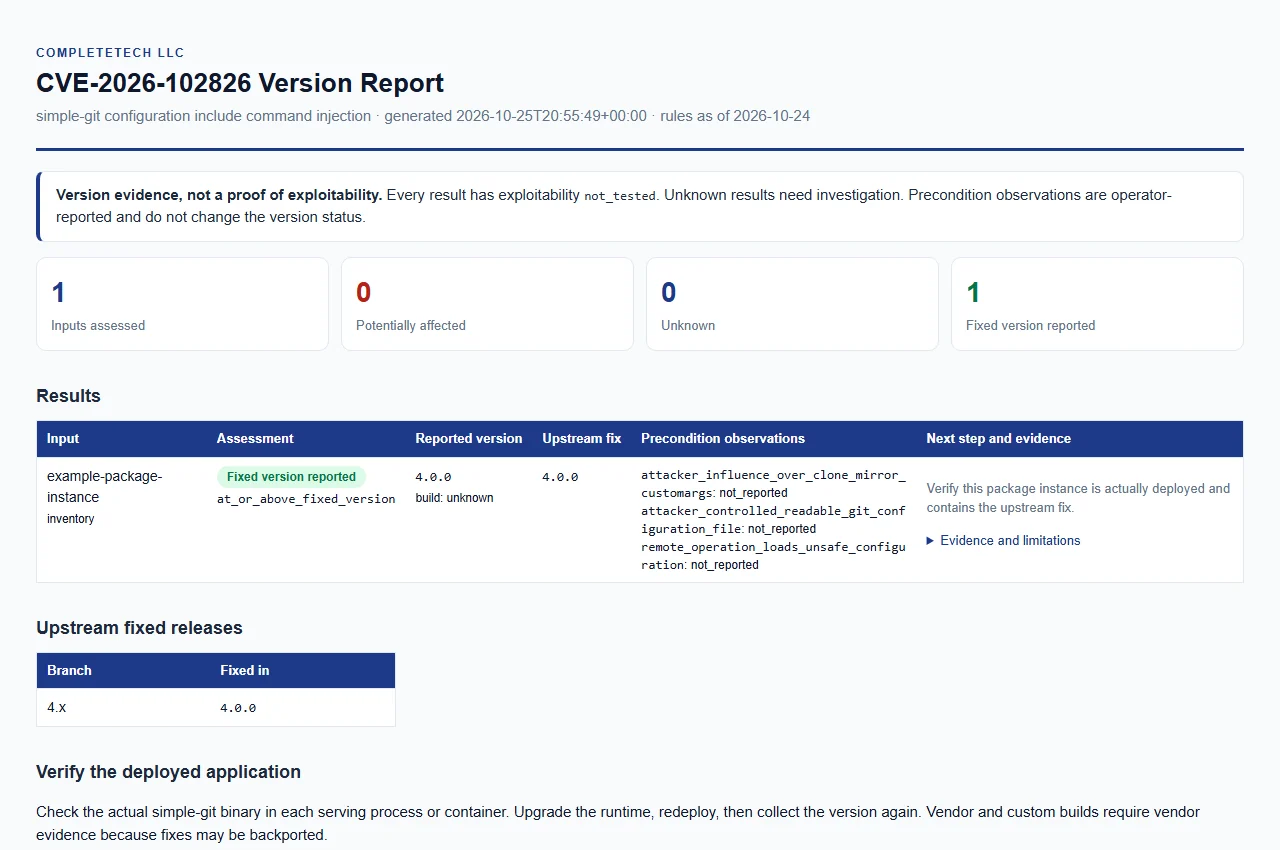
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct.
L'avis principal et la base de données examinée ont été récupérés le 2026-10-24 (rules_as_of dans chaque rapport).
| Version signalée dans l'exemple | Résultat |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
N'inventez pas de statut d'affectation pour des versions hypothétiques entre 3.36.0 et 4.0.0. Les variantes include.path et includeIf partagent cet avis.
| Statut | Signification |
|---|---|
potentially_affected | La version signalée se situe dans l'intervalle d'affectation documenté (jusqu'à 3.36.0 inclus). Les préconditions applicatives et l'exploitabilité n'ont pas été établies ; il ne s'agit pas d'une exploitabilité confirmée. |
fixed_version_reported | La version signalée est 4.0.0 ou ultérieure dans la branche corrigée 4.x examinée. Cela décrit uniquement une déclaration de version ; cela n'atteste jamais d'un correctif installé ni d'une absence de risque. |
unknown | Tout le reste : versions hors de l'intervalle d'affectation et de la branche corrigée (aucune conclusion de sécurité ou d'autre vulnérabilité n'est tirée), branches futures (aucune revendication de correctif n'est extrapolée), et versions manquantes, contradictoires, malformées, préliminaires, qualifiées ou personnalisées/fournisseur. |
Chaque ligne porte également un version_status plus spécifique, tel que in_documented_affected_range, at_or_above_fixed_version, outside_reviewed_range, version_not_disclosed, conflicting_versions, qualified_version_unverified, unrecognized_or_partial_version ou vendor_build_unverified. La valeur build_source unknown (par défaut), upstream ou official est comparée comme une compilation amont ; toute autre valeur, comme un nom de fournisseur, maintient le résultat unknown jusqu'à ce qu'une preuve de correctif indépendante existe. Les préfixes v initiaux sont acceptés.
Trois observations facultatives décrivent les préconditions de l'avis. Elles sont fournies par l'opérateur, non vérifiées, et ne modifient jamais le résultat de la version du paquet.
| Observation | Signification |
|---|---|
attacker_influence_over_clone_mirror_customargs | influence de l'attaquant sur les customArgs de clone/miroir |
attacker_controlled_readable_git_configuration_file | fichier de configuration Git lisible contrôlé par l'attaquant |
remote_operation_loads_unsafe_configuration | une opération distante charge une configuration non sécurisée |
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.


