 completetech-security/sharp-vectorfreed-check
Vérificateur de preuves hors ligne Sharp / librsvg pour CVE-2026-96889. Preuves de version et de build de Sharp et librsvg. Python autonome ; rapports JSON/CSV/HTML ; aucun payload d'exploit.




Un vérificateur de preuves hors ligne pour CVE-2026-96889 / GHSA-wq5f-xc86-pv6w, la vulnérabilité mémoire de librsvg exploitée via Sharp. Il classe les versions, la provenance et la configuration que vous déclarez ; il n'inspecte pas un système en cours d'exécution.
Le vérificateur maintient séparément la bibliothèque native sélectionnée, la version déclarée, la provenance, la plateforme, la libc, le chemin d'entrée SVG et le durcissement. Il n'importe pas Sharp, n'exécute pas d'applications, ne décode pas d'image, n'envoie pas de sonde, ne teste pas l'accessibilité et ne détecte pas de compromission. Chaque résultat conserve exploitability: not_tested.
Les résultats décrivent les preuves fournies, et non un état d'exécution vérifié. N'utilisez le vérificateur que pour les actifs que vous êtes autorisé à évaluer, et conservez les inventaires et rapports réels hors du contrôle de version.
python3 ou un exécutable versionné selon le cas ; python --version doit indiquer 3.10 ou ultérieur.sharp_rsvg_rce_check.py. Aucun paquet, Node.js, fichier annexe ni accès réseau n'est requis.python sharp_rsvg_rce_check.py --sharp-version 0.35.4 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --sharp-version 0.35.5 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --library-source global --librsvg-version 2.63.2 --librsvg-build-source upstream
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format json
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format html --output report.html
Les deux premières commandes évaluent un bundle Sharp officiel ci-dessous et à son correctif annoncé, la troisième un librsvg global signalé indépendamment, et les deux dernières un inventaire synthétique. examples/inventory.json est synthétique. Sans --output, le rapport est affiché sur stdout (JSON par défaut).
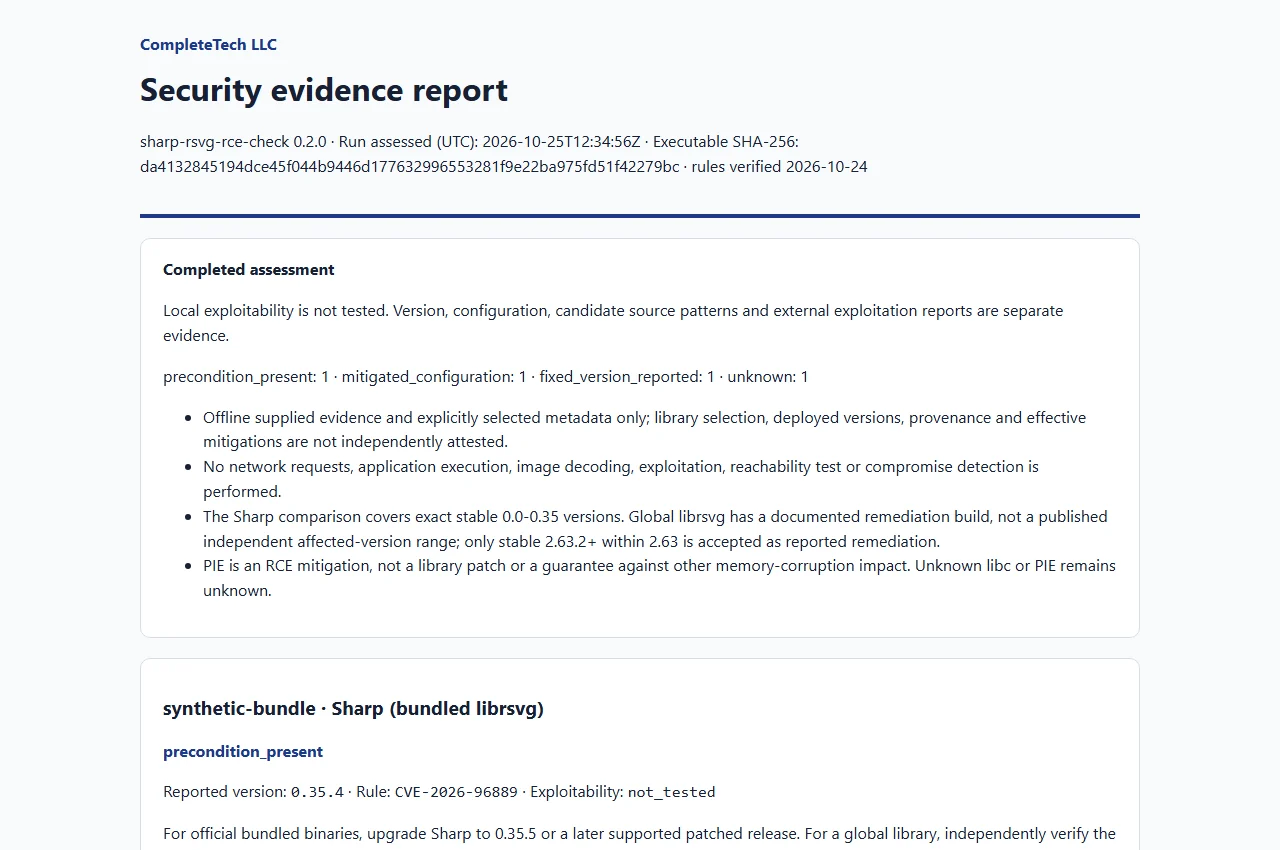
Ouvrir le rapport d'exemple synthétique. Données d'exemple uniquement ; il ne s'agit pas d'une évaluation en direct. Les images d'aperçu sont des captures d'écran de cet exemple, et non la sortie d'un système réel.
Exécutez python sharp_rsvg_rce_check.py --help pour obtenir la liste complète des options. Fournissez un inventaire, au moins une version signalée ou des fichiers d'adaptateur explicites :
--inventory FILE, un inventaire JSON borné au schéma v1. Il ne peut pas être combiné avec des options par actif.--sharp-version, --librsvg-version, --library-source, --platform, --libc, --node-pie, --svg-decoder et --untrusted-svg. --sharp-version et --librsvg-version sont répétables afin que les observations contradictoires soient conservées plutôt que fusionnées.--evidence-root (voir Adaptateurs de métadonnées locales et de code source).Aucun répertoire n'est analysé implicitement. Les valeurs des champs, les bornes et le format de l'inventaire sont décrits dans la référence et le schéma d'inventaire.
--library-source bundled signifie que le processus déployé est signalé comme utilisant le bundle Sharp officiel.--sharp-build-source upstream est une déclaration de l'opérateur, et non une provenance vérifiée.--library-source global avec des preuves indépendantes de bibliothèque native (--librsvg-version, --librsvg-build-source) pour ce cas.| Statut | Signification |
|---|---|
unknown | La sélection, la version exacte, la provenance ou la couverture des règles prises en charge ne permettent pas d'établir l'état de correctif du composant sélectionné. |
potentially_affected | Un bundle Sharp officiel signalé est inférieur à son correctif. Les conditions d'exécution restent distinctes ; cela ne confirme pas l'exploitabilité. |
precondition_present | Ce bundle affecté et les conditions déclarées par l'opérateur correspondent aux conditions possibles de RCE documentées. Aucune vérification en direct n'a été effectuée. |
mitigated_configuration | Un bundle affecté reste enregistré tandis qu'un opérateur signale un blocage effectif des SVG ou Node PIE. Ce n'est pas un résultat corrigé ni sûr. |
fixed_version_reported | Le composant sélectionné atteint son seuil de remédiation examiné. Cela n'atteste ni le binaire déployé ni l'ensemble de correctifs. |
L'évaluation de version du composant sélectionné est distincte de ses dimensions de plateforme, de précondition et d'atténuation. fixed_version_reported est un résultat basé sur une version signalée : ce n'est ni un correctif déployé vérifié ni une garantie de sécurité, et potentially_affected ne constitue pas une exploitabilité confirmée. Un résultat global classe la bibliothèque native fournie indépendamment, et non un paquet Sharp installé.
Une libc ou un PIE manquant reste unknown dans les dimensions de précondition. Une plateforme non glibc ou l'absence signalée d'un chemin d'entrée non fiable ne neutralise pas le bug mémoire sous-jacent. Le PIE répond à la condition de RCE documentée ; d'autres impacts de corruption mémoire peuvent subsister.
Les échecs opérationnels (code de sortie 2) sont distincts des résultats d'évaluation.

