 completetech-security/flowise-cve-2026-69254-check
Vérificateur de preuves Flowise hors ligne pour CVE-2026-69254. Preuves de version et de configuration de Flowise. Python autonome ; rapports JSON/CSV/HTML ; aucun payload d'exploitation.





Triage hors ligne des versions pour le contournement du bac à sable nodeVMOptions de Flowise
(CVE-2026-69254, GHSA-3769-jgqc-cxm7 ; paquets npm flowise et flowise-components).
flowise-cve-2026-69254-check est un vérificateur Python 3.10+ mono-fichier, basé sur la bibliothèque standard, pour CVE-2026-69254.
Il compare les versions signalées de flowise / flowise-components, les entrées de package-lock.json, ou un petit
inventaire rédigé par l'opérateur, avec les versions affectées et corrigées de l'avis, et écrit un rapport CSV, JSON ou
HTML hors ligne.
Il fonctionne exclusivement hors ligne. Il lit du JSON, n'exécute jamais npm, n'importe ni n'exécute jamais Flowise ni aucun code de paquet,
ne contacte jamais une cible et ne soumet jamais de code de fonction personnalisée où que ce soit. L'avis est basé sur les versions, il n'y a donc
pas de mode réseau.
[!IMPORTANT] Une correspondance de version est un indice, pas une preuve.
potentially_affectedne signifie pas une exploitabilité confirmée, etfixed_version_reportedne garantit pas que le processus en cours d'exécution est corrigé. Chaque résultat porteexploitability: not_tested. Un fichier de verrouillage décrit ce qu'une installation résout, pas ce qu'un processus déployé charge.
npm ou installation de Flowise n'est nécessaire. Le vérificateur est un seul fichier.python flowise_cve_2026_69254_check.py --version 3.1.2
python flowise_cve_2026_69254_check.py --version 3.1.3 --package flowise-components --format json
python flowise_cve_2026_69254_check.py --inventory package-lock.json --format html --output report.html
python flowise_cve_2026_69254_check.py --inventory inventory.example.json --fail-on-finding
python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Sur les systèmes où Python est appelé python3, substituez-le. Au moins l'un des paramètres --version, --inventory ou
--deployment-export est requis. Par défaut, le rapport est au format CSV sur stdout ; utilisez --format et --output pour modifier cela.
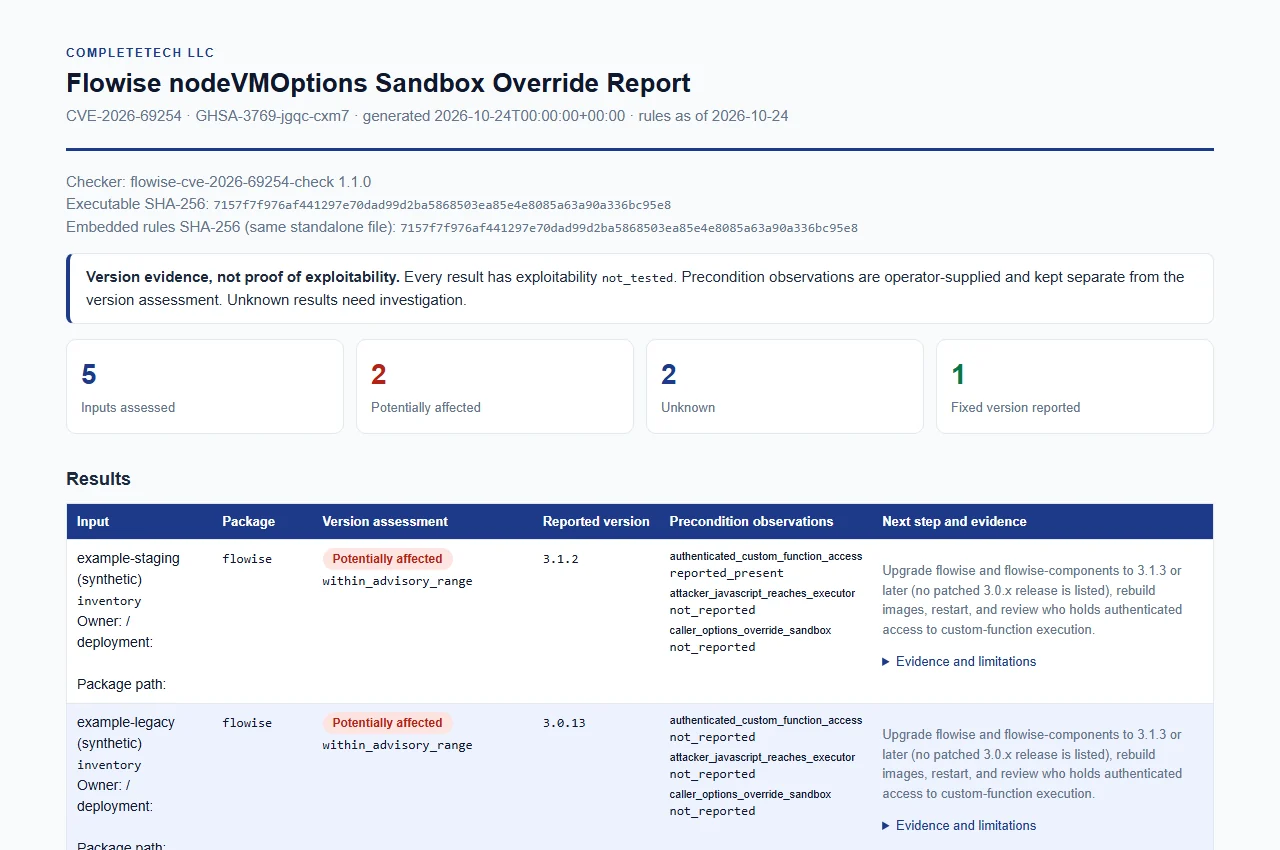
Exemple synthétique construit à partir de inventory.example.json avec des libellés inventés. Voir le HTML.
Les entrées sont analysées uniquement en tant que JSON et ne sont jamais exécutées. Elles sont limitées (16 MiB par fichier, 10 000 résultats par exécution). Les règles au niveau des champs, les versions de lockfile acceptées et les formats rejetés sont décrits dans docs/REFERENCE.md.
--version VERSION (répétable) avec --package et éventuellement --build-source et --observe KEY=yes|no|unknown.--inventory FILE (répétable) : un fichier npm package-lock.json / npm-shrinkwrap.json (lockfile v1, v2, v3), un
package.json (déclaration uniquement, toujours unknown), ou le petit inventaire du vérificateur dans
inventory.example.json.--deployment-export FILE (répétable) : un export administrateur assaini des déploiements, propriétaires et libellés
d'images ; voir la section suivante.python flowise_cve_2026_69254_check.py --deployment-export examples/deployment.json --format json
Ce mode lit un export administrateur explicite et figurant sur la liste d'autorisation, et non une sortie brute de Docker inspect ou des manifestes Kubernetes. Les variables d'environnement, les commandes, les identifiants de registre et les champs non pertinents sont rejetés. Aucun conteneur ni aucune application n'est exécuté ou récupéré.
Format. Le format synthétique (examples/deployment.json) comporte exactement deployment_metadata_version: 1 et une liste deployments.
deployment_id borné, unique parmi tous les exports fournis dans la même exécution.owner (128 caractères) et image_digest (sha256: suivi de 64 chiffres hexadécimaux en minuscules) sont des étiquettes facultatives fournies par l'opérateur.packages contient des entrées indépendantes avec package, version et/ou version_candidates, un install_path relatif facultatif, et des observations propres au paquet utilisant les clés documentées existantes. Les observations de précondition ne sont jamais transférées d'un composant à un autre.unknown pour chaque composant Flowise manquant.Comment lire les résultats.







