
Skip to content
KitploitKITPLOIT
OutilsBlog
Log in
Soumettre
OutilsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-10046 — Exploitation d'injection SQL pour ELEX WooCommerce Google Shopping | Kitploit

Outils/GitHubGitHub/bytereaper77/cve-2025-10046
Analyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'IntrusionSécurité des Bases de DonnéesArchived
GitHubbytereaper77/cve-2025-10046

CVE-2025-10046

Exploitation d'injection SQL pour ELEX WooCommerce Google Shopping

Voir le dépôt
640il y a 1 anPas encore vérifié
Partager

CVE-2025-10046 - ELEX WooCommerce Google Shopping

Auteur : Byte Reaper

Description

CVE-2025-10046 est une vulnérabilité d'injection SQL dans le plugin ELEX WooCommerce Google Shopping (Product Feed) pour WordPress, versions 1.4.3 et antérieures. Le problème se trouve dans le fichier includes/elex-manage-feed-ajax.php, où le paramètre file_to_delete n'est pas correctement nettoyé avant d'être utilisé dans les requêtes SQL.

Vecteur d'attaque : Authentifié (Administrateur)

Impact : Un attaquant disposant de privilèges administrateur pourrait injecter des instructions SQL arbitraires, pouvant conduire à la divulgation ou à la falsification des informations de la base de données.

Sévérité : Élevée (Nécessite des privilèges administrateur, mais peut compromettre l'intégrité de la base de données).

Prérequis :

Linux x86_64
GCC 

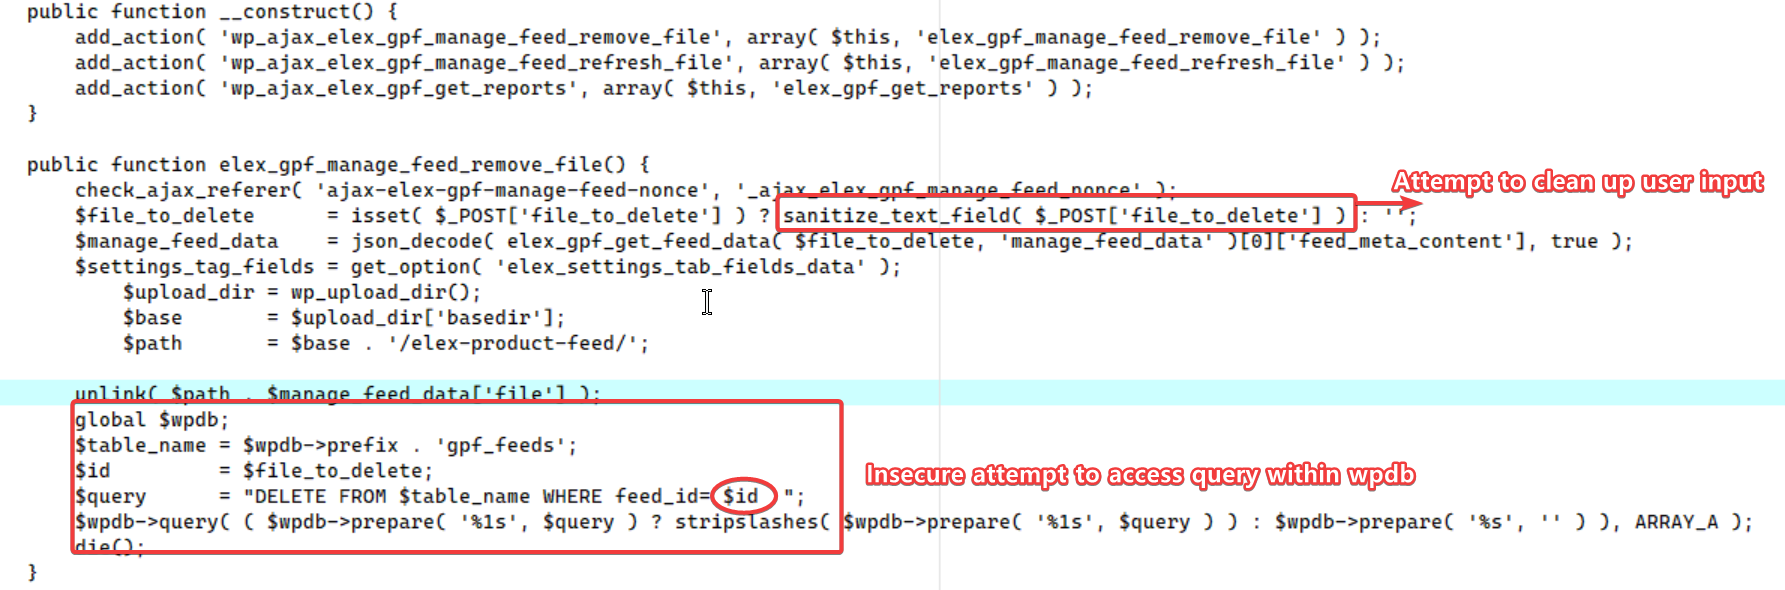
Logique du code (elex-manage-feed-ajax.php)

Logique du code

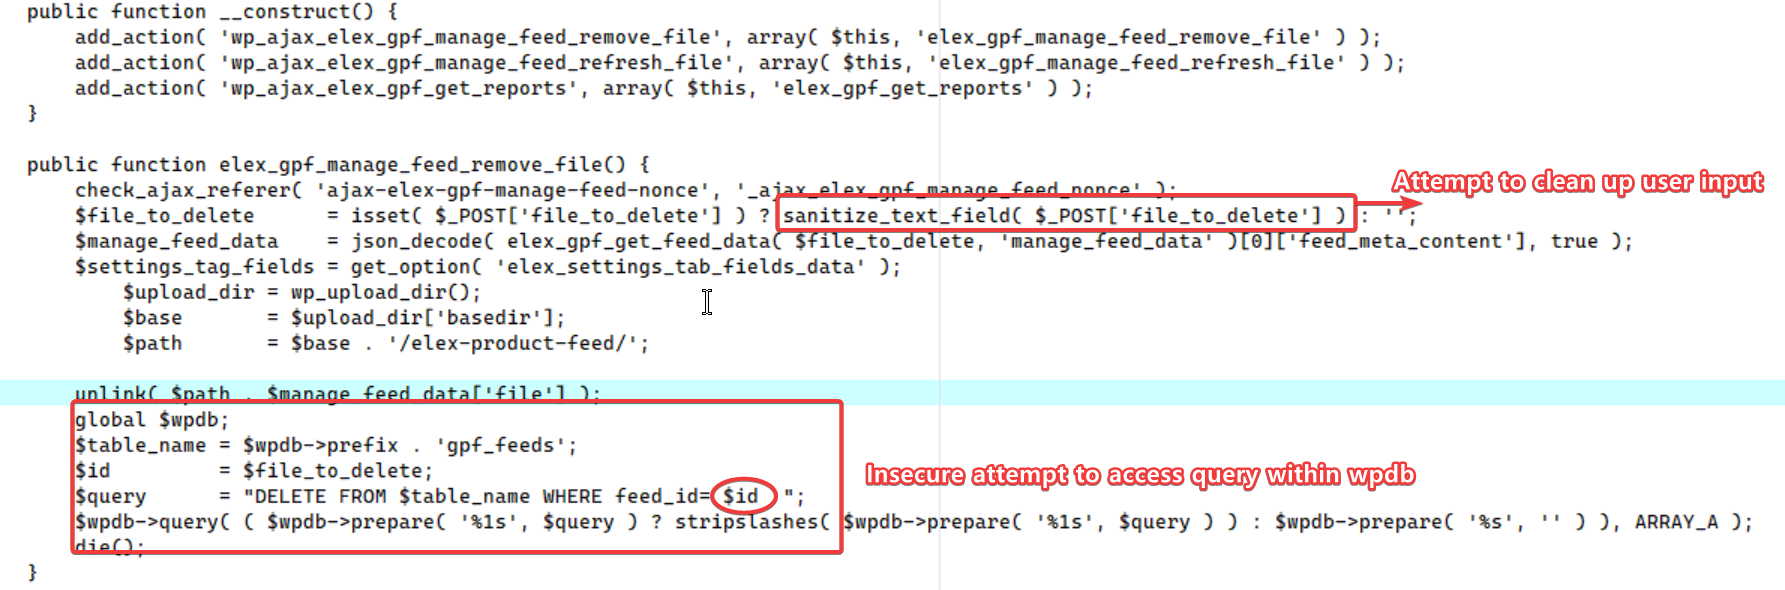
Cette image montre la zone du code dans le fichier elex-manage-feed-ajax.php qui est vulnérable à l'injection SQL. La fonction sanitize_text_field() est d'abord appliquée pour nettoyer l'entrée utilisateur des balises HTML suspectes et assurer un formatage Unicode correct, mais cela ne suffit pas à empêcher l'injection SQL. Ensuite, un objet global $wpdb est utilisé pour accéder à la table gpf_feeds, et le code appelle $wpdb->query directement sans utiliser d'instructions préparées ni d'autres méthodes de validation. L'instruction SQL DELETE FROM $table_name WHERE feed_id= $id exécute l'entrée utilisateur sur la base de données, et comme file_to_delete n'est pas strictement validé, cela permet à l'injection SQL d'être efficace.

Compilation :

gcc exploit.c argparse.c -o CVE-2025-10046 -lcurl
./CVE-2025-10046 -u http://127.0.0.1 -v -c [Cookie file admin]

Références :

  • NVD : https://nvd.nist.gov/vuln/detail/CVE-2025-10046

Licence :

MIT

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    317
  • 5

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    294

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →