
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-22809 — Exploit automatisé d'escalade locale de privilèges pour CVE-2023-22809 (sudoedit -e) qui vérifie les permissions sudo et modifie sudoers pour obtenir un shell root. Pour les tests de sécurité autorisés. | Kitploit
Outils/GitHubGitHub/asepsaepdin/cve-2023-22809
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHubasepsaepdin/cve-2023-22809

CVE-2023-22809

Exploit automatisé d'escalade locale de privilèges pour CVE-2023-22809 (sudoedit -e) qui vérifie les permissions sudo et modifie sudoers pour obtenir un shell root. Pour les tests de sécurité autorisés.

Partager
Voir le dépôt
6125il y a 3 ansPas encore vérifié

Escalade de privilèges Linux

Exploit pour CVE-2021-3560 (Sudoedit alias -e) - Escalade de privilèges locale

*À des fins éducatives et de recherche de sécurité autorisées uniquement*

Auteurs de l'exploit original

n3m1dotsys

Description de la vulnérabilité

Dans Sudo avant 1.9.12p2, la fonctionnalité sudoedit (alias -e) gère mal les arguments supplémentaires passés dans les variables d'environnement fournies par l'utilisateur (SUDO_EDITOR, VISUAL et EDITOR), permettant à un attaquant local d'ajouter des entrées arbitraires à la liste des fichiers à traiter. Cela peut conduire à une escalade de privilèges. Les versions affectées vont de 1.8.0 à 1.9.12.p1. Le problème existe car un éditeur spécifié par l'utilisateur peut contenir un argument "--" qui contrecarre un mécanisme de protection, par exemple, une valeur EDITOR='nano -- /path/to/extra/file'.

Description de l'exploit

Ce script automatise l'exploitation de la vulnérabilité CVE-2023-22809 pour obtenir un shell root. Le script vérifie si l'utilisateur actuel a le droit d'exécuter la commande sudoedit ou sudo -e pour un fichier avec les privilèges root. Si c'est le cas, il ouvre le fichier sudoers pour que l'attaquant introduise la politique d'escalade de privilèges pour l'utilisateur actuel et obtienne un shell root.

Utilisation

  ./exploit.sh

Téléchargement via la source originale

Télécharger le script d'exploit pour CVE-2023-22809 ici
Prérequis de l'exploit

  • nano
  • sudo

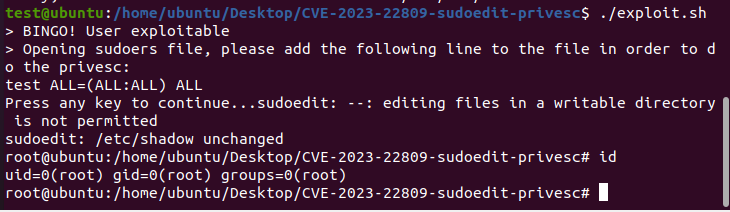
Démonstration

Capture d'écran 2023-07-10 135107

Testé sur

  • Sudo Version 1.8.31 (Ubuntu 22.04.1 LTS)
  • Sudo Version 1.8.31 (Ubuntu 20.04.1 LTS)
  • Sudo Version 1.8.21p2 (Ubuntu 18.04.6 LTS)

Environnement de test

apt install nano sudo

Avertissement

⚠️ L'exécution de cet exploit sur un système peut se faire de deux manières : en utilisant l'éditeur nano ou l'éditeur vim


Crédits

  • https://packetstormsecurity.com/files/171644/sudo-1.9.12p1-Privilege-Escalation.html
  • https://github.com/n3m1dotsys/CVE-2023-22809-sudoedit-privesc
  • https://medium.com/@dev.nest/how-to-bypass-sudo-exploit-cve-2023-22809-vulnerability-296ef10a1466
  • https://github.com/hello4r1end/patch_CVE-2023-22809
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




