 anonmoty/xxstrike
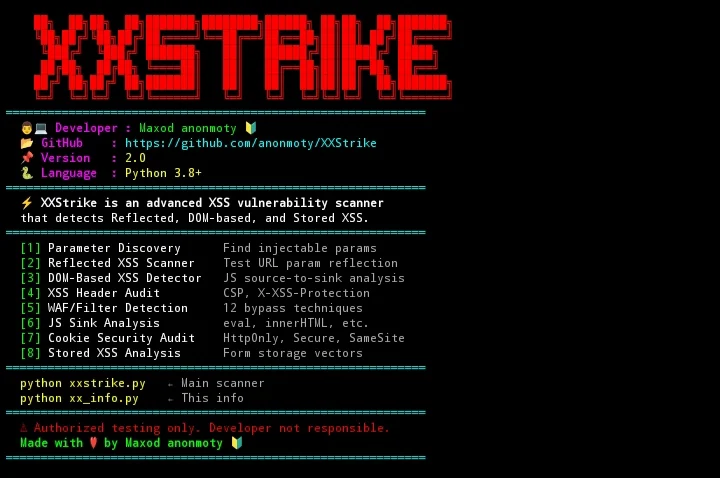
Scanner XSS basé sur XSStrike avec des fonctionnalités personnalisées. Détecte les vulnérabilités XSS dans les applications web.

Développé par : Maxod anonmoty 🔰
Dépôt officiel : https://github.com/anonmoty/XXStrike
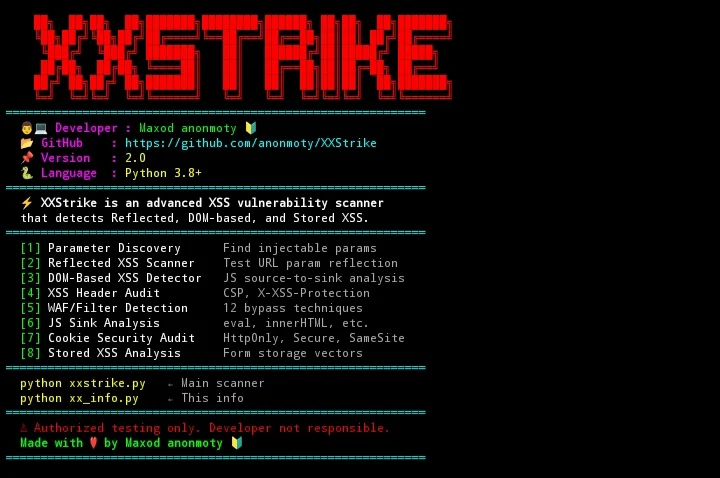
XXStrike est un framework avancé et multi-threadé de détection et d'évaluation des vulnérabilités Cross-Site Scripting (XSS), conçu pour les testeurs d'intrusion, les chasseurs de bug bounty, les ingénieurs en sécurité applicative et les professionnels DevSecOps.
Conçu comme une alternative moderne, légère et rapide aux scanners XSS obsolètes, XXStrike combine la découverte intelligente de paramètres, le suivi source-à-sink du DOM, le fuzzing de payloads contextuel et les heuristiques de contournement de WAF/filtres dans une interface terminal unique et cohérente.
Optimisé nativement pour Android (Termux) ainsi que pour les distributions Linux standard.
innerHTML, document.write, eval(), postMessage).| # | Nom du module | Méthode et capacités |
|---|---|---|
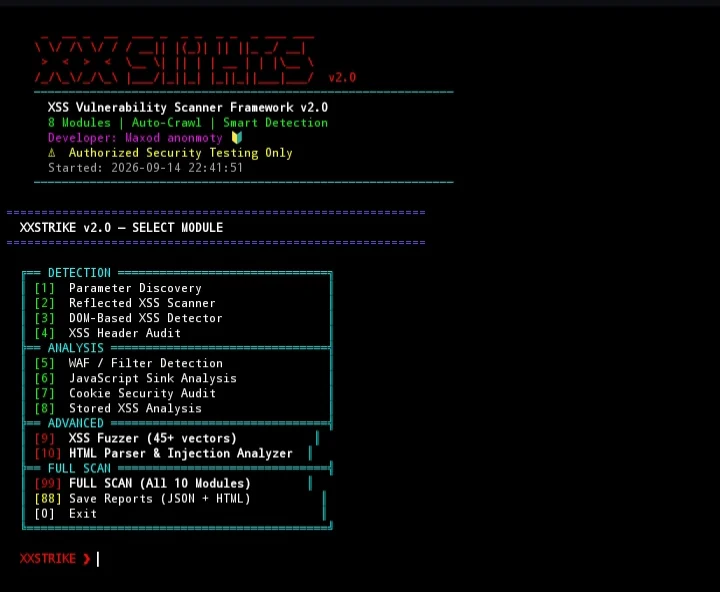
01 | Découverte de paramètres | Découvre les paramètres de requête, les champs de formulaire cachés et les arguments reflétés. |
02 | Scanner XSS réfléchi | Vérification d'injection contextuelle avec tests de franchissement de limites. |
03 | Détecteur XSS basé sur le DOM | Traçage du flux source-à-sink JavaScript et extraction de motifs dangereux. |
04 | Audit des en-têtes XSS | Évalue Content-Security-Policy (CSP), X-XSS-Protection et X-Content-Type-Options. |
05 | Détection WAF / filtres | Teste 12 transformations de contournement (Unicode, Hex, double encodage, casse mixte). |
06 | Analyse des sinks JavaScript | Analyse les scripts externes et les blocs inline à la recherche d'API non sécurisées. |
07 | Audit de sécurité des cookies | Vérifie les indicateurs de jetons de session (HttpOnly, Secure, SameSite) pour l'exfiltration assistée par XSS. |
08 | Analyseur de vecteurs XSS stockés | Détecte les points d'entrée de stockage persistant (formulaires, zones de texte, champs de commentaires). |
09 | Fuzzer XSS avancé | Plus de 45 vecteurs catégorisés testant l'encodage, les gestionnaires de protocole (javascript:, data:) et les balises imbriquées. |
10 | Analyseur HTML et points d'injection | Analyse les balises meta, les iframes sandboxées, les attributs d'événements et les assainisseurs (DOMPurify, Bleach). |
| Capacité | XSStrike obsolète | Scanners génériques | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Support Termux / Linux mobile | ⚠️ Instable | ❌ Non | ✅ Natif (100 % optimisé) |
| Traqueur de sinks DOM intégré | Partiel | ❌ Non | ✅ Source-à-sink complet |
| Notation de sécurité des indicateurs de cookies et CSP | ❌ Non | Partiel | ✅ Complet (A+ à F) |
| CLI interactive + scan entièrement automatique | ❌ CLI uniquement | ❌ CLI uniquement | ✅ Double (Menu + Batch 99) |
| Rapport automatique HTML / JSON | ❌ Non | Partiel | ✅ Exportateur intégré |
| Développement actif | Obsolète | Variable | ✅ Actif (version 2025) |
# Update repository lists
pkg update && pkg upgrade -y

# Install dependencies
pkg install python git -y

# Clone repository
git clone https://github.com/anonmoty/XXStrike.git

# Navigate to project directory
cd XXStrike

# Install required Python packages
pip install -r requirements.txt

# Launch XXStrike
python XSStrike.py