
Cette fonction combine toutes les fonctions ci-dessus et prend les informations nécessaires de l'utilisateur pour changer l'adresse IP et MAC, démarrer les outils responder et tcpdump, et exécuter l'outil nbtscan.

Ce code est un script écrit en Python et conçu pour fonctionner sur Kali Linux. Voici un résumé expliquant ce que fait chaque fonction :
Cette fonction exécute la commande qu'elle prend en entrée et retourne sa sortie.
Cette fonction arrête les services dhclient et NetworkManager.
Cette fonction écoute le trafic réseau à l'aide de tcpdump et retourne la première adresse IP et MAC capturée. Si ces adresses ne sont pas capturées, elle retourne None.
Cette fonction remplace l'adresse IP de l'interface réseau spécifiée par l'adresse IP et le masque de sous-réseau spécifiés.
Cette fonction remplace l'adresse MAC de l'interface réseau spécifiée par l'adresse MAC spécifiée.
Cette fonction démarre l'outil responder sur l'interface réseau spécifiée.
Cette fonction démarre l'outil tcpdump sur l'interface réseau spécifiée.
Cette fonction exécute l'outil nbtscan dans la plage IP spécifiée.
Cette fonction combine toutes les fonctions ci-dessus et prend les informations nécessaires de l'utilisateur pour changer l'adresse IP et MAC, démarrer les outils responder et tcpdump, et exécuter l'outil nbtscan.
Tout le code ci-dessus doit être contenu dans un script Python et le script doit être exécuté avec les privilèges root. Car ce code contient des commandes qui modifient la configuration réseau et des outils qui écoutent le trafic réseau. Ces opérations nécessitent généralement des privilèges root. De plus, l'utilisation de ce script peut être soumise à la loi et une utilisation non autorisée peut entraîner des problèmes juridiques. Il est donc important de vérifier les lois et politiques locales avant d'utiliser le script.
Dans les scénarios de groupes apt et Ransomware, lorsqu'ils infiltrent l'entreprise de l'extérieur, ils tentent de contourner les solutions de sécurité nac dans les structures d'entreprise. S'ils y parviennent, ils commencent à découvrir les utilisateurs sur tout le réseau. Ils écoutent également le réseau avec wireshark ou tcpdump. Si la VoIP est utilisée dans votre structure, ils peuvent décoder tous les appels via SIP. Dans le scénario que j'ai décrit ci-dessous, ils décodent vos appels VoIP via SIP après le succès.
C'est un outil qui vise à contourner automatiquement la méthode de contournement nac au niveau de base dans l'outil que j'ai réalisé. Avec cet outil, il vous aide à interpréter la configuration de votre produit de sécurité nac dans votre organisation avec ou sans protection contre les attaques à un niveau de base. L'utilisation et l'explication sont les suivantes.
La première étape consiste à exécuter cet outil lorsque vous vous connectez au réseau interne.
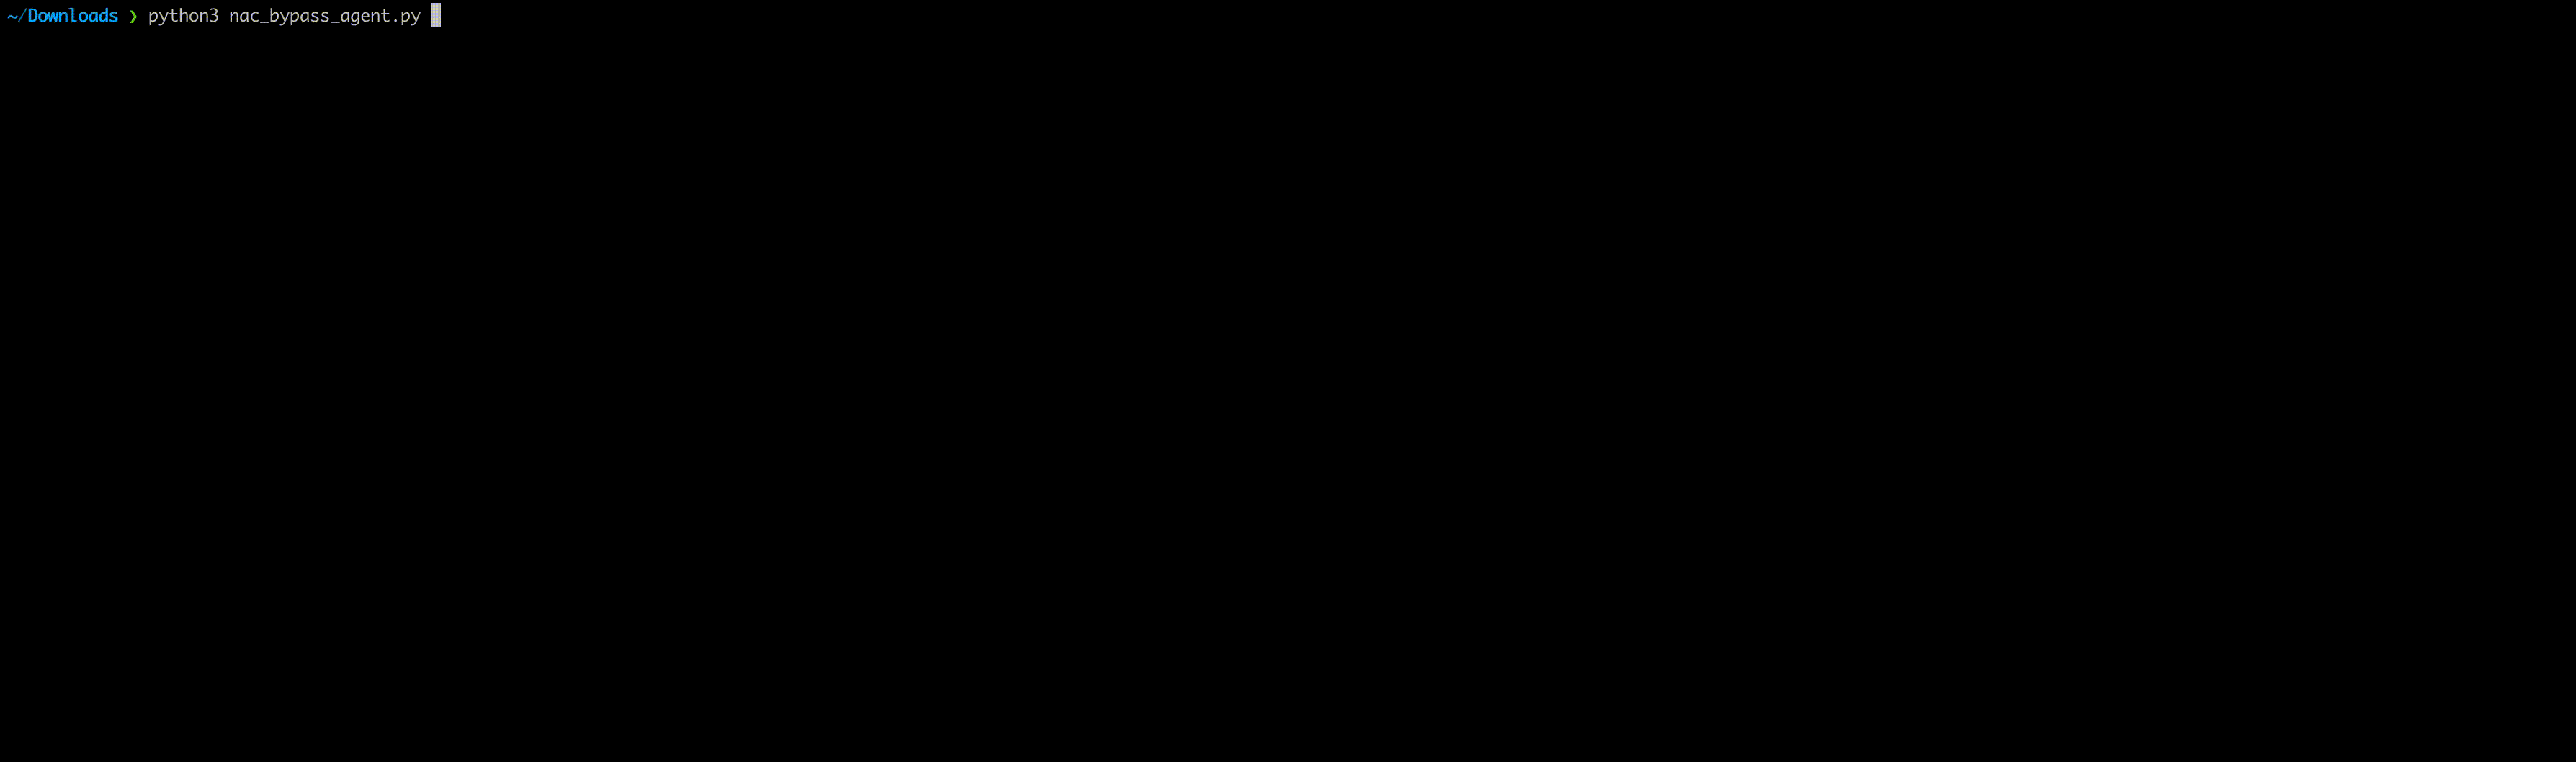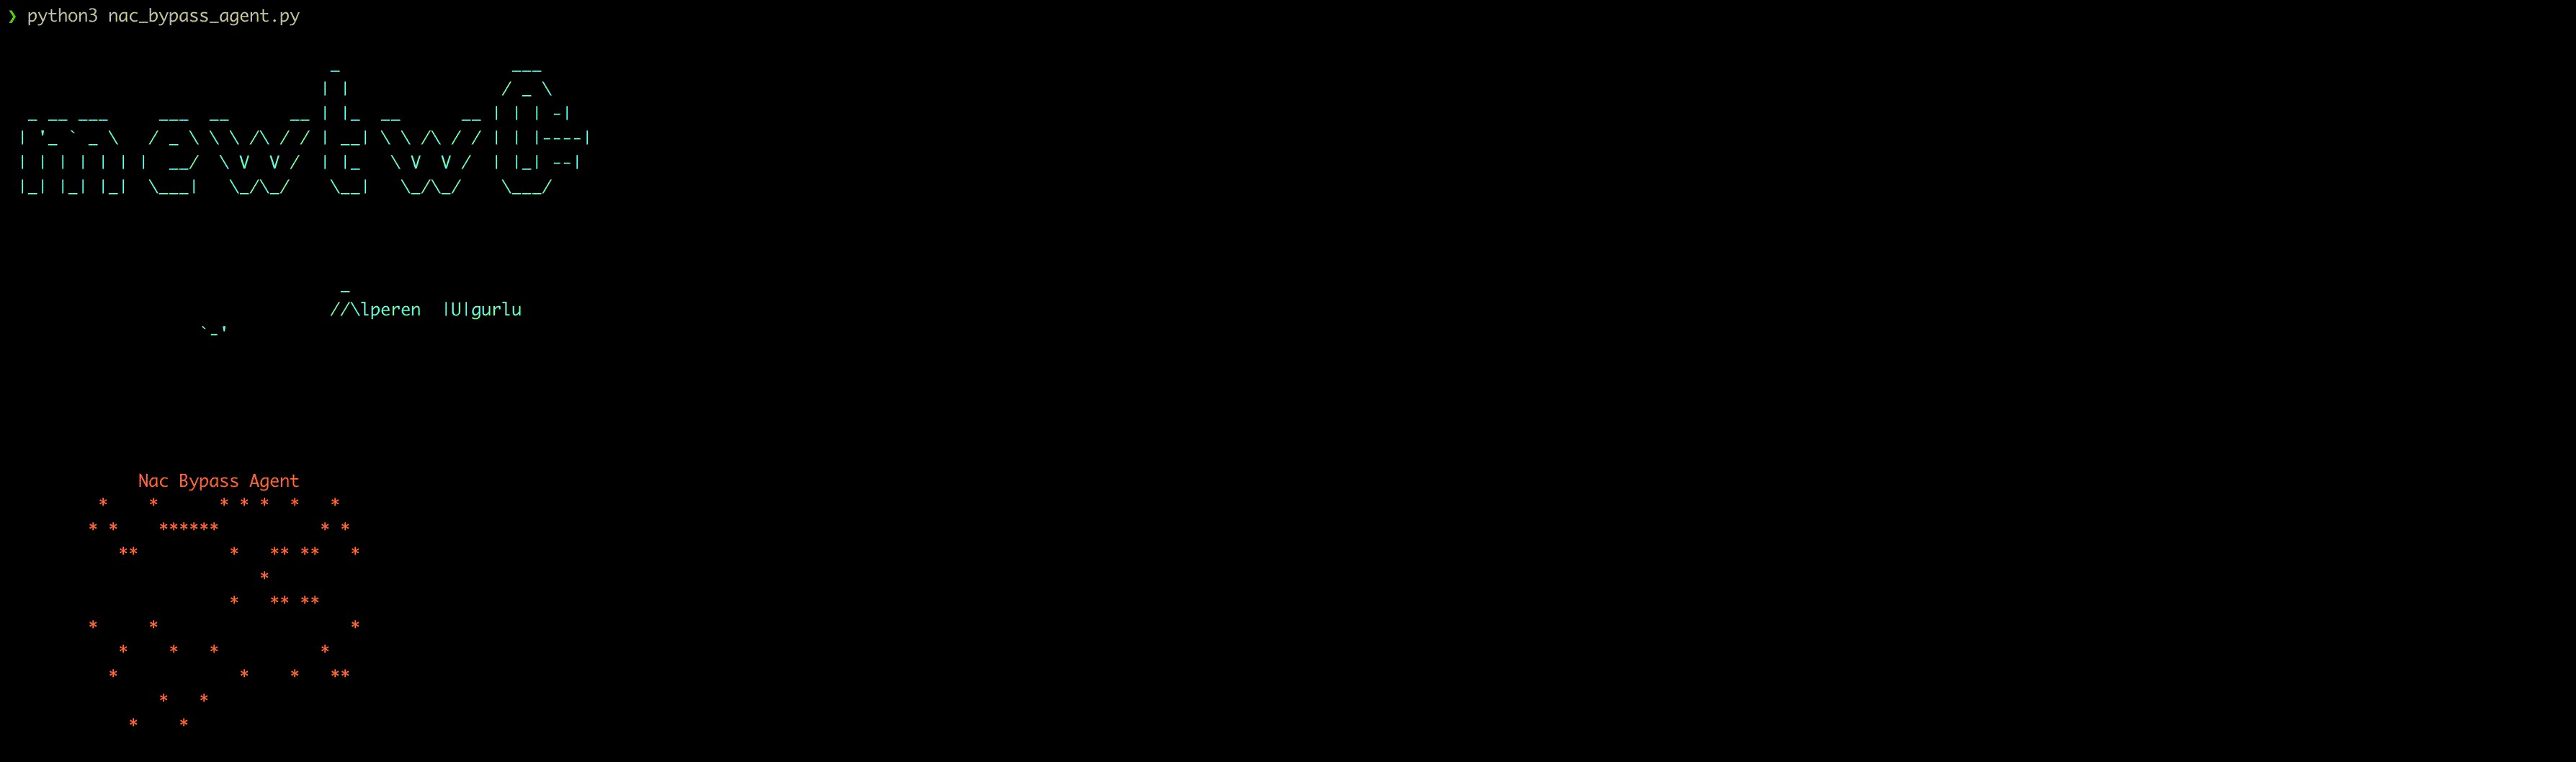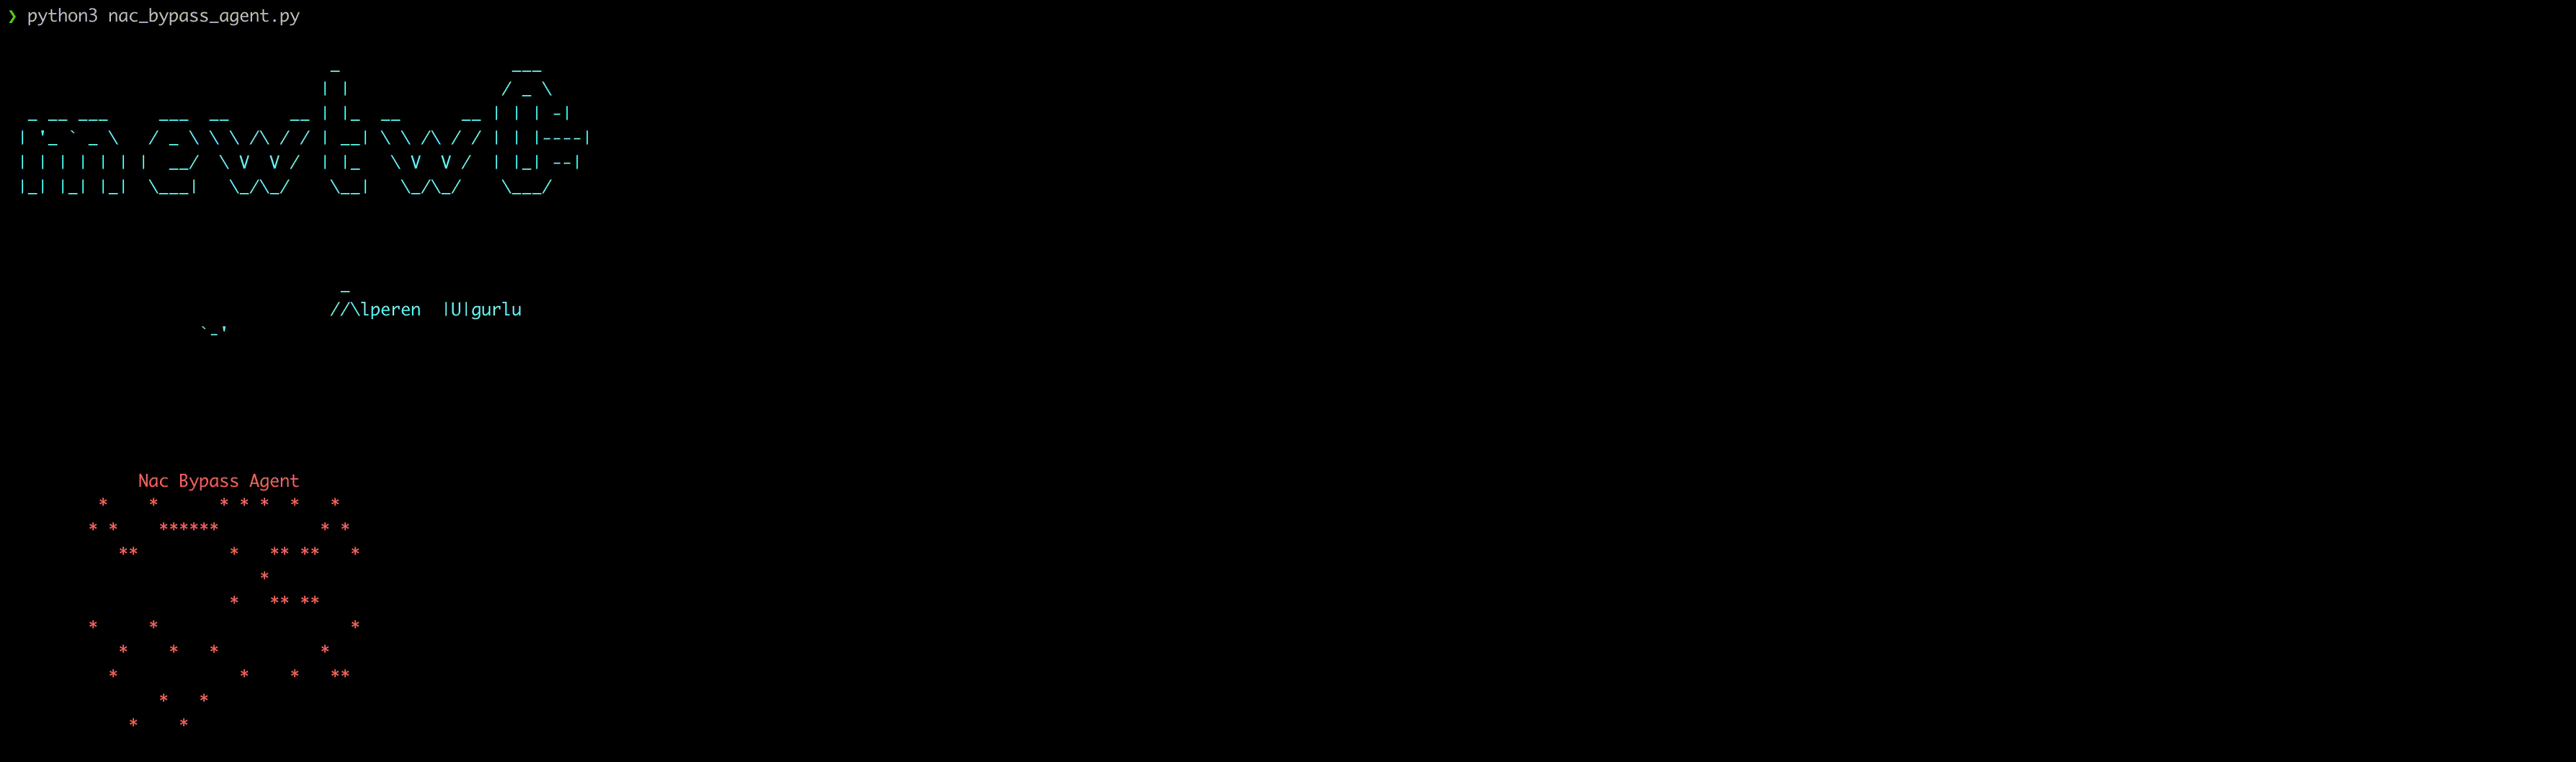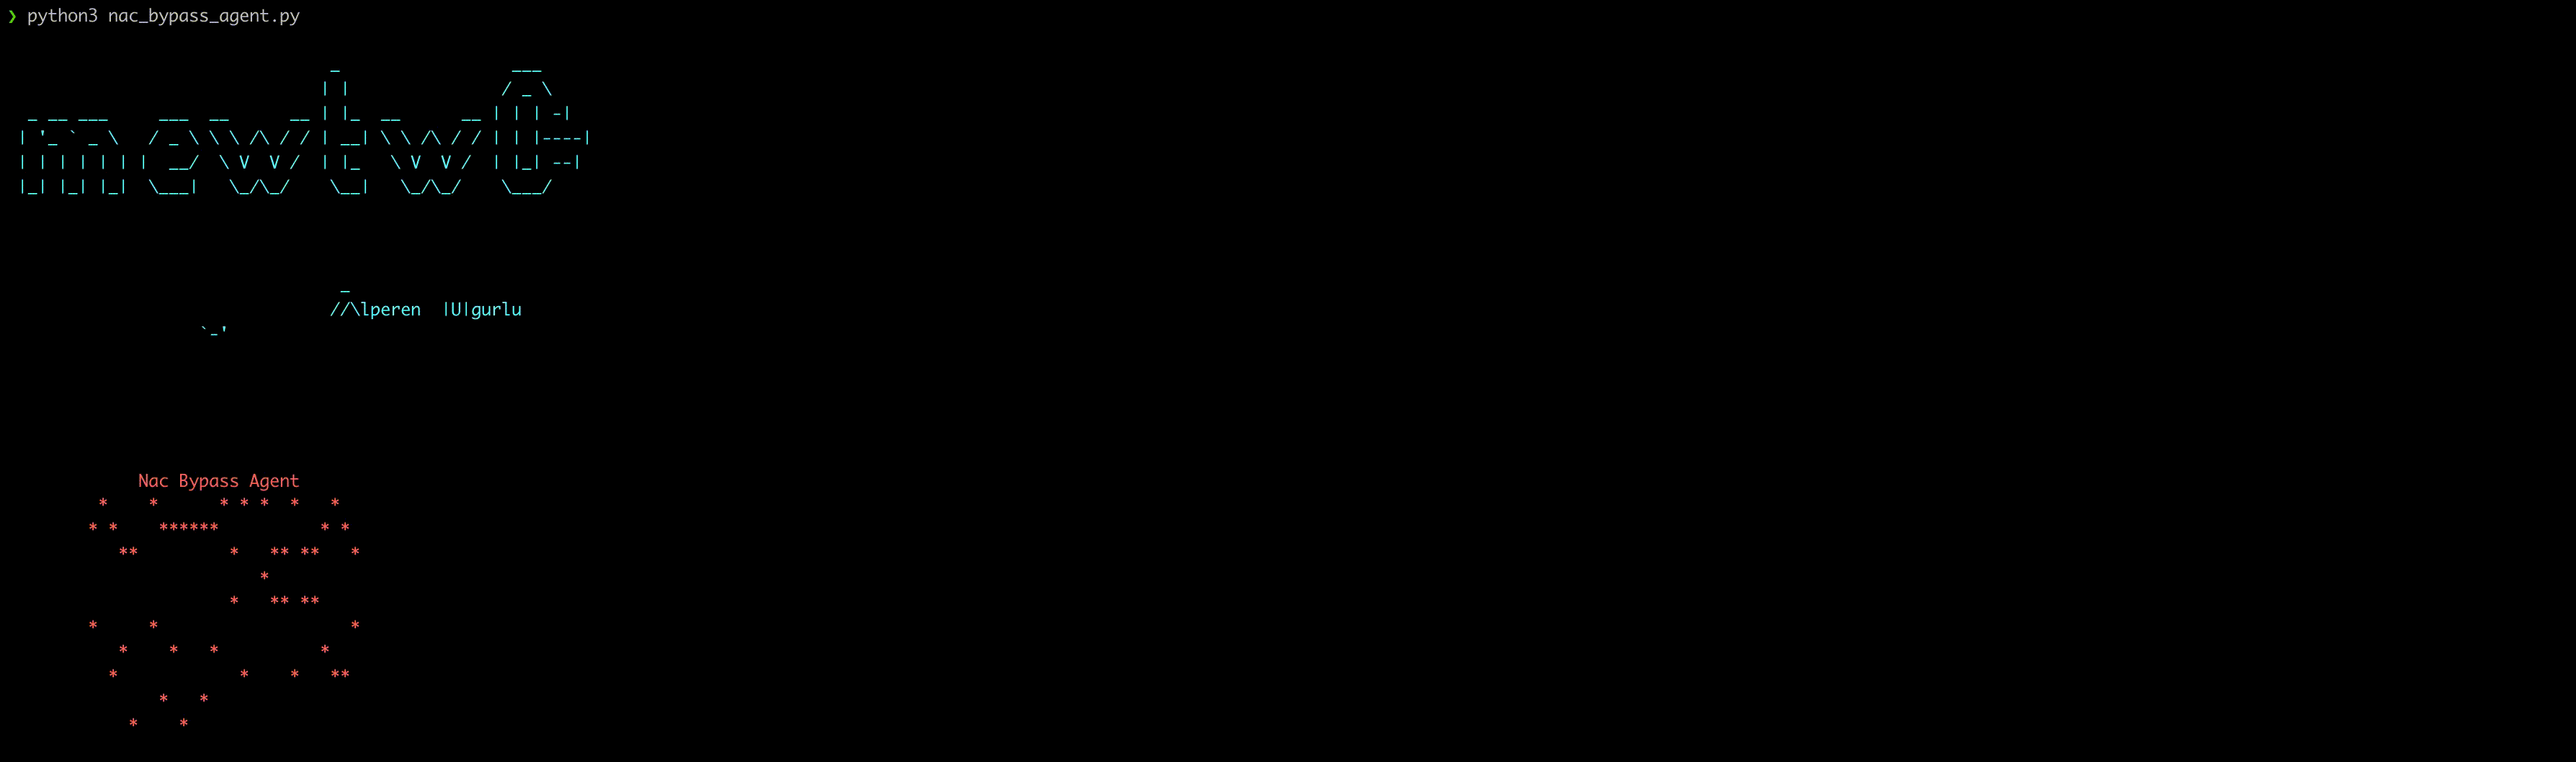
Si le contournement nac est réussi, écoutez le réseau avec wireshark. Et ici, filtrez les appels VoIP à partir de l'onglet #SIPFlows dans l'onglet #Telephony avec les données que vous avez collectées via wireshark, et si l'appel est disponible instantanément, vous pouvez écouter les appels VoIP selon un certain ordre.
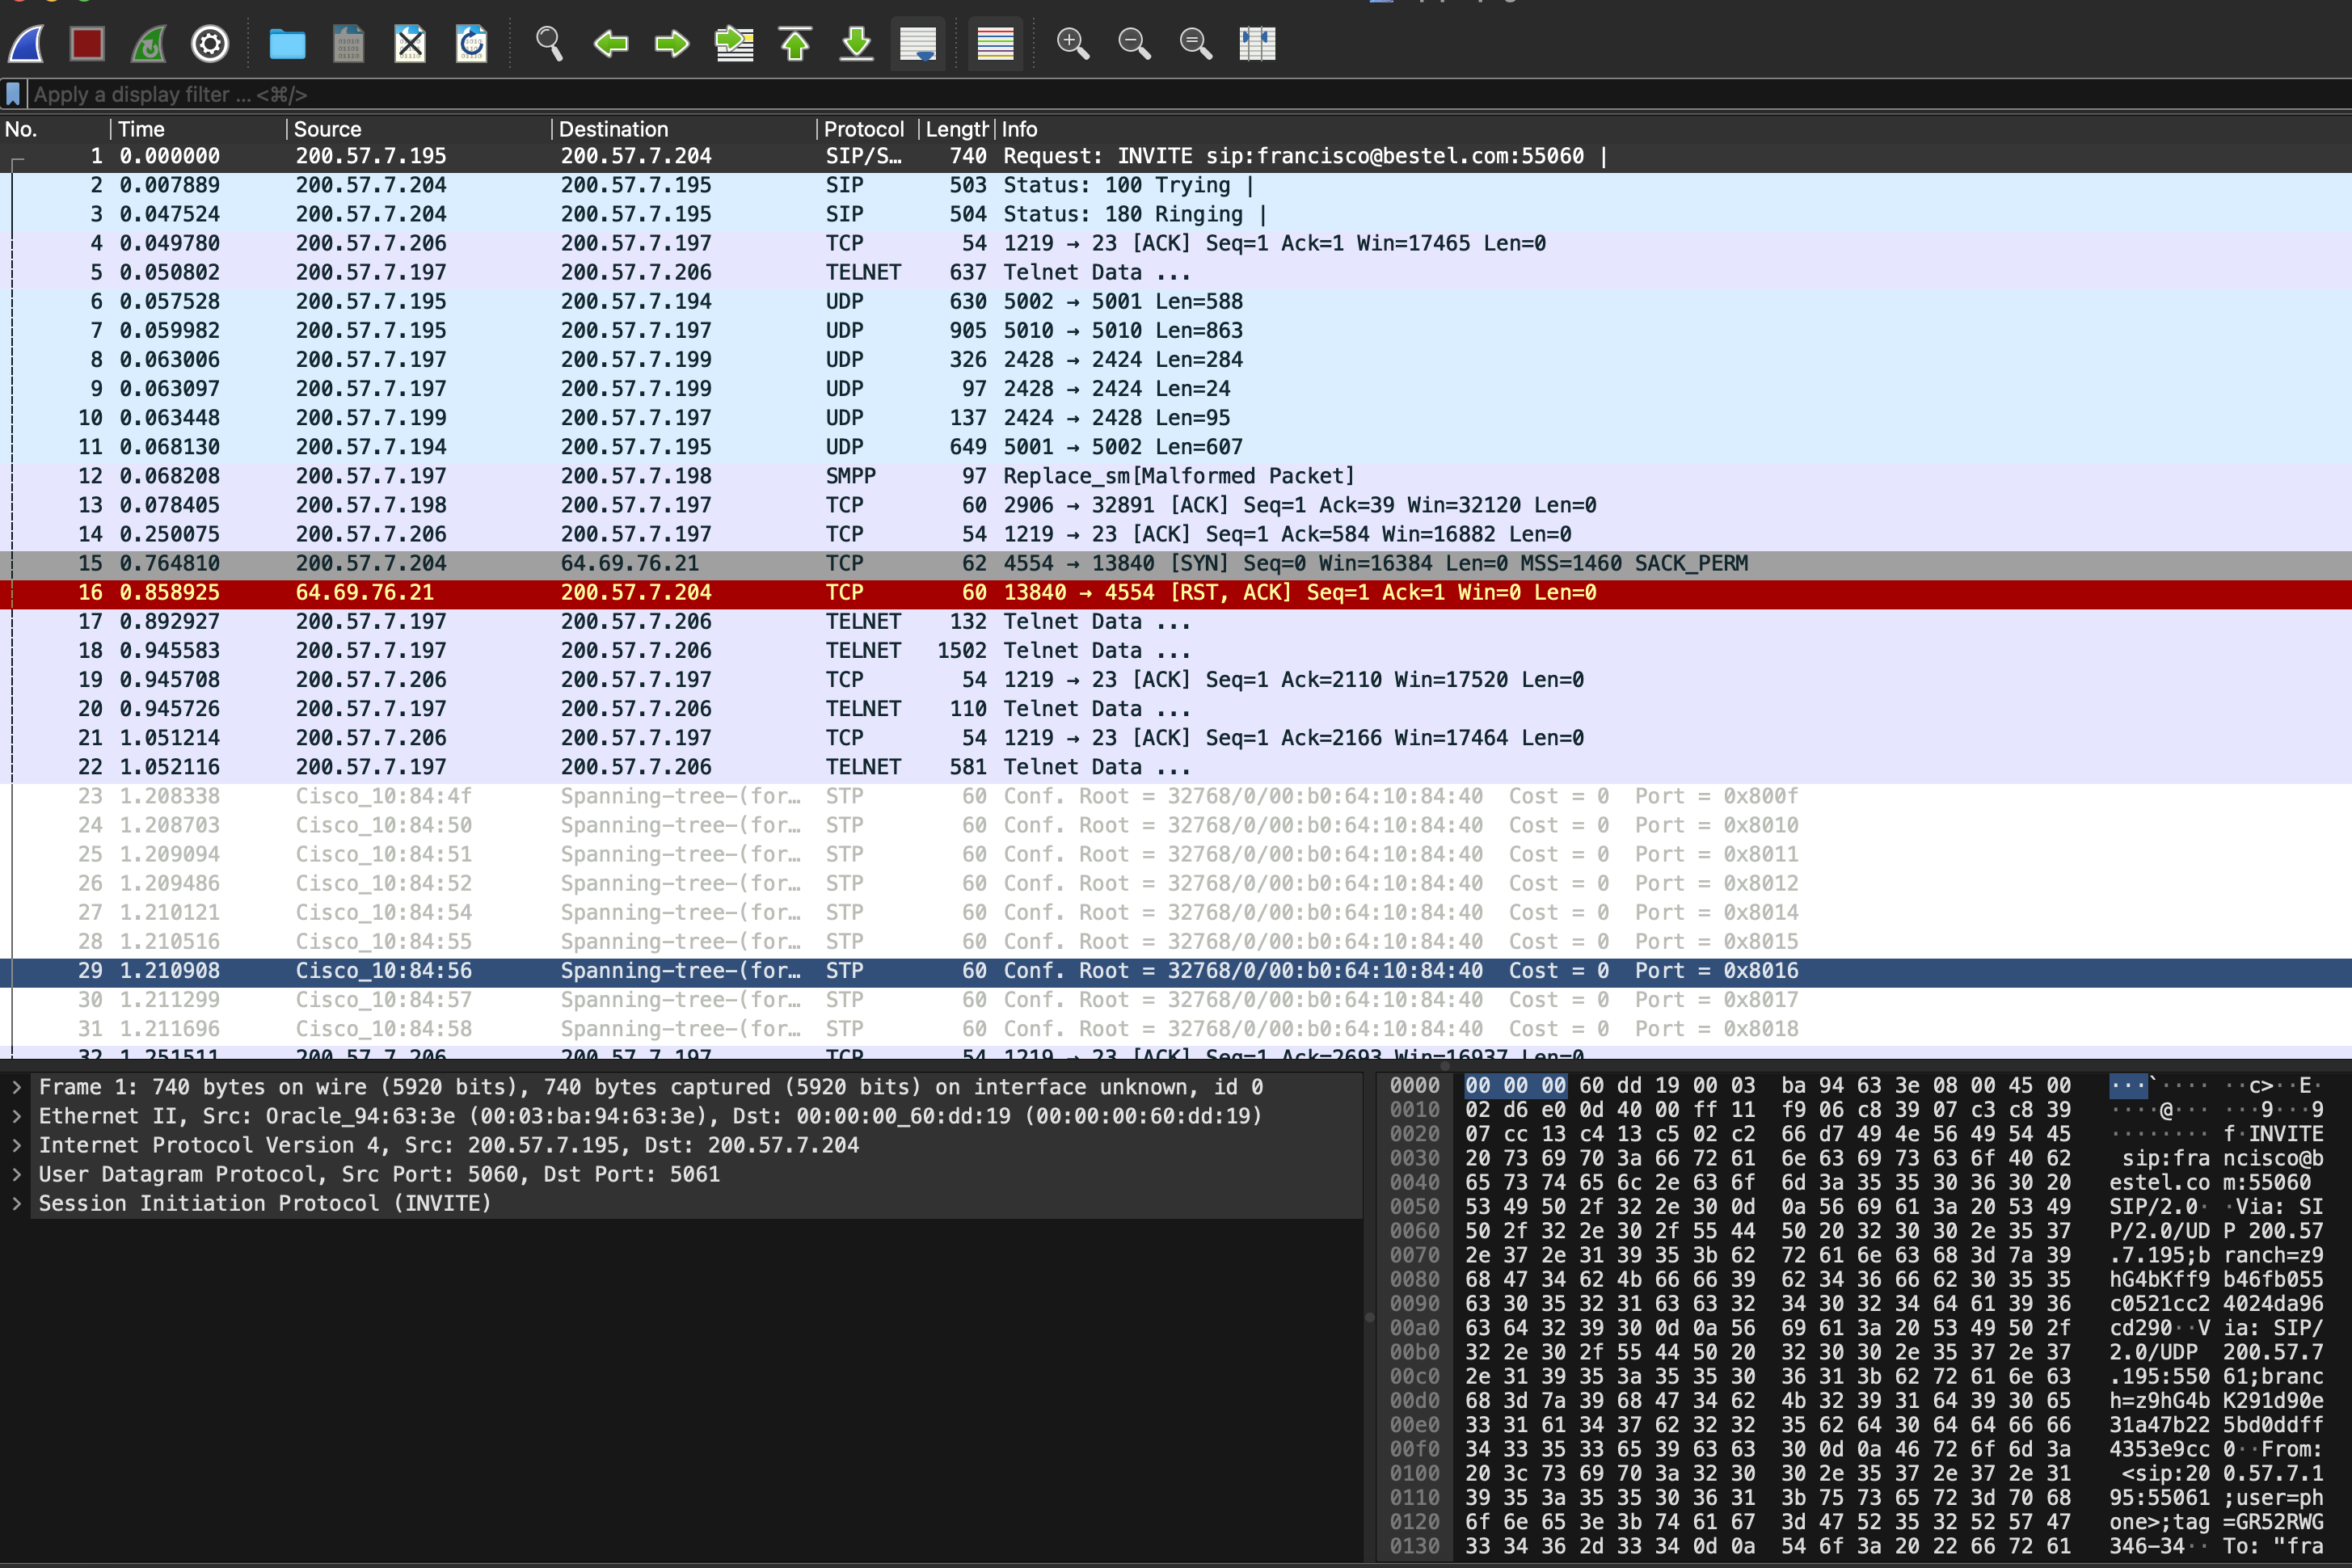
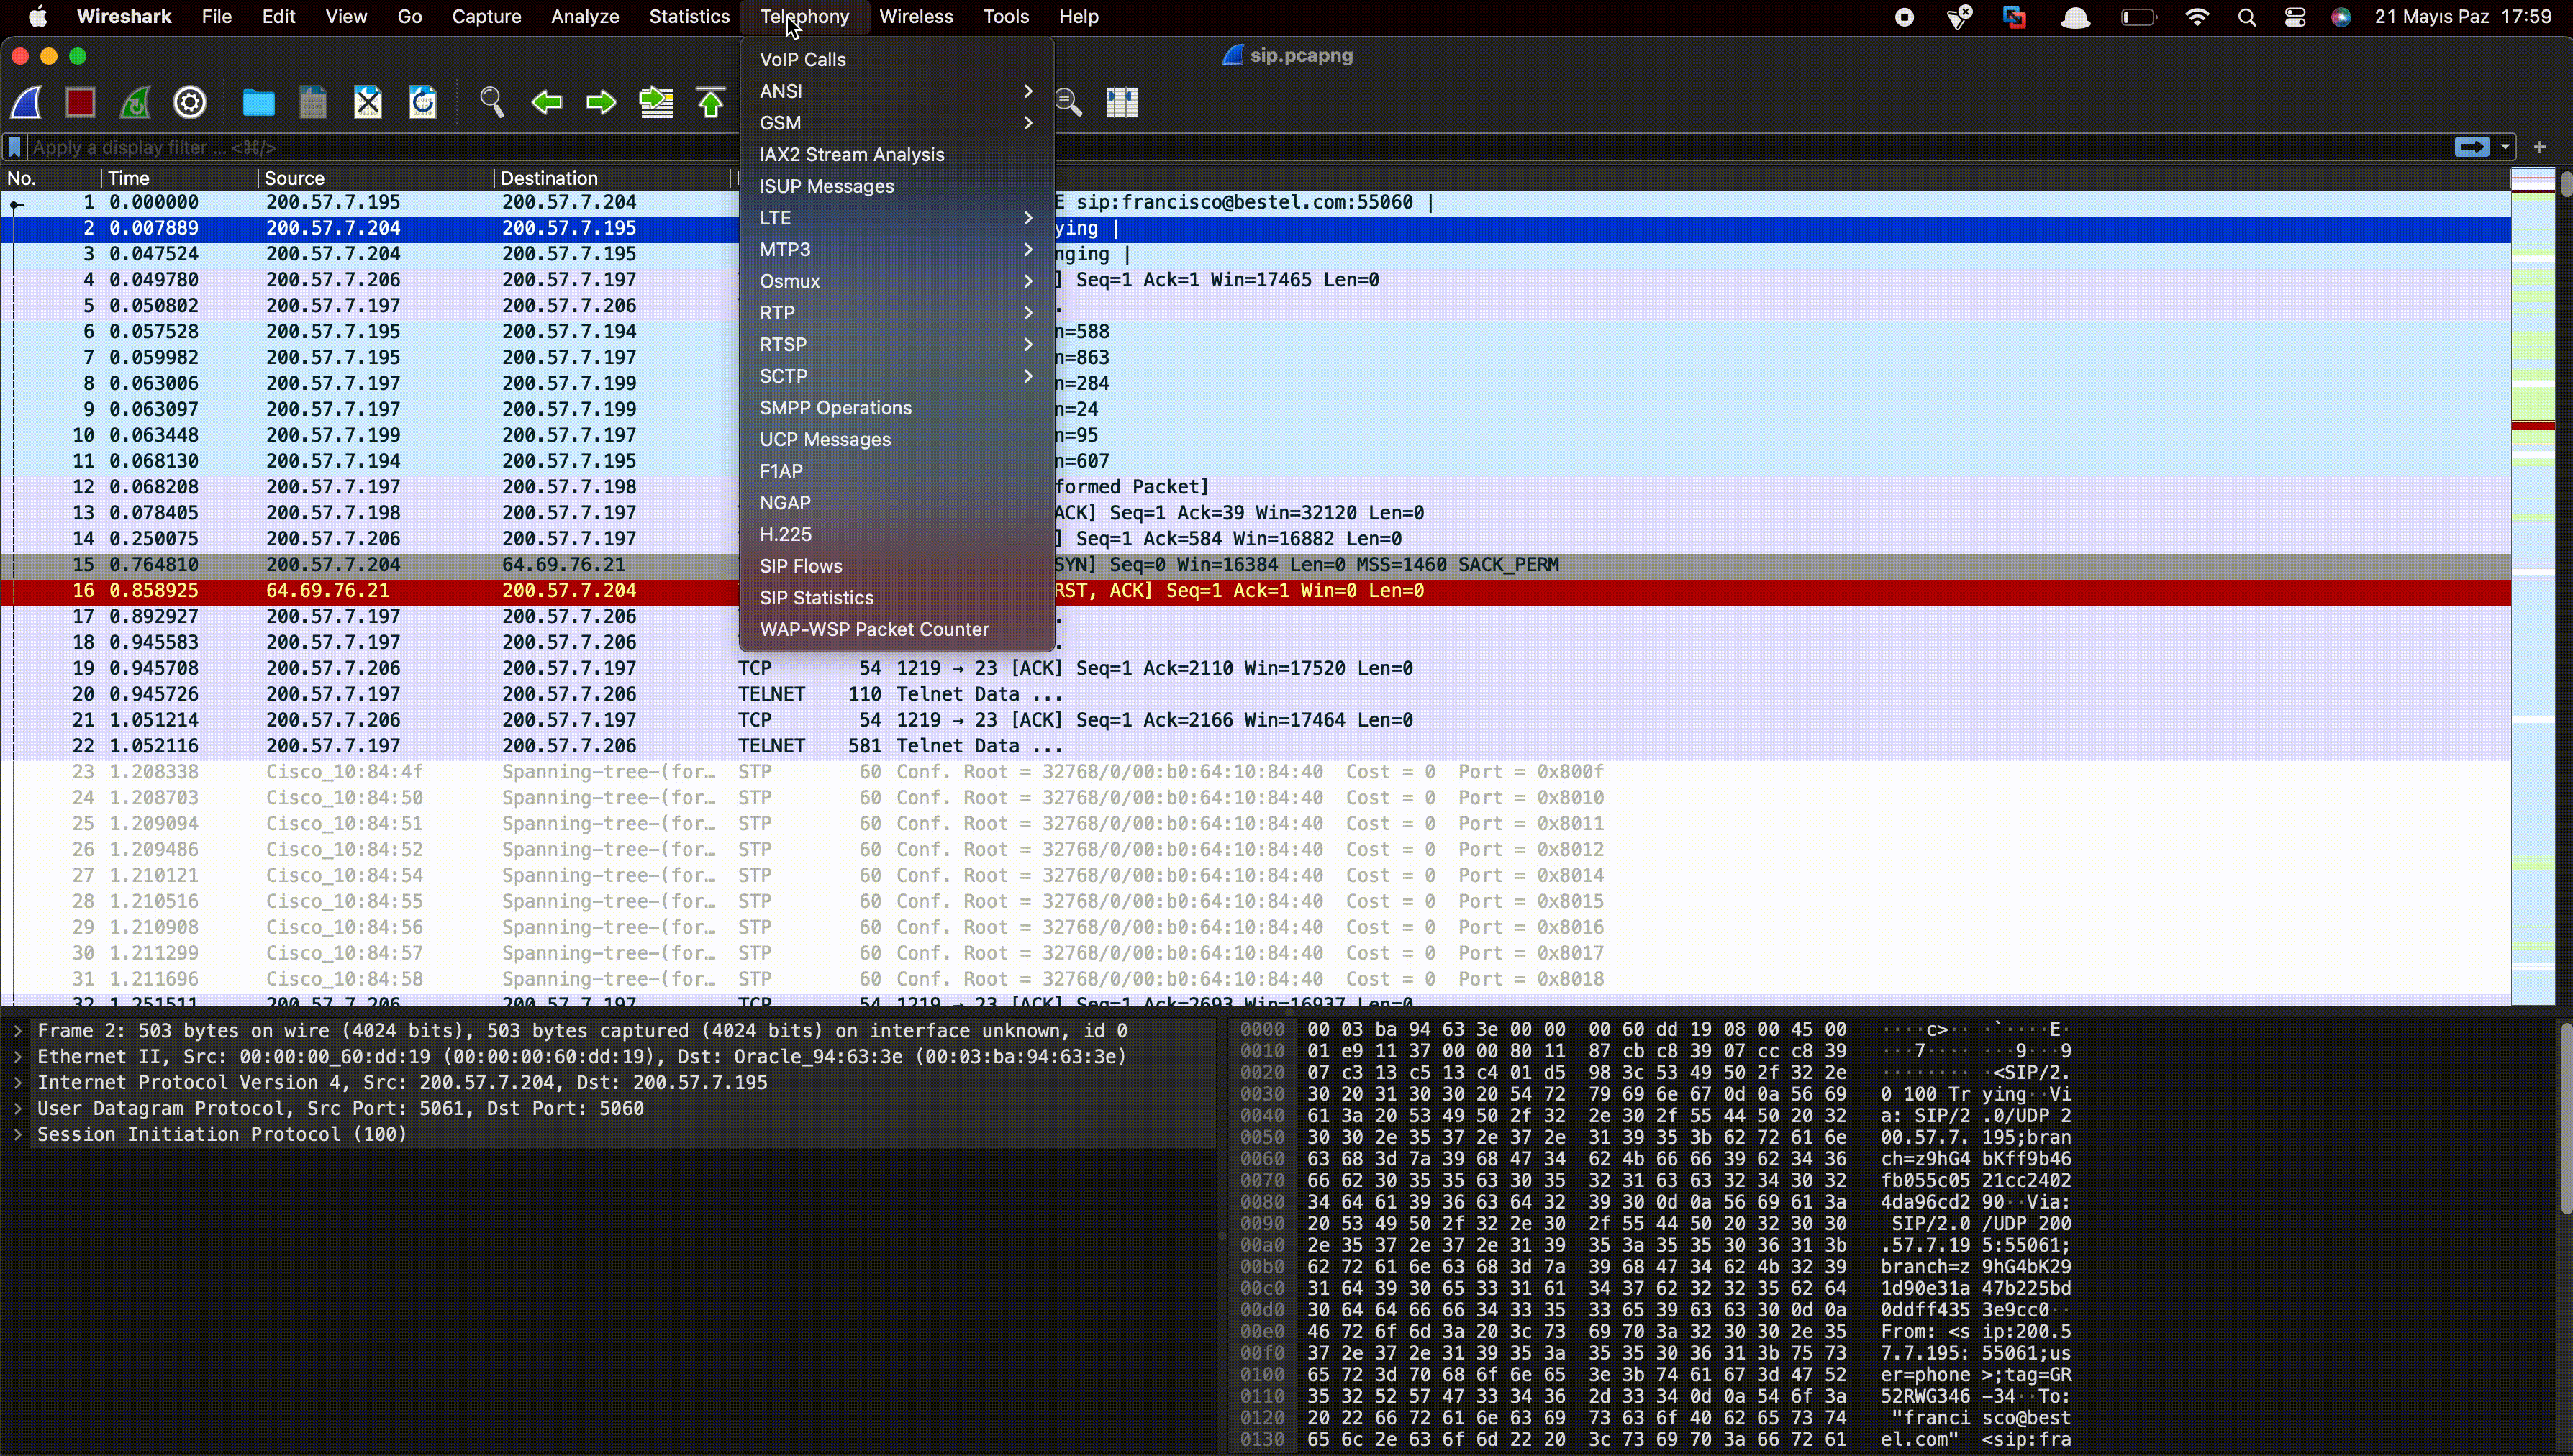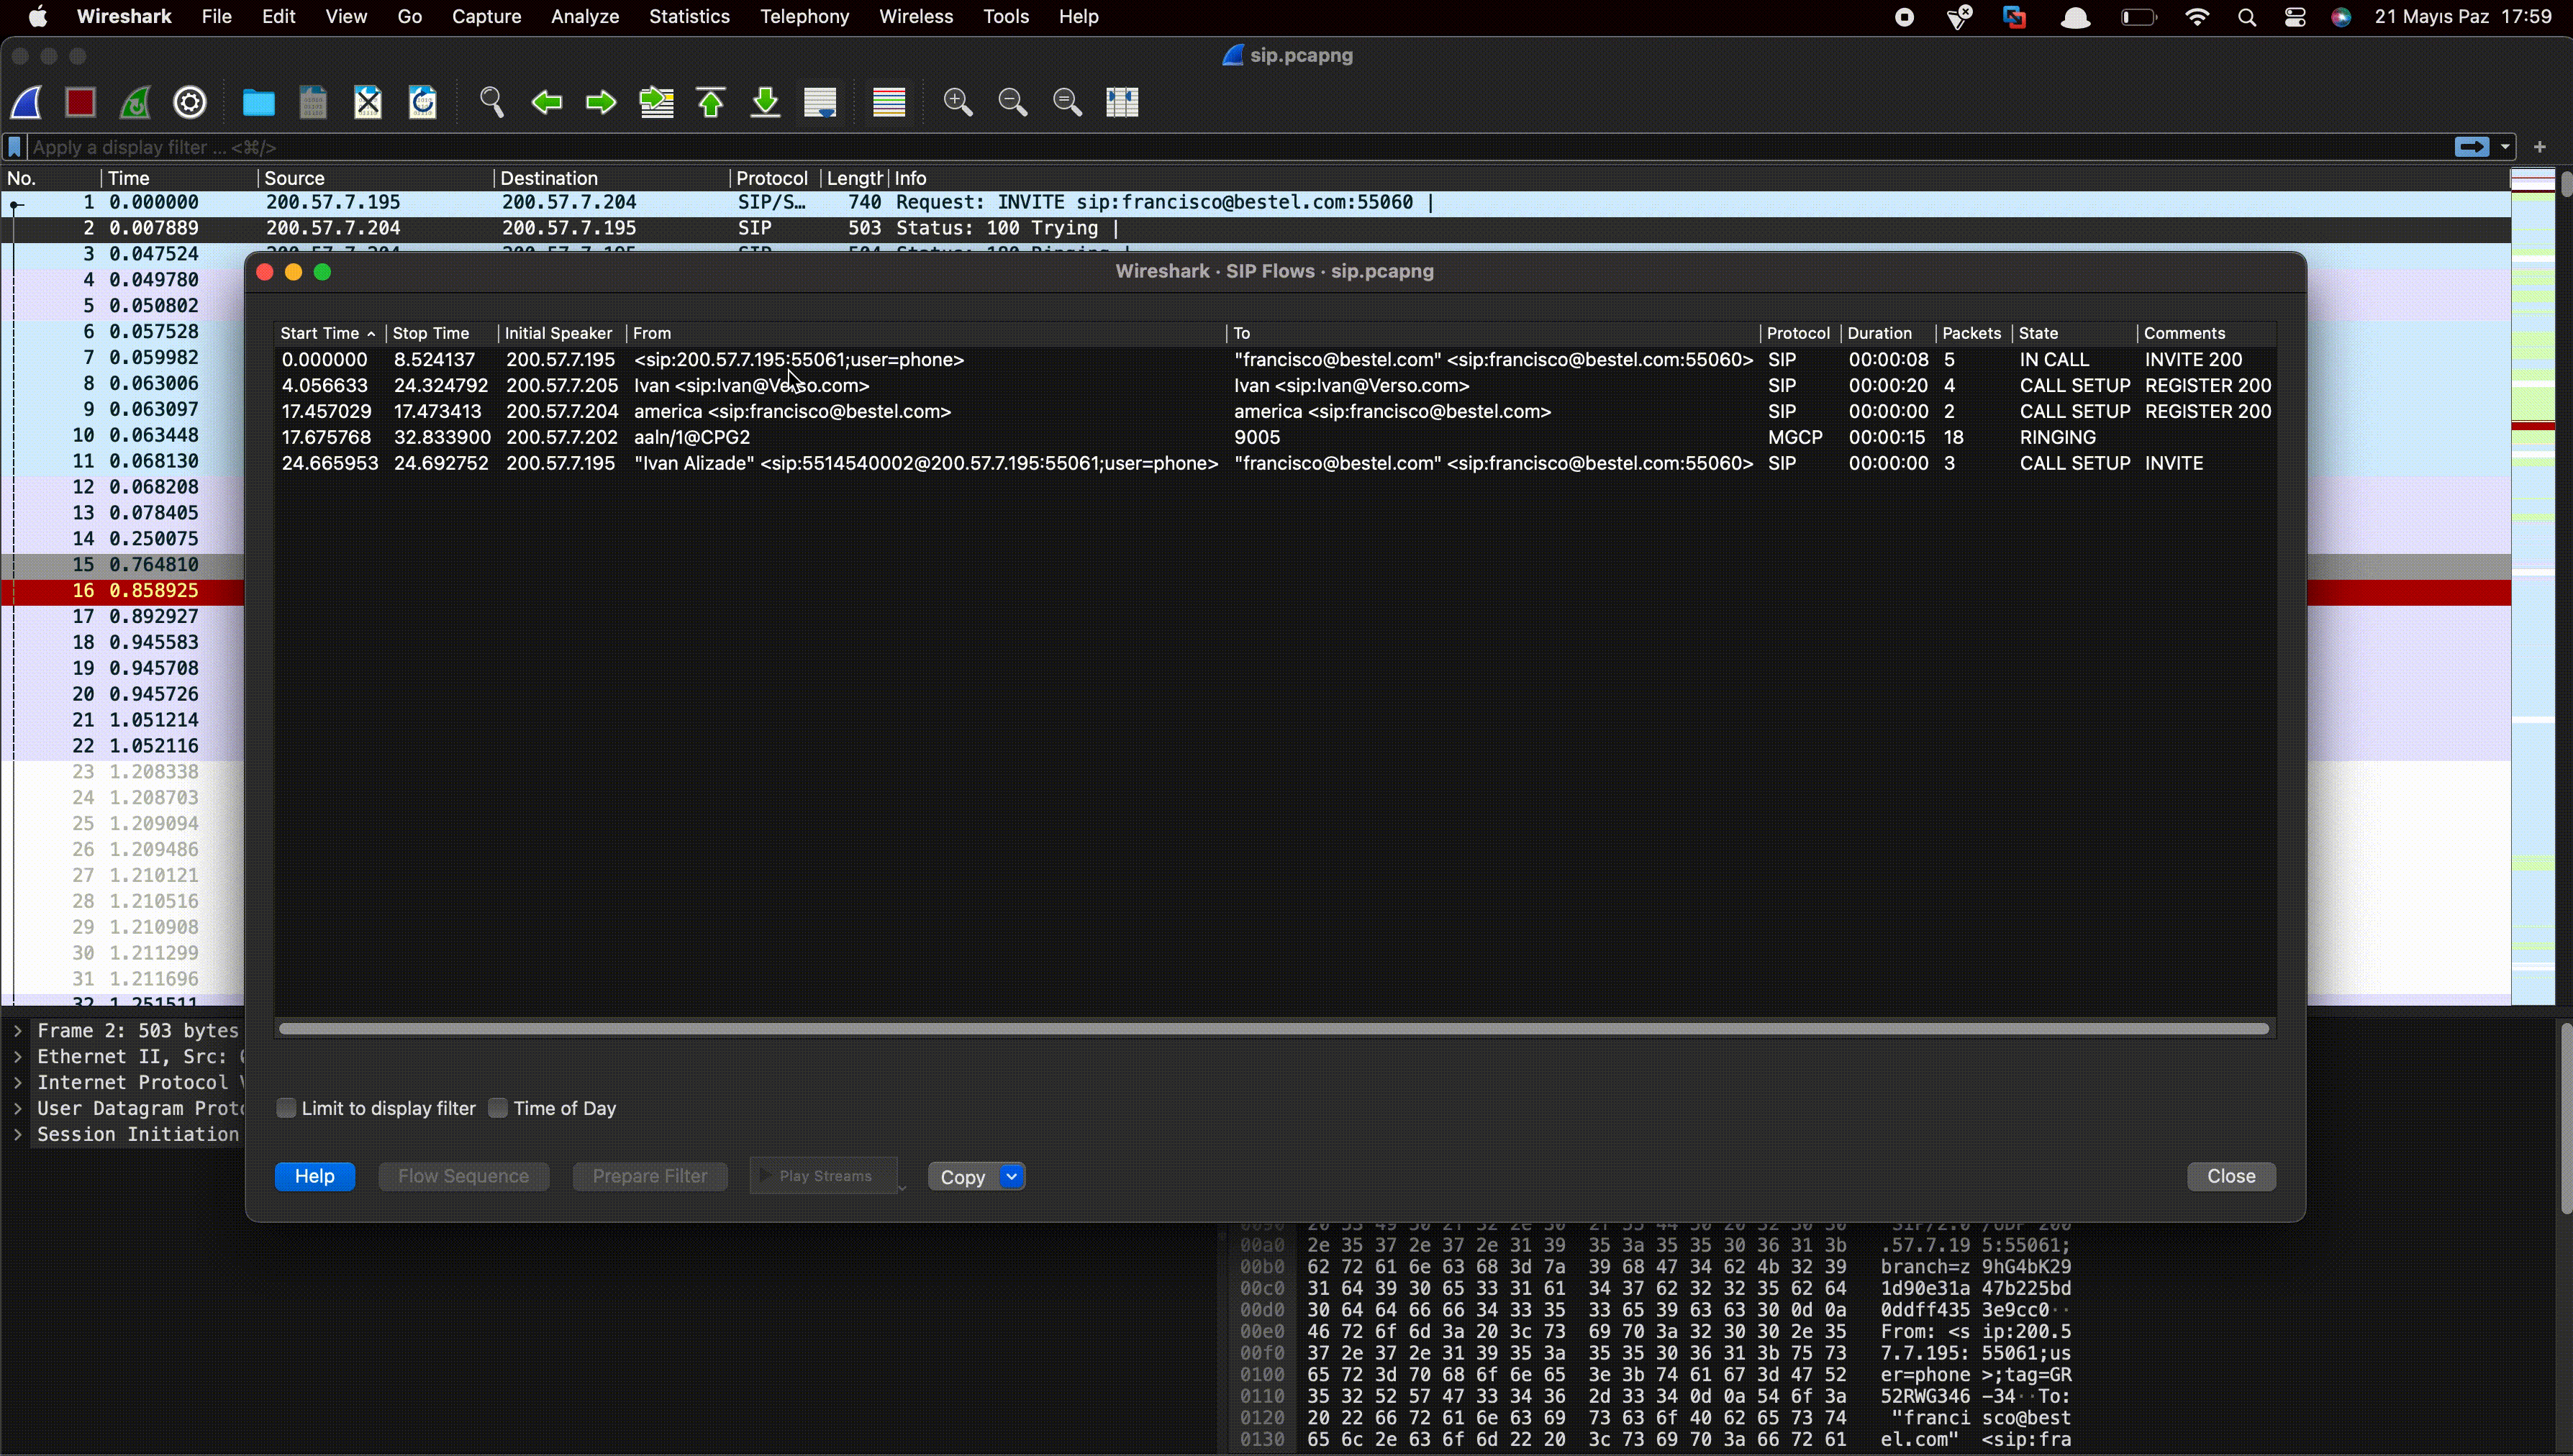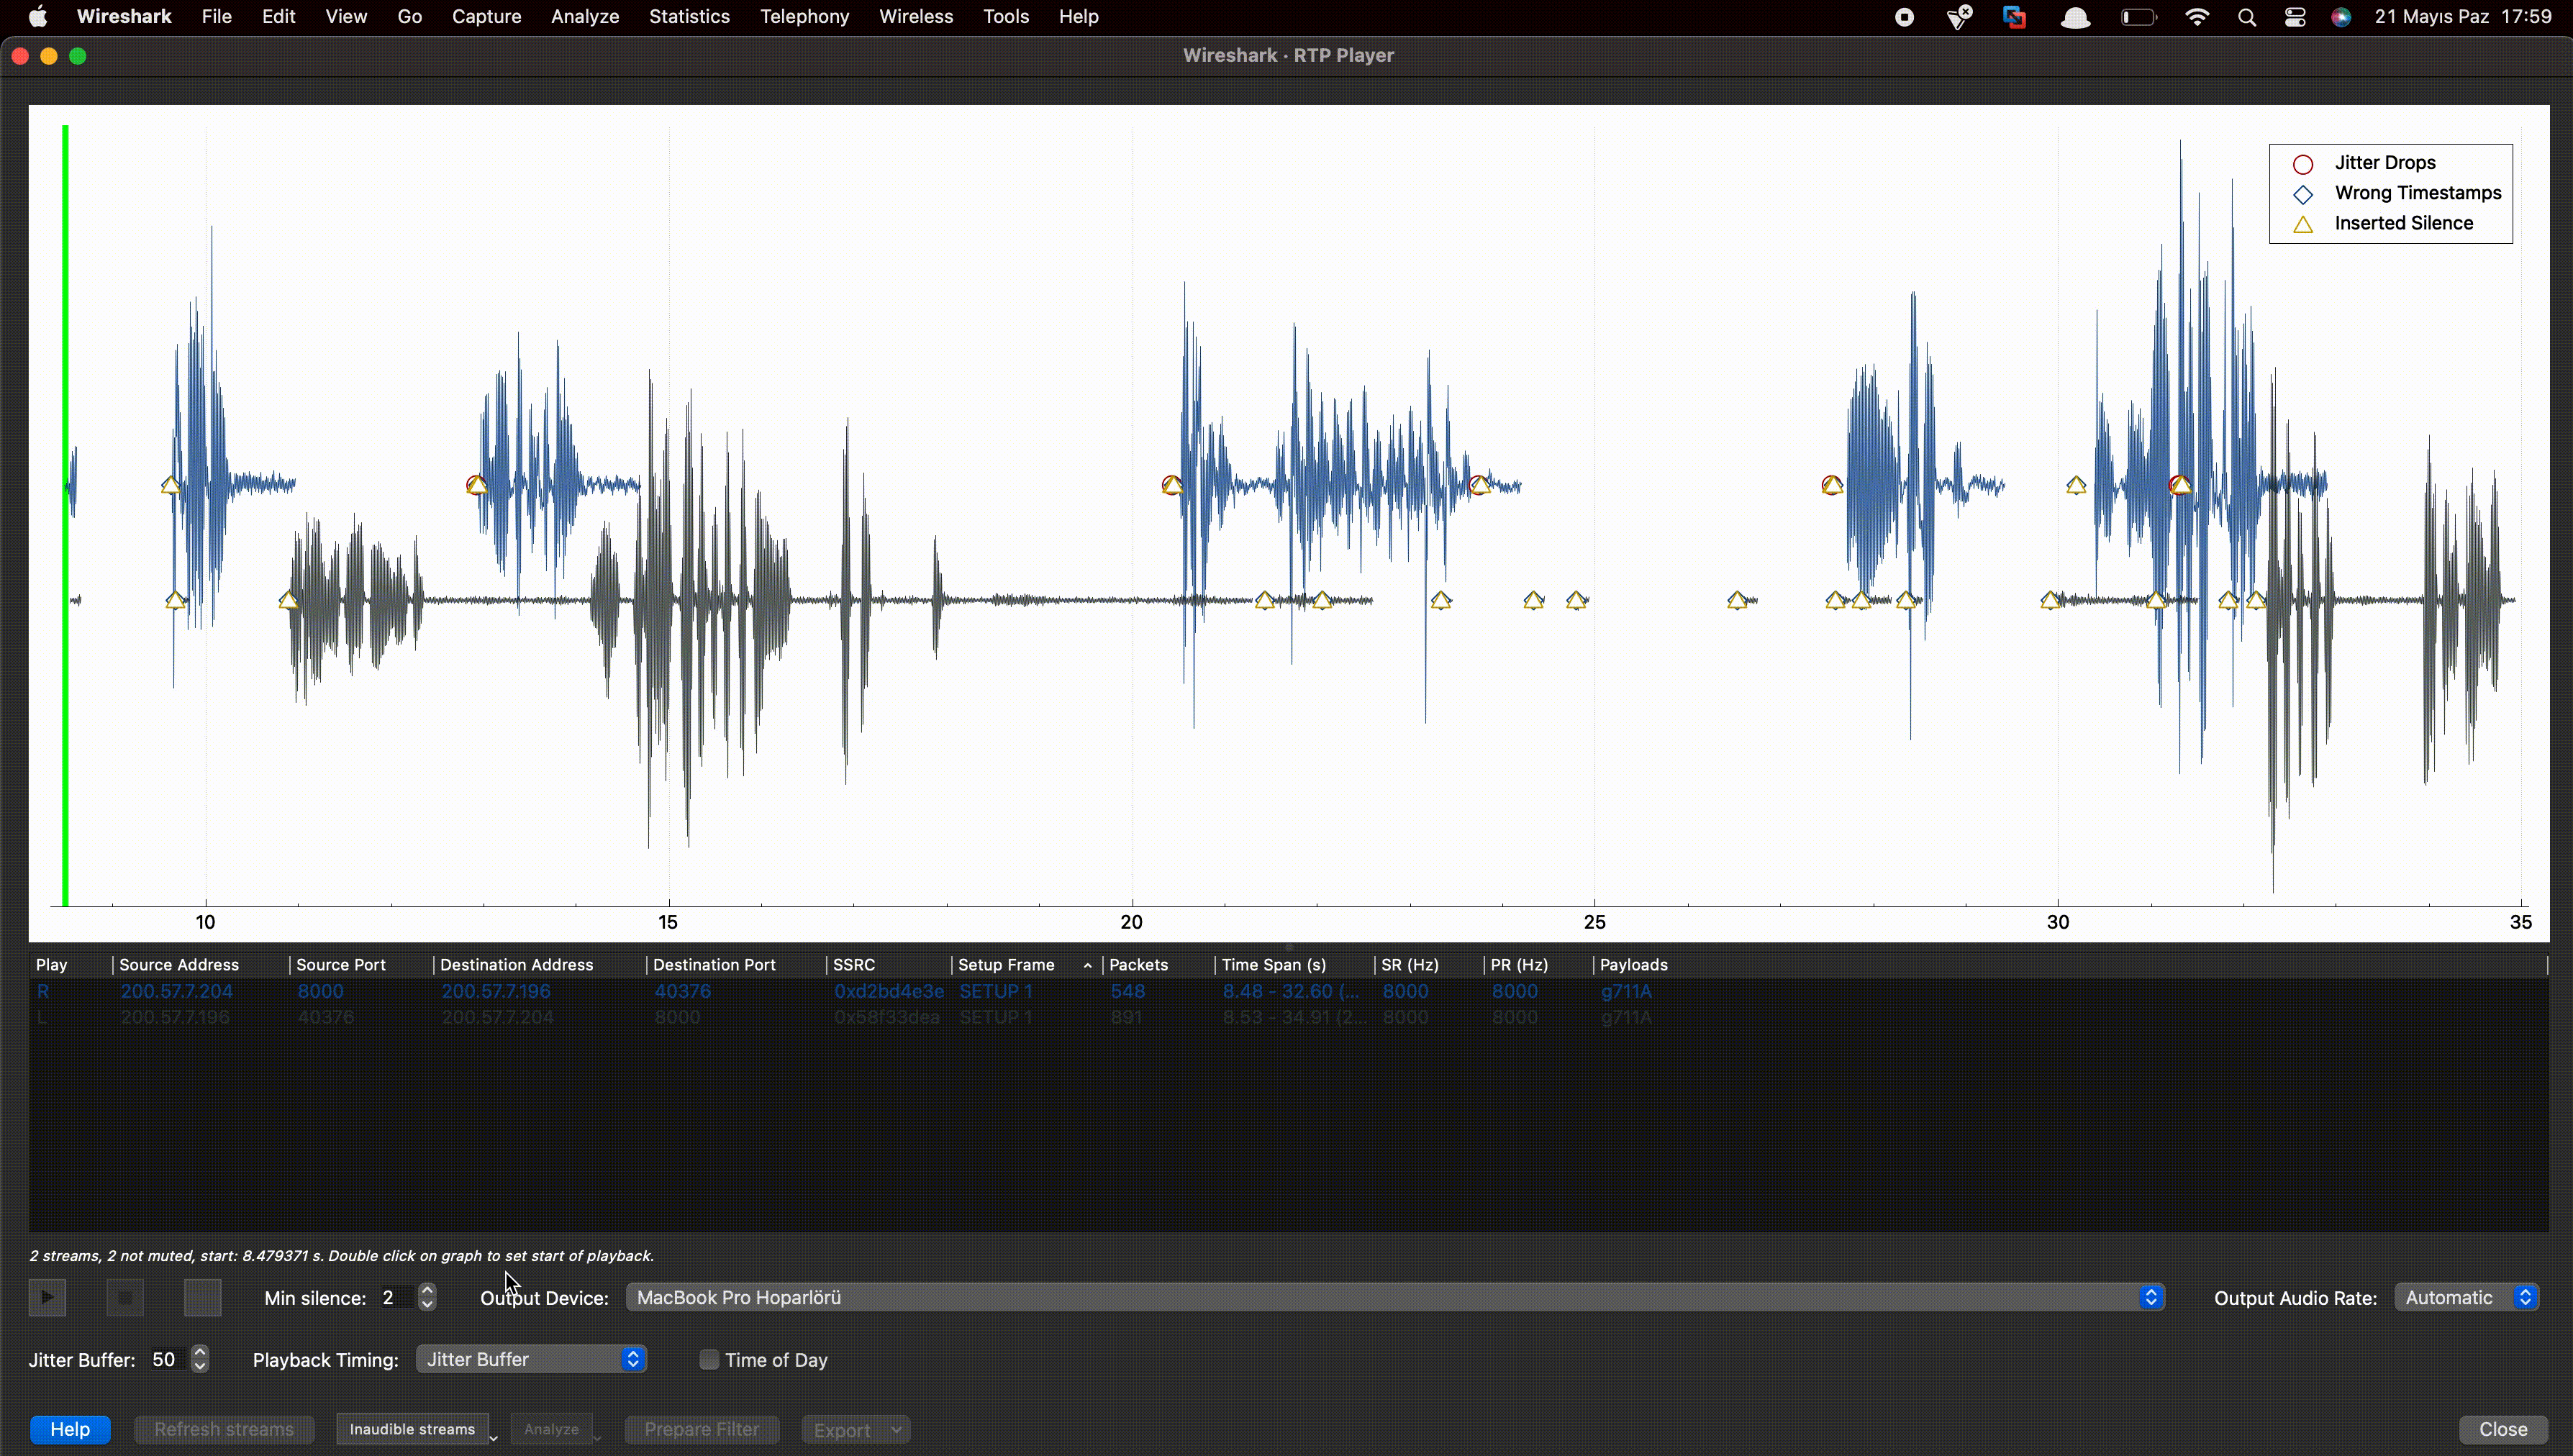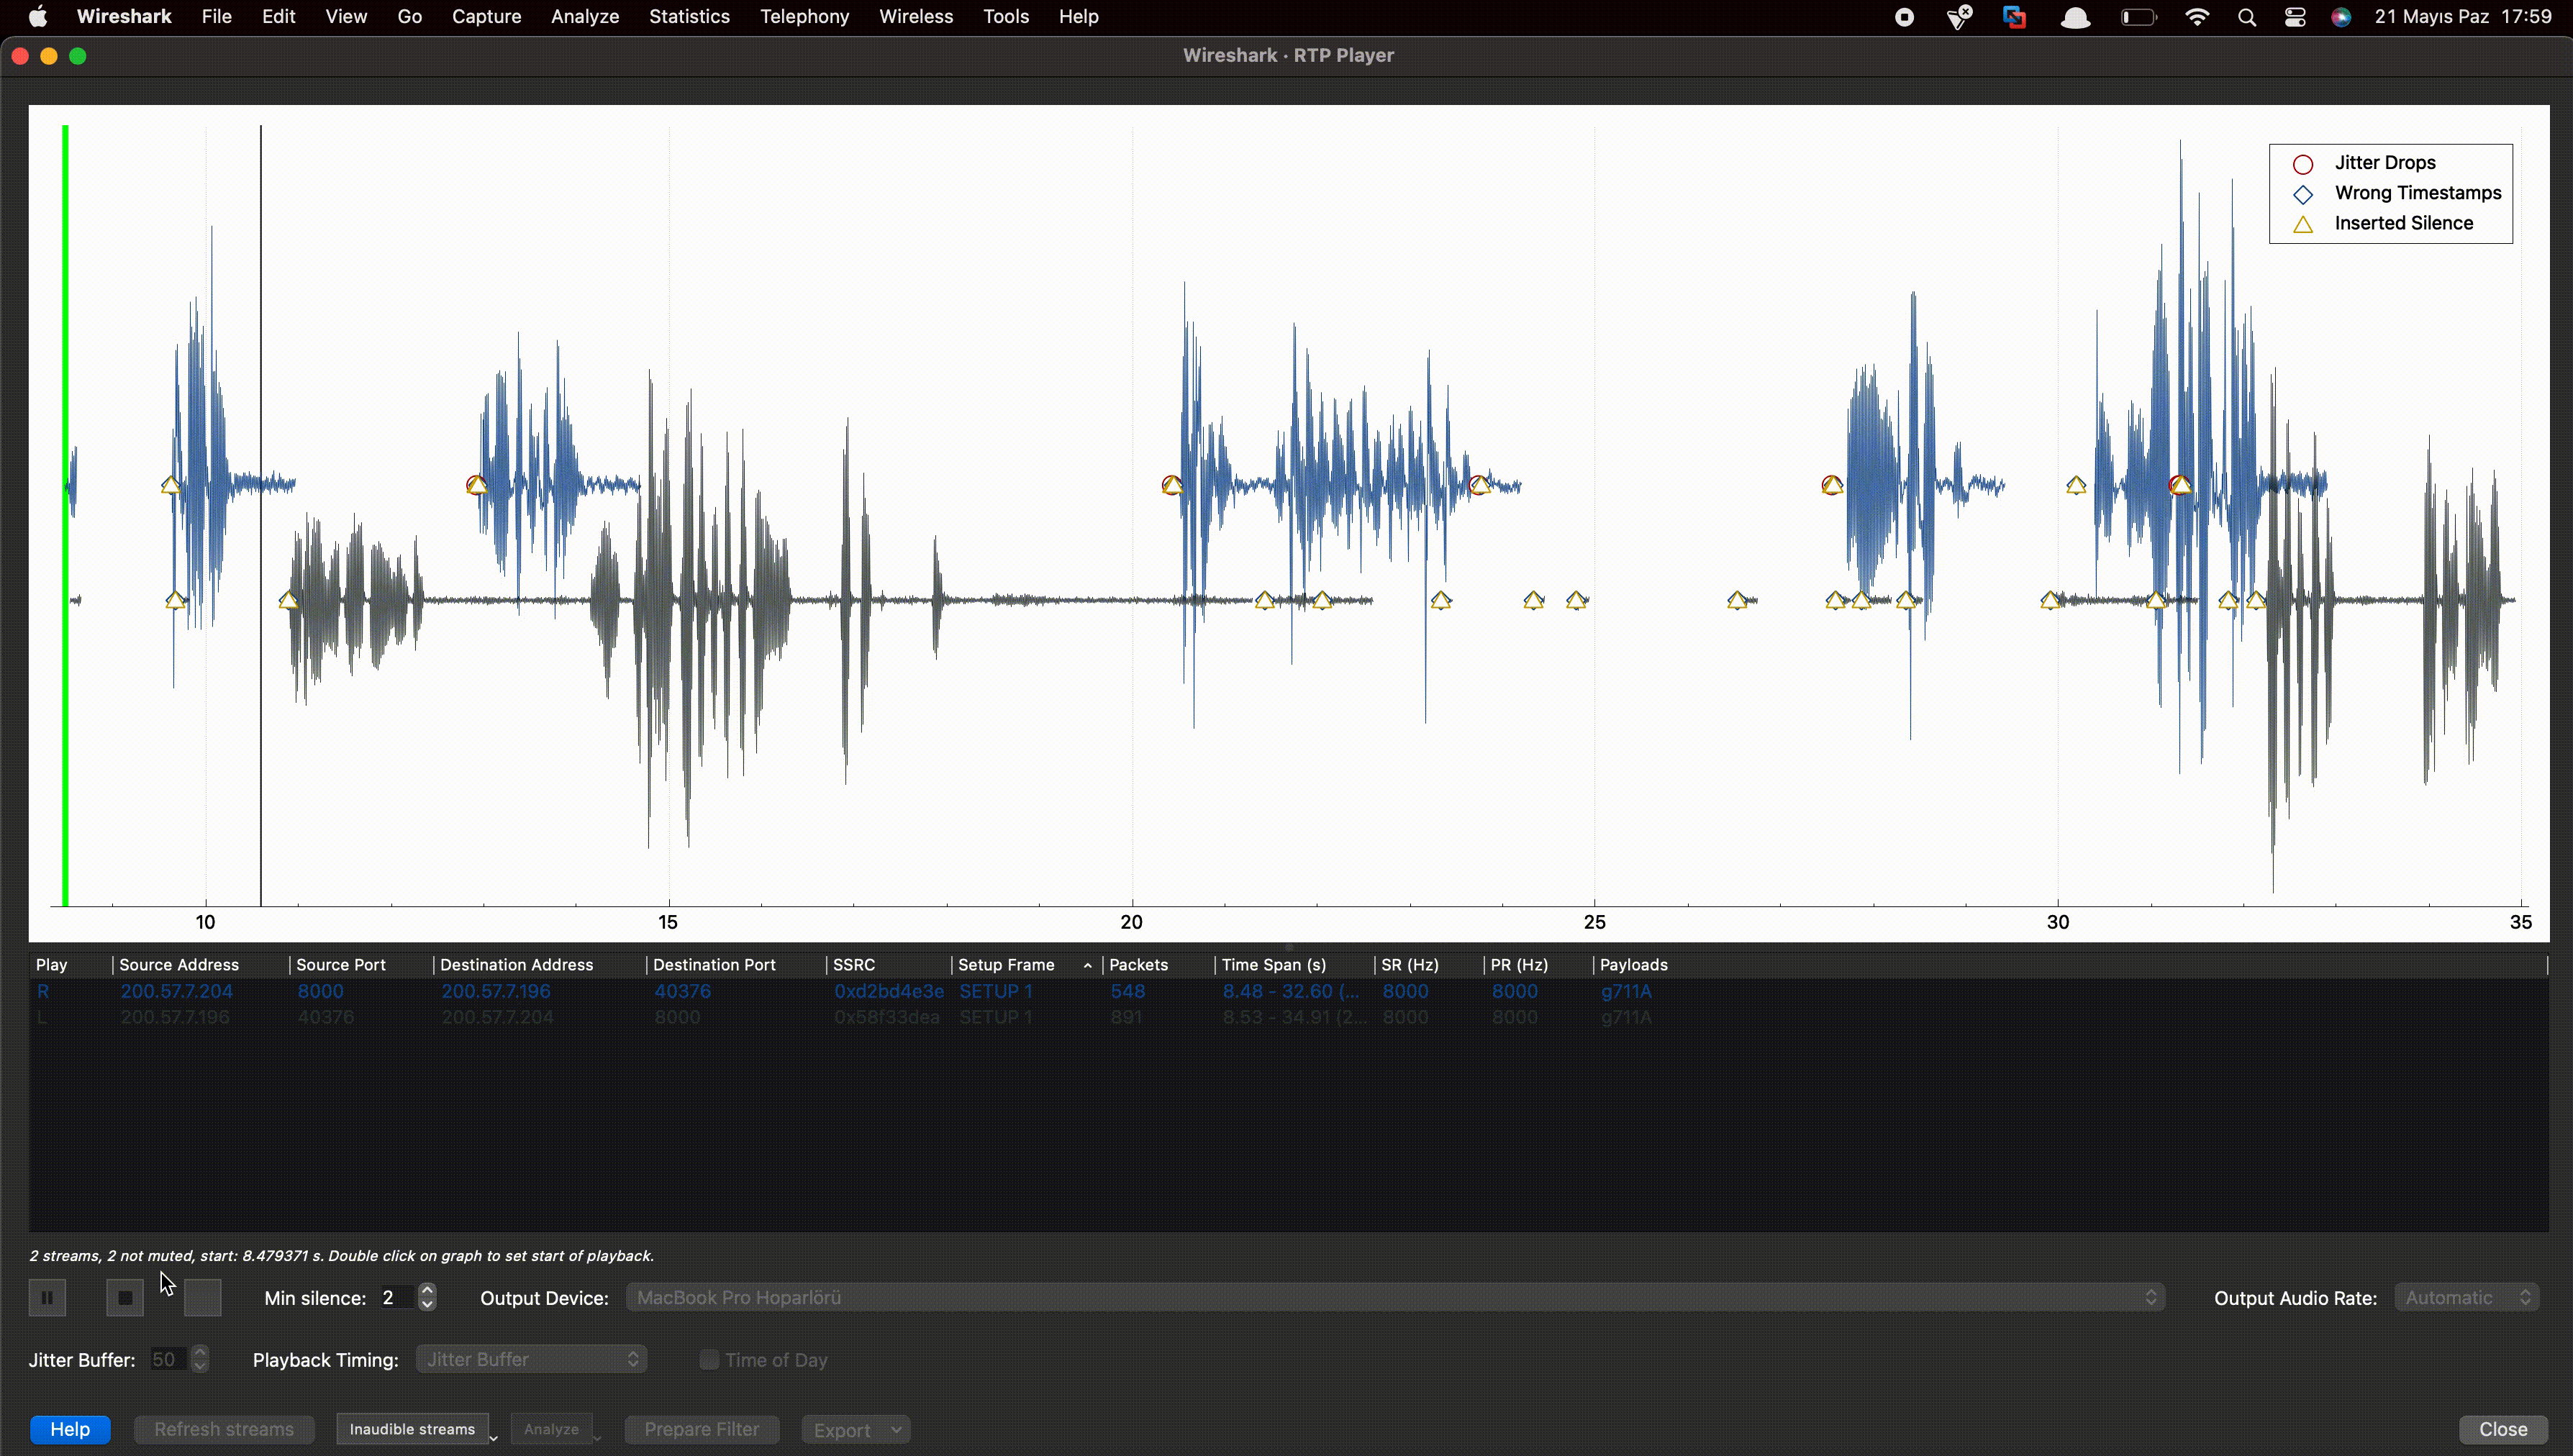
Le but de cet outil et de ce scénario est d'accroître la sensibilisation à la sécurité pour vos institutions. De plus, le point de vue d'un groupe APT a été tenté d'être reflété.
Par Mevlânâ Celâleddîn-i Rûmî







