
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0xblackash/cve-2026-46300
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationArticles et RechercheApprentissage et ÉducationExploitation de BinairesLabs et Pratique
GitHub0xblackash/cve-2026-46300

CVE-2026-46300

CVE-2026-46300

Voir le dépôt
15839il y a 6 moisPas encore vérifié
Partager

🛡️ CVE-2026-46300 - Fragnesia

Image ChatGPT du 16 mai 2026, 10_19_32 AM

Severity Linux Local Affected

Une attaque propre et mortelle par cache de pages

Variante de la famille "Dirty Frag"


📌 Aperçu

CVE-2026-46300 (Fragnesia) est un défaut logique de haute sévérité dans la gestion des tampons de socket du noyau Linux (skb_try_coalesce()) au sein du sous-système XFRM/ESP-in-TCP (espintcp ULP).

Un attaquant local non privilégié peut réaliser des écritures arbitraires d'octets dans le cache de pages du noyau de tout fichier lisible — y compris les binaires système comme /usr/bin/su — menant à une élévation de privilèges root locale fiable.


✨ Points clés

  • ✅ Aucune condition de course requise
  • ✅ Fonctionne purement dans le cache de pages (fichiers sur disque non modifiés)
  • ✅ Utilise splice() / sendfile() + déchiffrement AES‑GCM contrôlé
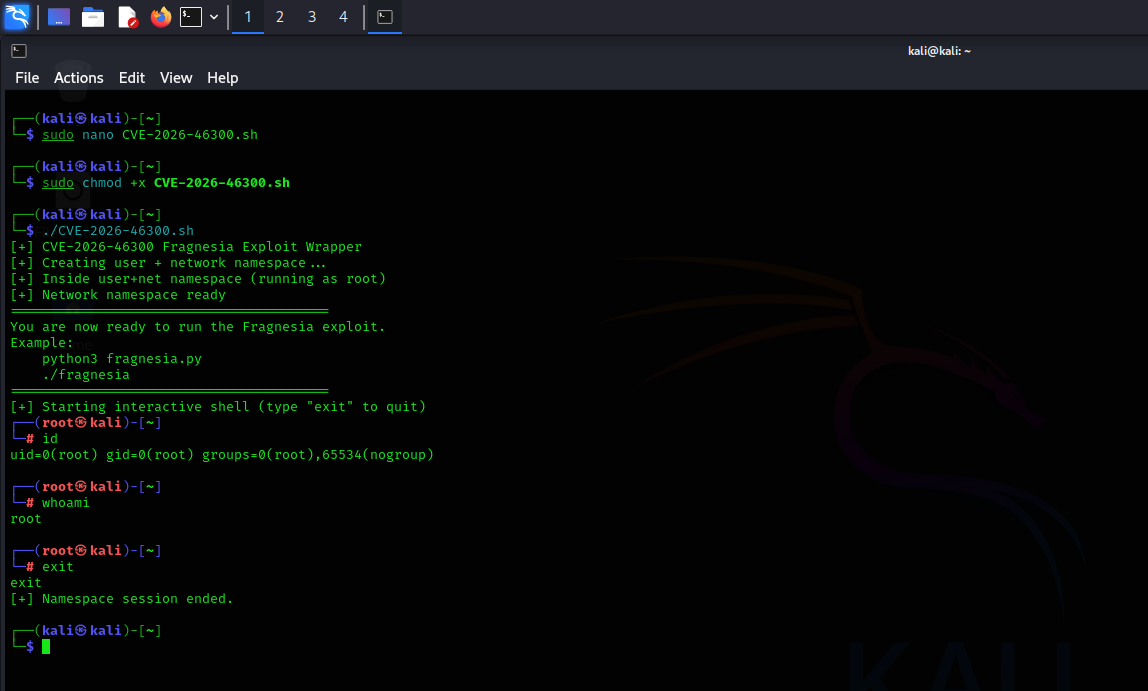
  • ✅ Preuve de concept publique disponible
  • ✅ Affecte la plupart des distributions Linux majeures

🛠 Démo

frangnesia

Cause racine : Propagation incorrecte du marqueur SKBFL_SHARED_FRAG lors de la coalescence des tampons de socket, permettant au déchiffrement contrôlé par l'attaquant de corrompre les pages du cache de pages.


🎯 Impact

CibleEffetSévérité
/usr/bin/su, /bin/sudoExécution de code en tant que rootCritique
Tout fichier lisibleCorruption silencieuse dans le cache de pagesÉlevée
Environnements conteneurisésÉchappement possible de l'hôteÉlevée

🛡️ Atténuation

1. Mise à jour (Recommandée)

Mettez à jour vers le dernier noyau patché de votre distribution.

2. Contournement immédiat

sudo sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/fragnesia.conf"
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

3. Vider le cache de pages (en cas de suspicion)

sudo sh -c 'echo 3 > /proc/sys/vm/drop_caches'

📥 Preuve de concept

Dépôt : v12-security/pocs - Fragnesia

⚠️ Uniquement à des fins éducatives et défensives.


📚 Références

  • Blog de sécurité AlmaLinux
  • Avis de sécurité Ubuntu
  • Bulletin de sécurité Red Hat
  • Discussion sur le correctif dans la liste de diffusion netdev Linux

Fait avec ❤️ pour la communauté de la sécurité

Restez en sécurité. Corrigez rapidement.

CVE-2026-46300 • Mai 2026

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





