
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-42569 — CVE-2026-42569 | Kitploit
Outils/GitHubGitHub/0xblackash/cve-2026-42569
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionApprentissage et ÉducationSécurité des Bases de Données
GitHub0xblackash/cve-2026-42569

CVE-2026-42569

CVE-2026-42569

Voir le dépôt
38il y a 6 moisPas encore vérifié
Partager

🚨 CVE-2026-42569 - Effacement non authentifié de la base de données phpVMS

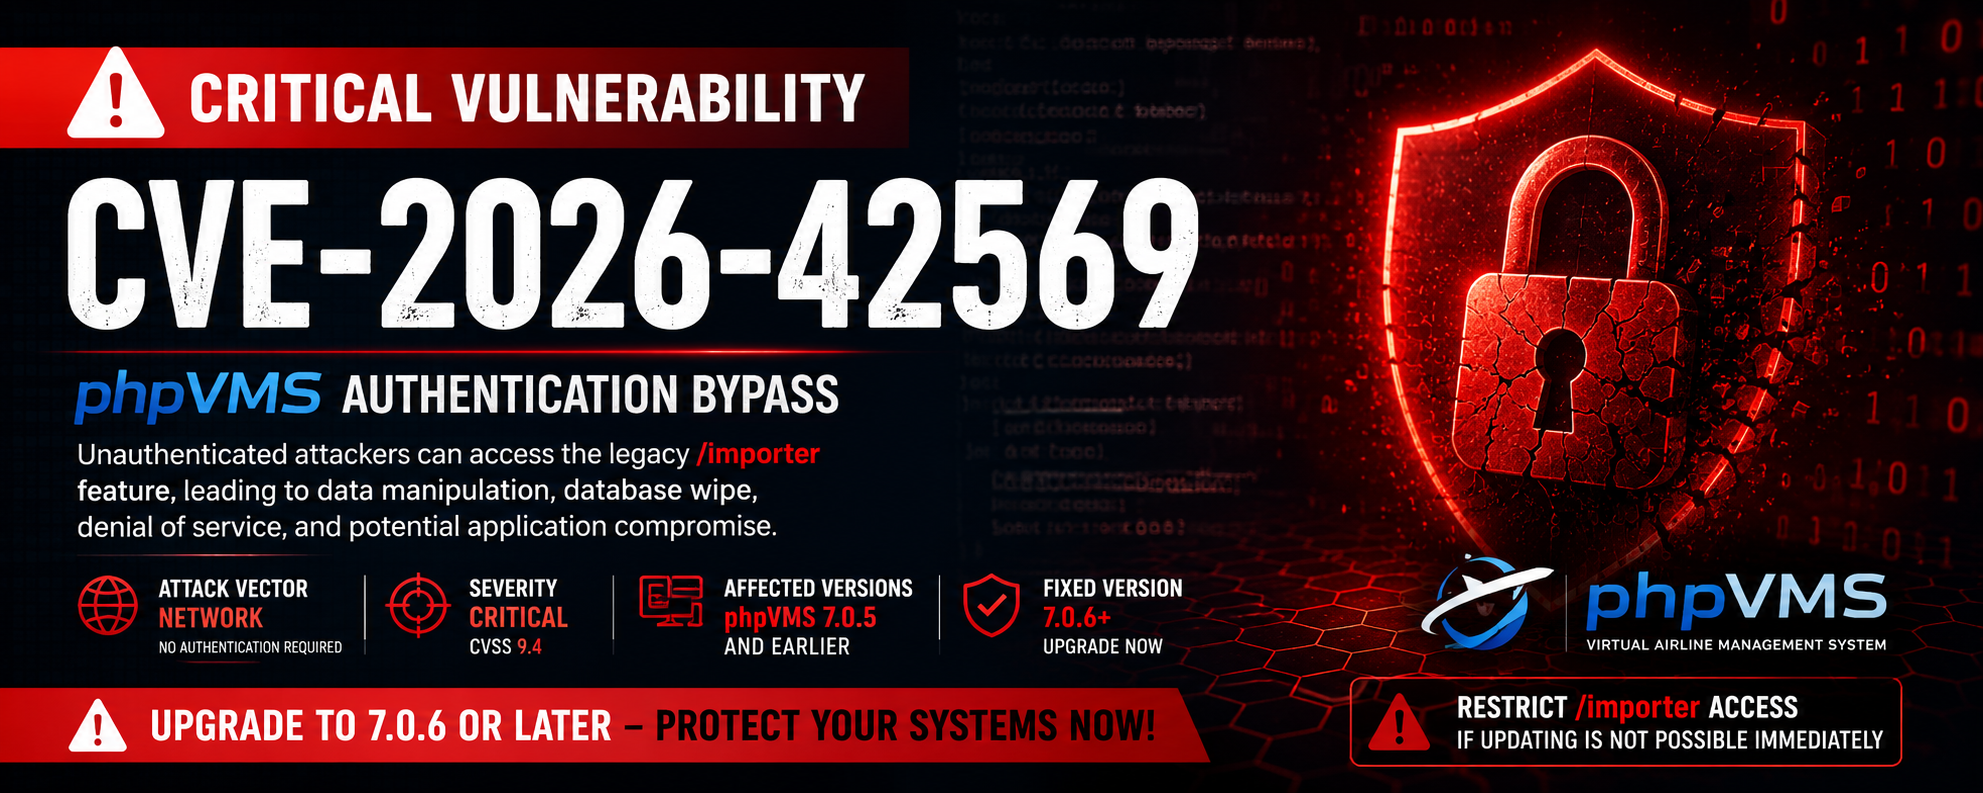
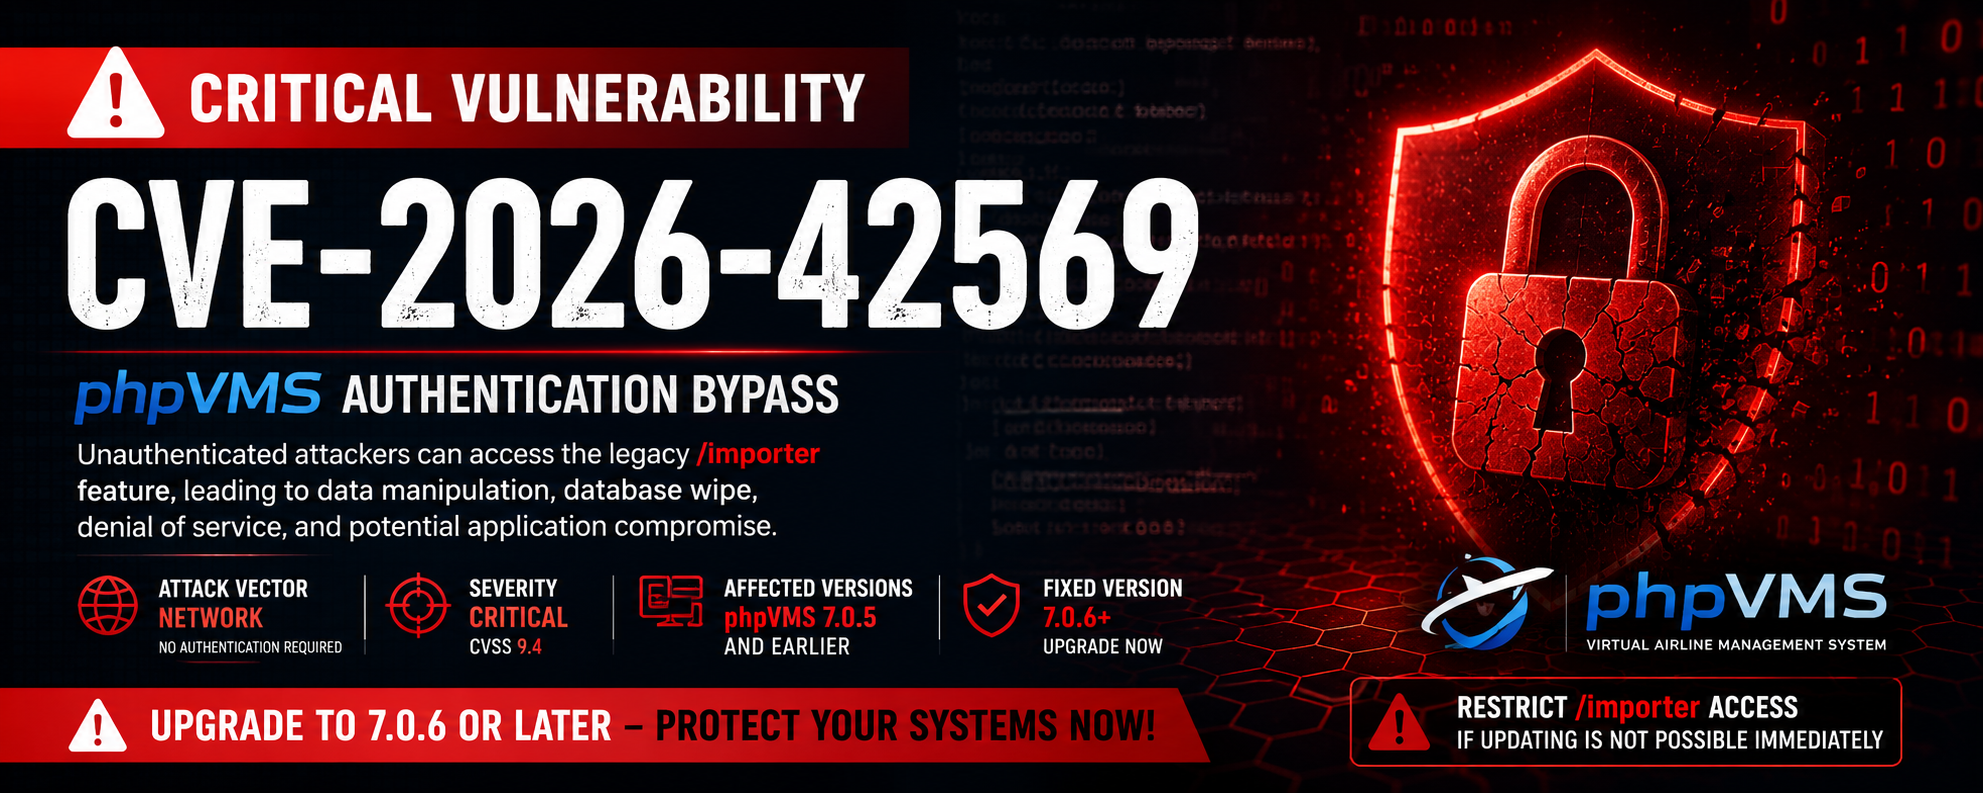
ChatGPT Image May 11, 2026, 12_34_25 PM

Effacement non authentifié de la base de données / Import destructif dans phpVMS

Critical phpVMS Exploit


📌 Aperçu

CVE-2026-42569 est une vulnérabilité critique dans phpVMS (Système de gestion de compagnie aérienne virtuelle) qui permet à des attaquants non authentifiés d'accéder à des points de terminaison d'importation hérités.

Ces points de terminaison étaient censés être restreints mais restent accessibles dans les versions ≤ 7.0.5, permettant potentiellement à des attaquants de déclencher des opérations de suppression massive ou d'effacement de la base de données.

🛠 Versions affectées

VersionStatut
phpVMS ≤ 7.0.5Vulnérable
phpVMS 7.0.6+Corrigé

⚠️ Impact

  • Accès non authentifié
  • Suppression massive de vols, d'utilisateurs, d'horaires et d'autres données critiques
  • Effacement complet possible de la base de données (opérations TRUNCATE / DELETE)
  • Compromission totale du système de compagnie aérienne virtuelle

🧪 Utilisation du PoC

python3 CVE-2026-42569.py http://target.com

Exemple de sortie (succès) :

[+] SUCCESS! Endpoint reachable: /importer
[!!] Target is VULNERABLE to CVE-2026-42569
[!!] Database wipe / mass deletion is possible!

🛡️ Atténuation

  1. Mettez à jour immédiatement vers phpVMS 7.0.6 ou une version ultérieure.
  2. Supprimez ou restreignez l'accès aux points de terminaison /importer et /import.
  3. Bloquez l'accès aux routes d'importation héritées dans votre serveur web (Nginx/Apache).
  4. Sauvegardez régulièrement votre base de données.

🔧 Correctif temporaire rapide (Nginx)

location ~* ^/(importer|import) {
    deny all;
    return 403;
}

⚠️ Avertissement

Ce dépôt est destiné uniquement à des tests de sécurité éducatifs et autorisés.
L'auteur n'est pas responsable de toute utilisation abusive ou des dommages causés par cet outil.
L'exploitation non autorisée est illégale.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →