 0xblackash/cve-2026-23111
CVE-2026-23111

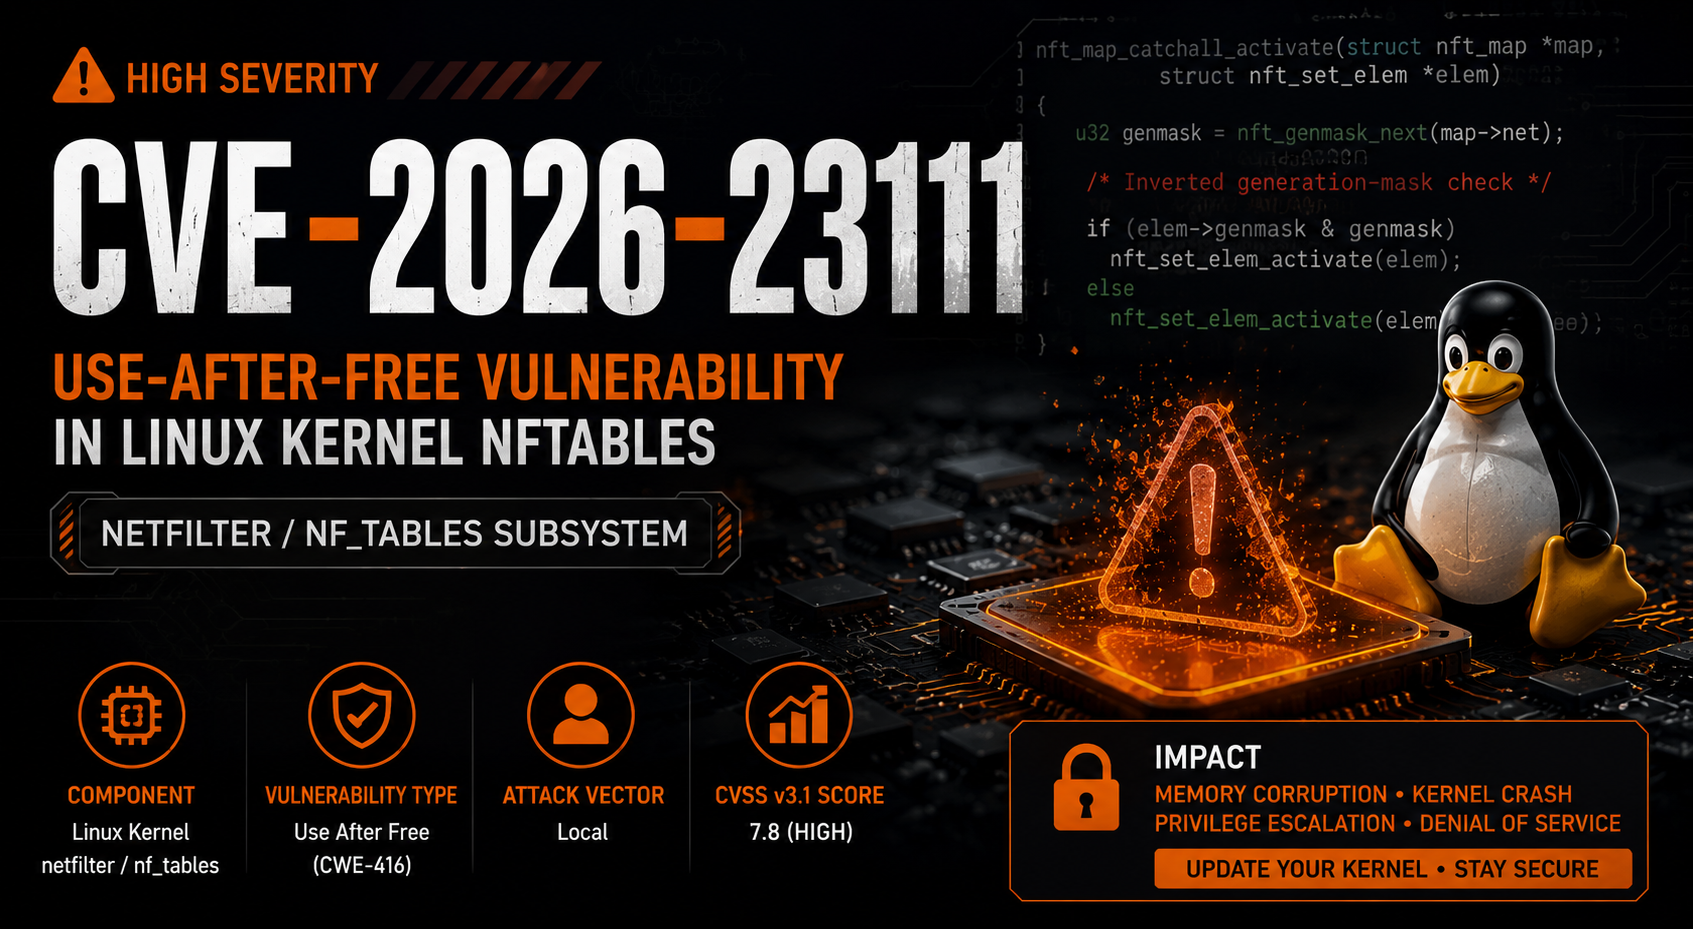


CVE-2026-23111 est une vulnérabilité Use-After-Free (UAF) de sévérité élevée affectant le sous-système netfilter/nf_tables du noyau Linux.
La faille provient d'une gestion incorrecte des éléments de carte fourre-tout lors des opérations de rollback de transactions nftables, entraînant un problème de sécurité mémoire qui peut permettre à des attaquants locaux de déclencher une corruption de la mémoire du noyau.
| Champ | Valeur |
|---|---|
| CVE | CVE-2026-23111 |
| Sévérité | Élevée |
| CVSS v3.1 | 7.8 |
| CWE | CWE-416 |
| Type de vulnérabilité | Use After Free |
| Vecteur d'attaque | Local |
| Privilèges requis | Faible |
| Interaction utilisateur | Aucune |
| Composant | netfilter / nf_tables |
| Complexité d'exploitation | Faible |
La vulnérabilité se trouve dans :
net/netfilter/
            └── nf_tables
Lors du rollback d'une transaction échouée, la fonction :
nft_map_catchall_activate()
contient une logique de validation de masque de génération inversée.
Cela amène le noyau à réactiver incorrectement des éléments de carte fourre-tout, ce qui peut entraîner des références à une mémoire déjà libérée.
Les conséquences incluent :
┌─────────────────────┐
│ Local Attacker      │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ nftables Operation  │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Transaction Failure │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Rollback Triggered  │
└──────────┬──────────┘
           │
           ▼
┌───────────────────────────┐
│ nft_map_catchall_activate │
│ Logic Error               │
└──────────┬────────────────┘
           │
           ▼
┌─────────────────────┐
│ Use-After-Free      │
│ Condition           │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Memory Corruption   │
└──────────┬──────────┘
           │
           ▼
┌─────────────────────┐
│ Kernel Compromise   │
└─────────────────────┘
Rollback
   │
   ▼
Reactivate Inactive Elements
Rollback
   │
   ▼
Incorrect Generation Check
   │
   ▼
Invalid Element Activation
   │
   ▼
Use-After-Free
🟠 Medium
Exposition potentielle de la mémoire du noyau.
🔴 High
La corruption de la mémoire peut permettre la modification des structures du noyau.
🔴 High
Un panique du noyau et des plantages système sont possibles.
🔴 High
Les attaquants locaux peuvent exploiter la faille pour obtenir des privilèges élevés.
Linux Kernel
      │
      ▼
  Netfilter
      │
      ▼
   nf_tables
      │
      ▼
Catch-all Map Elements
Surveiller les systèmes pour :
Journaux utiles :
dmesg
journalctl -k
audit.log
✓ Update Linux Kernel
✓ Apply Vendor Security Patches
✓ Restrict Local Access
✓ Monitor Kernel Logs
✓ Audit nftables Configurations
✓ Enable Security Monitoring
Vérifier la version du noyau :
uname -r
Vérifier nftables :
nft list ruleset
| Catégorie | Risque |
|---|---|
| Exploitabilité | 🟠 Moyen |
| Escalade de privilèges | 🔴 Élevé |
| Déni de service | 🔴 Élevé |
| Corruption mémoire | 🔴 Élevé |
| Exploitation à distance | 🟢 Non |
| Exploitation locale | 🔴 Oui |
| Événement | Statut |
|---|---|
| Vulnérabilité découverte | ✅ |
| CVE attribué | ✅ |
| Divulgation publique | ✅ |
| Correctif du noyau publié | ✅ |
| Avis des fournisseurs publiés | ✅ |
Patch Immediately
        │
        ▼
Monitor Systems
        │
        ▼
Audit nftables Usage
        │
        ▼
Restrict Untrusted Users
        │
        ▼
Maintain Kernel Updates
CVE-2026-23111 démontre comment des erreurs logiques subtiles dans la gestion de la mémoire du noyau peuvent entraîner de graves conséquences en matière de sécurité.
⭐ Mettez une étoile à ce dépôt si vous l'avez trouvé utile.







