
zizmor v1.30.0-rc1
Outil d'analyse statique pour les systèmes CI/CD qui détecte et corrige les problèmes de sécurité dans les configurations GitHub Actions, Dependabot et pre-commit, notamment les injections de modèles, les fuites d'identifiants et les erreurs de configuration des permissions.
🌈 zizmor




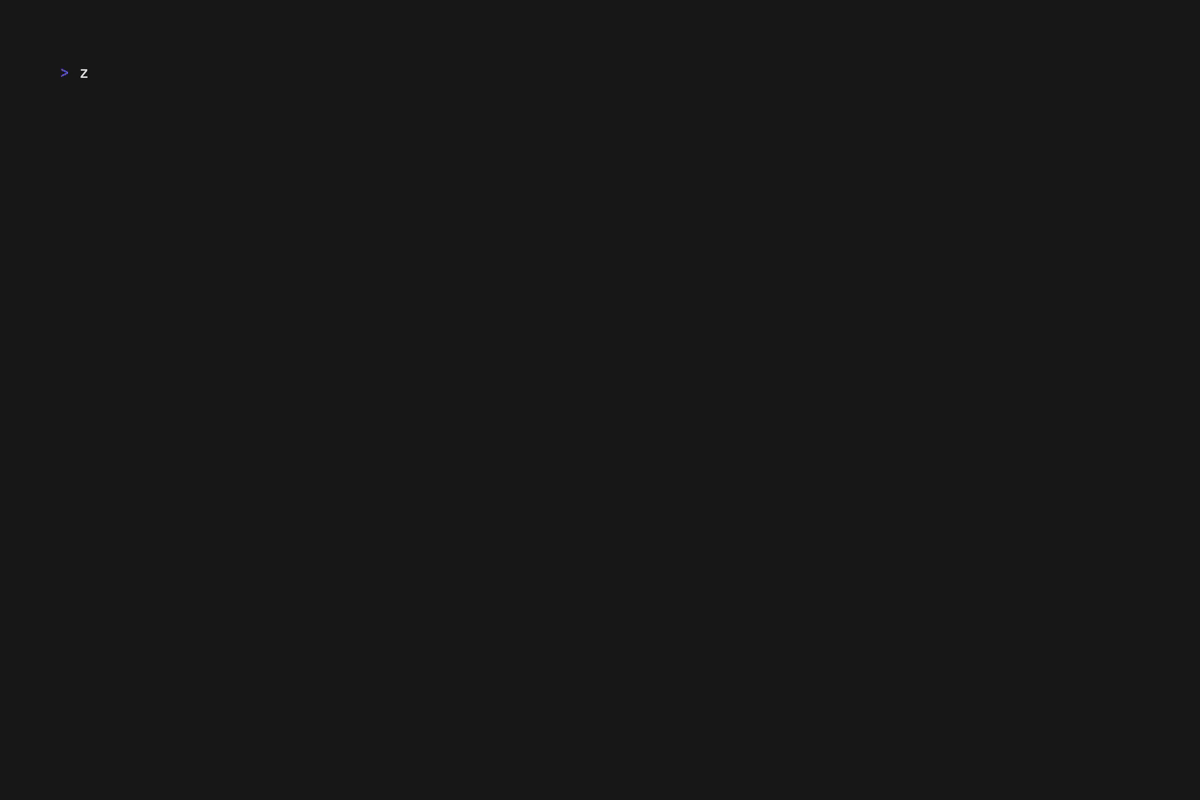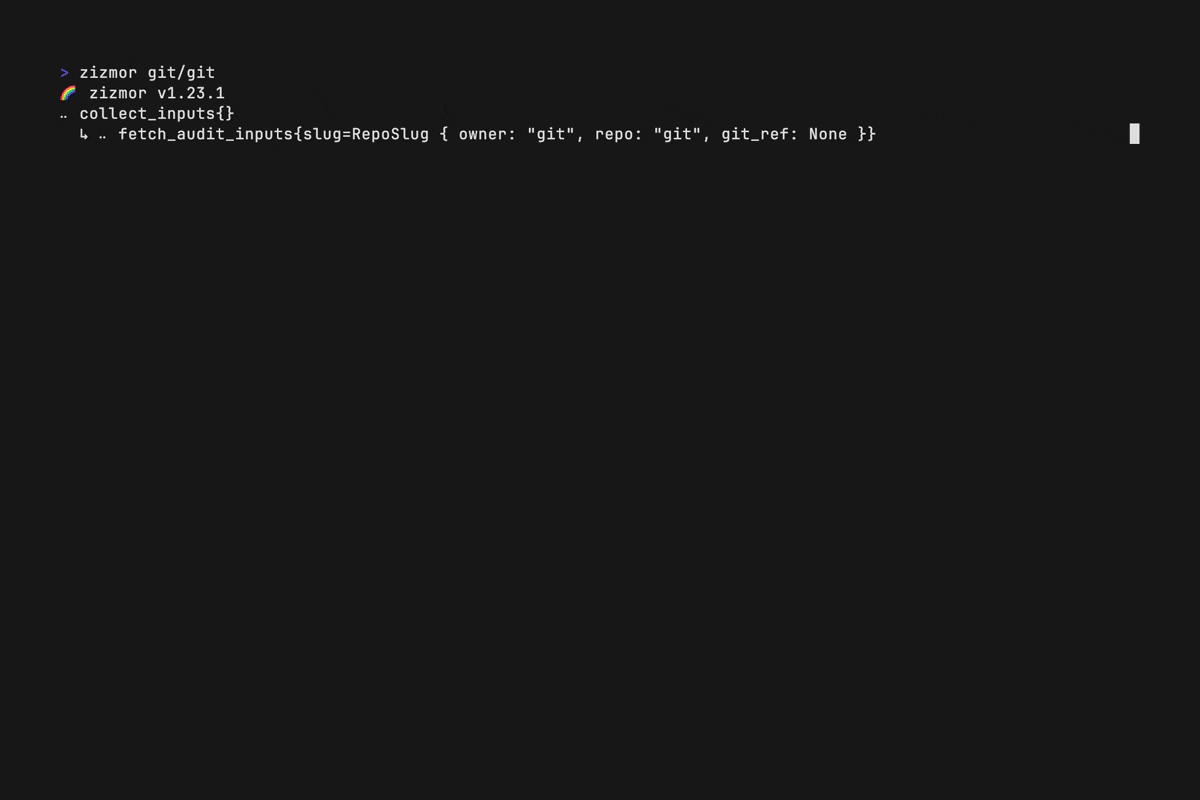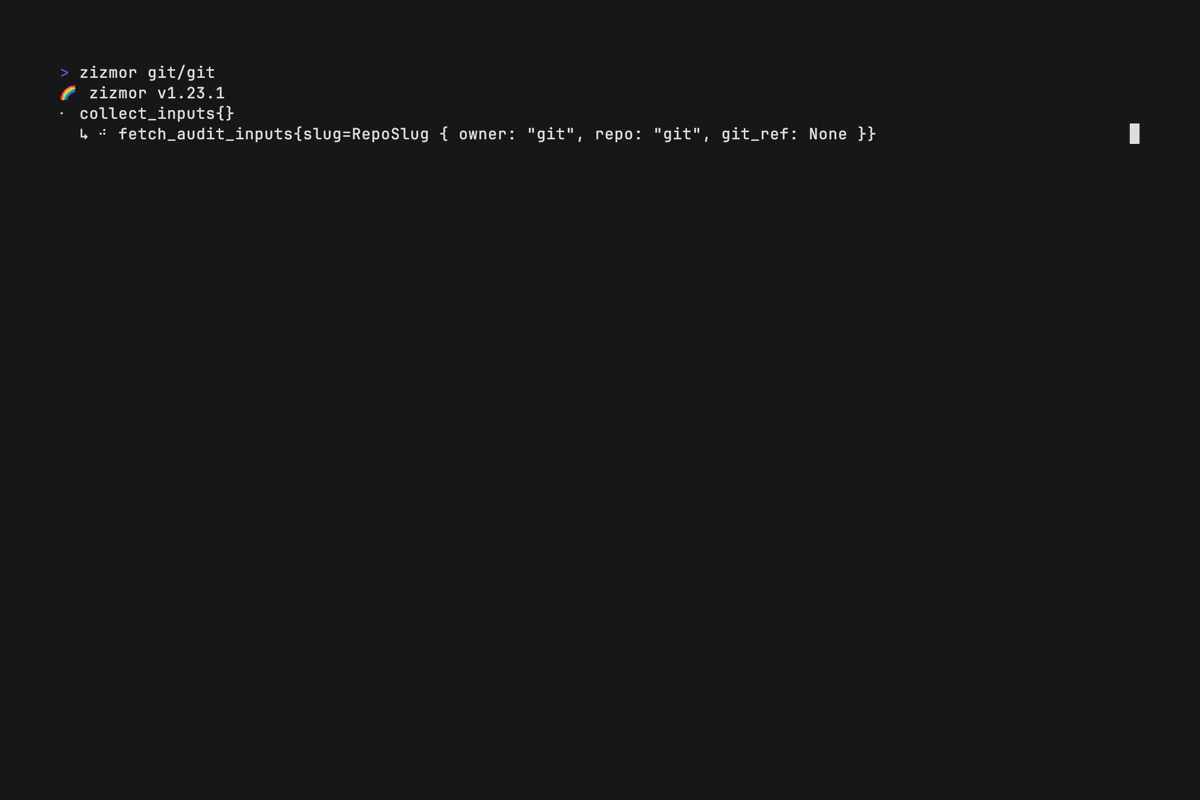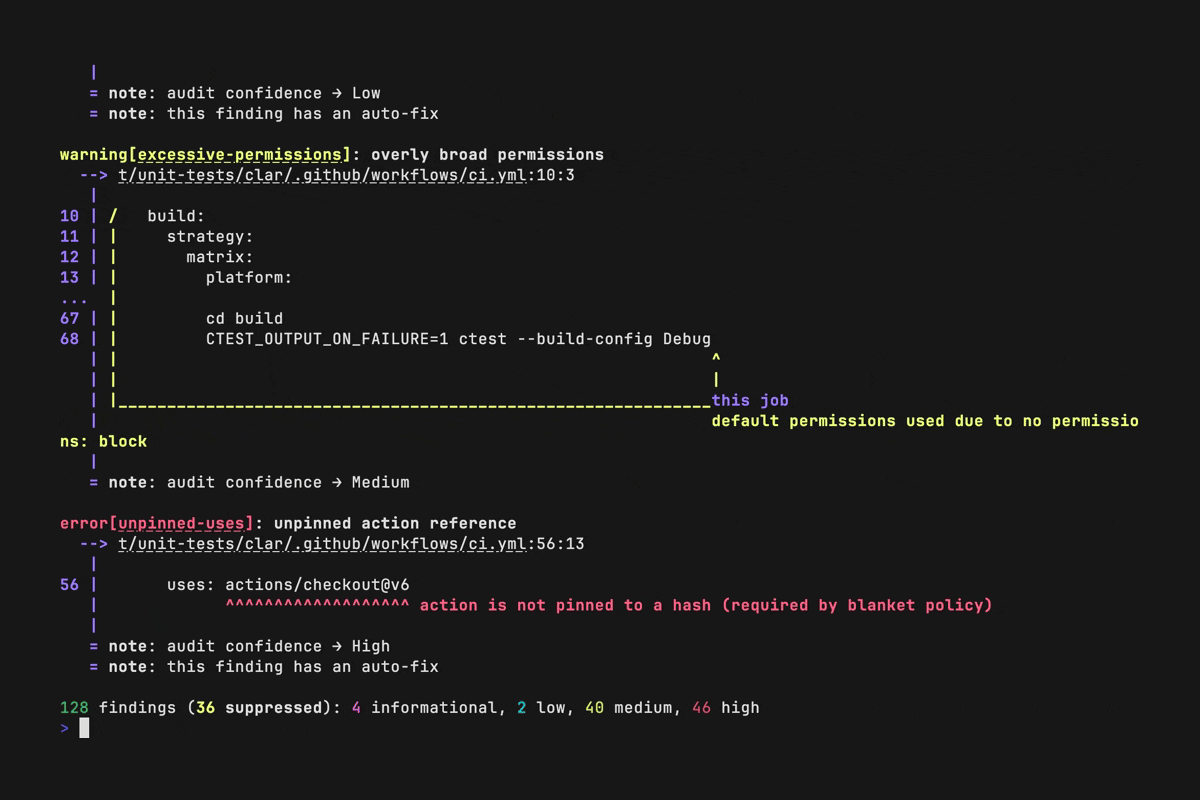
zizmor est un outil d'analyse statique pour les systèmes CI/CD.
Il peut détecter et corriger les problèmes de sécurité dans les configurations CI/CD courantes, notamment GitHub Actions, Dependabot et pre-commit. Voici quelques-uns des problèmes que zizmor détecte :
- Vulnérabilités d'injection de template, menant à une exécution de code contrôlée par l'attaquant
- Persistance et fuite accidentelles d'identifiants
- Portées de permissions excessives et octrois d'identifiants trop larges aux runners
- Commits imposteurs et références
gitprêtant à confusion - ...[et bien plus encore] !

Consultez la documentation de zizmor
pour les [étapes d'installation], ainsi qu'un [guide de démarrage rapide] et
[des recettes d'utilisation détaillées].
Licence
zizmor est distribué sous la licence MIT.
Contribution
Consultez notre guide de contribution !
Le nom ?
[Maintenant, vous pouvez avoir de beaux workflows propres !]
Sponsors
Le développement de zizmor est soutenu par ces formidables sponsors !

Grafana Labs |

Trail of Bits |

Kusari |
Tracebit |
||||

Coder |

glueckkanja AG |

prospex |
|||||
| Alexander Riccio | Carol Willing |
Vous souhaitez voir votre nom ou votre logo ci-dessus ? Envisagez de devenir sponsor via l'un des moyens suivants :
- GitHub Sponsors (préféré)
- thanks.dev
- ko-fi