
xalgorix v4.6.78
Agents de pentest IA autonomes — reconnaissance en temps réel, détection de vulnérabilités et orchestration de l'exploitation. Go + TypeScript.





Xalgorix — Le pentester IA open-source qui prouve les vulnérabilités
La plupart des scanners détectent. Xalgorix prouve. Un agent LLM autonome applique une méthodologie complète de pentest, puis un vérificateur indépendant ré-exploite chaque découverte avant qu'elle ne soit rapportée — vous obtenez ainsi des preuves, et non un tas de peut-être à trier. Auto-hébergé, privé, et avec votre propre LLM. Développé en Go + TypeScript.
🚀 Démarrage rapide · 💡 Pourquoi Xalgorix · ✨ Fonctionnalités · 🎯 Cas d'usage · ☁️ Cloud hébergé · 📖 Documentation
🎬 Présentation du lancement
▶️ Regardez la vidéo de lancement de 50 secondes — Xalgorix en action : scan autonome et découvertes vérifiées par exploit en moins d'une minute.
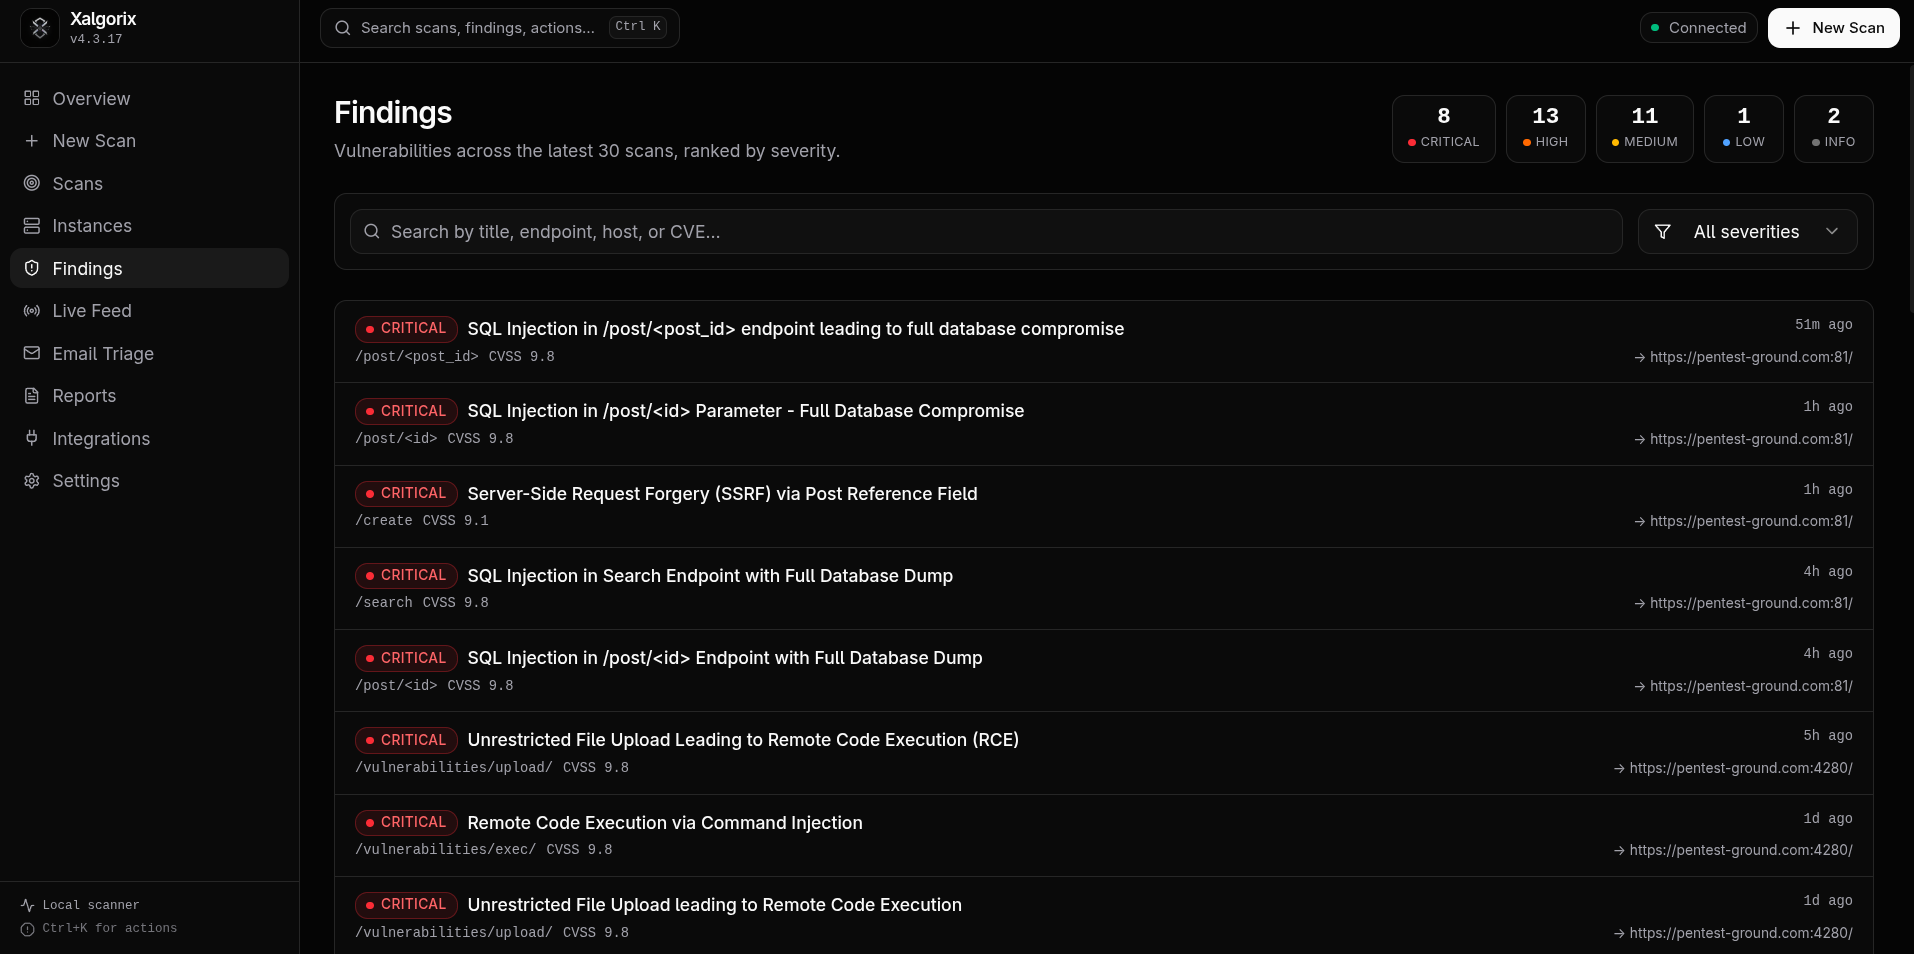
📸 Captures d'écran
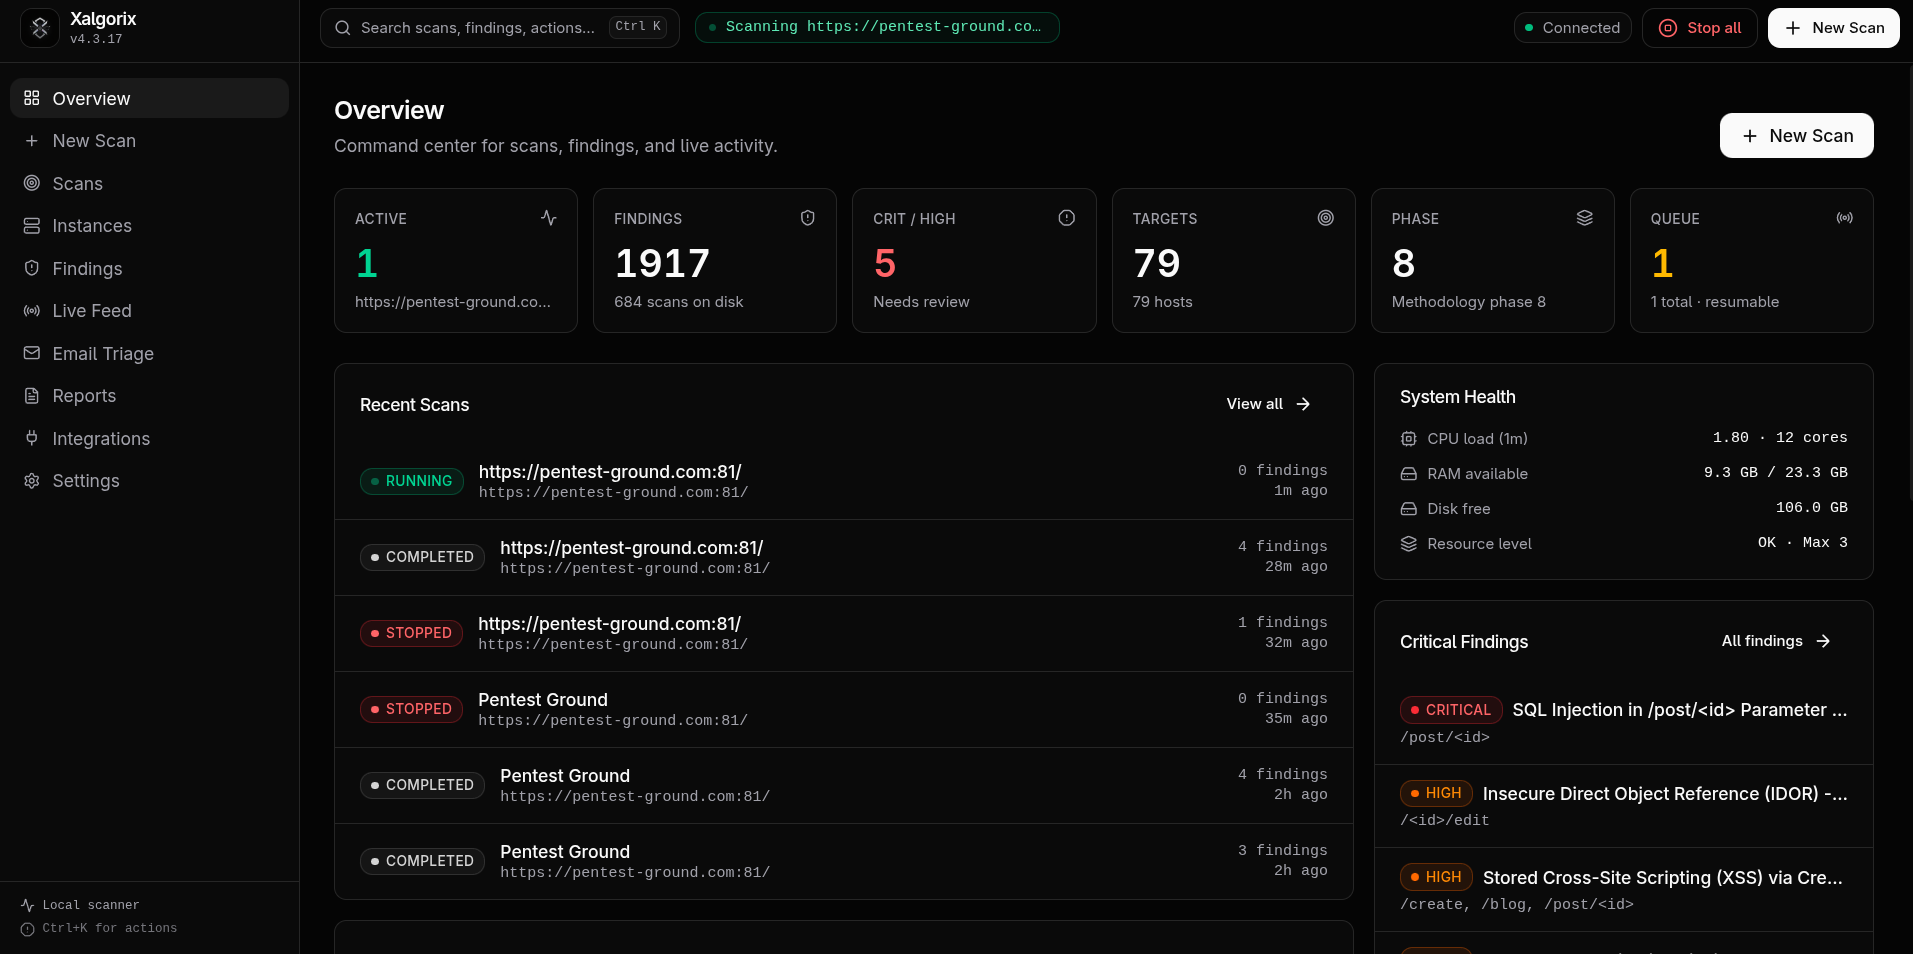
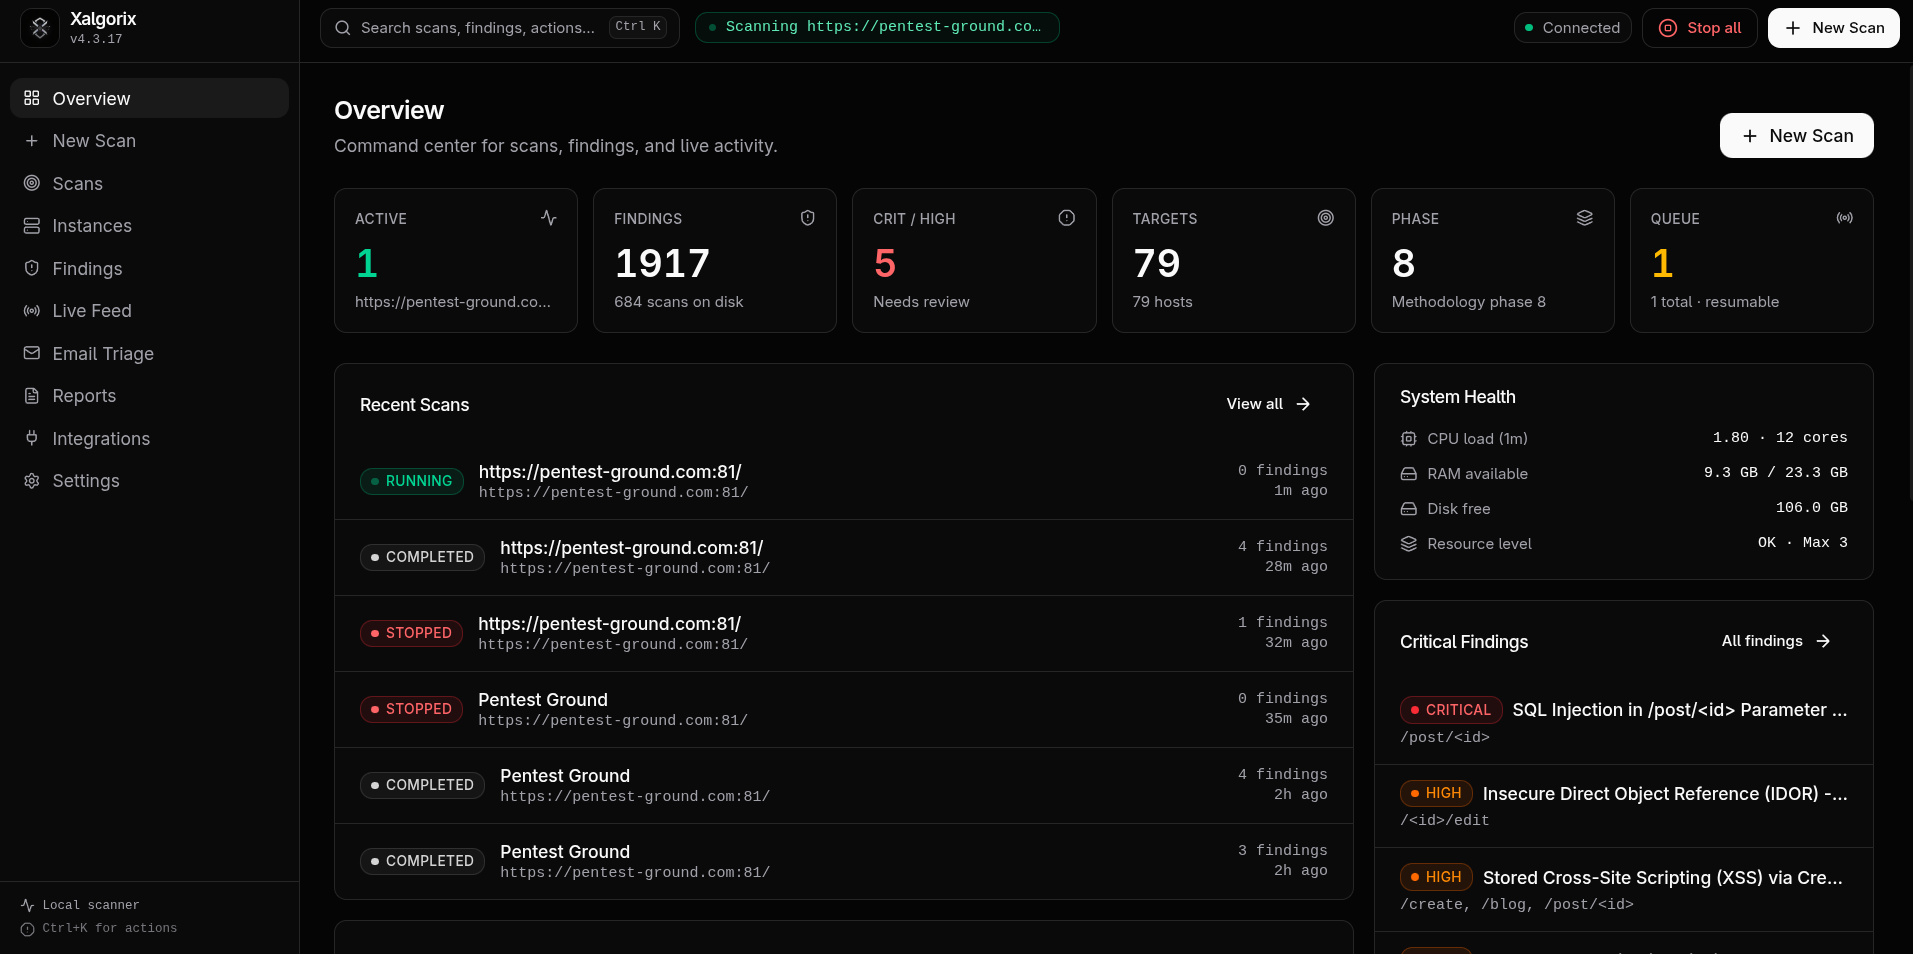
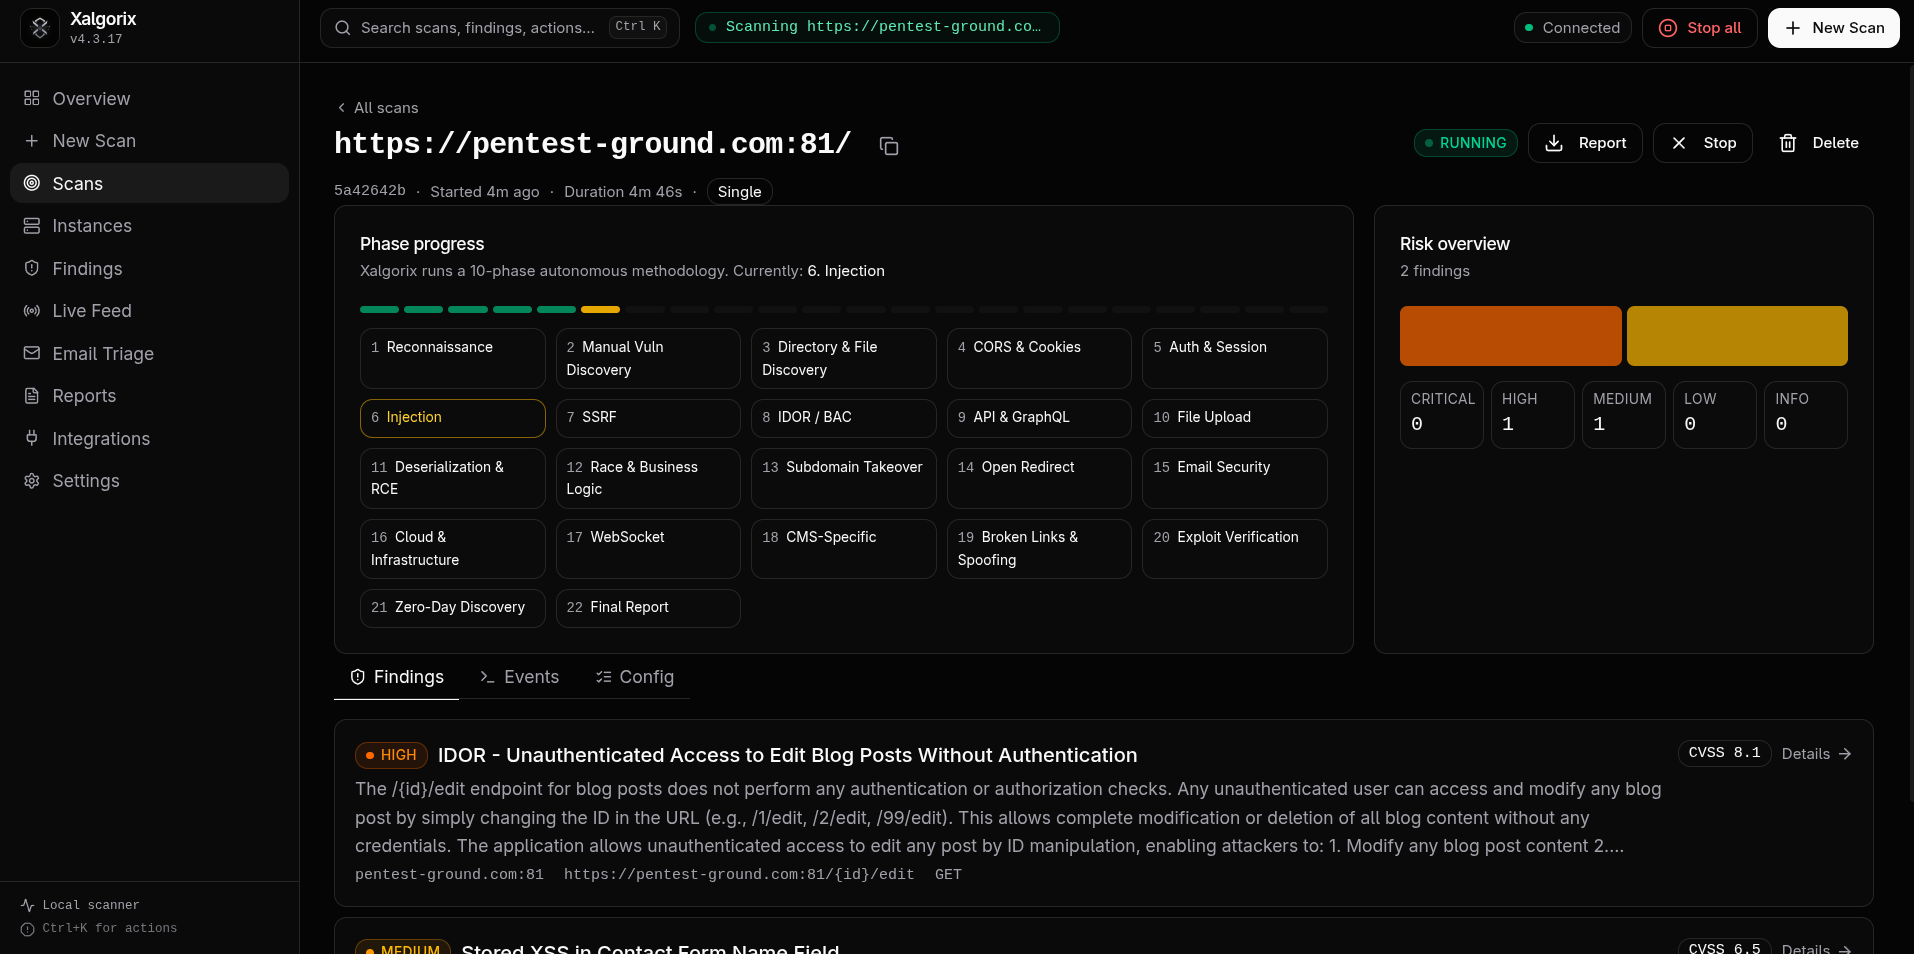
🖥️ Tableau de bord auto-hébergé — s'exécute localement sur 127.0.0.1:9137
| Tableau de bord de présentation | Détail du scan | Découvertes |
|---|---|---|
 |  |  |
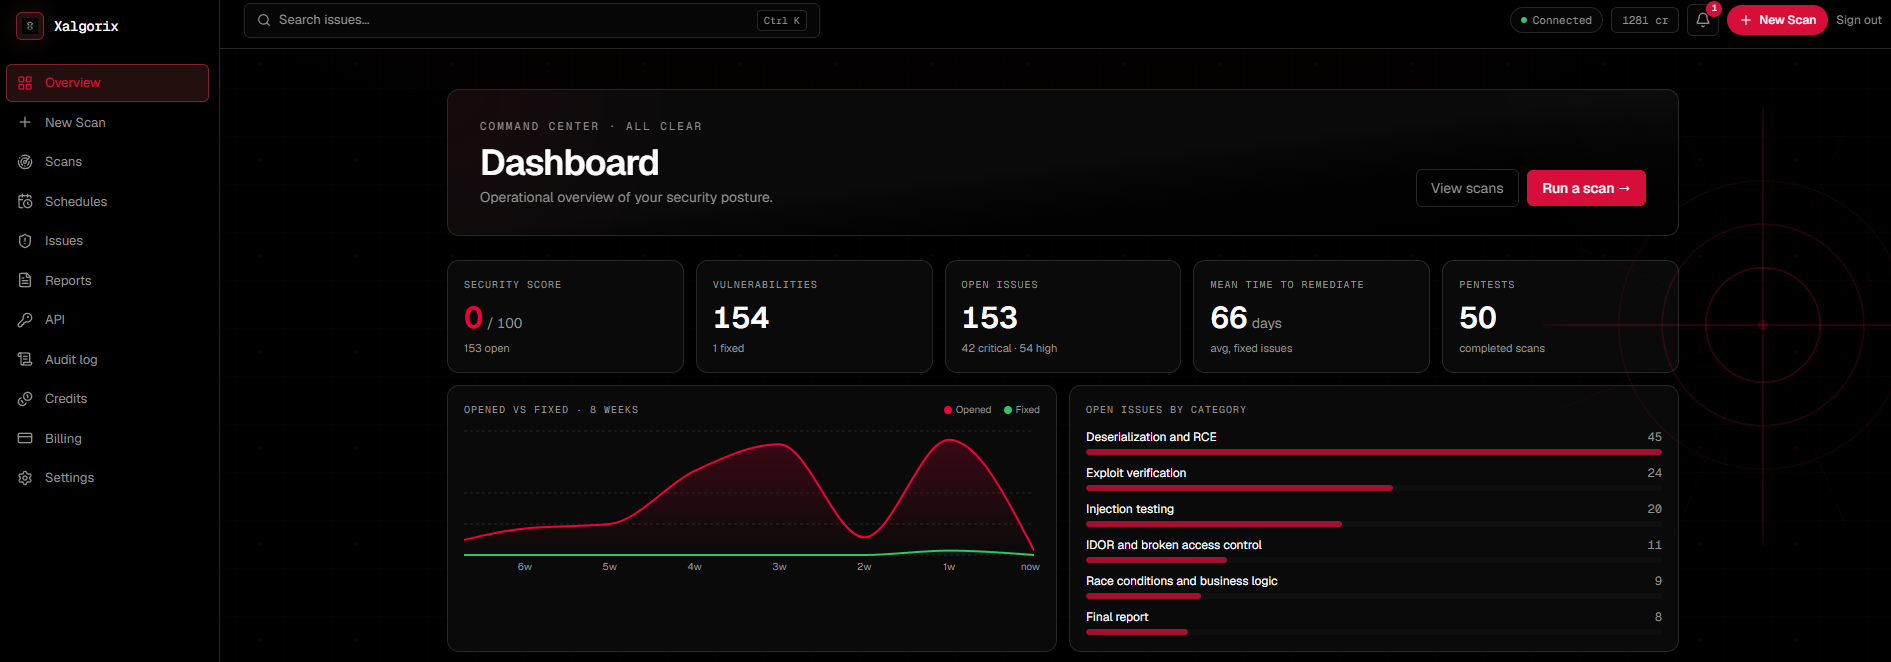
☁️ Tableau de bord cloud hébergé — la version entièrement managée sur www.xalgorix.com
🤝 Sponsors
Merci à Swiftproxy pour son parrainage de Xalgorix.
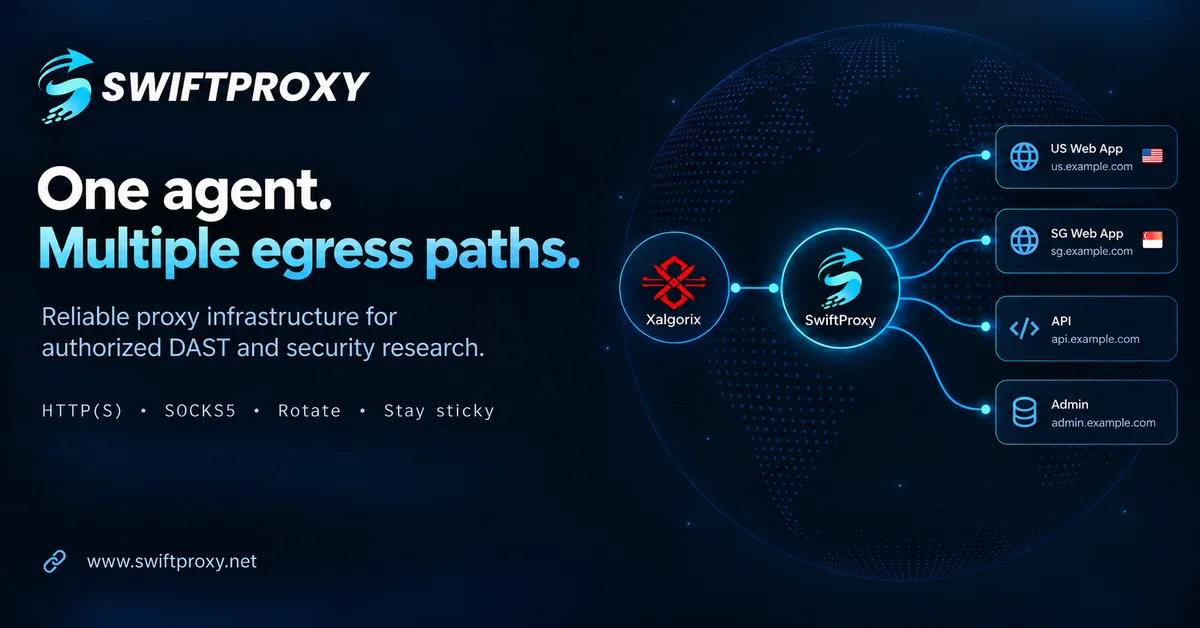
Votre application peut se comporter différemment selon l'origine d'une requête. Pour les utilisateurs de Xalgorix qui vérifient leurs propres applications dans différentes régions, Swiftproxy propose un ciblage géographique pour examiner le comportement régional et des sessions persistantes pour aider à conserver une IP cohérente pendant une session de test. Il prend en charge HTTP(S) et SOCKS5, les mêmes protocoles proxy que ceux pris en charge par Xalgorix.
Proxies résidentiels à partir de 0,70 $/Go. Des tests gratuits sont disponibles, et les utilisateurs de Xalgorix bénéficient de 10 % de réduction avec le code PROXY90.
Découvrez Swiftproxy et demandez un test gratuit →
🚀 Démarrage rapide
Installation (une ligne) :
curl -sSL https://www.xalgorix.com/install | bash
Cela télécharge le binaire précompilé pour votre plateforme (Linux ou macOS, amd64/arm64) depuis la dernière version publiée.
Ou installez avec Go 1.26 ou une version plus récente :
go install github.com/xalgord/xalgorix/v4/cmd/xalgorix@latest
Assurez-vous que $(go env GOPATH)/bin (ou votre GOBIN) est dans votre PATH avant d'exécuter xalgorix.
Ensuite, lancez l'assistant de configuration interactif :
xalgorix --setup
Choisissez votre fournisseur, confirmez un modèle et saisissez la clé API lorsque vous y êtes invité. Pour de meilleurs résultats, utilisez un modèle de pointe actuel doté de solides capacités de raisonnement, de performances en contexte long et d'un appel d'outils fiable—tel que le dernier modèle GPT, Claude ou Gemini performant à votre disposition. Les modèles plus petits ou locaux restent pris en charge, mais peuvent nécessiter davantage de supervision lors de longs scans autonomes. Xalgorix stocke la clé de manière privée dans ~/.xalgorix.env (mode 0600) et peut lancer le tableau de bord pour vous. Ollama local ne nécessite aucune clé API.
Si vous choisissez de ne pas lancer immédiatement, démarrez plus tard avec xalgorix --web et ouvrez http://127.0.0.1:9137. Vous pouvez modifier les fournisseurs ou les options avancées à tout moment sous Settings → LLM, ou relancer xalgorix --setup.
Ou exécutez avec Docker — tout est inclus, aucune chaîne d'outils nécessaire :
docker run --rm -p 9137:9137 \
  --privileged \
  -v xalgorix-data:/data \
  xalgord/xalgorix:latest
--privileged donne à l'ensemble d'outils le même accès de type hôte qu'il a lorsqu'il est exécuté nativement en tant que root. Le bac à sable par défaut de Docker supprime des capacités (comme NET_ADMIN) et applique un filtre seccomp, ce qui casse les outils de bas niveau (changements iptables/route, ARP-spoof/MITM, VPN tun/tap, débogueurs basés sur ptrace, réglage d'interface masscan). Comme une image ne peut pas s'accorder elle-même ces capacités, elles doivent être définies au moment de l'exécution. Le conteneur est un bac à sable de scan jetable et isolé du réseau s'exécutant en tant que root — le mode privilégié est la posture prévue ; n'exposez jamais le tableau de bord publiquement sans authentification. Vous préférez le moindre privilège ? Remplacez --privileged par --cap-add=NET_ADMIN --cap-add=NET_RAW --cap-add=SYS_PTRACE --security-opt seccomp=unconfined.