
New releaseAug 22, 2026
InfraGuard v0.4.3
InfraGuard est un proxy de redirection et gestionnaire Command & Control qui protège votre infrastructure Red Team contre l'attribution des menaces.

Traqueur d'infrastructure red team et redirecteur C2 -- une alternative moderne à RedWarden.
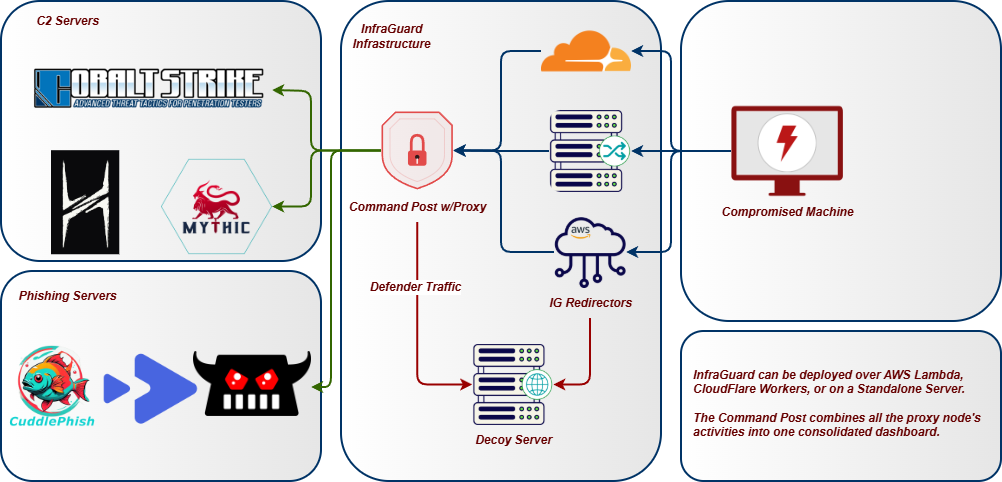
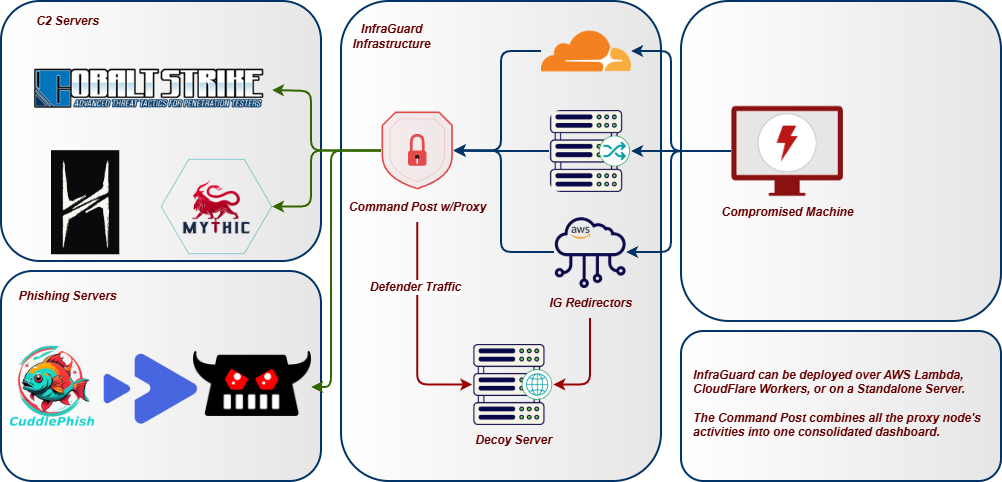
InfraGuard se place entre Internet et votre teamserver C2, validant chaque requête entrante par rapport à votre profil C2 malléable et bloquant tout ce qui n'est pas conforme. Les scanners, bots et sondes blue team sont redirigés vers un site leurre tandis que le trafic beacon légitime passe vers votre teamserver.
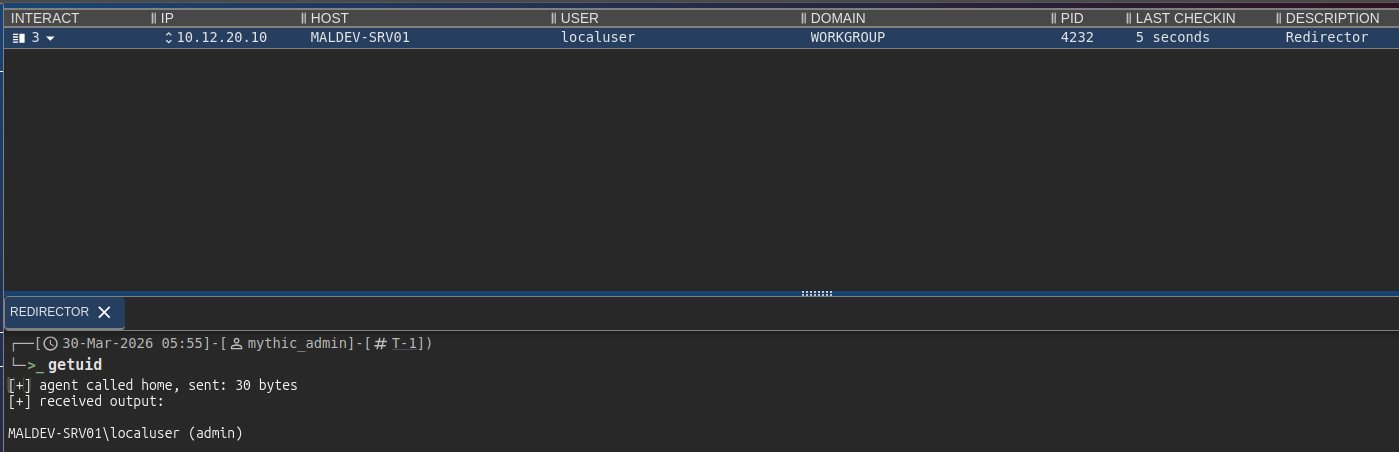
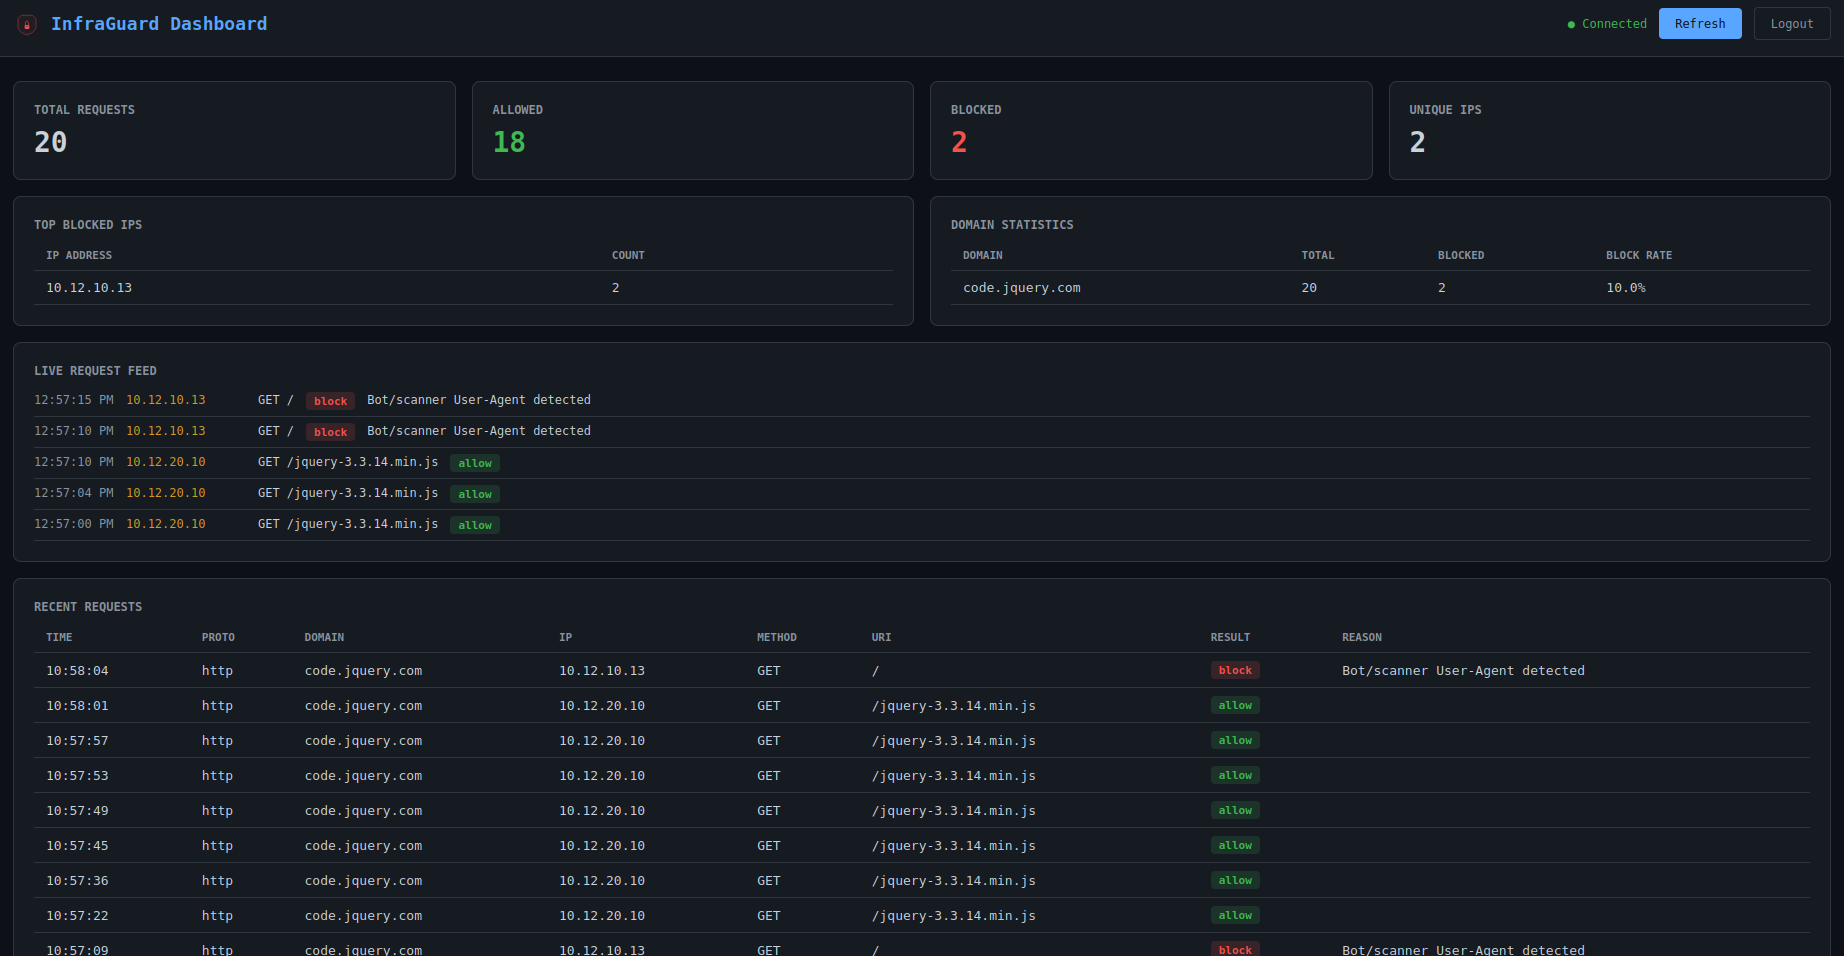
Architecture
Fonctionnalités
Proxying et écouteurs
- Proxy multi-domaine -- proxy de plusieurs domaines simultanément, chacun avec des profils C2, upstreams et règles indépendants
- Écouteurs multi-protocoles -- écouteurs HTTP/HTTPS, HTTP/3 (QUIC), WebSocket, gRPC, DNS, MQTT et tunnel TCP fonctionnant simultanément avec intelligence IP partagée et suivi des événements
- Disjoncteur -- protection contre les défaillances par upstream avec états fermé/ouvert/semi-ouvert ; bascule vers l'action de drop du domaine lorsque les backends sont inaccessibles
- Basculement de protocole -- basculement et retour automatiques entre les protocoles d'écoute classés par priorité
Prise en charge des profils C2
- Validation des profils C2 -- analyse et application des profils Cobalt Strike, Mythic, Brute Ratel C4, Sliver, Havoc, Nighthawk et PoshC2 en tant que règles de redirecteur
- Profils interchangeables à chaud -- échange du profil C2 actif d'un domaine à l'exécution depuis le tableau de bord sans redémarrer le proxy
- Assistant de génération de profils -- génération de nouveaux profils C2 à partir de zéro pour les 8 types pris en charge via un formulaire guidé, ou import et téléversement de profils existants avec détection et validation automatiques du type
- Génération de profils assistée par IA -- intégration Ollama optionnelle fournissant un panneau de chat dans le tableau de bord pour l'aide à la création de profils et les conseils OPSEC
Pipeline de filtrage
- Pipeline de filtrage basé sur le score -- 10 filtres contribuent chacun à un score de 0,0--1,0 ; un seuil configurable détermine le blocage/l'autorisation. Filtres : JA3, IP, bot, header, DNS, geo, profile, replay, enumeration, sandbox.
- Filtrage par empreinte TLS JA3 -- blocage de Masscan, ZGrab2, Shodan, curl, Python requests et Nmap au niveau de la poignée de main TLS avant tout échange de données HTTP ; fonctionne via un header de reverse-proxy ou un protocole asyncio personnalisé ; mode allowlist optionnel imposant le JA3 du beacon
- Détection de sandbox et de navigateur headless -- accumulation de score sur les signaux HTTP : UA HeadlessChrome, Accept-Language manquant, Chrome sans sec-ch-ua, UA de scanners Safe Links et msnbot, ordre Accept non-navigateur
- Détection d'énumération de chemins -- suivi des URI uniques par IP dans une fenêtre glissante ; bloque dirbuster/ffuf/gobuster avant qu'ils ne cartographient l'espace URI
- Détection d'énumération de sous-domaines DNS -- suivi des réponses NXDOMAIN par IP client ; blocage automatique des IP sources en cas de dépassement du seuil
- Anti-bot / anti-crawling -- plus de 40 motifs de User-Agent de scanners/bots connus, détection d'anomalies de headers
- Protection contre le rejeu -- rejet des requêtes en double par hash de contenu ; hashes persistés dans SQLite pour que la protection survive aux redémarrages
- Actions de drop -- redirection, réinitialisation TCP, proxy vers un site leurre, ou tarpit (réponse au goutte-à-goutte pour faire perdre du temps aux scanners)
Intelligence
- Intelligence IP -- listes de blocage CIDR intégrées pour 19 plages de fournisseurs de sécurité (Shodan, Censys, Rapid7, etc.), filtrage GeoIP, correspondance par mots-clés de DNS inverse
- Flux de threat intel -- mise à jour automatique des listes de blocage depuis des sources publiques (abuse.ch, Emerging Threats, Spamhaus DROP, Binary Defense) avec intervalle de rafraîchissement configurable et mise en cache sur disque
- Blocage IP dynamique -- blocage des IP hors des plages en liste blanche ; ajout automatique en liste blanche des IP après N requêtes C2 valides
- Enrichissement de la liste blanche -- les CIDR en liste blanche sont automatiquement enrichis avec les données ASN, organisation, pays et continent au démarrage via les bases de données GeoIP
- Détection de burn -- surveillance des journaux Certificate Transparency via crt.sh, auto-surveillance de la réputation du domaine via URLhaus/OpenPhish/Google Safe Browsing, et détection d'analyste cross-domaine lorsqu'une seule IP accède à plusieurs domaines opérateur
- Score de confiance de burn -- score continu de 0--100 à partir de 6 signaux pondérés : diversité JA3, pics de volume, nouveaux ASN, exposition aux journaux CT, atteintes à la réputation et tentatives d'authentification échouées. Inclut des actions recommandées : surveiller, faire tourner, ou burn immédiat.
- Injection de canary token -- pixels de suivi, liens honeypot et formulaires honeypot auto-injectés dans les pages leurres pour détecter l'investigation blue team
- Surveillance DNS passive -- interroge CIRCL PDNS pour la résolution externe de vos domaines ; détecte les nouveaux enregistrements, les pics de NXDOMAIN et la première exposition
Livraison de payloads
- Routes de livraison de contenu -- servir des payloads, leurres et fichiers statiques à des chemins spécifiques via PwnDrop, le file store Mythic, le système de fichiers local ou des backends proxy HTTP ; livraison conditionnelle optionnelle pour servir du contenu réel aux cibles et des leurres aux scanners
- Staging de fichiers Mythic -- le backend
mythic_fileproxifie/direct/download/{uuid}de Mythic sur des URL propres ; UUID fixe ou mode proxy ; contrôle d'accès fourni par la pile de filtres d'InfraGuard - Tokens de payload à usage unique -- tokens émis automatiquement lorsqu'un beacon est ajouté dynamiquement à la liste blanche ; application atomique à usage unique via SQLite empêchant le rejeu d'URL par des analystes ou des sandboxes ; TTL et nombre d'utilisations max configurables
- Limitation de débit par route -- limiteur de débit de téléchargement par IP à fenêtre glissante sur les routes de contenu ; le dépassement de la limite sert le leurre de scanner configuré ou un 429
- Gardes de livraison -- conditionnement par environnement pour les routes de contenu : exiger l'IP du beacon, une allowlist d'UA, des valeurs de headers requises, des headers interdits ; les vérifications échouées servent l'action de drop du domaine, pas un 403 brut
- Tokens de campagne de phishing -- protection des pages de phishing derrière des tokens par campagne intégrés dans les liens des e-mails ; liste de tokens statiques ou tokens auto-validants signés HMAC avec TTL configurable