
vigolium v0.4.8
Vigolium - Scanneur de vulnérabilités haute-fidélité fusionnant l'IA agentique avec la vitesse native, la modularité et la précision.
Vigolium - Scanner de vulnérabilités haute fidélité alliant IA agentique, vitesse native, modularité et précision


Vigolium propose deux modes de scan complémentaires :
-
Native Scan (
vigolium scan) : Rapide, puissant et flexible. Scan déterministe multi-phases avec 317 modules couvrant la découverte de contenu, le spidering navigateur/SPA, et l'audit actif/passif, couvrant les classes de vulnérabilités d'injection, de contrôle d'accès, de fichier/chemin, d'API/protocole, spécifiques aux frameworks, cloud/infra, et hors bande (OAST). -
Agentic Scan (
vigolium agent) : Audite en profondeur votre base de code. Scan piloté par IA qui planifie autonomement les attaques, sélectionne les modules, génère des extensions personnalisées et trie les résultats, combinant un audit approfondi du code source avec un scan de vulnérabilités autonome et ciblé.
Installation
Installation rapide (recommandée)
curl -fsSL https://vigolium.com/install.sh | bash
npm
npm install -g @vigolium/vigolium
Windows
L'installation npm ci-dessus fonctionne sous Windows. Vous pouvez également télécharger
vigolium_<version>_windows_amd64.zip depuis la
page des releases, l'extraire, et
placer vigolium.exe quelque part dans votre PATH.
Windows n'est disponible qu'en x64 ; sur Windows ARM, il s'exécute sous émulation. L'installateur shell ci-dessus est réservé à POSIX, donc
vigolium updaten'est pas disponible sous Windows — relancez l'installation npm ou téléchargez le zip plus récent pour mettre à niveau.
Autre méthode comme Docker ou compilation depuis les sources
Docker
docker pull j3ssie/vigolium:latest
docker run --rm j3ssie/vigolium:latest scan -h
Compiler depuis les sources
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
Nécessite Go 1.27+ et bun 1.3.11+. Voir HACKING.md pour les prérequis et les détails de compilation.
| Tableau de bord UI | Tableau de bord du trafic |
|---|---|
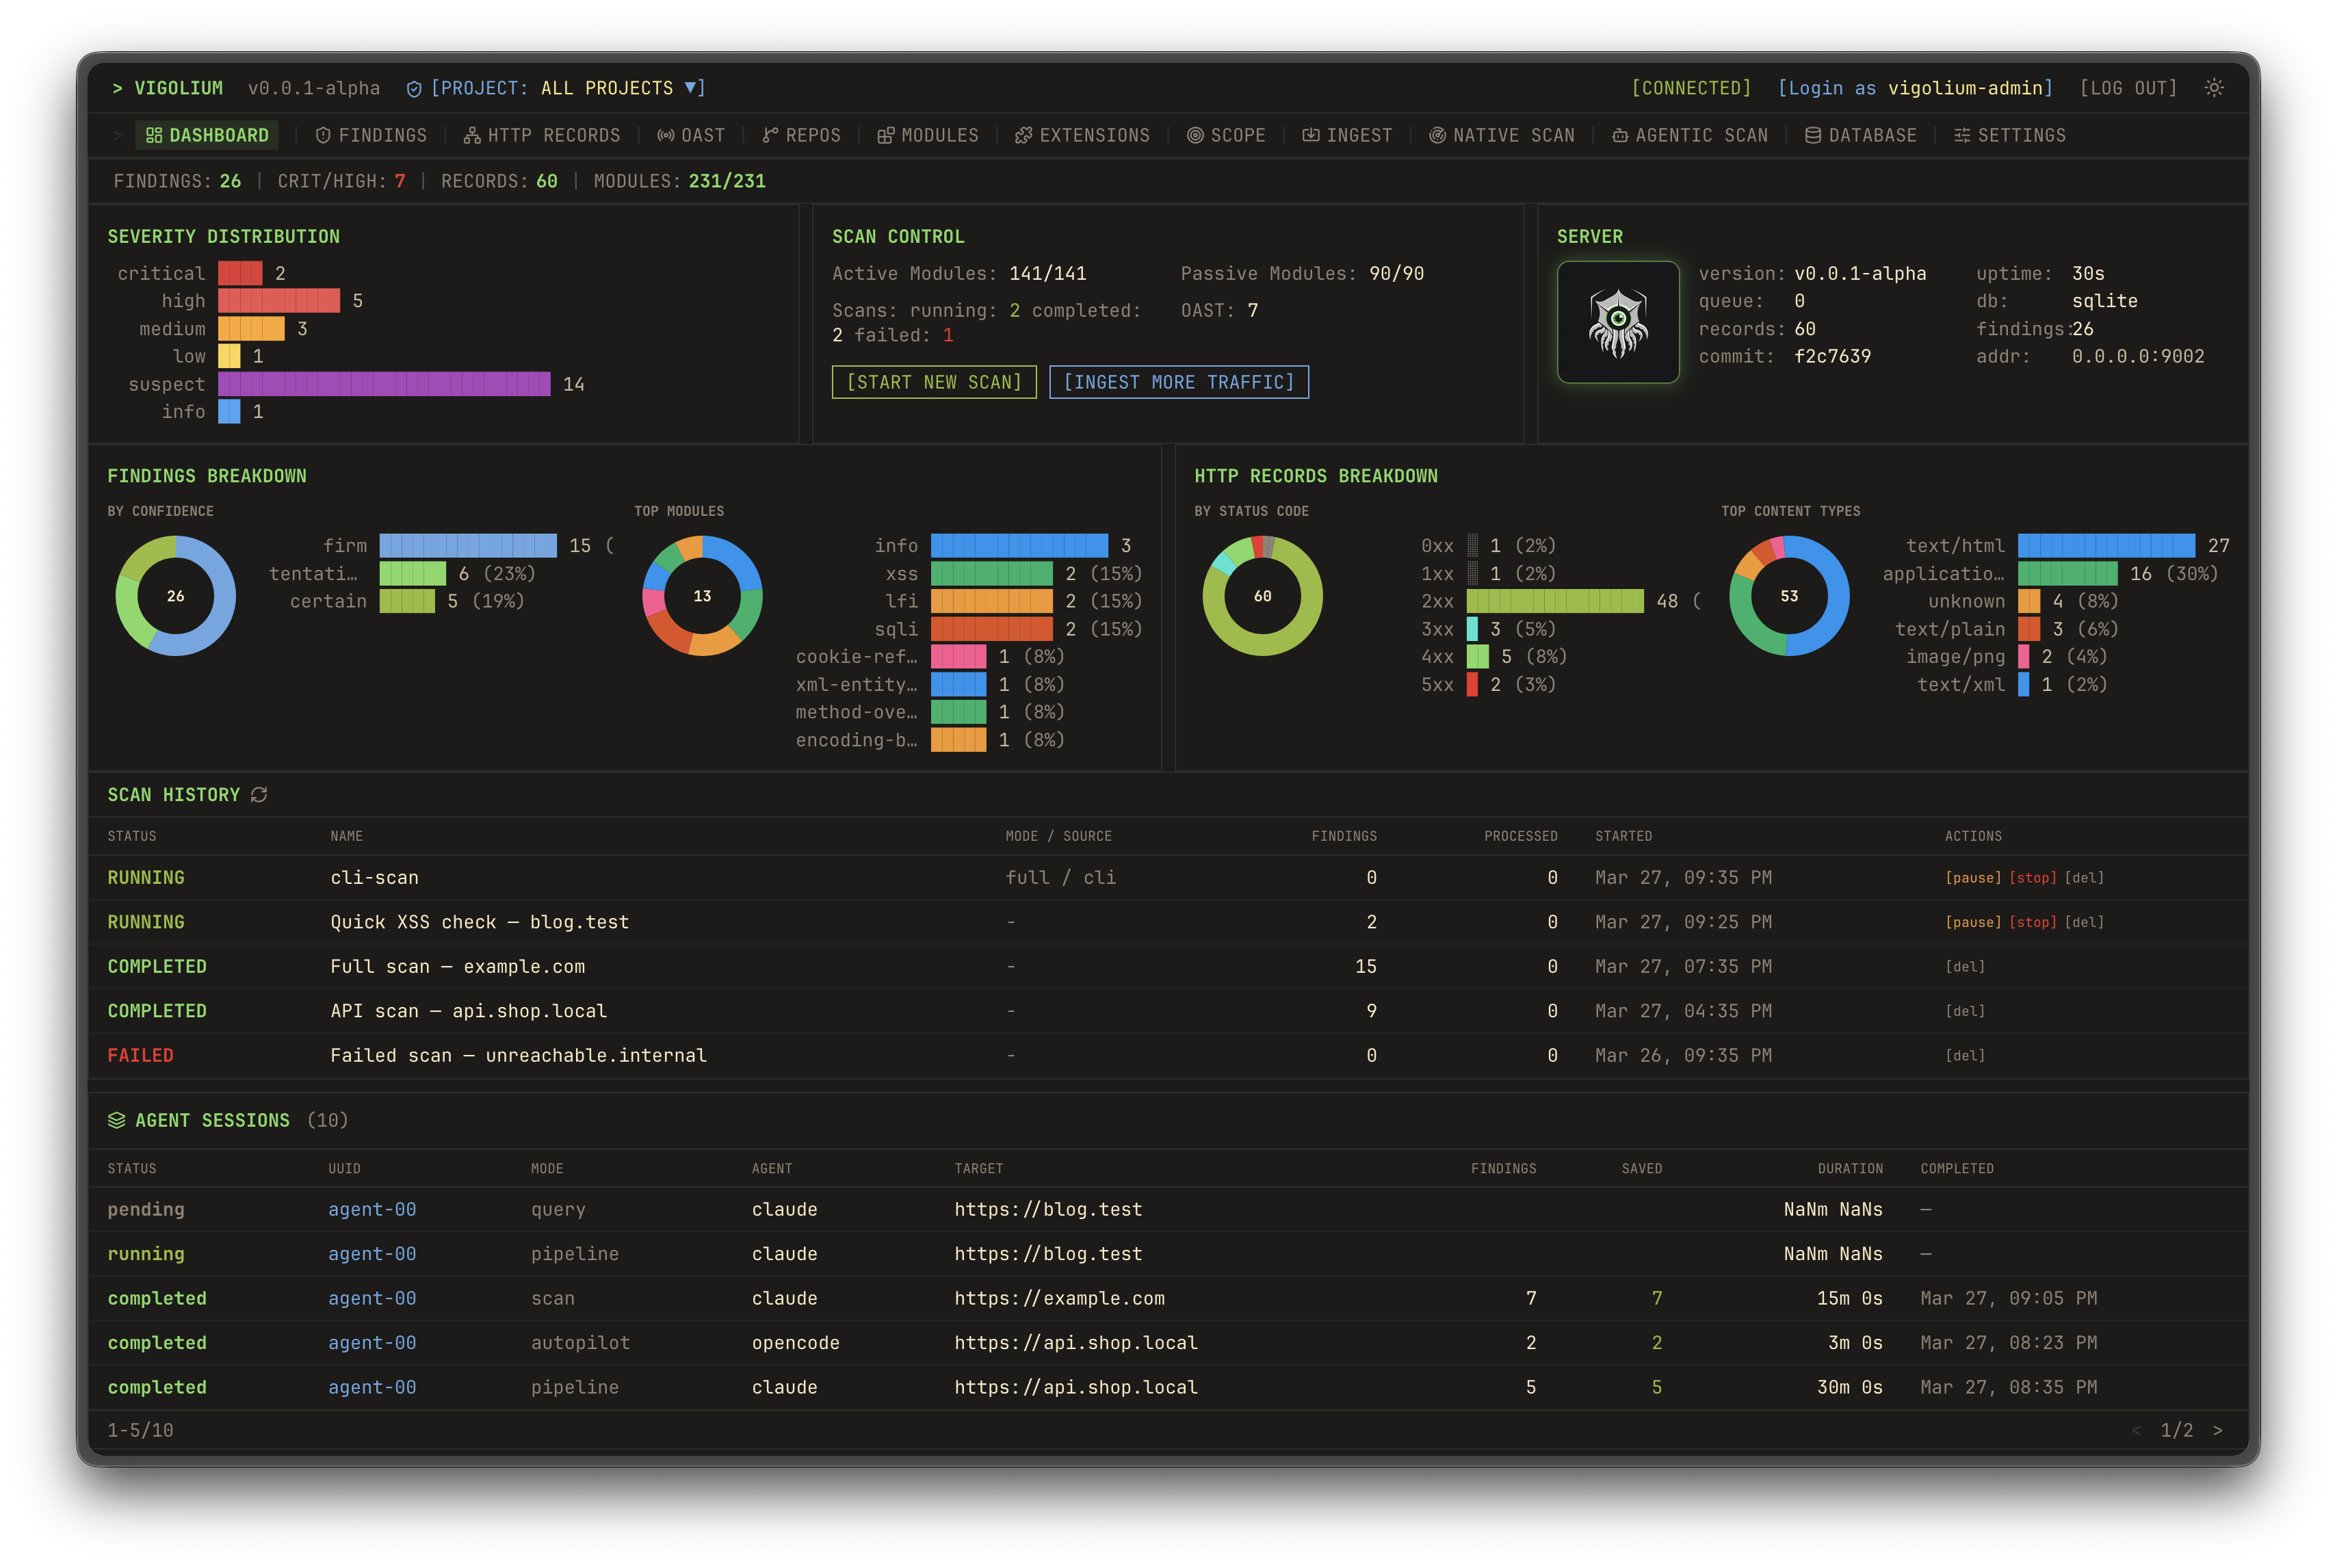 | 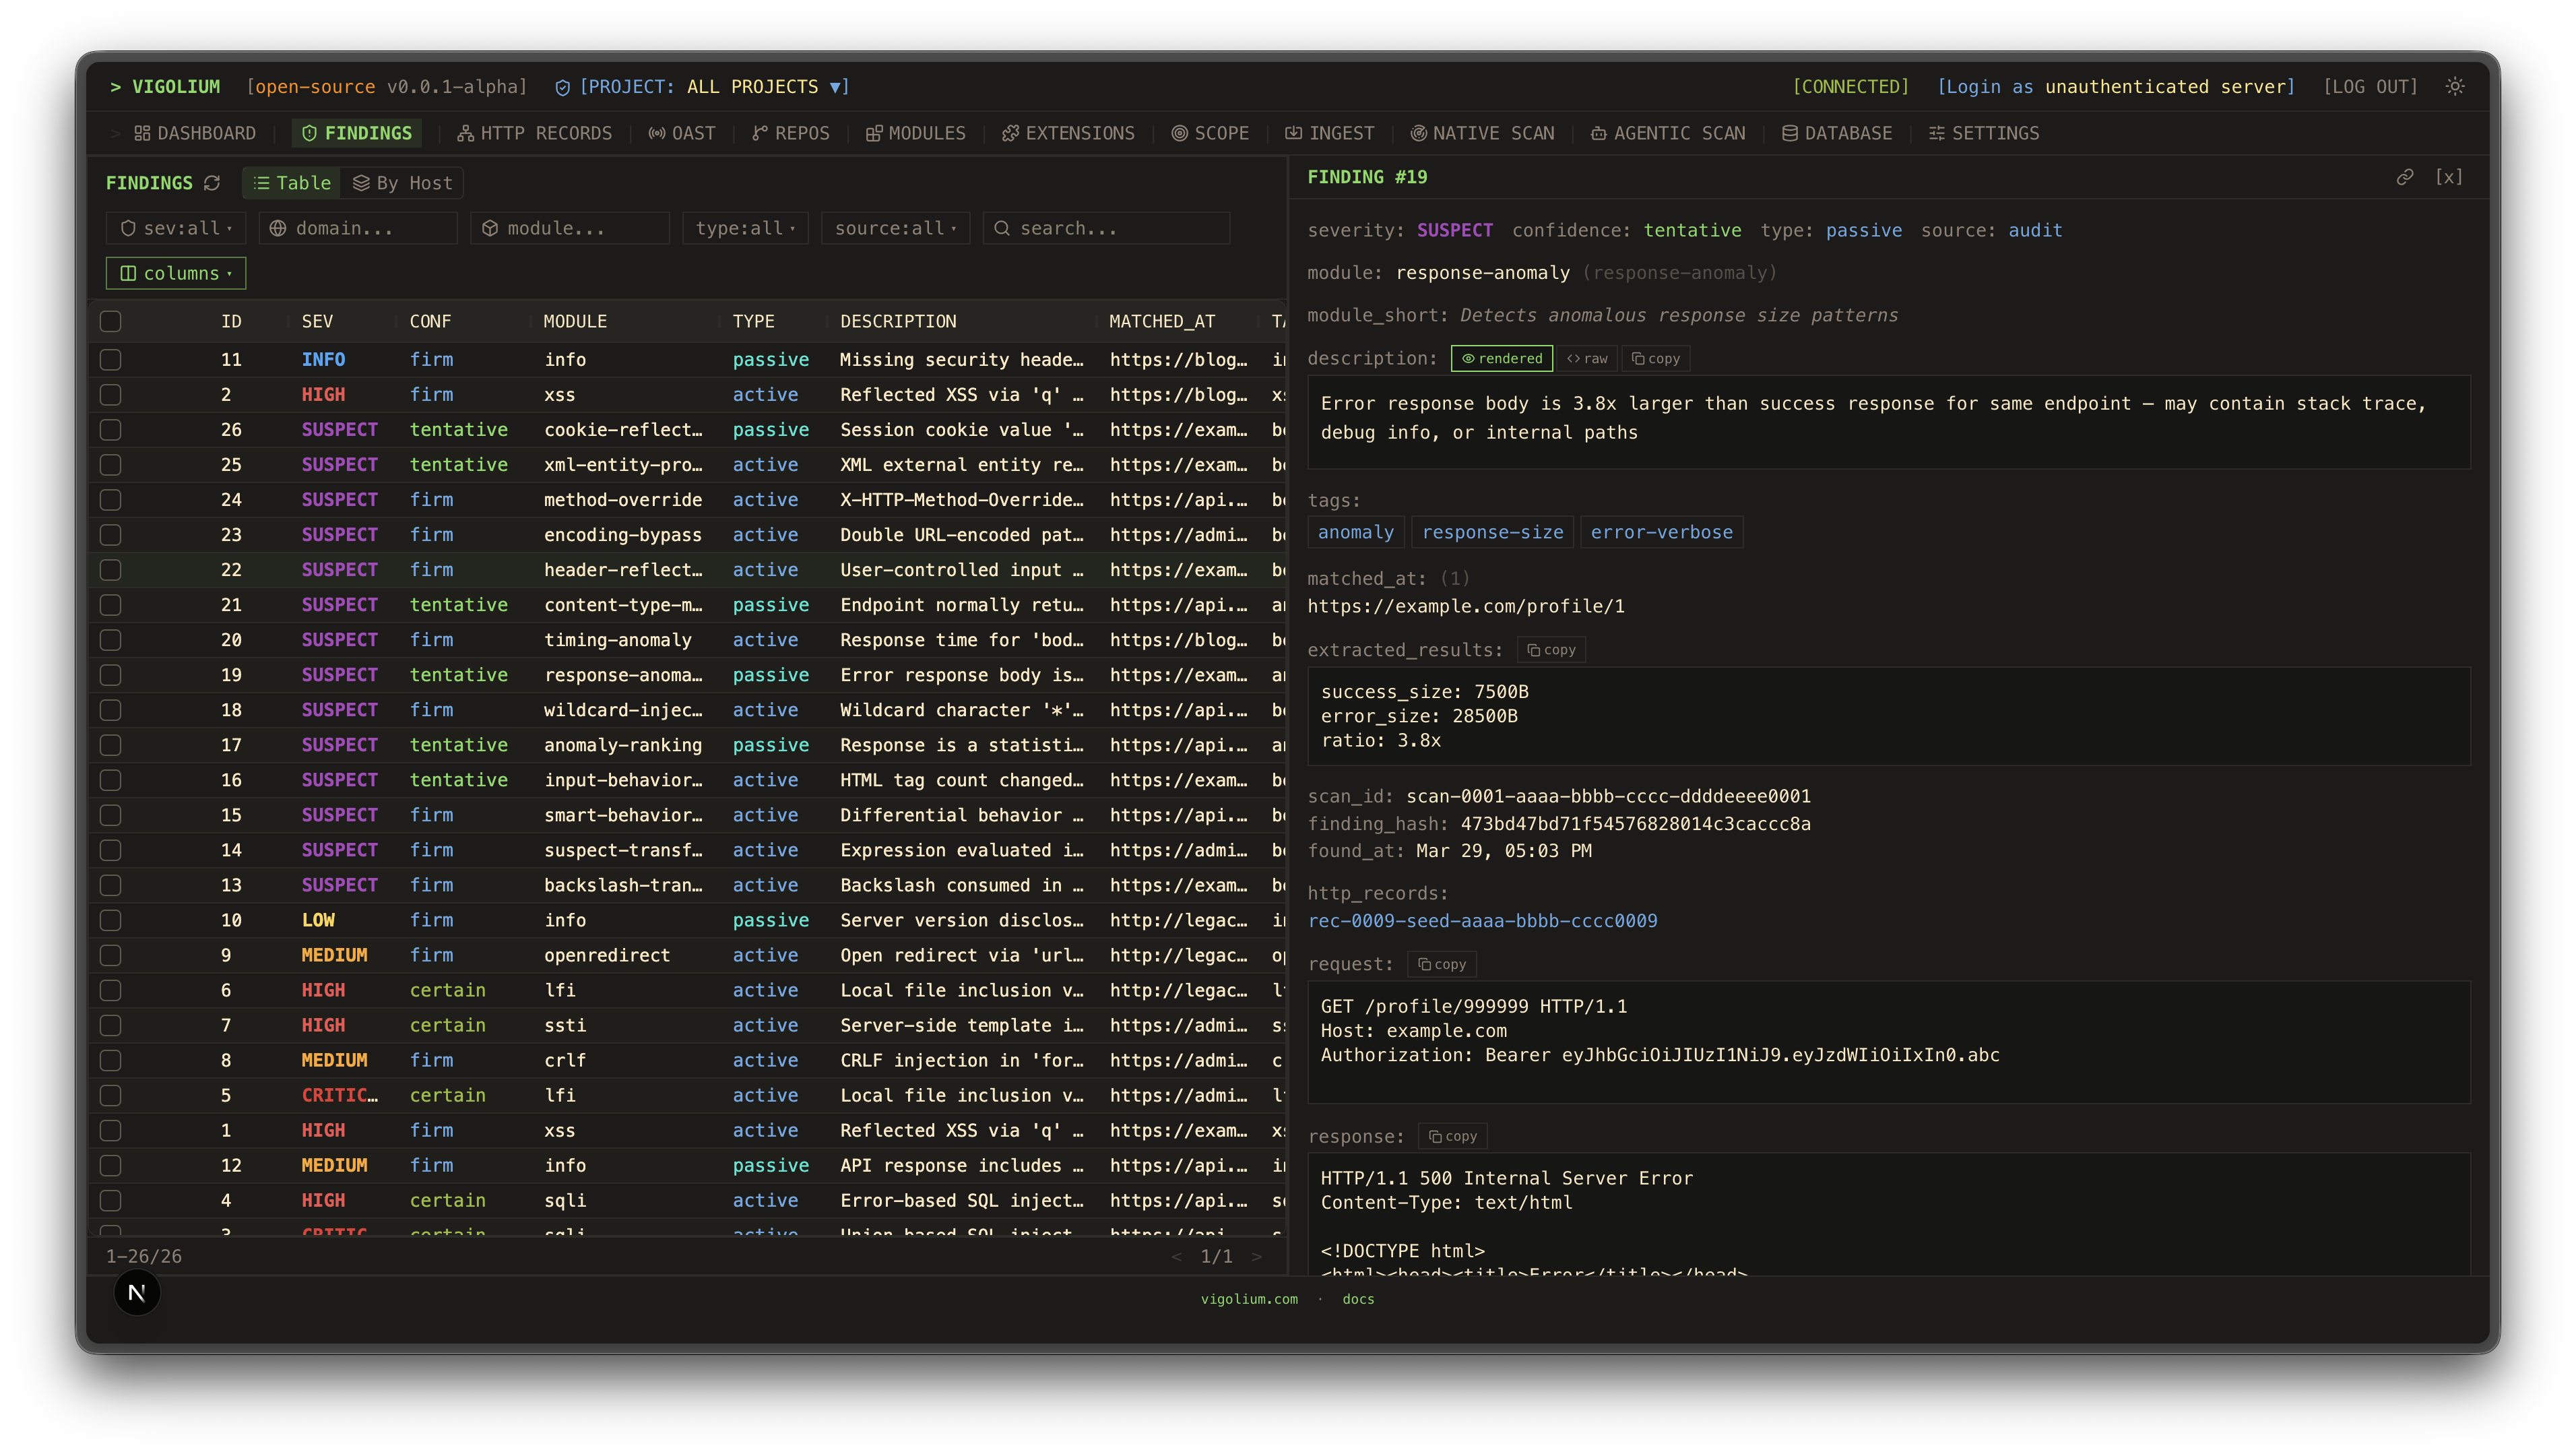 |
| Rapports statiques | Rapports statiques |
|---|---|
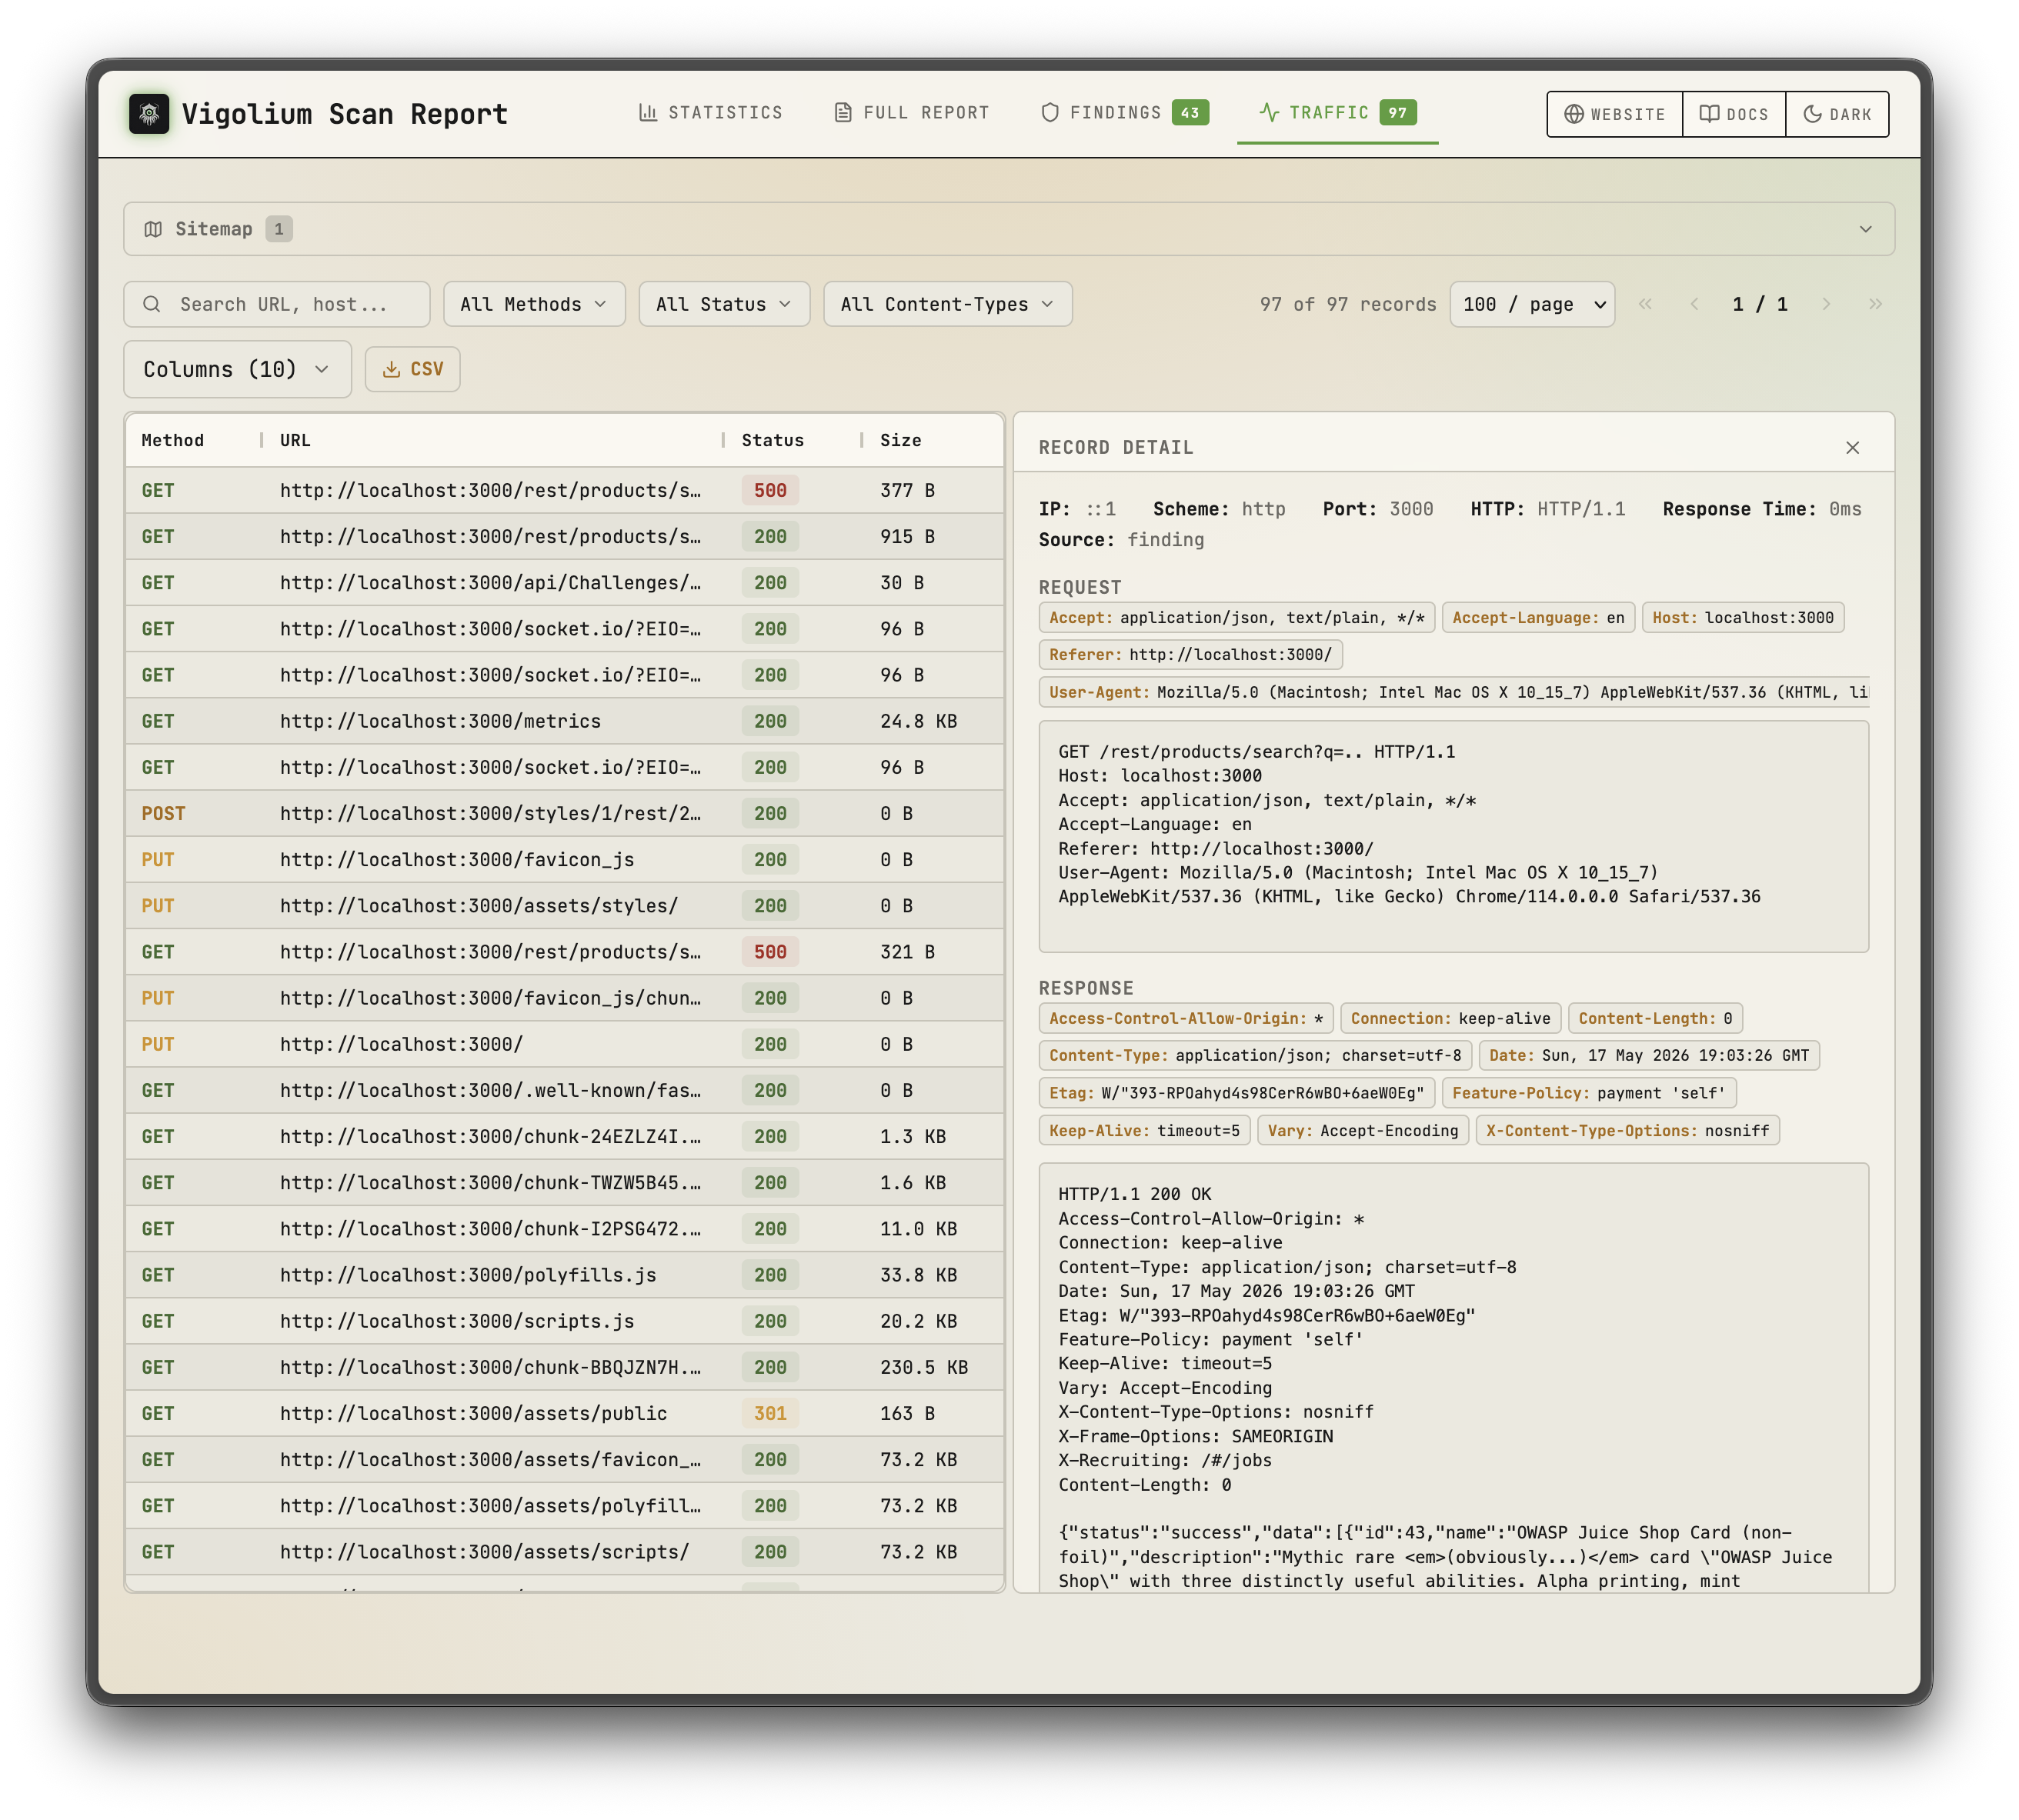 | 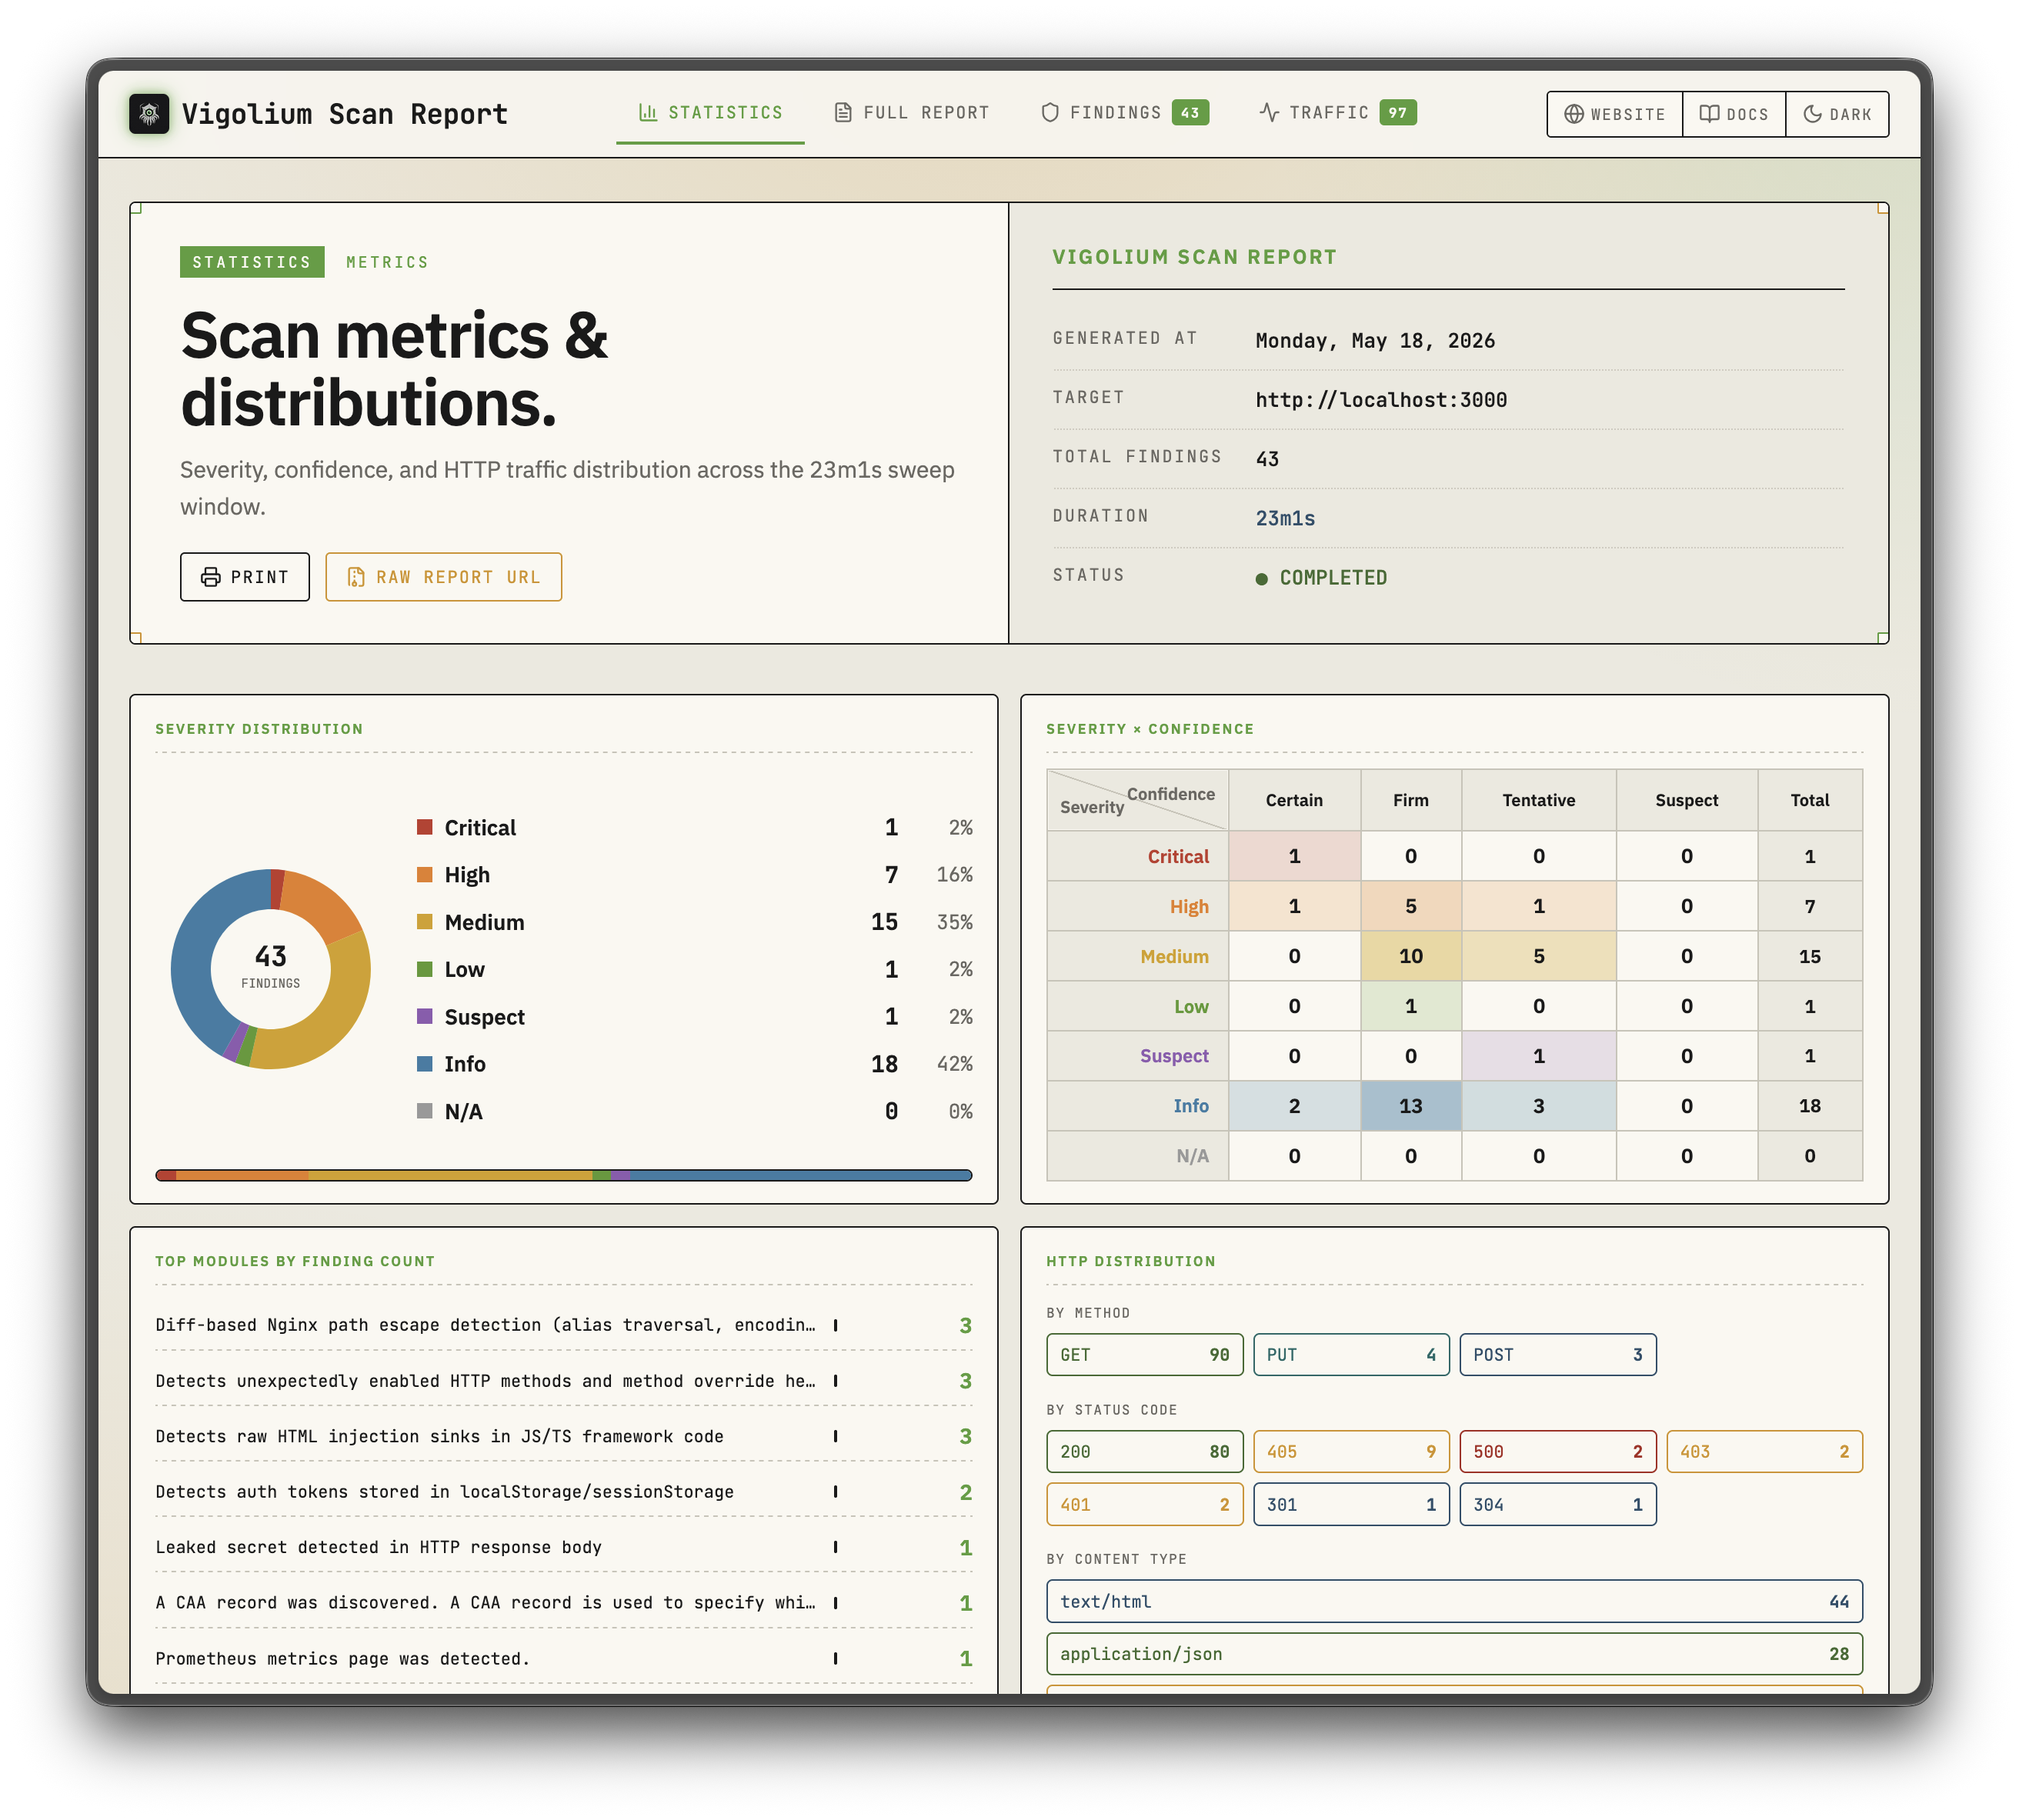 |
| Scan natif | Scan agentique |
|---|---|
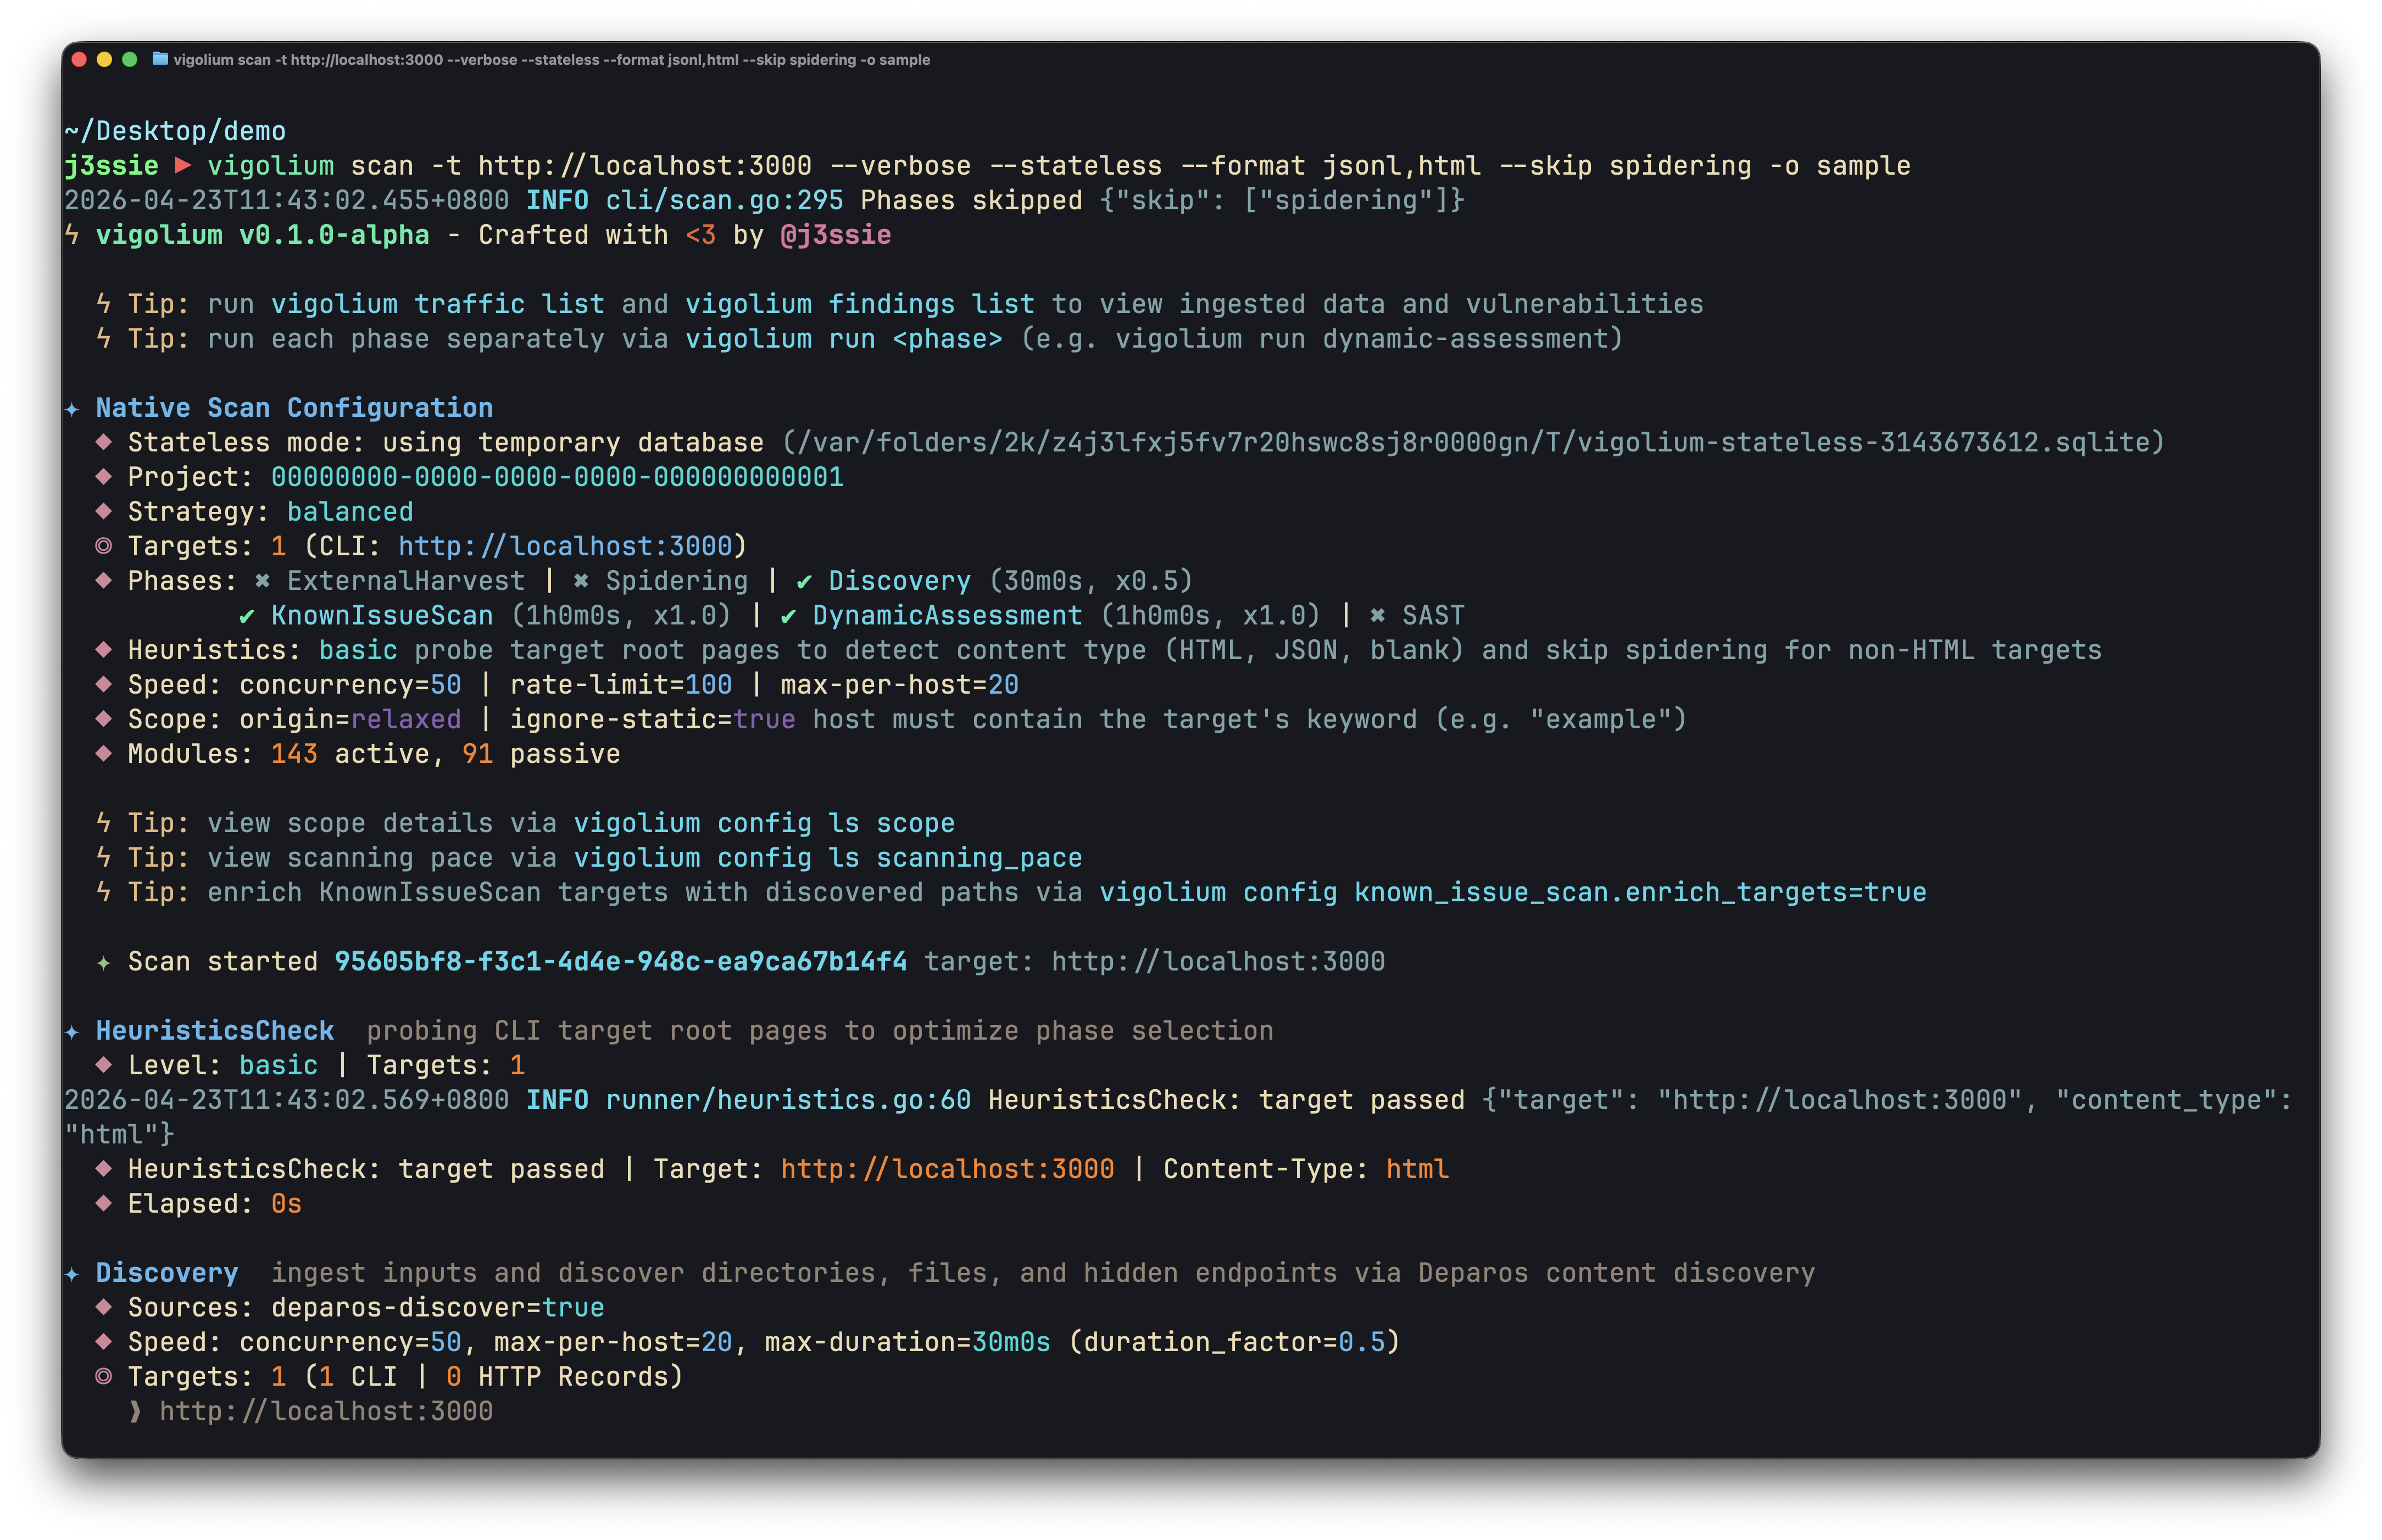 | 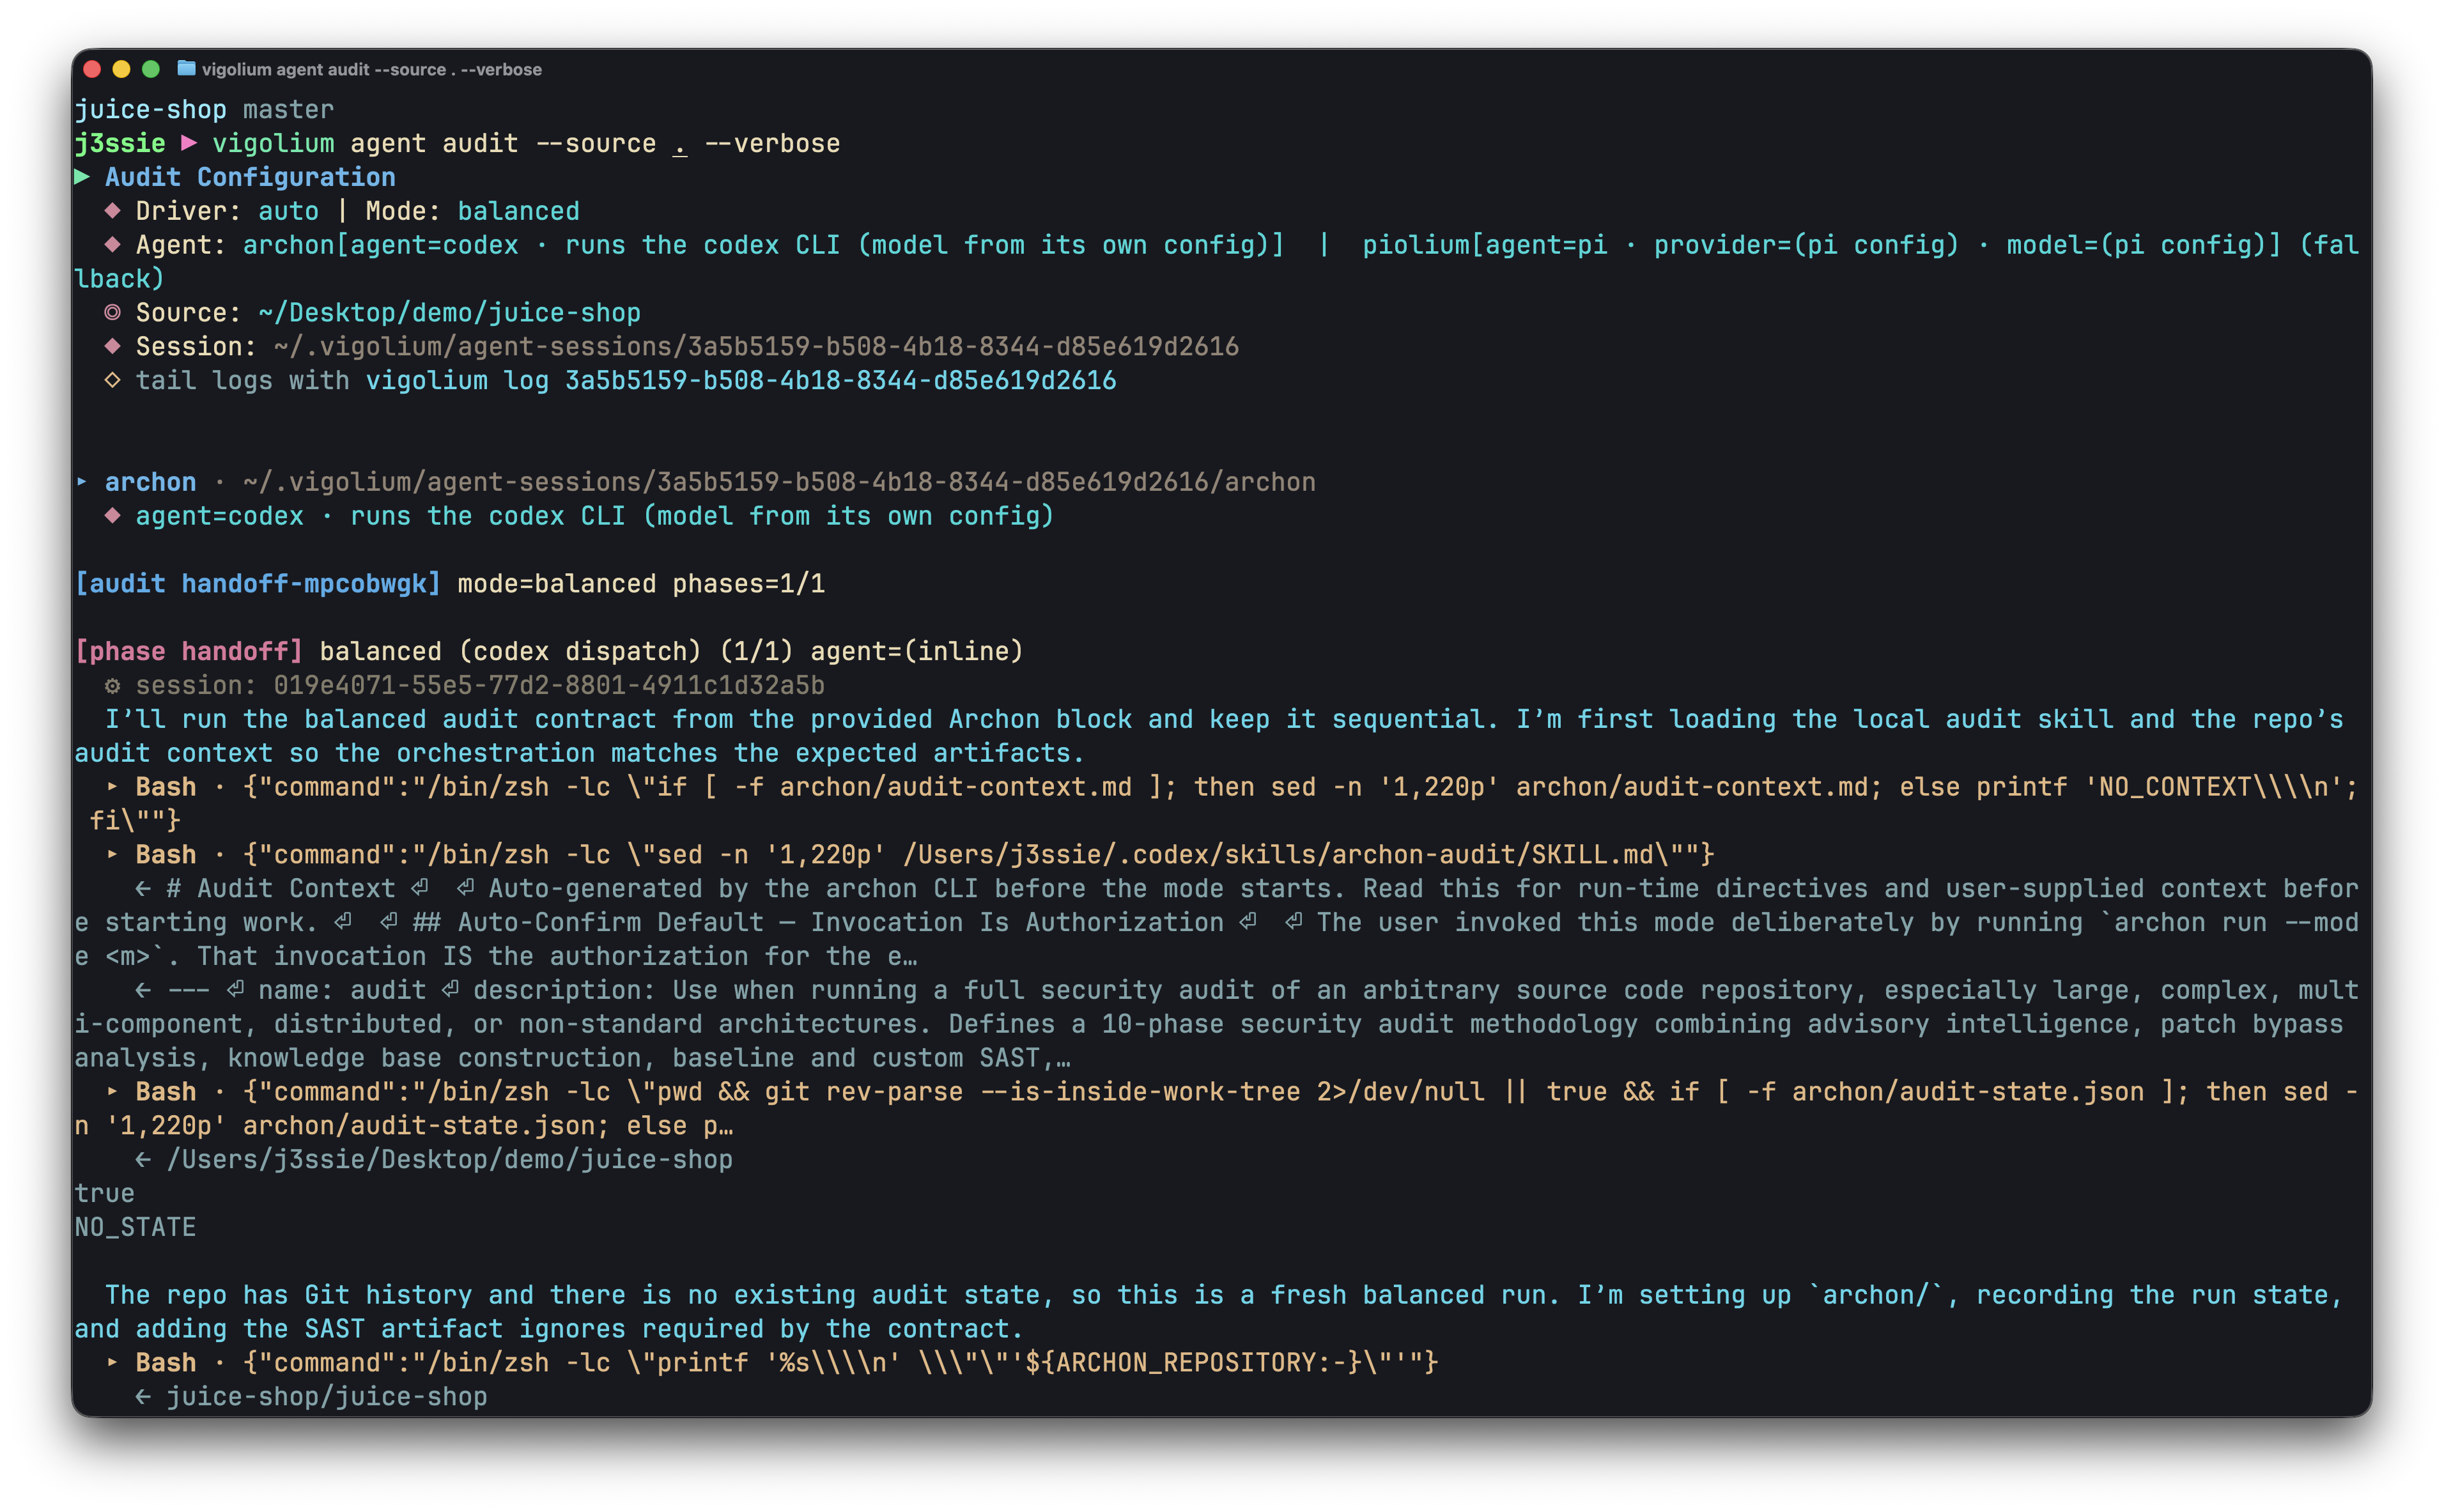 |
Sponsor
Merci à Daytona pour le parrainage de l'infrastructure de sandbox
Fonctionnalités clés
Scan natif
- 324 modules de scan : 208 actifs (fuzzing) + 117 passifs (correspondance de motifs), couvrant l'OWASP Top 10 et au-delà
- Tests hors bande (OAST) : XSS/SSRF/injection de commandes en aveugle via des callbacks interactsh avec corrélation automatique des payloads
- Mutation sensible à la valeur : classifie les paramètres par type sémantique (entier, UUID, JWT, email) et mute selon l'intention
- Pipeline multi-phases : collecte externe, découverte de contenu (Deparos), exploration navigateur/SPA (Spitolas) et audit, contrôlés par des préréglages de stratégie et des profils de scan
- Entrées flexibles : URLs, OpenAPI/Swagger, Postman, Burp Suite, cURL, Nuclei JSONL
- Authentification multi-sessions : sessions en ligne, fichiers de session ou configurations d'authentification complètes avec flux de connexion, extraction de jetons et tests IDOR/BOLA
- Extensions JavaScript : modules et hooks personnalisés via un moteur JS embarqué avec des API HTTP sensibles à la session
- Évolutif et rapportable : pool de workers concurrents avec limitation de débit par hôte, file d'attente hybride en mémoire/disque/Redis et rapports HTML autonomes
Scan agentique
- Runtime olium in-process : chaque mode agent s'exécute sur le moteur Go natif
pkg/olium: boucle par tours, registre d'outils intégré, prise en charge des skills et pilotes de fournisseurs enfichables (pas de pools de SDK en sous-processus) - Autopilot : l'agent découvre de manière autonome les endpoints, exécute des scans et trie les résultats, avec pipeline multi-spécialistes optionnel et reprise de session
- Swarm : l'agent maître sélectionne les modules, génère des extensions d'attaque JS personnalisées, exécute l'audit de code + SAST, lance les scans et trie les résultats ; ciblé ou à portée complète (
--discover), avec--diff/--last-commitspour des exécutions axées sur les changements - Pilotes d'audit de source :
audit,pioliumet le répartiteur unifiéauditexécutent des audits de code source au premier plan partageant un même schéma de résultats et un même étiquetage en base de données - Mode requête : invites à tir unique pour la revue de code, la découverte d'endpoints et la détection de secrets
- Fournisseurs enfichables :
openai-compatible(par défaut),openai-codex-oauth,openai-api-key,openai-responses,anthropic-api-key,anthropic-oauth,anthropic-cli,anthropic-compatible,anthropic-vertex,google-vertex. Les mêmes modes sont exposés via l'API REST avec streaming SSE et un endpoint de chat compatible OpenAI
Démarrage rapide : Scan natif
# Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com

# Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep

# Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error

# Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi

# Pipe URLs from stdin
cat urls.txt | vigolium scan