

pmg v0.27.0
PMG protège les développeurs et les agents IA des paquets open source malveillants en utilisant un proxy, un bac à sable et le flux de renseignements sur les menaces de SafeDep.
Package Manager Guard (PMG)
Bloquez les paquets malveillants avant leur installation.


Pourquoi PMG ?
Les développeurs et les agents de codage IA installent des paquets chaque jour. Chaque npm install ou pip install exécute des milliers de lignes de code que personne ne relit.
Compromissions récentes dans des écosystèmes populaires :
- Mini Shai-Hulud - plus de 300 paquets populaires compromis
- litellm 1.82.8 - une bibliothèque de proxy IA populaire compromise pour exfiltrer des identifiants
- telnyx 4.87.2 - un SDK de télécommunications légitime détourné sur PyPI
- pino-sdk-v2 - un paquet typosquat déguisé en la populaire bibliothèque de journalisation pino
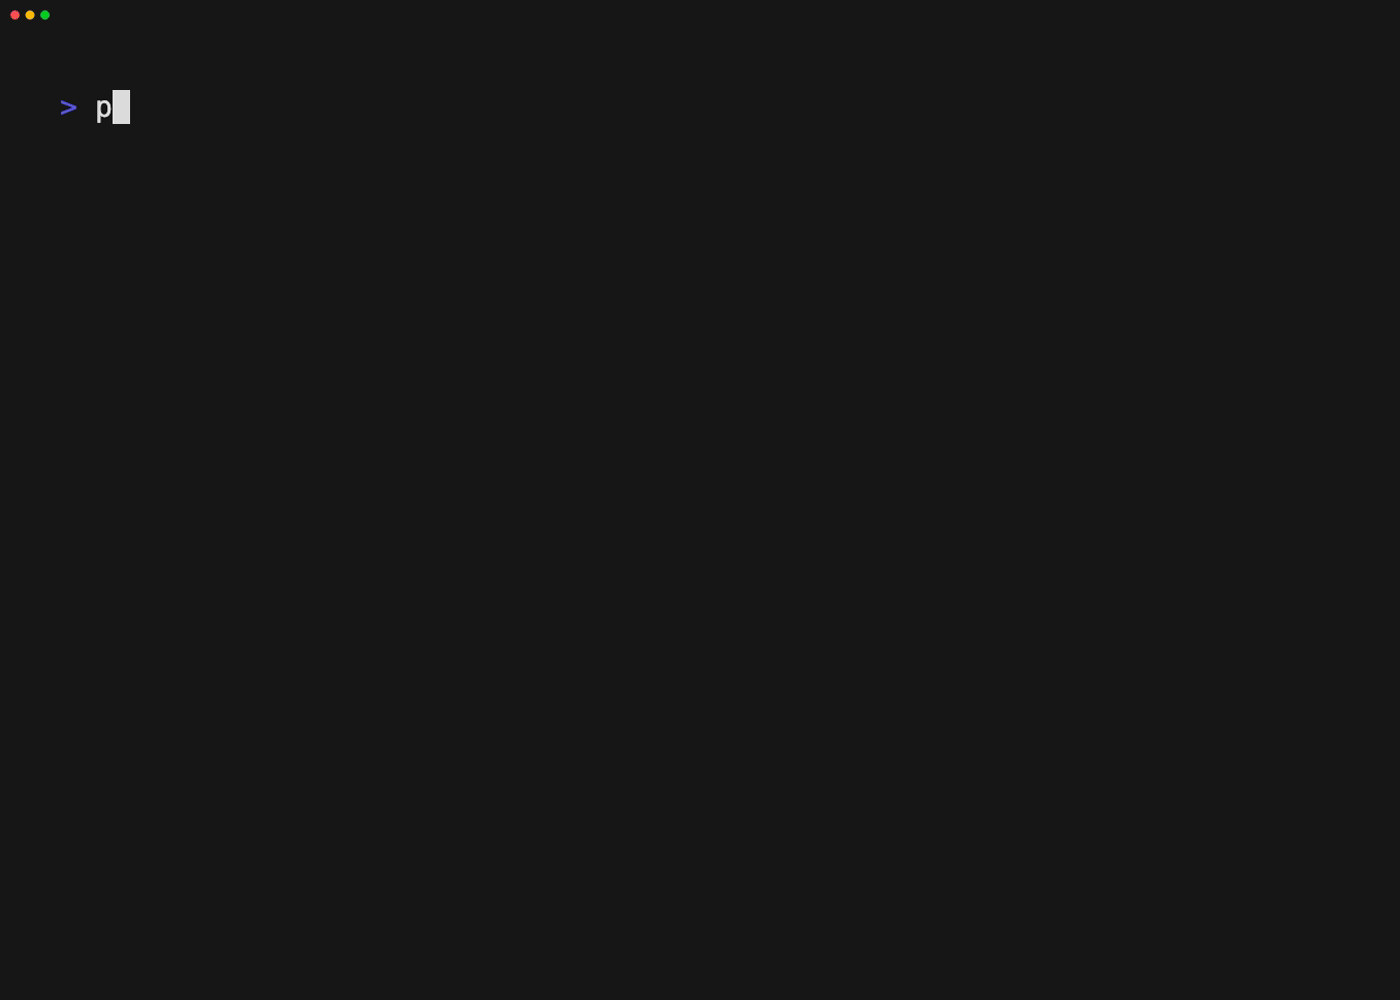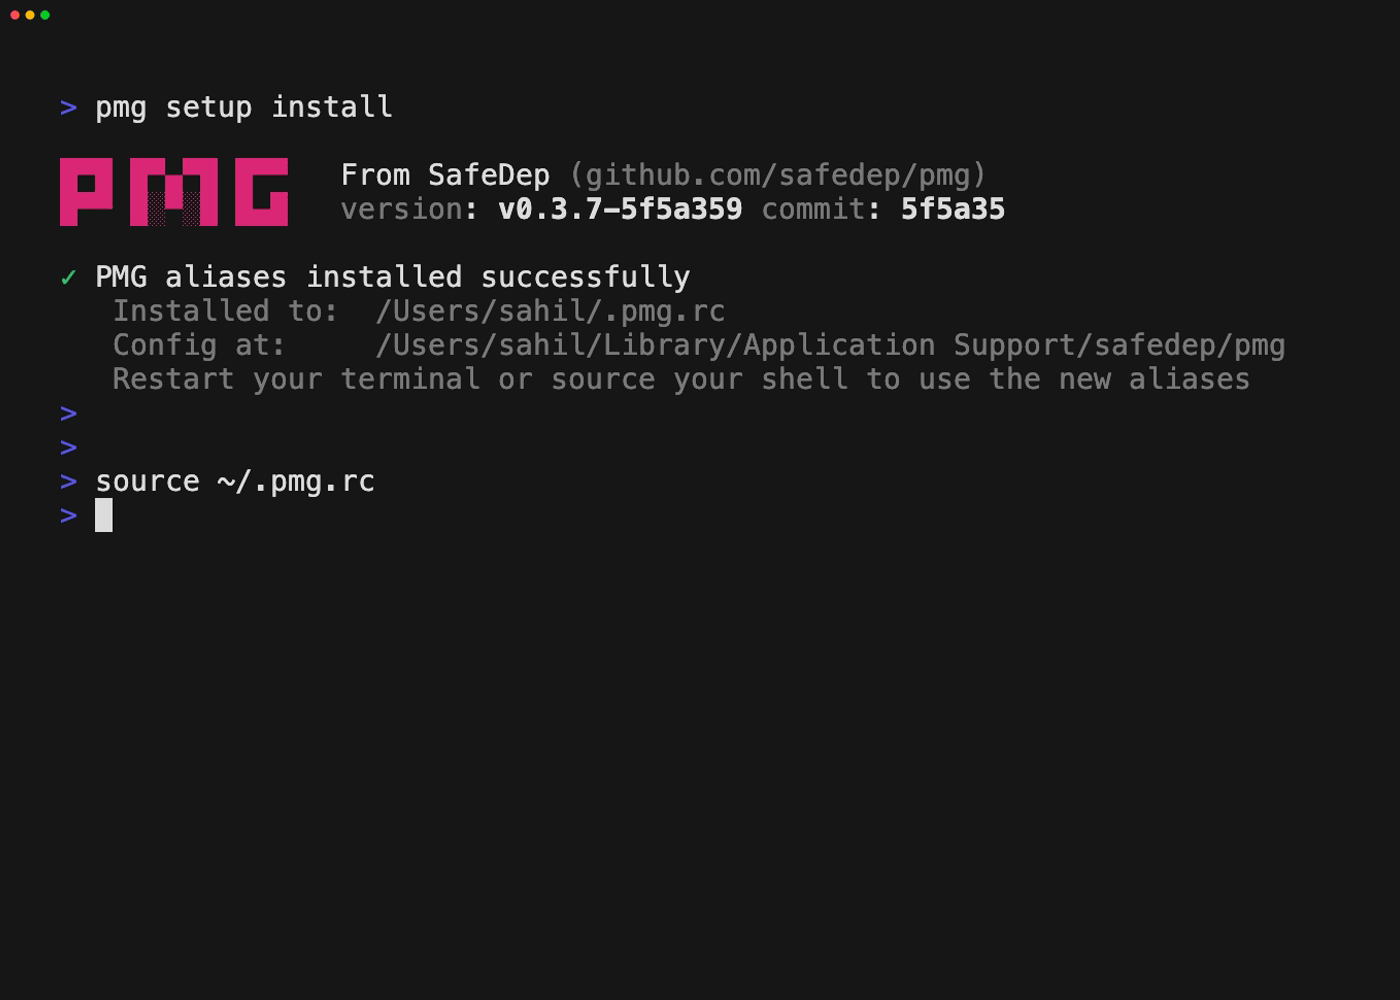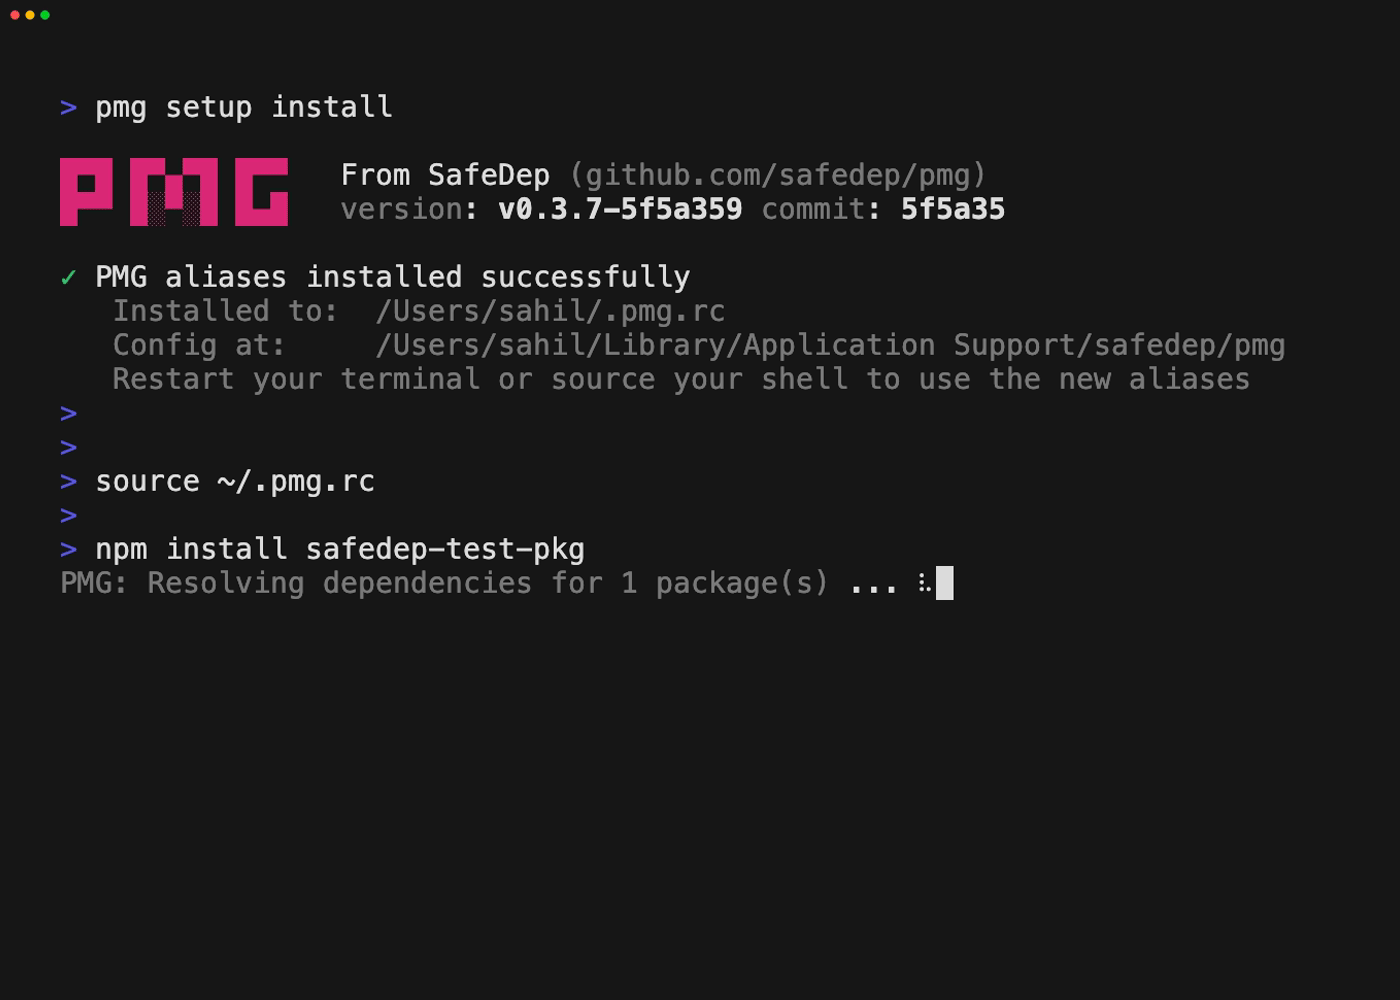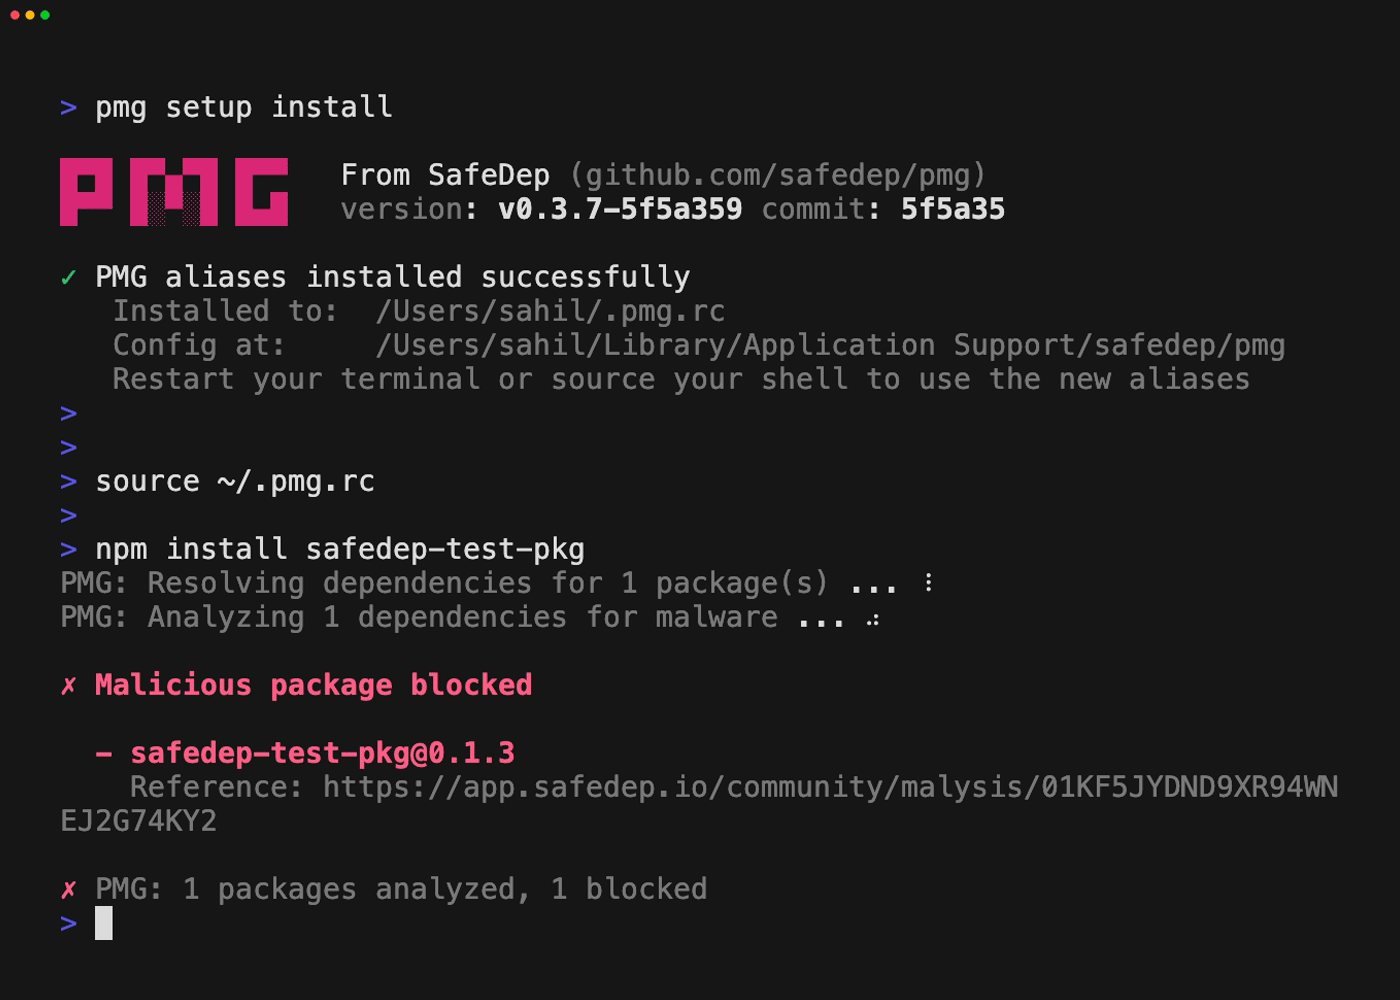
PMG est gratuit, open source (Apache 2.0) et ne nécessite ni compte ni clé API. Il intercepte chaque installation de paquet et la vérifie auprès de l'API communautaire gratuite de SafeDep pour détecter les logiciels malveillants connus avant l'exécution du code. Pour les logiciels malveillants inconnus, il utilise un délai de refroidissement des dépendances et un bac à sable optionnel pour une défense proactive.
Comment fonctionne PMG
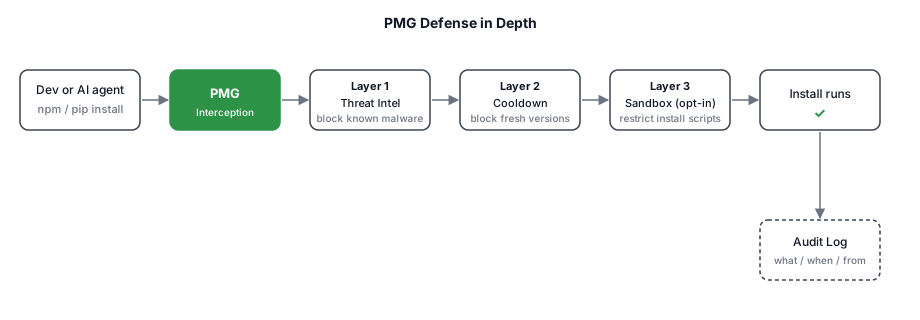
PMG adopte une approche de défense en profondeur. Zéro configuration, fonctionne sous Zsh, Bash, Fish et PowerShell sur Windows. Chaque installation interceptée traverse les couches de protection qui lui sont applicables avant l'exécution du code, avec une piste d'audit.
Détails des couches
- Interception transparente - PMG enveloppe
npm,pipet d'autres gestionnaires de paquets. Les développeurs et les agents IA utilisent les mêmes commandes. Aucune modification du flux de travail. - Couche 1 : Renseignement sur les menaces - PMG vérifie chaque paquet auprès du renseignement sur les menaces en temps réel de SafeDep avant l'installation. Les paquets malveillants connus sont bloqués. Aucune clé, aucune connexion requise.
- Couche 2 : Politique (Délai de refroidissement des dépendances) - PMG bloque les versions de paquets publiées dans une fenêtre de refroidissement configurable, afin que les versions récemment compromises soient ignorées pendant cette fenêtre.
- Couche 3 : Bac à sable optionnel - Lorsque le bac à sable est activé et configuré, PMG exécute les installations dans des bacs à sable natifs du système d'exploitation (macOS Seatbelt, Linux Landlock par défaut, ou Bubblewrap en repli) afin que les scripts d'installation disposent d'un accès système restreint même si une menace parvient à franchir les deux premières couches.
- Journalisation d'audit - PMG journalise chaque installation (quoi, quand, depuis où) pour une piste d'audit vérifiable.
Comparaison de PMG
PMG combine le blocage des logiciels malveillants au moment de l'installation, le délai de refroidissement des dépendances et un bac à sable natif du système d'exploitation dans un seul outil gratuit et open source, destiné aussi bien aux développeurs qu'aux agents de codage IA.
| Capacité | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| OSS / développé publiquement | ✓ | ✗ | ✓ | ✗ | ✗ |
| Aucun compte ni clé API | ✓ | ✓ | ✓ | ✗ | ✗ |
| Blocage des paquets malveillants à l'installation | ✓ | ✓ | ✓ | ✗ | ✗ |
| Politique de délai de refroidissement des dépendances | ✓ | ✗ | ✓ | ✗ | ✗ |
| Bac à sable à l'exécution | ✓ | ✗ | ✗ | ✗ | ✗ |
| Protège les agents de codage IA de manière transparente | ✓ | ✗ | ✗ | ✗ | ✗ |
| Journaux d'audit locaux | ✓ | ✗ | ✗ | ✗ | ✗ |
| PR de remédiation des CVE connues | ✗ | ✗ | ✗ | ✓ | ✓ |
Remarque : Cette comparaison est exacte à la date d'octobre 2026.
Démarrage rapide
1. Installation
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Voir Installation pour Homebrew, npm et les autres méthodes d'installation.
2. Configuration
Intégrez PMG à votre shell afin qu'il intercepte les gestionnaires de paquets.
pmg setup install
# Restart your terminal to apply changes
Astuce : Réexécutez
pmg setup installaprès avoir mis à jour PMG pour prendre en compte les nouvelles options de configuration.Tous les utilisateurs / images de référence :
sudo pmg setup install --systemsous Linux, oupmg setup install --systemen tant qu'administrateur sous Windows — voir docs/system-install.md.
Validez votre installation et vérifiez que la protection fonctionne :
pmg setup doctor