
pmg v0.26.0
PMG protège les développeurs et les agents IA des paquets open source malveillants en utilisant un proxy, un bac à sable et le flux de renseignements sur les menaces de SafeDep.
Package Manager Guard (PMG)
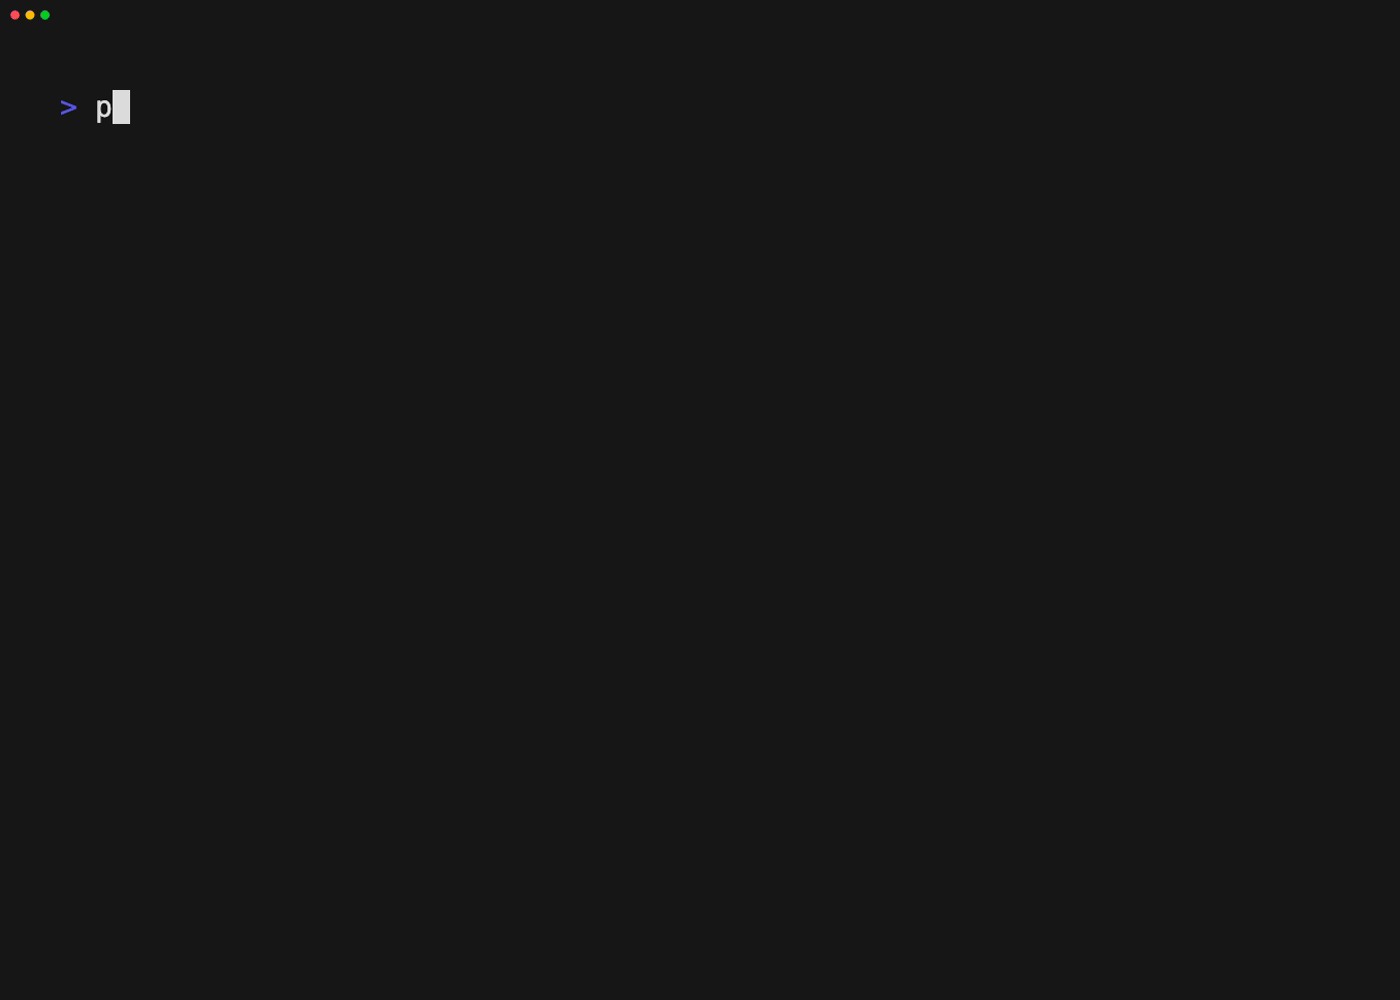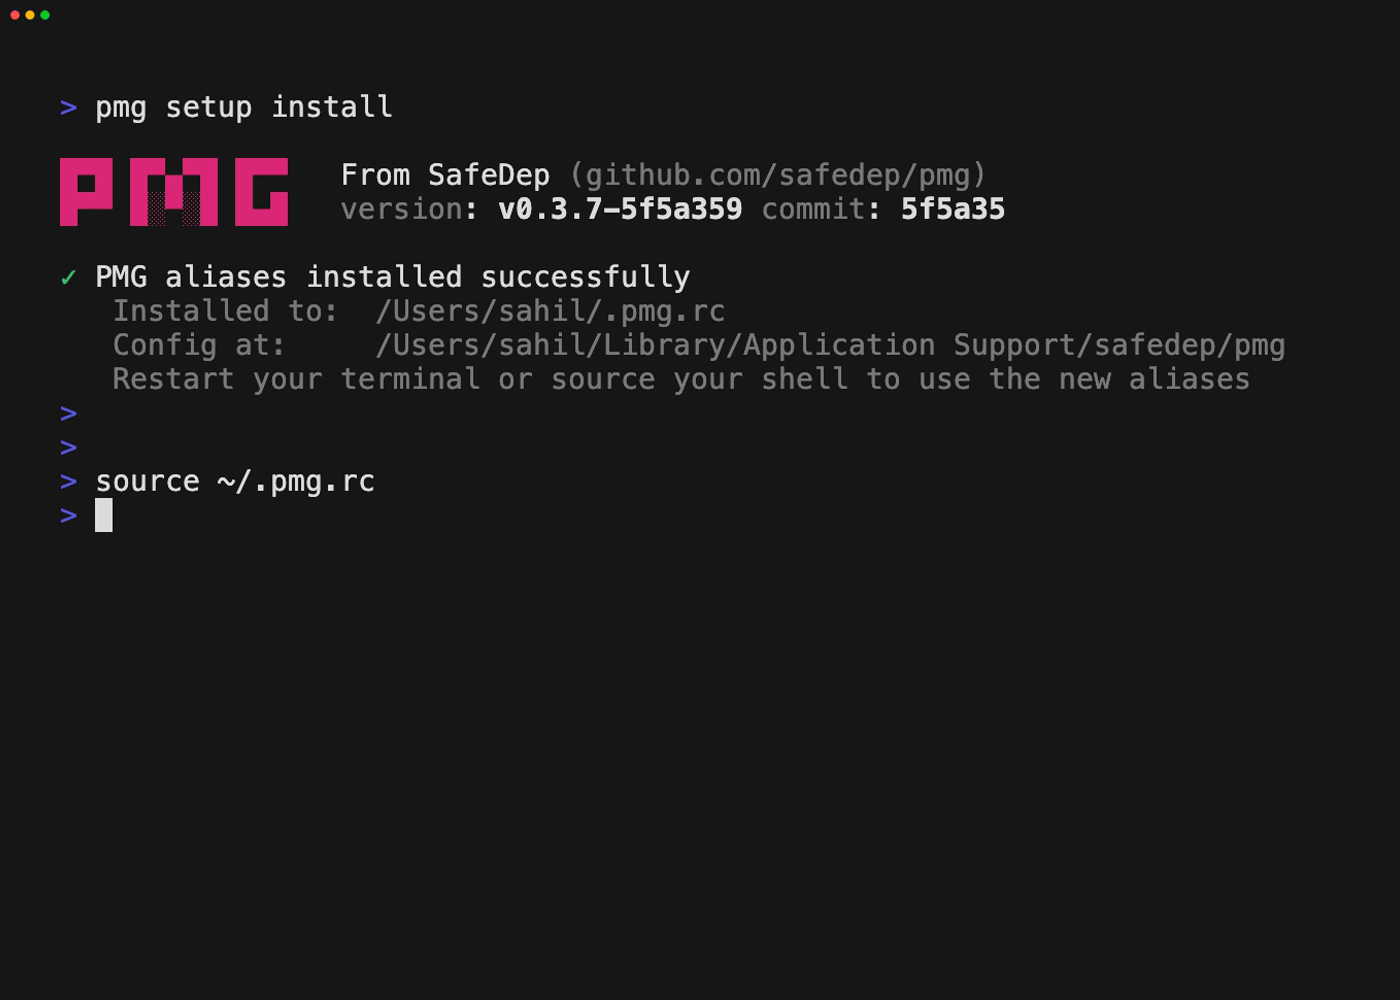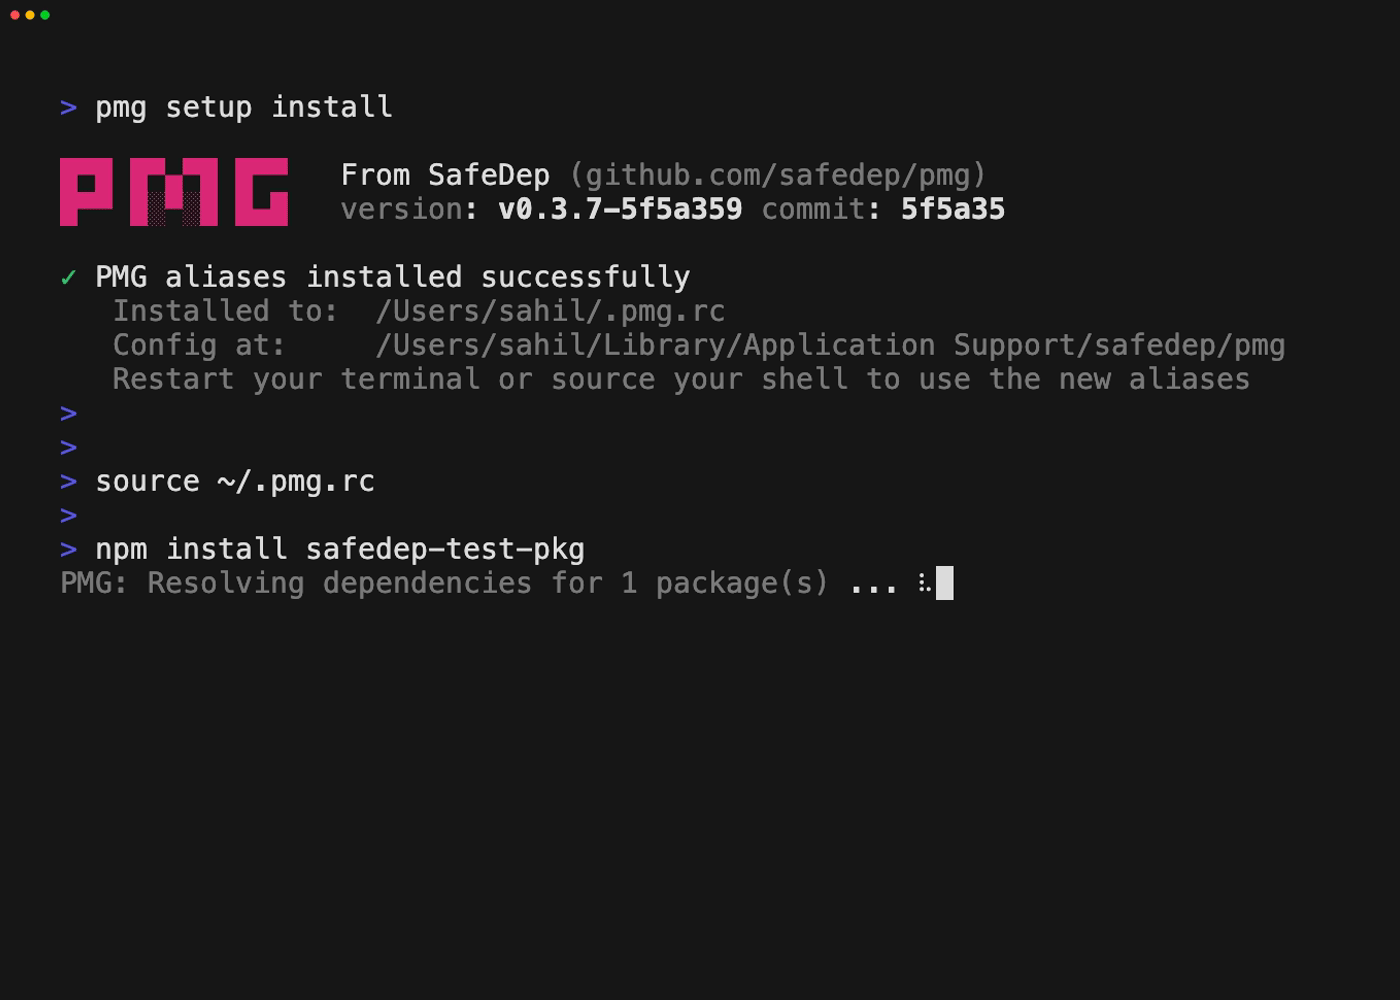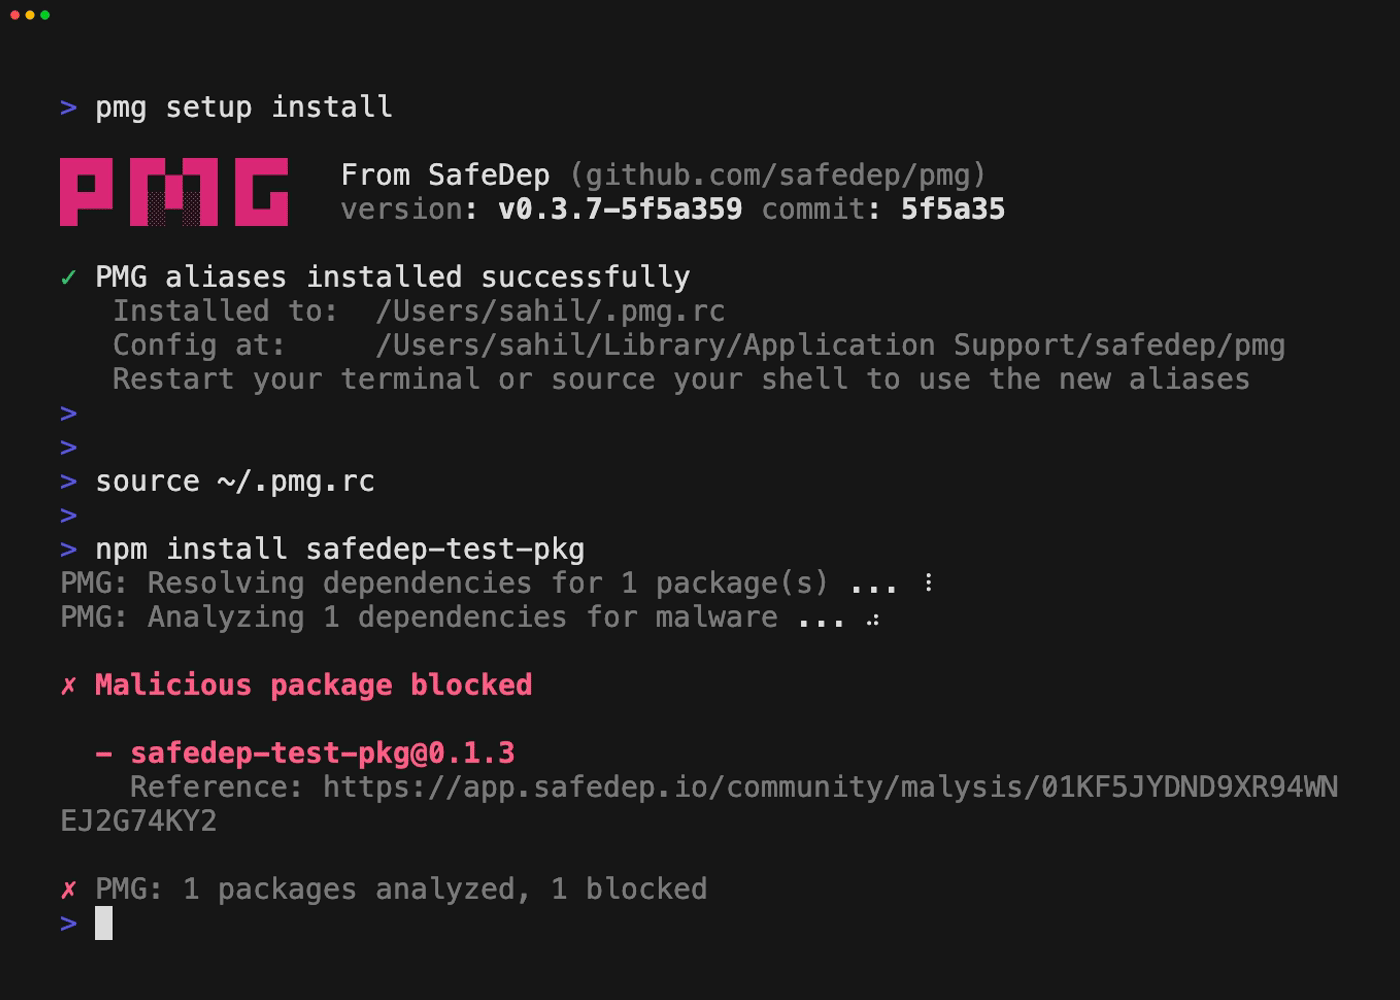
Bloquez les paquets npm et pip malveillants avant leur installation.
Défense en profondeur pour les gestionnaires de paquets que vous utilisez déjà.



Pourquoi PMG ?
Les développeurs et les agents de codage IA installent des paquets chaque jour. Chaque npm install ou pip install exécute des milliers de lignes de code que personne ne relit.
Compromissions récentes dans des écosystèmes populaires :
- Mini Shai-Hulud - plus de 300 paquets populaires compromis
- litellm 1.82.8 - une bibliothèque de proxy IA populaire compromise pour exfiltrer des identifiants
- telnyx 4.87.2 - un SDK de télécommunications légitime détourné sur PyPI
- pino-sdk-v2 - un paquet typosquat déguisé en le populaire logger pino
PMG est gratuit, open source (Apache 2.0), et ne nécessite aucun compte ni clé API. Il intercepte chaque installation de paquet et la vérifie auprès de l'API communautaire gratuite de SafeDep pour détecter les malwares connus avant l'exécution du code. Installez-le une fois, et il couvre chaque npm install, pip install et poetry add par la suite.
Comment fonctionne PMG
PMG adopte une approche de défense en profondeur. Zéro configuration, fonctionne avec Zsh, Bash et Fish, et chaque installation passe par les couches de protection activées avant l'exécution du code, plus une piste d'audit après.

Détails des couches
- Interception transparente - PMG encapsule
npm,pipet d'autres gestionnaires de paquets. Les développeurs et les agents IA utilisent les mêmes commandes. Aucun changement de flux de travail. - Couche 1 : Renseignement sur les menaces - PMG vérifie chaque paquet auprès du renseignement sur les menaces en temps réel de SafeDep avant l'installation. Les paquets connus comme malveillants sont bloqués. Aucune clé, aucune connexion requise.
- Couche 2 : Politique (Cooldown des dépendances) - PMG bloque les versions de paquets publiées dans une fenêtre de cooldown configurable, afin que les versions récemment compromises soient ignorées pendant cette fenêtre.
- Couche 3 : Sandbox optionnelle - Lorsque le sandboxing est activé et configuré, PMG exécute les installations dans des sandboxes natives du système d'exploitation (macOS Seatbelt, Linux Landlock par défaut, ou repli sur Bubblewrap) afin que les scripts d'installation aient un accès système restreint même si une menace franchit les deux premières couches.
- Journalisation d'audit - PMG journalise chaque installation (quoi, quand, d'où) pour une piste d'audit vérifiable.
Comparaison de PMG
PMG est le seul pare-feu de paquets gratuit, open source, au moment de l'installation, qui couvre à la fois les développeurs et les agents IA et qui est livré avec le sandboxing et le cooldown prêts à l'emploi.
| Capacité | PMG | Socket | safe-chain | Snyk | Dependabot |
|---|---|---|---|---|---|
| OSS / développé publiquement | ✓ | ✗ | ✓ | ✗ | ✗ |
| Aucun compte ni clé API | ✓ | ✓ | ✓ | ✗ | ✗ |
| Blocage de paquets malveillants à l'installation | ✓ | ✓ | ✓ | ✗ | ✗ |
| Politique de cooldown des dépendances | ✓ | ✗ | ✓ | ✗ | ✗ |
| Sandboxing à l'exécution | ✓ | ✗ | ✗ | ✗ | ✗ |
| Protège les agents de codage IA de manière transparente | ✓ | ✗ | ✗ | ✗ | ✗ |
| Journaux d'audit locaux | ✓ | ✗ | ✗ | ✗ | ✗ |
| PR de remédiation des CVE connues | ✗ | ✗ | ✗ | ✓ | ✓ |
Démarrage rapide
1. Installation
curl -fsSL https://raw.githubusercontent.com/safedep/pmg/main/install.sh | sh
Voir Installation pour Homebrew, npm et d'autres méthodes d'installation.
2. Configuration
Intégrez PMG dans votre shell pour qu'il intercepte les gestionnaires de paquets.
pmg setup install
# Redémarrez votre terminal pour appliquer les changements
Astuce : Relancez
pmg setup installaprès avoir mis à jour PMG pour prendre en compte les nouvelles options de configuration.Tous les utilisateurs / images golden :
sudo pmg setup install --systemsur Linux, oupmg setup install --systemen tant qu'administrateur sur Windows — voir docs/system-install.md.
Validez votre installation et vérifiez que la protection fonctionne :
pmg setup doctor